
Aegisora
Aegisora · Coding
Aegisora ist eine Laufzeit-Kontrollschicht für KI-Agenten, die zwischen einem Agenten und seinen Tools sitzt und jeden Modellaufruf und jede Tool-Ausführung prüft, bevor sie läuft. Statt das Modell um Wohlverhalten zu bitten, setzt sie Richtlinien zur Ausführungszeit durch: riskante Aktionen blockieren, ab einem festgelegten Schwellenwert eine menschliche Freigabe verlangen und jede Entscheidung mit kryptografischem Nachweis protokollieren. Teams, die autonome Agenten bauen, nutzen sie, um die Autonomie in festgelegten Grenzen zu halten.
Über Aegisora
Was ist Aegisora
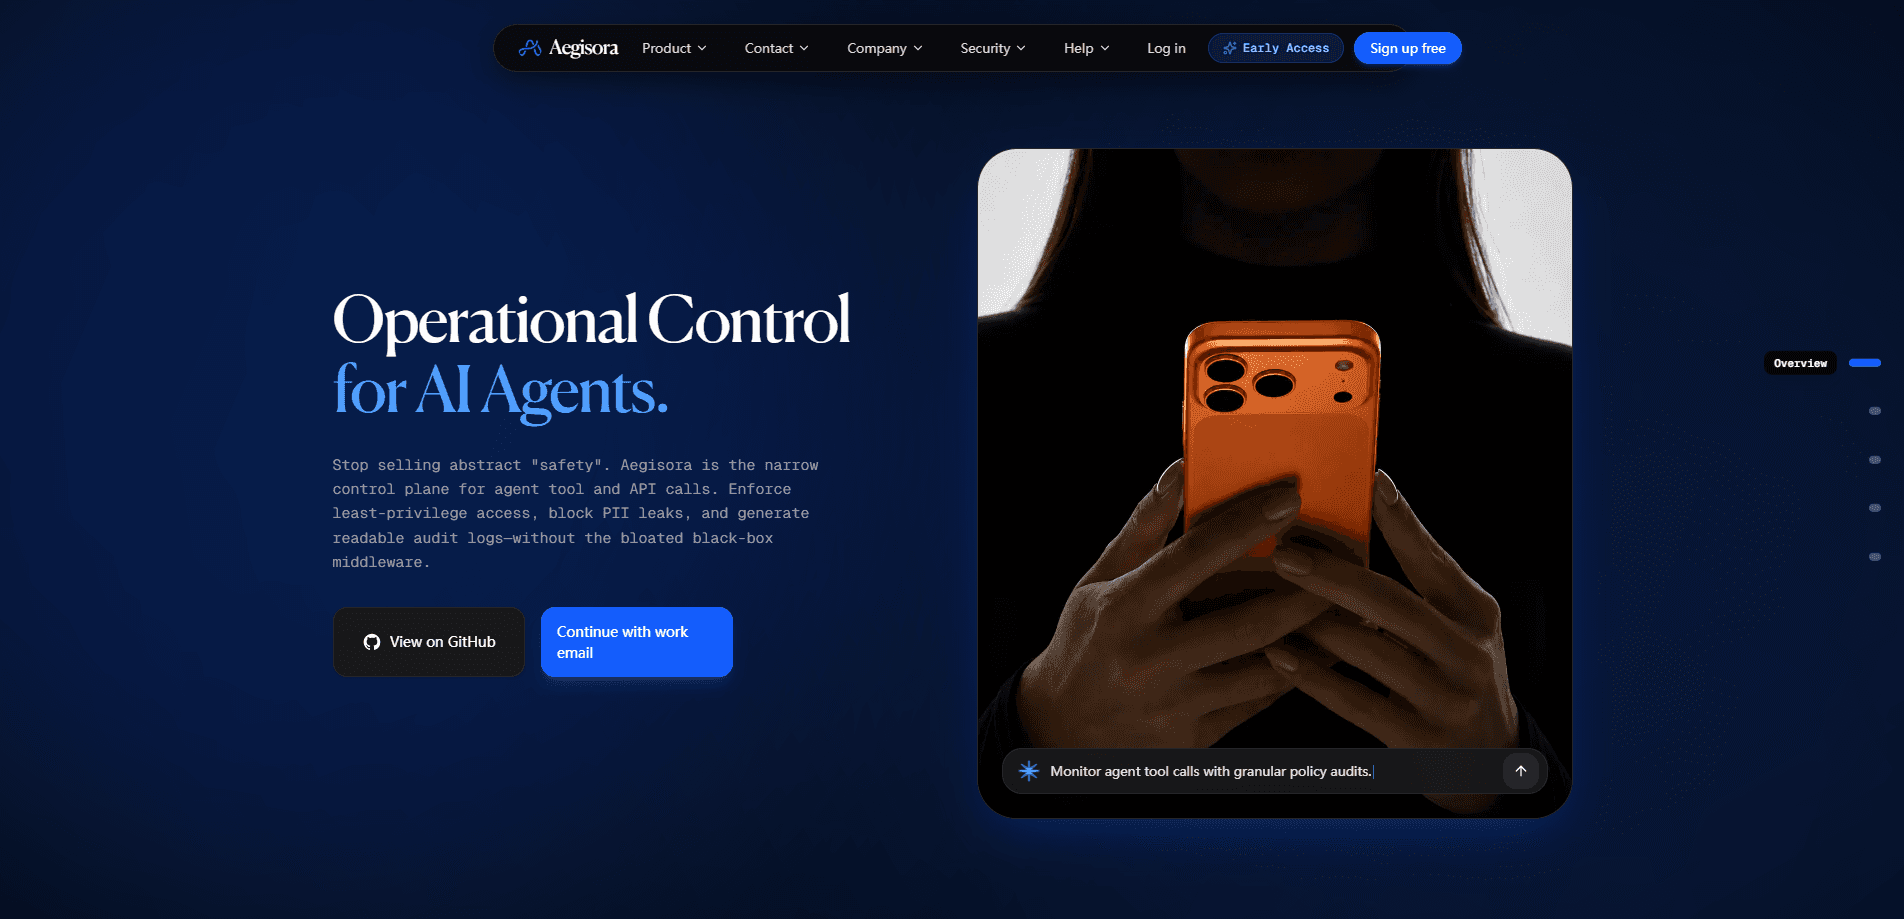
Aegisora ist eine Laufzeit-Kontrollschicht für KI-Agenten. Sie hängt sich in den Pfad zwischen einem Agenten und den Tools, die er aufruft, und entscheidet, was erlaubt ist, bevor überhaupt etwas passiert. Das Versprechen ist einfach: Hören Sie auf, Sicherheit als etwas zu behandeln, von dem Sie hoffen, dass das Modell sich daran hält, und behandeln Sie sie als ein Tor, das die Anfrage passieren muss. Es sind Schutzmechanismen für Agenten, die zur Laufzeit leben, nicht im Prompt.
Das Produkt zielt auf die Lücke, die auftaucht, sobald Agenten echte Berechtigungen bekommen. Ein Agent, der an eine Datenbank, eine Zahlungs-API oder eine Shell angebunden ist, kann mit einem einzigen schlechten Aufruf echten Schaden anrichten. Aegisoras Antwort ist das Abfangen. Es verfolgt jede Ausführung, bewertet sie gegen Ihre Richtlinie und gibt erlauben, blockieren oder ausstehend für menschliche Prüfung zurück.
Die wichtigste Grenze ist der Umfang. Aegisora regelt Aktionen; es macht einen Agenten nicht klüger und repariert keinen schlecht entworfenen Arbeitsablauf. Was passiert also, wenn Sie einen Agenten an eine Produktivdatenbank anbinden und er improvisiert? Die Einrichtung setzt außerdem voraus, dass Sie sich mit Code auskennen, denn die aktuellen Einstiegspunkte sind SDKs für Python und TypeScript, kein Drag-and-Drop-Dashboard. Wenn Ihr Team keine Richtlinienregeln schreiben kann, ist der Nutzen hier schwer zu erreichen.
Erste Schritte
- Registrieren Sie sich auf der Aegisora-Website und erhalten Sie Zugang zum SDK.
- Installieren Sie das SDK für Ihren Stack (
pip install aegisora-deepagentsfür Python oder das npm-Paket für TypeScript). - Initialisieren Sie den Guard mit einer Identität für den Agenten und einer Reihe von Richtlinien, etwa dem Blockieren personenbezogener Daten oder einer Freigabepflicht oberhalb eines Ausgabenlimits.
- Umhüllen Sie die Aufgabenausführung Ihres Agenten, sodass jeder Aufruf den Guard passiert.
- Prüfen Sie die Spuren und Richtlinienentscheidungen in der Plattform und passen Sie die Regeln an, während Sie lernen, was Ihr Agent tatsächlich tut.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Aegisora.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Plattform- und Backend-Entwickler
- Sicherheits- und Compliance-Verantwortliche
- Startups, die kundennahe Agenten ausrollen
Aufgaben
- Personenbezogene Daten am Verlassen über einen Tool-Aufruf hindern
- Aktionen mit hohem Wert hinter eine menschliche Prüfung legen
- Agentenläufe zum Debuggen verfolgen
- Auswertungen über Prompts laufen lassen
Szenarien
- Einen Agenten ausliefern, der Zahlungen oder Produktivdaten berührt
- Agentenverhalten nach einem Vorfall prüfen
- Einen neuen Prompt vor dem Rollout testen
Wichtigste Funktionen
Abfangen vor der Ausführung
Aegisora prüft jede Tool-Ausführung, bevor sie läuft, nicht danach. Dieser Zeitpunkt ist der ganze Punkt. Ein falscher Block kostet einen Wiederholungsversuch; ein durchgerutschter zerstörerischer Aufruf kostet Daten. Der Guard gibt eine Entscheidung zurück, und blockierte Aufrufe erreichen das Tool nie. Dieses Abfangen von Tool-Aufrufen unterscheidet es von Tools, die ein Problem erst melden, wenn es bereits eingetreten ist.
Richtlinienbasierte Kontrollen
Sie definieren Regeln wie RequireApproval oder BlockPII, und die Laufzeit setzt sie durch. Die Idee dahinter: die Richtlinie entscheidet, nicht das Modell. Das zählt, wenn das Modell zu etwas überredet wurde, das es nicht tun sollte, denn eine Anweisung auf Prompt-Ebene lässt sich wegdiskutieren, eine harte Richtlinie nicht. Es sind minimale Berechtigungen für Agenten, angewandt im Moment der Aktion.
Kryptografische Prüfprotokolle
Jede Entscheidung landet in einem Protokoll, das manipulationssicher ausgelegt ist. Für Teams, die gefragt werden, was der Agent um 3 Uhr nachts getan hat, ist das der Teil, der antwortet. Es verwandelt eine vage Behauptung über Sicherheit in einen Nachweis, den Sie jemand anderem geben können.
Vollständige Ausführungsspuren
Agenten scheitern selten zweimal auf dieselbe Weise. Aegisora zeigt den Prompt, das Modell und das Tool hinter jedem Ergebnis, sodass Sie ein schlechtes Ergebnis bis zur Quelle zurückverfolgen können, statt zu raten, welcher Schritt schiefgelaufen ist. Nennen wir es Beobachtbarkeit von Agenten, die Zähne hat.
Auswertungsläufe
Sie können automatische Auswertungen über Tausende Spuren laufen lassen und mit einer Basislinie vergleichen. Der praktische Nutzen ist der Vergleich zweier Prompts, bevor Sie die Änderung ausliefern, statt in der Produktion zu erfahren, dass der neue schlechter ist.
Mehrteiliger Stack
Aegisora teilt sich in Core (Agenten bauen), Engine (Beobachtbarkeit und Auswertung) und Shield (Bereitstellungs-Gateway mit Sandboxes und Umgang mit Zugangsdaten). Sie können ein Teil nach dem anderen übernehmen. Zusammen funktionieren sie trotzdem am besten.
Abdeckung von Frameworks und Sprachen
Die SDKs decken Python und TypeScript ab, mit Hooks für gängige Agenten-Frameworks. Sie können den Guard also zu einer bestehenden Einrichtung hinzufügen, statt alles um ein neues Framework herum neu zu bauen.
Vor- und Nachteile
Vorteile
- Setzt Grenzen zur Ausführungszeit durch, sodass ein Modell eine Regel nicht wegdiskutieren kann.
- Führt signierte Prüfprotokolle, die halten, wenn Sie Agentenverhalten erklären müssen.
- Lässt Sie Aktionen mit hohem Wert für eine menschliche Freigabe pausieren, statt sie rundweg zu blockieren.
- Teilt sich in Schichten zum Bauen, Beobachten und Absichern, sodass Sie mit einer beginnen können.
- Die SDK-basierte Integration bedeutet, dass Sie Ihren Agenten nicht von Grund auf neu bauen.
Nachteile
- Keine öffentlichen Preise, sodass Sie mit dem Team sprechen müssen, bevor Sie budgetieren können.
- Die Einrichtung setzt Programmierkenntnisse voraus, und es gibt keinen Klick-Pfad zum Konfigurieren für Nicht-Entwickler.
- Es regelt Aktionen, repariert aber keinen schlecht entworfenen Agenten-Arbeitsablauf darunter.
- Viel Detail steckt in der Dokumentation und in den SDK-Referenzen, rechnen Sie also mit Lesen vor dem Ausliefern.
Häufige Fragen
Es fängt die Modell- und Tool-Aufrufe eines KI-Agenten vor der Ausführung ab, prüft jeden gegen Ihre Richtlinie und erlaubt, blockiert oder hält ihn für eine menschliche Freigabe zurück. Jede Entscheidung wird protokolliert.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Aegisora.
Alternativen zu Aegisora
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.