
Aikido Security
Aikido Security BV · Coding
Aikido Security ist eine Anwendungssicherheits-Plattform, die Code, Cloud und Container auf Schwachstellen prüft und Fixes als Pull Requests liefert. Ein Gratis-Plan deckt kleine Teams ab.
Über Aikido Security
What Is Aikido Security
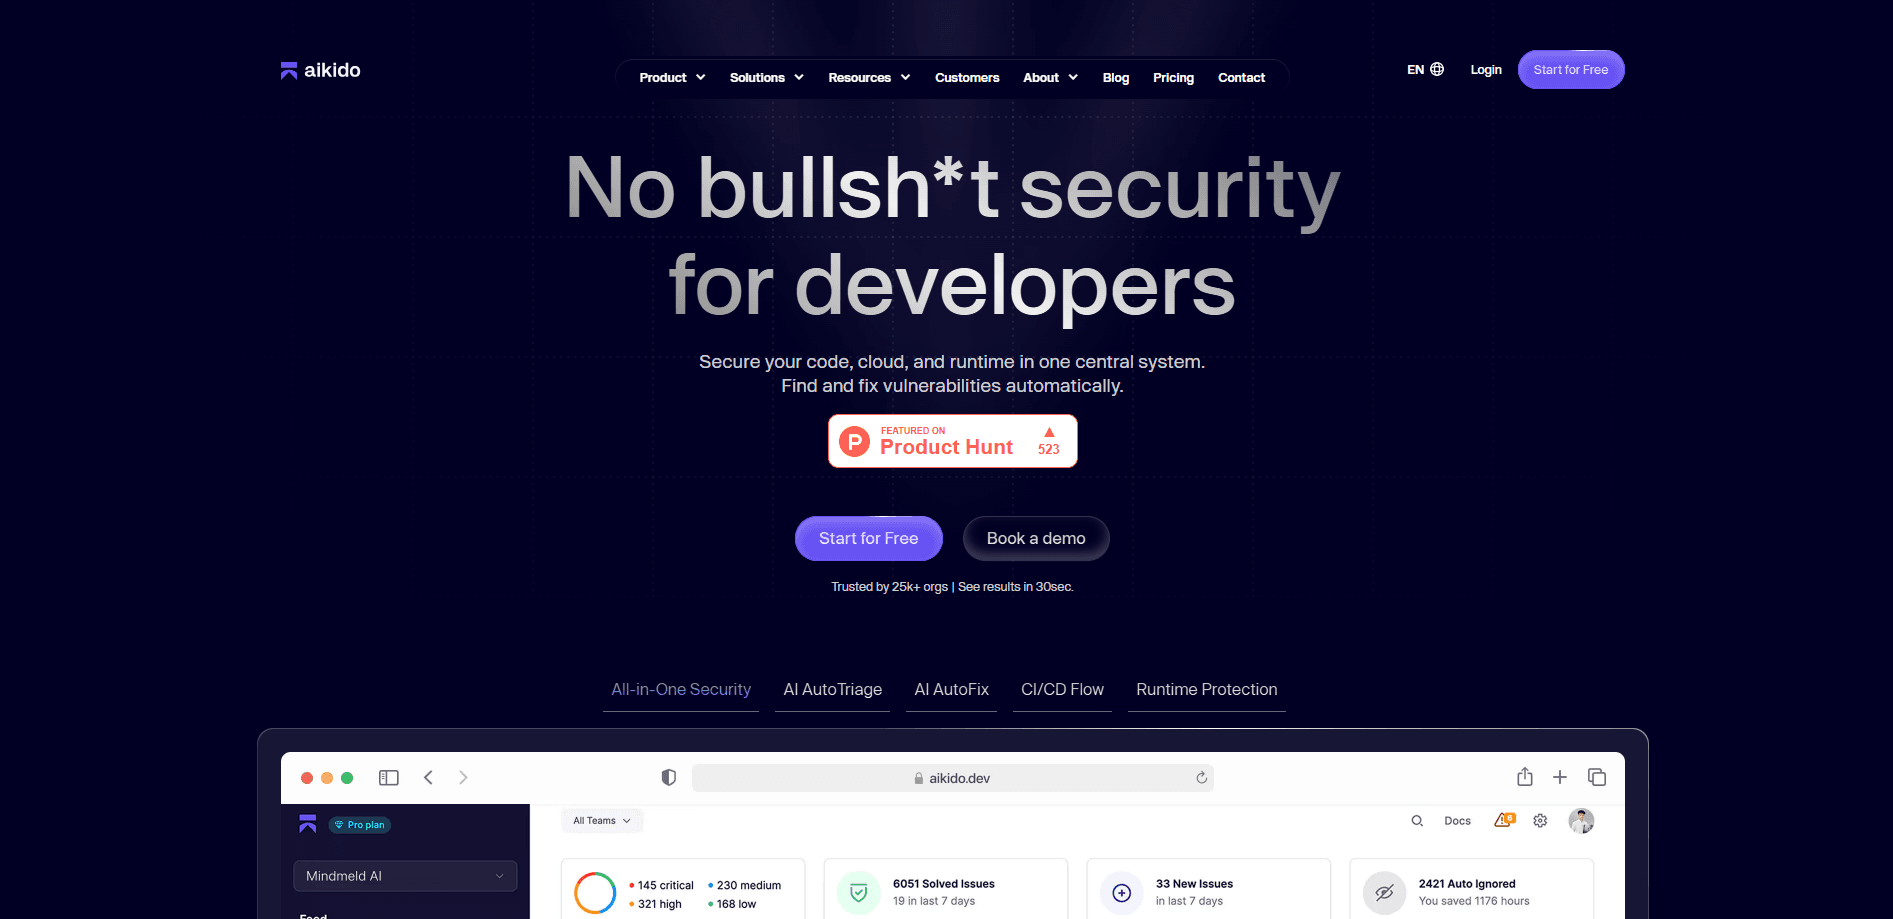
Aikido Security ist eine Sicherheitsplattform für Teams, die Software bauen und ausliefern. Statt hier einen Scanner für Abhängigkeiten, dort ein Werkzeug für statische Analyse und daneben eine getrennte Cloud-Prüfung zusammenzustückeln, bündelt sie Code-Scanning, Cloud-Scanning und Angriffstests in einem Dashboard. Das Unternehmen entstand 2022 in Gent, Belgien, und schützt heute mehr als 150.000 Teams.
Das Problem, das sie angeht, ist der Lärm. Fast jedes Entwicklungsteam besitzt schon irgendein Sicherheitswerkzeug, und meist begräbt es die Leute unter Warnungen, die sich als Fehlalarm entpuppen. Aikido stützt sich auf ein gemeinsames Modell Ihrer Anwendung, sodass ein Fund aus einem Scan gegen das abgewogen wird, was der Rest Ihres Stacks bereits weiß. Laut dem Unternehmen senkt das die Fehlalarme deutlich und bringt echte Probleme in Minuten statt Tagen von der Erkennung zur Korrektur.
Zwei Grenzen sind vor der Entscheidung wichtig. Die KI-Funktionen wie tiefe Code-Audits und automatisches Pentesting laufen über Guthaben, starker Einsatz schiebt Sie also in höhere Pakete oder ein individuelles Angebot. Und die Plattform ist für Teams mit Repositories und Cloud-Konten gebaut, die sich verbinden lassen. Ein einzelner Entwickler, der nur ein Projekt prüfen will, kann mit dem Gratis-Plan starten, doch der eigentliche Wert zeigt sich erst, wenn mehrere Dienste zu überwachen sind.
Getting Started
- Legen Sie ein Konto auf app.aikido.dev an und verbinden Sie ein Git-Repository, wobei Sie GitHub, GitLab, Bitbucket oder Azure DevOps wählen
- Verknüpfen Sie die Cloud-Konten und Container-Registries, die überwacht werden sollen, und legen Sie fest, welche Branches zählen
- Starten Sie den ersten Scan und arbeiten Sie die Fundliste ab, in der die Erreichbarkeitsprüfung jene Probleme ausblendet, die sich gar nicht erreichen lassen
- Schalten Sie AutoFix ein, damit Aikido Pull Requests für akzeptierte Schwachstellen öffnet, und leiten Sie Warnungen nach Slack, Jira oder Linear
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Aikido Security.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Kleine Dev-Teams und Startups
- Sicherheitsingenieure in wachsenden Firmen
- CISOs und Sicherheitsverantwortliche
- AppSec- und DevSecOps-Praktiker
Aufgaben
- Verwundbare Abhängigkeiten finden
- Geheimnisse vor der Auslieferung abfangen
- Statische Code-Analyse
- Schwachstellen schnell beheben
- Die reale Angriffsfläche testen
Szenarien
- Eine Abhängigkeit bekommt freitags eine neue CVE
- Ein Entwickler committet versehentlich einen API-Schlüssel
- Ein Pull Request landet mit SQL-Injection-Risiko
- Ein wachsendes Team ertrinkt in Scanner-Warnungen
- Eine Sicherheitsleitung braucht Auditbelege
Wichtigste Funktionen
Abhängigkeitsscan (SCA)
Aikido gleicht jedes Open-Source-Paket, das Ihr Projekt einbindet, mit bekannten Schwachstellendatenbanken ab. Es geht über eine flache Liste hinaus und kartiert, welche Pakete Ihr Code wirklich aufruft, sodass eine CVE in einer ungenutzten Bibliothek an Priorität verliert. Lizenzrisiko und brechende Änderungen erscheinen in derselben Ansicht, was eine routinemäßige Upgrade-Entscheidung schneller macht.
Statische Code-Analyse (SAST)
Die SAST-Engine liest Ihren Code auf Injektionsfehler, unsichere Voreinstellungen und andere häufige Fehler, gestützt auf einen Regelsatz, den Aikido selbst pflegt. Sie können eigene Regeln ergänzen und auf Ihre Codebasis zuschneiden, statt einen generischen Scan zu akzeptieren. KI-gestützte Korrekturen senken die Fehlalarmquote, die SAST-Ergebnisse sonst schwer vertrauenswürdig macht.
Korrektur mit AutoFix
Bestätigt der Scanner ein echtes Problem, schreibt AutoFix den Patch und öffnet einen Pull Request zur Durchsicht in Ihrem Team. Es hält sich an die Konventionen des Repos, die Änderung wirkt also wie etwas, das ein Kollege einreichen würde. Sie prüfen und mergen wie gewohnt, wodurch die Korrektur im normalen Ablauf bleibt und nicht in einem separaten Dashboard.
Geheimniserkennung
Aikido sucht offengelegte Zugangsdaten über den ganzen Software-Lebenszyklus, von der lokalen IDE über die CI-Pipeline bis zur Git-Historie. Es prüft, ob ein geleakter Schlüssel noch aktiv ist, sodass Sie wissen, welche sofort rotiert werden müssen. Die Sperre vor dem Commit verhindert, dass ein Geheimnis überhaupt im Repository landet.
Cloud- und Container-Sicherheit
Verbinden Sie ein Cloud-Konto oder eine Container-Registry, und Aikido kartiert Fehlkonfigurationen, offengelegte Dienste und riskante Berechtigungen über Ihre laufende Infrastruktur. Es zeichnet Angriffspfade zwischen verbundenen Ressourcen, sodass eine Lücke mit geringem Schweregrad, die an eine wichtige Stelle führt, höher eingestuft wird, was der Schwachstellenverwaltung eine echte Prioritätsordnung gibt. Infrastructure-as-Code-Dateien werden vor dem Deploy geprüft.
KI-Pentest
Die Angriffsagenten von Aikido testen laufende Anwendungen und APIs wie ein menschlicher Pentester und suchen ausnutzbare Lücken wie Datenlecks zwischen Nutzern und Prompt-Injection. Funde kommen mit Belegen und Reproduktionsschritten zurück, nicht mit einer theoretischen Warnung. Fortlaufende Tests bedeuten, dass jede Auslieferung eine neue Runde auslöst statt eines einmaligen Audits im Jahr.
Vor- und Nachteile
Vorteile
- Bündelt Code, Cloud, Laufzeit und Pentest auf einer Plattform, was Kosten und ständiges Wechseln zwischen Werkzeugen spart
- Die Erreichbarkeitsanalyse filtert Schwachstellen heraus, die Ihr Code nie berührt, und senkt die Fehlalarme, die einen Scanner leicht ignorierbar machen
- AutoFix öffnet prüfbereite Pull Requests, Fixes laufen also im Tempo, in dem Ihr Team ohnehin ausliefert
- Ein echter Gratis-Plan deckt Abhängigkeitsscan, SAST, Geheimnisse und einfache Cloud-Prüfungen für kleine Projekte ab
- Die Integrationen reichen bis GitHub, GitLab, Slack, Jira und Linear, Funde landen also dort, wo Entwickler bereits arbeiten
Nachteile
- KI-Funktionen laufen über monatliche Guthaben, Teams mit vielen tiefen Reviews und Pentests brauchen also das Pro-Paket oder ein höheres Angebot
- Die Bezahlpakete werden als feste Monatsgebühren abgerechnet, die deutlich über dem liegen, was ein einzelner Entwickler zahlen würde
- Der Wert hängt am Verbinden von Repositories, Cloud-Konten und Registries, eine stark abgeschottete Umgebung kostet also echte Einrichtungszeit
- Das Pentest-Modul wird pro Prüfung abgerechnet und nicht innerhalb des festen Abos, was eine eigene Kostenposition ergibt
Häufige Fragen
Aikido Security dient dazu, Sicherheitsprobleme in der Software zu finden und zu beheben, die Sie bauen. Es prüft Abhängigkeiten, Quellcode, Geheimnisse, Cloud-Konfigurationen und laufende Apps und hilft Ihrem Team dann, das Wichtige zu patchen. Es richtet sich an Entwicklungsteams, die Sicherheit im normalen Ablauf erledigen wollen.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Aikido Security.
Alternativen zu Aikido Security

Udon
Udon · Coding · ProduktivitätUdon macht aus einem Apple-Silicon-Mac einen Heimserver, den Sie im Browser steuern, mit Containern, Dateifreigaben und einem optionalen KI-Systemadministrator.

offstage
offstage cloud · Coding · Produktivitätoffstage gibt KI-Agenten und CI-Jobs einen echten Mac: ein frisches macOS-27-Konto auf Apple Silicon, per API gesteuert und sekundengenau abgerechnet.

BotBus
Chengdu Tuyang Tusen Technology Co., Ltd. · Coding · ProduktivitätMit BotBus lassen sich KI-Agenten vom Smartphone steuern, auch wenn der Rechner im Büro steht: Befehle freigeben, Aufgaben starten, Ergebnisse lesen.