
Aptori
Aptori · Coding
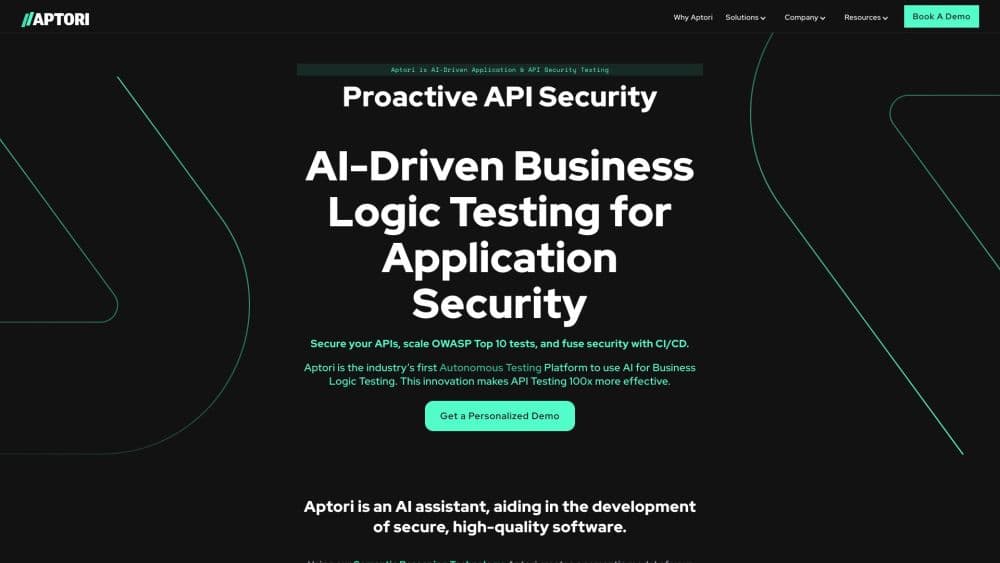
Aptori ist eine KI-Anwendungssicherheitsplattform, die Code, APIs und das Laufzeitverhalten prüft, ausnutzbare Risiken belegt und Korrekturen vor dem Abschluss verifiziert.
Über Aptori
About
Was ist Aptori
Aptori ist eine Plattform für Anwendungssicherheit, gebaut für Teams, die Software schneller ausliefern, als sie sie prüfen können. Sie deckt drei Etappen in einem Produkt ab: Quellcode und Abhängigkeiten, Releases über CI/CD und das Laufzeitverhalten von APIs und Anwendungen. Das Unternehmen wurde 2021 gegründet, sitzt in San José in Kalifornien und verkauft an große Organisationen statt an einzelne Entwickler.
Das Versprechen ist enger gefasst als "alles finden". Jeder Fund wird mit einem Anwendungskontextgraphen verknüpft, der Code, Dienste, APIs, Identitäten und Laufzeitpfade verbindet. Danach prüft das System, ob ein Angreifer diesen Punkt wirklich erreichen und ausnutzen könnte. Diesen Schritt nennt der Anbieter semantische Laufzeitvalidierung. Am Ende steht eine kürzere Liste mit einem Weg zur Korrektur und einem erneuten Test, und genau dieser Teil fehlt Sicherheitsteams meist.
Der Haken ist der Zugang. Damit das funktioniert, braucht Aptori Ihre Repositories, API-Definitionen und aufgezeichneten Anmeldeabläufe. Ohne diese Grundlage bleibt es bei einer Oberflächenprüfung, die kaum mehr liefert als ein gewöhnlicher Scanner. Preise sind nicht veröffentlicht, eine Selbstregistrierung gibt es nicht, und jedes Projekt beginnt mit einer Demo oder einer abgegrenzten Bewertung. Wir haben die Plattform nicht selbst getestet, die Angaben stammen aus der offiziellen Dokumentation.
Erste Schritte
- Buchen Sie eine Demo oder die kostenlose Risikobewertung für APIs. Beide Wege laufen über den Vertrieb, und die Bewertung umfasst nur eine Stichprobe Ihrer APIs.
- Verbinden Sie Versionsverwaltung und Auslieferungswerkzeuge. GitHub, GitLab, Jira, ServiceNow sowie SSO und OIDC stehen in der Dokumentation, von dort liest die Plattform Repositories und Pipelines.
- Binden Sie die Anwendungen ein, die zählen. Richten Sie Aptori auf eine OpenAPI-Definition oder ein laufendes Ziel, und zeichnen Sie den Anmeldeablauf auf, damit Tests eine echte Sitzung wiederholen. Aptori Desktop für macOS und Windows übernimmt die Aufzeichnung, wenn ein Browserablauf im Spiel ist.
- Starten Sie einen ersten Durchlauf über Code, Abhängigkeiten, Container, IaC und APIs. Der erste Lauf meldet in der Regel mehr als spätere, weil der Kontext wächst, während die Plattform die Anwendung kennenlernt.
- Arbeiten Sie die Liste ab: prüfen Sie, was echt ist, schicken Sie Korrekturen als Pull Requests über Auto Code Fix, und testen Sie erneut, um jeden Punkt mit Nachweis zu schließen.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Aptori.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Sicherheitsingenieure mit einem großen API-Bestand
- Teams, die KI-generierten Code ausliefern
- Sicherheits- und Compliance-Verantwortliche mit Fristen aus EU CRA oder UK TSA
Aufgaben
- Objektbezogene Autorisierung prüfen
- Lücken zwischen beauftragten Penetrationstests schließen
- Den Scanner-Rückstand abbauen
- Belegen, dass ein Fix nach dem Release hält
Szenarien
- Eine Release-Kette, in der jede Woche neue Endpunkte live gehen und niemand Zeit hat, jeden einzeln zu testen.
- Eine regulierte oder abgeschottete Umgebung, in der Quellcode nicht in eine Anbieter-Cloud darf, sodass die Plattform in Ihrer eigenen Infrastruktur laufen muss.
- Ein Repository, in dem Coding-Agenten schneller committen, als Prüfer lesen können, und das Sicherheitsteam vor dem menschlichen Blick einen ersten maschinellen Durchlauf braucht.
Wichtigste Funktionen
Anwendungskontextgraph
Der Graph verbindet Quellcode, Abhängigkeiten, API-Endpunkte, Identitäten, Workflows, Laufzeitpfade und Zuständigkeiten in einem Modell der Anwendung. Alle anderen Engines lesen daraus, deshalb kommt ein Fund gleich mit betroffener Komponente, erreichbarem Pfad und zuständigem Team. Diese Verknüpfung trennt eine priorisierte Liste von einem rohen Scanner-Auswurf.
Semantische Laufzeitvalidierung
In diesem Schritt versucht Aptori, einen Fund zu belegen, statt ihn anzunehmen. Die Plattform modelliert, wie sich Identitäten, Objekte und Workflows verhalten sollen, und vergleicht die laufende Anwendung mit diesem Modell, um zu sehen, ob eine Kontrolle wirklich versagt. Funde, die sich zur Laufzeit nicht reproduzieren lassen, verlieren an Priorität, und daraus entsteht der größte Teil der Rauschreduzierung.
Autonome Penetrationstests
Gesteuerte Agenten erkunden die Anwendung, verketten Anfragen, wechseln Identitäten und missbrauchen Workflows wie ein Tester, innerhalb der Grenzen, die Ihr Team setzt. Sie arbeiten durchgehend statt in einem geplanten Zeitfenster und testen nach einem Fix erneut. Verstehen Sie das als Abdeckung zwischen menschlichen Aufträgen, nicht als Ersatz für das Urteil eines erfahrenen Testers bei einer neuen Angriffskette.
Prüfung von Code, Abhängigkeiten und Infrastruktur
Aptori untersucht Quellcode auf Probleme im Kontroll- und Datenfluss, prüft Abhängigkeiten und SBOMs auf Lieferkettenrisiken und kontrolliert Container, IaC, Kubernetes-Konfiguration und offengelegte Secrets. Alles fließt in denselben Graphen, deshalb erscheint eine verwundbare Bibliothek neben dem Endpunkt, der sie tatsächlich aufruft. Das ist brauchbarer als eine flache CVE-Liste nach CVSS-Score.
Automatische Codekorrektur mit Pull Requests
Validierte Probleme kommen mit Kontext zur Ursache und einem Änderungsvorschlag, und Aptori kann einen Pull Request zur Prüfung öffnen, statt ein weiteres Ticket anzulegen. Entwickler sehen den Fix in der Sprache und im Framework, die sie ohnehin nutzen. Zusammengeführt wird nichts ohne menschliche Freigabe, was den Ablauf verlässlich hält.
Verifizierter Abschluss und erneute Tests
Nach dem Patch wiederholt die Plattform den Pfad, der den Fund erzeugt hat, und hält das Ergebnis fest. Punkte bleiben offen, bis der erneute Test bestätigt, dass das Risiko weg ist, und der Nachweis bleibt für Compliance-Berichte erhalten. Wer Schwachstellenbehebung als laufende Historie zeigen muss statt als Quartalsfoto, für den ist diese Schleife der Kern.
Vor- und Nachteile
Vorteile
- Laufzeitnachweise kürzen die Liste auf das, was ein Angreifer wirklich ausnutzen könnte, und sparen so jede Woche Stunden bei der Sichtung.
- Code, Abhängigkeiten, APIs und Penetrationstests liegen in einer Plattform, Sie müssen also nicht vier Werkzeuge zusammennähen.
- Agentengestützte Tests laufen zwischen den geplanten Aufträgen, statt auf den nächsten zu warten.
- Zum Deployment gehören Selbsthosting, Private Cloud und Air-Gapped, was für regulierte Teams zählt.
- Der Korrekturweg endet in einem Pull Request und einem Testergebnis, nicht in einem Ticket, das im Rückstand verschwindet.
Nachteile
- Kein Selbsttest und keine veröffentlichten Preise, eine Bewertung ist also nur über den Vertrieb möglich.
- Die Einrichtung hängt von echtem Zugriff auf Repositories, API-Spezifikationen und Anmeldeabläufe ab, eine dünne Anbindung begrenzt die Nachweise.
- Die Dokumentation enthält keine öffentliche REST-API-Referenz, Automatisierung stützt sich auf die Sift-CLI und CI-Plugins.
- Autonome Tests gegen Produktivziele brauchen enge Grenzen und menschliche Freigabe, sonst kann eine falsche Anfrage echte Daten treffen.
Häufige Fragen
Aptori ist eine Enterprise-Plattform für Anwendungssicherheit, die Code- und Abhängigkeitsanalyse, API-Sicherheitstests und autonome Penetrationstests verbindet. Sie gleicht Funde mit einem Modell des tatsächlichen Anwendungsverhaltens ab und hilft anschließend beim Beheben und erneuten Testen.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Aptori.
Alternativen zu Aptori
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.