

Arcjet
Arcjet · Coding · Sonstiges
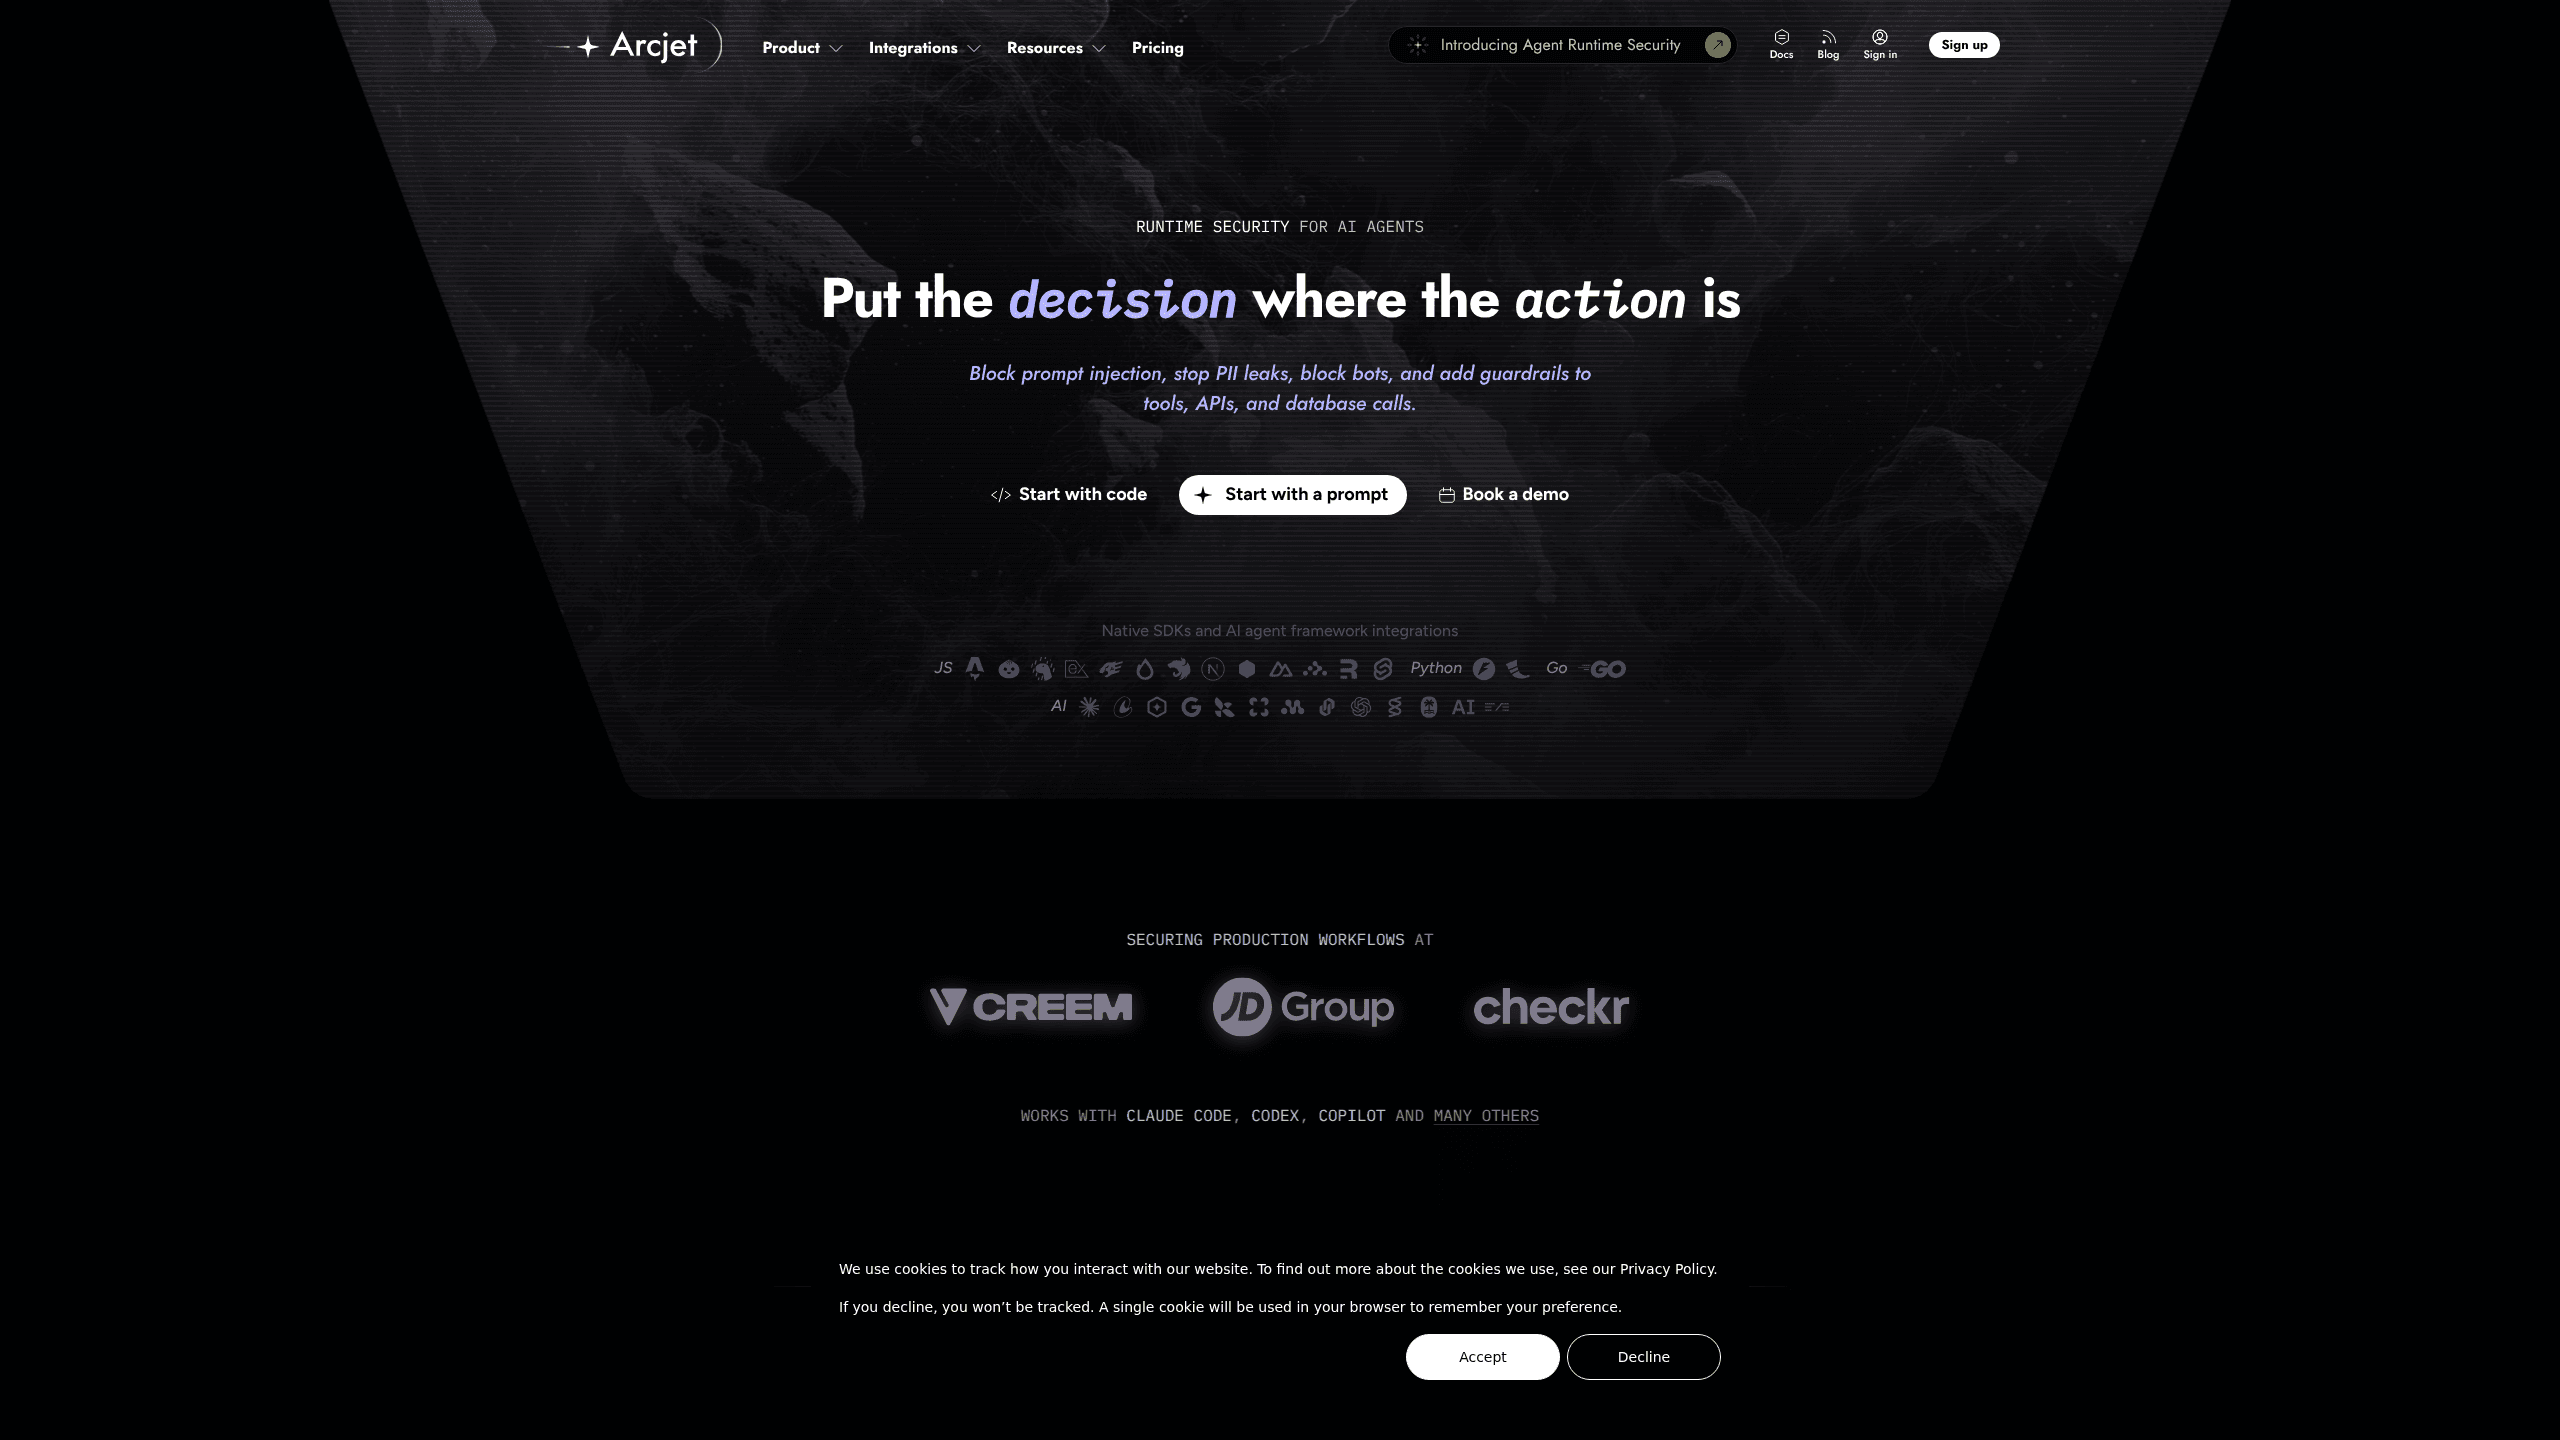
Arcjet ist eine Plattform für Laufzeitsicherheit von KI-Agenten, die die Agenten in Ihrer Organisation überwacht und entscheidet, was sie tun dürfen. Sie prüft jede Aktion, jeden Prompt und jeden Tool-Aufruf, blockiert Bots und Missbrauch, erkennt Prompt-Injection, autorisiert Tool-Aufrufe und maskiert personenbezogene Daten. Die Plattform läuft serverseitig, Sie fügen sie also zu bestehenden Apps und Agenten-Pipelines hinzu, ohne sie neu zu bauen.
Über Arcjet
Was ist Arcjet
Arcjet setzt einen Sicherheitskontrollpunkt vor das, was KI-Agenten tun. Ein Agent, der eine E-Mail senden, eine Zahlung erstatten oder in eine Datenbank schreiben kann, berührt reale Systeme, und jeder dieser Schritte ist ein Ort, an dem etwas schiefgehen kann. Arcjet deckt drei Fragen ab: Was läuft tatsächlich, was sollte erlaubt sein und was ist wirklich passiert.
Sie können mit einer der drei beginnen. Discovery sammelt die bereits vorhandenen Agenten, über OpenTelemetry-Daten oder die Claude Compliance API, und zeichnet Aktivität auf, ohne etwas durchzusetzen. Enforcement setzt eine ALLOW- oder DENY-Entscheidung vor jeden Tool-Aufruf. Auditing behält die Richtlinie, die lief, samt der Werte, die sie gelesen hat, damit Sie eine Antwort später rekonstruieren können.
Das Setup ist eher technisch. Arcjet ist für Entwickler und Sicherheitsteams gebaut und kommt über SDKs, Framework-Adapter und einen MCP-Server statt nur über ein Dashboard zum Klicken. Es läuft serverseitig, das heißt, Sie brauchen Kontrolle über das Backend, in dem Ihre Agenten leben. Wenn Sie ein nicht technischer Nutzer ohne Zugang zu diesem Code sind, ist dieses Tool nichts, was Sie allein einrichten können.
Erste Schritte
- Melden Sie sich in der Arcjet-Konsole an und legen Sie eine Site für Ihr Projekt an.
- Verbinden Sie Ihre Datenquelle, entweder indem Sie OpenTelemetry-Daten an Arcjet senden oder die Claude Compliance API verknüpfen, um zu sehen, welche Agenten bereits laufen.
- Erzeugen Sie einen Site-Key (ARCJET_KEY) und installieren Sie entweder das SDK für Ihr Framework oder fügen Sie den MCP-Server zu Claude Code, VS Code Copilot, Cursor oder Windsurf hinzu.
- Umhüllen Sie Ihre Tool-Aufrufe und Routen mit
guard()oderprotect(), und wählen Sie dann Remote-Regeln, um sofort Schutz zu bekommen. - Sehen Sie sich die von Arcjet protokollierten Anfragen an, erklären Sie die Entscheidungen und passen Sie die Regeln an, wenn echter Traffic eintrifft.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Arcjet.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Entwickler, die KI-Agenten bauen
- Sicherheitsteams in kleinen und mittleren Unternehmen
- Open-Source-Maintainer
Aufgaben
- Prompt-Injection blockieren
- Tool-Aufrufe des Agenten autorisieren
- Personenbezogene Daten maskieren
- Bot- und Missbrauchsschutz
Szenarien
- Einen Coding-Agenten in einem Team ausrollen
- Eine kundennahe App mit KI-Assistent betreiben
- Nach einem Vorfall auditieren
Wichtigste Funktionen
Laufzeit-Guard für Tool-Aufrufe
Arcjet setzt eine ALLOW- oder DENY-Entscheidung vor einzelne Tool-Aufrufe, die Reichweite eines Agenten endet also dort, wo Ihre Richtlinie es sagt. Das ist Autorisierung von Tool-Aufrufen in klaren Worten. Die Funktion guard() und die Framework-Adapter decken eigene Agenten, Queue-Consumer und agentische Pipelines ab. Das ist das Stück, das "der Agent kann das" von "der Agent darf das" trennt.
Erkennung von Prompt-Injection
Eine manipulierte Eingabe kann einen Agenten zu Handlungen gegen seine Anweisungen drängen, und Arcjet prüft das, bevor die Eingabe einen Tool-Aufruf antreibt. Das ist Prompt-Injection-Abwehr an der Grenze. Am wichtigsten ist das dort, wo Agenten Text außerhalb Ihrer Kontrolle lesen, etwa Nutzernachrichten oder geladene Seiten. Fängt man es hier ab, wird aus einem schlechten Prompt keine schlechte Aktion.
Maskierung personenbezogener Daten
Arcjet entfernt persönliche Daten aus dem Agenten-Traffic, während er durch das System läuft. Einfache Idee. Wenn Ihre Agenten Kundendatensätze, Zahlungsdaten oder Chat-Protokolle verarbeiten, hält die Maskierung dieses Material aus Orten heraus, die es nicht erreichen sollte. Sie läuft im selben Schutzvorgang, nicht als getrennter Aufräumschritt.
Beobachten ohne Codeänderung
Bevor Sie etwas durchsetzen, kann Arcjet Ihnen zeigen, was bereits läuft. Keine Codeänderung nötig. Es nimmt OpenTelemetry-Daten auf oder fragt die Claude Compliance API ab, um ein Bild der Agenten in Ihrer Organisation zu bauen. Keiner der beiden Wege setzt eine Richtlinie durch, Sie bekommen also zuerst ein genaues Inventar und entscheiden danach, was Sie sperren.
Unterstützung für Coding-Agenten
Arcjet schützt Claude Code und GitHub Copilot direkt in der Entwicklungsumgebung, über Hooks, die diese Tools ohnehin auslösen. Kein SDK zu installieren. Kein Code zu ändern. Das macht es zum schnellsten Einstieg, wenn Sie Schutz ohne Anfassen eines Repositoriums wollen.
Bot- und Missbrauchsschutz
Serverseitiger Bot-Schutz blockiert automatisierten Missbrauch gegen Websites und Web-Apps, mit Client-Signalen als optionaler zweiter Ebene. Rate Limiting, Filter und Shield-WAF-Regeln zählen als eine einzige Web-Anfrage. Gute Nachricht auch für Ihre Rechnung.
Audit-Trail
Jede durchgesetzte Entscheidung behält die Richtlinie, die lief, und die Werte, die sie gelesen hat. Wenn Sie die Frage "warum hat der Agent das getan" beantworten müssen, lässt Sie der Datensatz eine Antwort rekonstruieren statt zu raten. Das ist der Unterschied zwischen einem Log und einem Audit.
MCP-Server
Arcjet liefert einen MCP-Server unter https://api.arcjet.com/mcp, verbunden über OAuth. Aus Ihrem Editor heraus können Sie Teams und Sites auflisten, Sites anlegen, Site-Keys ziehen, Anfragen prüfen, Entscheidungen erklären, das Kontingent checken, Traffic analysieren und IPs untersuchen, ohne die Tools zu verlassen, die Sie ohnehin nutzen.
Vor- und Nachteile
Vorteile
- Deckt Discovery, Enforcement und Auditing in einer Plattform ab, Sie müssen also nicht drei getrennte Tools zusammennähen.
- Nutzungsbasierte Preise halten den Einstieg günstig: 25 $/Monat für den Individual-Plan, Web-Anfragen zu 5 $ pro Million.
- Schutz für Coding-Agenten braucht kein SDK und keine Codeänderung, was die Einstiegshürde für Teams senkt, die schon Claude Code oder Copilot nutzen.
- Der kostenlose Plan läuft nach der Testphase mit 10.000 Anfragen pro Monat weiter, und er ist ein harter Stopp statt einer abgerechneten Überschreitung.
- Audit-Datensätze binden jede Entscheidung an die Richtlinie und die Werte dahinter, was bei der Nachbereitung von Vorfällen hilft.
Nachteile
- Es richtet sich an Entwickler. Ohne Backend-Zugang oder SDK-Erfahrung holen Sie nicht viel heraus. Nicht technische Nutzer sollten woanders schauen.
- Der Preis für Agenten-Anfragen ist zehnmal der Web-Tarif, bei 50 $ pro Million, starker Agenteneinsatz summiert sich also schneller als Website-Traffic.
- Der Individual-Plan begrenzt die Teamgröße auf ein Mitglied und behält Logs eine Stunde, was für echte Zusammenarbeit oder Fehlersuche knapp ist.
- Echte Kostenkontrolle heißt, die Nutzung zu beobachten und Budgetschwellen selbst zu setzen; die Plattform rechnet ab, was Sie verbrauchen, statt zu deckeln.
Häufige Fragen
Arcjet ist eine Plattform für Laufzeitsicherheit von KI-Agenten. Sie entdeckt, welche Agenten laufen, setzt Regeln für ihre Aktionen, Prompts und Tool-Aufrufe durch und führt ein Protokoll darüber, was passiert ist, damit Sie es später auditieren können.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Arcjet.
Alternativen zu Arcjet
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.
Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.