
BeeSecure
BeeSecure · Coding
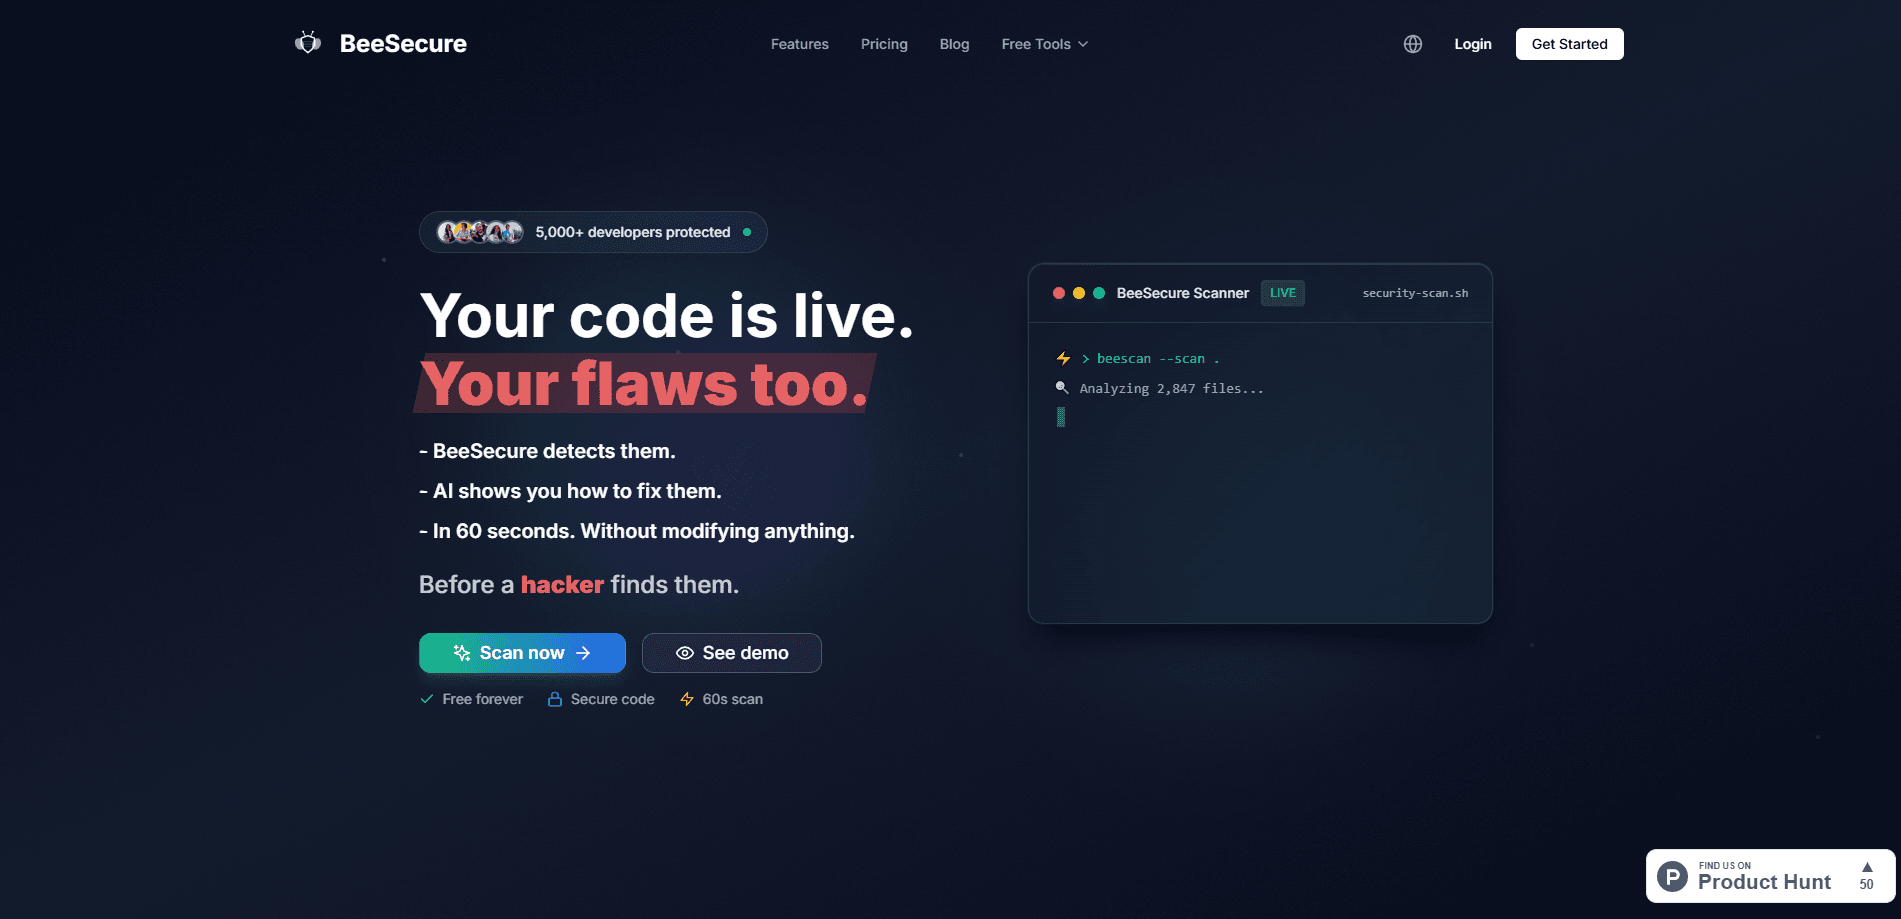
BeeSecure ist ein KI-Scanner für Codesicherheit, gedacht für alle, die mit KI programmieren. Er verbindet sich mit GitHub, prüft Ihr Repository in etwa 60 Sekunden und schlägt Korrekturen vor.
Über BeeSecure
What Is BeeSecure
BeeSecure ist eine Plattform, die die Sicherheit von Quellcode mit KI-Unterstützung analysiert, um Schwachstellen aufzuspüren. Sie verbinden ein GitHub-Repository, und das Tool liest es auf bekannte Fehler durch: SQL-Injection, Cross-Site-Scripting oder offengelegte Geheimnisse. Das Versprechen ist einfach: abfangen, was ein schnell mit KI gebautes Projekt oft offen lässt, bevor jemand anderes es findet.
Gedacht ist das Tool für ein bestimmtes Publikum. Die Startseite spricht "Vibe Coder", Solopreneure und Indie-Hacker an, die Apps mit Werkzeugen wie Bolt, Cursor oder Lovable veröffentlichen. Diese Gruppe arbeitet schnell und hat fast nie ein Sicherheitsteam in Bereitschaft, deshalb tauscht BeeSecure einen vollständigen Pentest gegen einen automatischen Durchlauf, der bei jedem Push startet. Praktisch gibt das ein schnelles Fundament, auf dem Sie aufbauen können.
Die ehrlichen Grenzen stecken im Produkt selbst. BeeSecure ist ein Scanner, kein Mensch, und das sagt das Team auf seiner Website. Gängige Schwachstellenklassen deckt es gut ab, doch ein entschlossener Angreifer, der eine maßgeschneiderte Lücke in der Geschäftslogik sucht, kommt noch durch. Betrachten Sie den Bericht als starken ersten Filter, nicht als letztes Wort zur Sicherheit Ihrer App.
Getting Started
- Registrieren Sie ein kostenloses Konto über GitHub oder Google und verbinden Sie die BeeSecure-GitHub-App.
- Wählen Sie das Repository und den Branch, den Sie scannen möchten.
- Starten Sie eine Analyse und warten Sie rund 60 Sekunden auf den Bericht.
- Öffnen Sie jeden Fund, um die technische Erklärung und die vorgeschlagene Korrektur zu lesen.
- Schalten Sie die automatische Analyse ein, damit der gewählte Branch bei jedem Push erneut geprüft wird.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von BeeSecure.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Vibe Coder und KI-gestützte Entwickler
- Solopreneure und Indie-Hacker
- Kleine Produktteams
Aufgaben
- Ein GitHub-Repository scannen
- Offengelegte API-Schlüssel und Geheimnisse finden
- Abhängigkeiten auf bekannte CVEs prüfen
- Eine öffentliche Website prüfen
- Sicherheit in CI/CD einbinden
Szenarien
- Ein MVP veröffentlichen, das Sie mit einem KI-Assistenten gebaut haben
- Pull Requests prüfen
- Eine Live-Seite prüfen, deren Code Sie nicht besitzen
Wichtigste Funktionen
KI-Codeanalyse in etwa 60 Sekunden
BeeSecure arbeitet als Scanner für Codeschwachstellen: Es liest Ihren Quellcode und markiert Fehler wie SQL-Injection und Cross-Site-Scripting, und zu jedem liefert es eine vorgeschlagene Korrektur. Der Scan selbst ist kurz, und Sie starten ihn aus einem verbundenen Repo, ohne vorher etwas einzurichten. Für eine schnelle Kontrolle vor dem Start ist genau diese Geschwindigkeit der Punkt.
Analyse von GitHub-Repositories
Sie verbinden die BeeSecure-GitHub-App und wählen aus, welche Repositories und Branches analysiert werden, sodass die Sicherheitsanalyse bei GitHub auf den von Ihnen gewählten Repos läuft. Nur die Repos, die Sie freigeben, werden gescannt, und das Tool arbeitet mit öffentlichen wie privaten Projekten. Die automatische Analyse kann den gewählten Branch bei jedem Push erneut prüfen, was Sicherheit zu einer Gewohnheit im Hintergrund macht statt zu einer lästigen Aufgabe.
Erkennung von Geheimnissen und API-Schlüsseln
Der Scanner sucht nach fest eingebauten Geheimnissen, API-Schlüsseln und anderen sensiblen Zeichenketten, die in Ihrem Code stehen oder ins Frontend eingebunden sind. Umgebungsvariablen im Frontend landen in Frameworks wie React, Vue und Next.js im Browser, deshalb ist alles Sensible dort bereits öffentlich. Genau das vor einem Leck zu erwischen, ist die ganze Arbeit.
Analyse verwundbarer Abhängigkeiten
BeeSecure vergleicht Ihre Pakete mit Listen bekannter CVEs, sodass verwundbare Bibliotheken als Funde auftauchen statt als böse Überraschung später. Veraltete Abhängigkeiten gehören zu den am häufigsten ausgenutzten Angriffswegen, und die meisten Teams schauen nie hin. Diese Funktion schließt die Lücke, ohne dass Sie ein separates Tool starten müssen.
Kostenloser Web-Schwachstellenscanner
Ein kostenloser, eigenständiger Scanner nimmt eine URL und prüft die Live-Seite auf offengelegte Endpunkte, schwaches TLS, fehlende Sicherheits-Header und offene Ports. Er braucht keinen Zugriff auf den Code, was ihn für eine übernommene Seite oder eine ohne Ihre Kontrolle nützlich macht. Sie erhalten einen Schwachstellenbericht in etwa 30 Sekunden.
Deep Scan mit spezialisierter KI
Der kostenpflichtige Deep Scan lässt ein spezialisiertes KI-Modell gegen jede große Schwachstellenkategorie laufen statt einen einzigen allgemeinen Durchgang. Das Team beschreibt ihn als Verfahren mit mehreren Durchläufen, das in komplexe Fehler vordringt, die ein schneller Scan übersehen könnte. Er zielt auf kritische Anwendungen, bei denen ein gründliches Lesen mehr zählt als Geschwindigkeit.
Benachrichtigungen, Teams und CI/CD-Integration
Bezahlpläne ergänzen Slack- und Discord-Alarme, zusätzliche Sitze und Verbindungen zu GitHub Actions und GitLab CI, damit Scans bei jedem Commit laufen. Sie legen fest, welche Ereignisse eine Benachrichtigung auslösen, und leiten Funde in den richtigen Kanal. Teams, die Sicherheit von selbst laufen lassen wollen, können sie hier weitgehend der Pipeline überlassen.
Vor- und Nachteile
Vorteile
- Verbindet sich in Minuten mit GitHub und liefert einen ersten Schwachstellenbericht in etwa 60 Sekunden.
- Der kostenlose Plan enthält echte Scans plus einen öffentlichen Web-Scanner, der kein Repository braucht.
- Die automatische Analyse läuft bei jedem Push erneut, sodass Rückschritte ohne Handarbeit auffallen.
- Klare Berichte verbinden jeden Fund mit einer technischen Erklärung und einer vorgeschlagenen Korrektur.
Nachteile
- Es ist ein Scanner, kein menschlicher Pentest, deshalb können neuartige Fehler oder Lücken in der Geschäftslogik noch durchrutschen.
- Die automatische Branch-Analyse und Slack- oder Discord-Alarme stecken in Bezahlplänen, was den kostenlosen Plan einschränkt.
- Der Bericht ist informativ, und das Team sagt klar, dass Sie für das, was ausgeliefert wird, verantwortlich bleiben.
Häufige Fragen
Es prüft den Quellcode auf Schwachstellen wie SQL-Injection und XSS, kontrolliert Abhängigkeiten auf bekannte CVEs und sucht nach fest eingebauten Geheimnissen und API-Schlüsseln. Ein separates kostenloses Tool prüft eine öffentliche Website über ihre URL auf Header, TLS und offene Ports.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu BeeSecure.
Alternativen zu BeeSecure
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.