
BestDefense.io
BestDefense.io · Coding
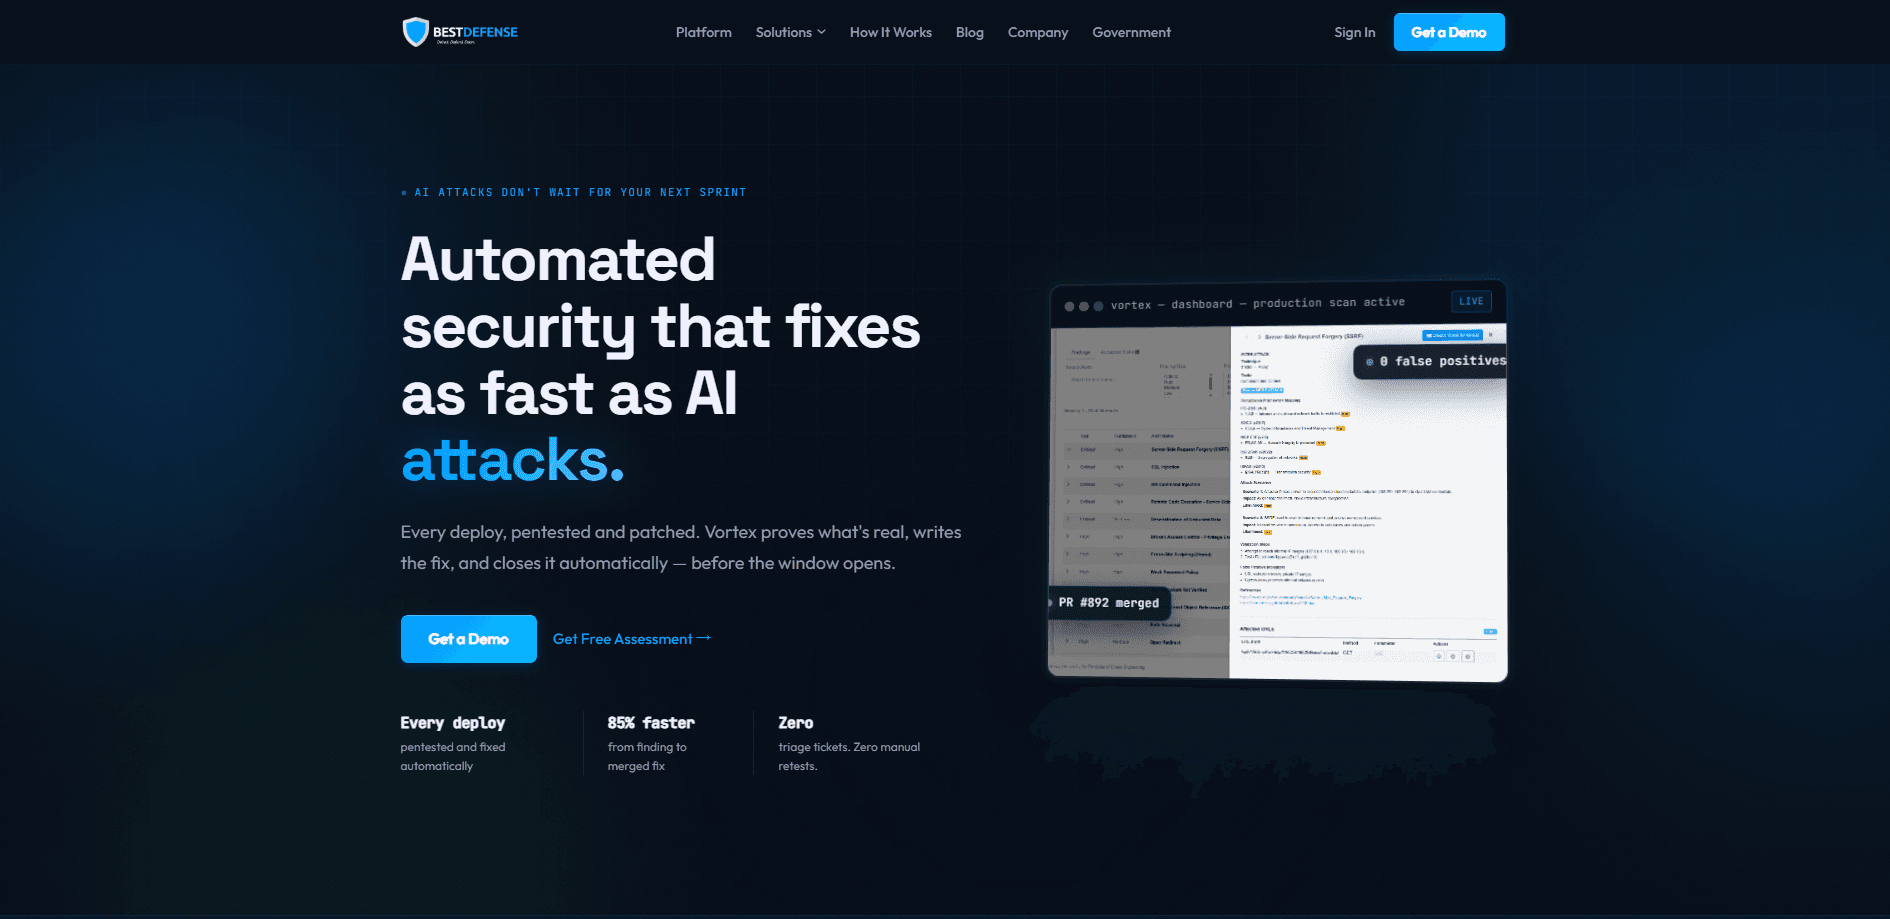
BestDefense.io ist eine Plattform zur kontinuierlichen Sicherheitsvalidierung rund um die Vortex-Engine. Sie kartiert bei jedem Deploy deine Angriffsfläche, führt exploit-bestätigte KI-Pentests aus, schreibt Pull Requests mit Code-Fixes für die gefundenen Schwachstellen, testet die ursprüngliche Exploit-Kette erneut und erzeugt auditfähige Compliance-Nachweise. Man kann sie sich als automatisiertes Pentesting vorstellen, das auf der eigenen Maschine läuft, bevor der Code überhaupt den Hauptzweig erreicht. Sie richtet sich an Engineering- und Sicherheitsteams, die häufig ausliefern und einen manuellen Pentest-Plan nicht im Takt ihres Release-Zyklus halten können.
Über BestDefense.io
Was ist BestDefense.io
BestDefense.io zielt auf eine Lücke, die fast jedes Team kennt: Code wird weit schneller ausgeliefert, als er sicherheitsgetestet wird. Die eigene Website behauptet, dass du 66-mal häufiger auslieferst als testest. Vortex versucht, diese Lücke zu schließen, indem die gesamte Schleife (kartieren, Pentest, beheben, verifizieren, nachweisen) automatisch läuft und nicht nach einem Quartalsplan.
Die Kernidee ist, dass ein Fund erst dann ein Fund ist, wenn er ausgeführt wird. Statt Muster zu markieren, die verwundbar sein könnten, versucht die Plattform, echte Exploit-Ketten auszuführen: SQL-Injection, Auth-Bypass, SSRF, Rechteausweitung und Fehler in der Geschäftslogik. Alles, was nicht ausgeführt wird, erreicht dein Team nie. Warum ist das wichtig? Es senkt den Lärm, und genau das ist der Hauptgrund, warum Sicherheitswarnungen ignoriert werden.
Die Grenze ist, dass dies ein Pre-Commit-Werkzeug für die Entwicklermaschine ist. Es läuft auf deiner Maschine und braucht Docker. Es ist kein Cloud-Dashboard, auf das man eine laufende URL richtet, also brauchen kleinere Teams ohne CI oder Container-Workflow zuerst etwas Einrichtungsarbeit.
Erste Schritte
- Verbinde dein Repository. BestDefense.io arbeitet mit GitHub, GitLab und Bitbucket und bindet Jira, Jenkins, SonarQube, Snyk, Slack, AWS, Azure und GCP ein.
- Installiere Docker auf der Maschine, auf der Vortex laufen soll, da das Pentesting lokal vor dem Commit ausgeführt wird.
- Lass Vortex die Codebasis kartieren. Er baut zum Auslieferungszeitpunkt einen Graphen aus Endpunkten, APIs, Auth-Flows und Abhängigkeiten.
- Prüfe bestätigte Exploits und die erzeugten Pull Requests. Das CI-Gate blockiert verwundbare Builds, bis jeder einzelne behoben ist.
- Setze deine Compliance-Ziele, damit geschlossene Schleifen zeitgestempelte Nachweise erzeugen, die Frameworks wie SOC 2, ISO 27001, PCI DSS, NIST und CMMC zugeordnet sind.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von BestDefense.io.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Entwicklungsteams, die mehrmals pro Woche deployen
- Sicherheitsingenieure, die im Scanner-Lärm versinken
- Compliance-Verantwortliche in Startups
Aufgaben
- Angriffsfläche kartieren
- Bestätigte Schwachstellen beheben
- Prüfen, ob ein Fix hält
Szenarien
- Einen neuen API-Endpunkt ausliefern
- Ein SOC-2-Audit vorbereiten
- Pre-Commit-Prüfungen auf dem Entwickler-Laptop
Wichtigste Funktionen
Kontinuierliches Mapping der Angriffsfläche
Vortex kartiert jeden Endpunkt, jede API, jeden Auth-Flow und jede Abhängigkeit in dem Moment, in dem Code ausgeliefert wird. Die Abdeckung wird bei jedem Deploy neu aufgebaut, sodass sie zwischen Releases nie veraltet. Für Teams, die Endpunkte schneller hinzufügen, als sie verfolgen können, entfällt damit der manuelle Inventurschritt, der meist zurückbleibt.
Exploit-bestätigtes KI-Pentesting
Die Plattform führt echte Exploit-Ketten aus, statt Muster abzugleichen. Sie zielt auf SQL-Injection, Auth-Bypass, SSRF, Rechteausweitung und Fehler in der Geschäftslogik. Wird ein Angriff nicht ausgeführt, erreicht er dein Team nie, was der Hauptgrund dafür ist, dass dieser Ansatz weniger Lärm erzeugt als ein klassischer Scanner.
Automatisch erzeugte Code-Fixes
Für jeden bestätigten Exploit schreibt Vortex einen stackgerechten Patch, der auf deinen Code begrenzt ist, und öffnet ihn als Pull Request statt als PDF-Bericht. Das CI-Gate blockiert jeden verwundbaren Build, bis der Patch gemergt ist. So wird ein Fund zu einer mergefähigen Änderung statt zu einem weiteren Ticket im Backlog.
Adversariales Re-Testing
Nachdem ein Fix landet, führt die Plattform den ursprünglichen Exploit erneut gegen den gepatchten Build aus. Kommt die Schwachstelle zurück, erfährt dein Team davon vor der Produktion. Damit wird die Schleife geschlossen, die die meisten Scanner offen lassen, bei der ein Fix als wirksam gilt, weil die Warnung nicht mehr ausgelöst wird.
Auditfähige Compliance-Nachweise
Jede geschlossene Schleife erzeugt einen zeitgestempelten Nachweis. Diese werden SOC 2, ISO 27001, PCI DSS, NIST und CMMC zugeordnet. Statt jeden Quartal Beweise von Hand zusammenzustellen, sammeln sich die Nachweise während der Arbeit an, was die Audit-Vorbereitung deutlich verkürzt.
Graph-native Analyse
Vortex kartiert deinen Code als Graphen, nutzt graphgestützte Analyse, um kontaminierte Pfade zu finden, und belegt, dass jeder Pfad nach einem Fix geschlossen ist. Im eigenen Beispiel wird ein Taint, der in einem nächtlichen Job sowohl einen SQL-Sink als auch einen Command-Exec-Sink erreicht, an beiden Stellen behoben, wobei jeder Pfad als geschlossen verifiziert wird.
Vor- und Nachteile
Vorteile
- Nur bestätigte Exploits erreichen dein Team, was die Prüf-Warteschlange kurz und lesbar hält.
- Fixes kommen als Pull Requests gegen deinen eigenen Code, sodass die Behebung nicht bei einer leeren Seite beginnt.
- Erneutes Testen nach einem Patch bedeutet, dass ein geschlossener Fund verifiziert und nicht nur als erledigt markiert ist.
- Compliance-Nachweise sammeln sich automatisch an, was die quartalsweise Audit-Vorbereitung verringert.
- Bindet sich in Werkzeuge ein, die Teams bereits nutzen, darunter GitHub, GitLab, Jira, Snyk und Slack.
Nachteile
- Erfordert Docker und läuft auf deiner Maschine, sodass Teams ohne Container-Workflow erst Einrichtung betreiben müssen, bevor sie Nutzen sehen.
- Die Preise sind nicht veröffentlicht. Man muss den Vertrieb kontaktieren, was die Budgetplanung im Vorfeld erschwert.
- Der Fokus liegt auf Code- und Anwendungssicherheit. Es passt nicht, wenn du Netzwerk- oder Endpoint-Überwachung brauchst.
Häufige Fragen
Es ist eine Plattform zur kontinuierlichen Sicherheitsvalidierung. Sie kartiert deine Angriffsfläche, führt KI-gesteuerte Pentests aus, die Exploits durch Ausführung bestätigen, erzeugt Code-Fixes als Pull Requests, testet den ursprünglichen Exploit erneut und erzeugt Compliance-Nachweise, und das bei jedem Deploy.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu BestDefense.io.
Alternativen zu BestDefense.io
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.