

Cencurity
Cencurity · Sonstiges
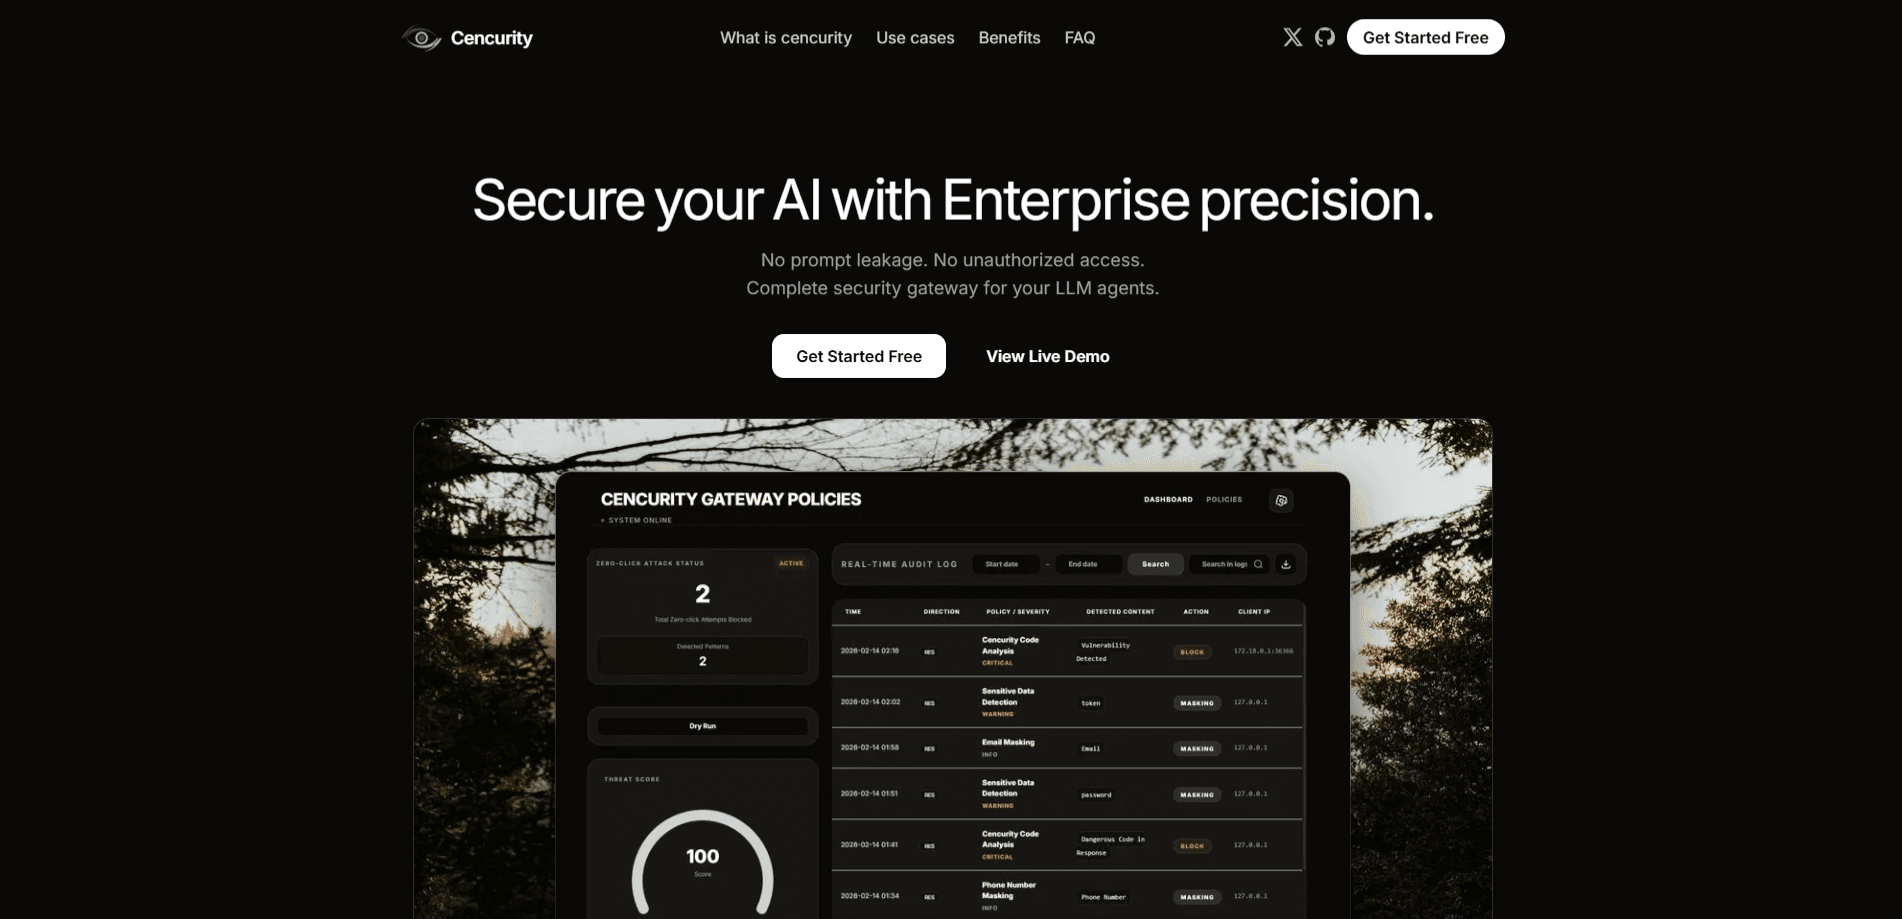
Cencurity ist ein Sicherheits-Gateway, das zwischen deinen KI-Agenten und den Modellen sitzt, die sie aufrufen. Es arbeitet als LLM-Proxy, prüft Prompts und Antworten in Echtzeit und kann sensible Daten maskieren, redigieren oder blockieren, bevor sie ein Modell oder einen Nutzer erreichen. Das ist Verhinderung von KI-Datenverlust auf der Prompt-Ebene, nicht nur am Netzwerkrand. Die Idee ist einfach. Du arbeitest weiter mit jedem Agenten oder jeder IDE, die du schon nutzt, und Cencurity überwacht die Leitung auf Geheimnisse, persönliche Daten und riskante Codemuster, während ein Prüfpfad entsteht, den du einem Sicherheitsteam geben kannst.
Über Cencurity
Was ist Cencurity
Cencurity ist ein KI-Sicherheits-Gateway für Teams, die mit großen Sprachmodellen arbeiten, aber nicht wollen, dass ihr Code, ihre Zugangsdaten oder Kundendaten über Prompts abfließen. Es arbeitet als Proxy-Schicht. Deine Agenten und IDE-Tools verbinden sich damit, statt direkt mit den Anbietern zu sprechen, und jede Anfrage läuft durch Erkennungsregeln, die nach Geheimnissen, personenbezogenen Daten und unsicheren Ausgaben suchen. Das Ziel ist Schutz vor Prompt-Abfluss, ohne dass jeder Entwickler seine Arbeitsweise ändern muss.
Das Produkt zielt auf die Lücke, in die die meisten Unternehmen geraten, sobald KI aus der Sandbox herauskommt. Jemand fügt einen API-Schlüssel in einen Chat ein. Ein Agent gibt einen Kundendatensatz zurück. Ein Code-Assistent schlägt ein Snippet mit einem fest codierten Token vor. Cencurity verspricht, diese Momente am Rand und in Echtzeit abzufangen, statt sie Wochen später in einer Nachanalyse zu entdecken.
Zwei Grenzen sollte man vorab kennen. Erstens wird es als Gateway der Enterprise-Klasse verkauft, die Website ist also auf Demos und Rollouts ausgerichtet, nicht auf ein kostenloses Self-Service-Angebot. Zweitens bedeutet ein zusätzlicher Proxy eine weitere Station im KI-Datenverkehr, Teams müssen also Latenz und Einrichtungsaufwand gegen den Schutz abwägen. Außerdem musst du den Datenverkehr hindurchleiten, was genau der Sinn ist, aber eine Änderung daran bedeutet, wie sich deine Tools verbinden.
Erste Schritte
- Fordere über die offizielle Website eine Demo an, um Zugang zu erhalten und dein Rollout zu besprechen.
- Verbinde deine vorhandenen Agenten, IDEs und Modellanbieter mit dem Cencurity-Gateway. Das Unternehmen sagt, eine einzige Integration funktioniert über Modelle, Tools und Umgebungen hinweg, ohne dein Setup umzuschreiben.
- Konfiguriere Erkennungsrichtlinien für Geheimnisse, personenbezogene Daten und riskante Ausgaben, und entscheide, was maskiert, redigiert oder blockiert werden soll.
- Fahre zuerst im Testmodus, um zu messen, wie viele Anfragen deine Richtlinien auslösen, bevor du etwas durchsetzt.
- Schalte die Durchsetzung ein, verbinde Webhook-Warnungen mit Slack oder Jira, und prüfe Dashboard und Protokolle, während der Datenverkehr läuft.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Cencurity.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Sicherheits- und Plattformingenieure
- Entwicklungsteams in Unternehmen
- Compliance- und Risikopersonal
Aufgaben
- Abfluss von Geheimnissen blockieren
- Persönliche Daten redigieren
- Agentenaktivität überwachen
Szenarien
- KI-Tools im ganzen Unternehmen ausrollen
- Verdacht auf einen Abfluss untersuchen
- Ein Audit vorbereiten
Wichtigste Funktionen
LLM-Proxy und Redaktion
Cencurity arbeitet als Proxy für deinen LLM-Datenverkehr und redigiert sensible Daten automatisch im Durchlauf. Das Gateway sieht also jeden Prompt und jede Antwort, und die Maskierung sensibler Daten geschieht auf der Leitung, statt darauf zu vertrauen, dass jede App ihre eigene Eingabe säubert. Für Teams entfällt damit die Notwendigkeit, jede Codebasis anzufassen, die mit einem Modell spricht.
Verhinderung von Abflüssen in Echtzeit
Das Gateway erkennt und blockiert Geheimnisse, personenbezogene Daten und riskante Ausgaben am Rand, bevor dieser Inhalt Nutzer oder Modelle erreicht. Wenn ein Code-Assistent kurz davor ist, fest codierte Zugangsdaten auszugeben, oder ein Agent kurz davor ist, Kundendaten zurückzugeben, geschieht die Blockade am Austrittspunkt. Das ist das zentrale Versprechen. Stoppe den Abfluss im Moment, nicht im Nachhinein.
Zentrales Sicherheits-Dashboard
Ein einziges Dashboard zeigt jeden Agentenaufruf: Anfragen, Antworten, Latenz, Richtlinientreffer, Redaktionen und Blockaden, alles in Echtzeit. Statt Anbieterprotokolle zusammenzusetzen, bekommst du eine einzige Sicht darauf, was dein KI-Bestand tut. Das zählt, wenn etwas seltsam aussieht und du es schnell sehen musst. Schluss mit Raten.
Echtzeit-Protokollanalyse
Jede Interaktion ist durchgängig nachverfolgbar. Du kannst Anfragen, Antworten und Richtlinienentscheidungen durchsuchen, filtern und korrelieren, um Risiken in Sekunden einzugrenzen. Warum zählt das? Wegen der Triageschwindigkeit. Wenn eine Warnung ausgelöst wird, weißt du, welcher Aufruf sie ausgelöst hat und was dem Modell aufgetragen wurde.
Richtlinienbasierte Erkennung mit Rollout im Testmodus
Du legst fest, was als Verstoß gilt, und das Gateway priorisiert, was zählt. Der Testmodus lässt dich messen, wie viele Anfragen eine Richtlinie auslösen würden, bevor du die Durchsetzung einschaltest, und so brichst du am ersten Tag keinen funktionierenden Arbeitsablauf. Danach rollst du die Durchsetzung ohne Raten aus. Dieser stufenweise Weg ist der ganze Sinn.
Webhook-Benachrichtigungen
Verifizierte Warnungen lassen sich an Slack, Jira und andere Tools senden, die du bereits nutzt. Warnungen in deine vorhandenen Kanäle zu leiten, heißt, dein Team sieht sie dort, wo es ohnehin arbeitet, statt in einer weiteren Konsole, die niemand prüft.
Unterstützung für Unternehmens-Rollouts
Zum Gateway gehört ein Rollout-Prozess drumherum, nicht nur ein Login. Die Messung im Testmodus, das Feintuning der Richtlinien und die Webhook-Verkabelung gelten als Teil des Deployments. Es passt schlecht, wenn du dich anmelden und in zehn Minuten loslegen wolltest. Es passt ordentlich, wenn Sicherheitsprüfung und stufenweise Durchsetzung ohnehin die Art sind, wie deine Organisation Dinge ausliefert.
Vor- und Nachteile
Vorteile
- Funktioniert mit Agenten und IDEs, die du bereits nutzt, die Einrichtung erfordert also keinen Neuaufbau deiner KI-Arbeitsabläufe.
- Erkennung und Redaktion geschehen in Echtzeit am Rand und fangen Abflüsse ab, bevor sie ein Modell oder einen Nutzer erreichen.
- Der Testmodus lässt ein Team die Auswirkung von Richtlinien messen, bevor es etwas durchsetzt.
- Prüffähige Protokolle geben Sicherheits- und Compliance-Teams konkrete Nachweise statt vager Zusammenfassungen.
Nachteile
- Keine öffentlichen Preise und kein kostenloser Plan, du musst also mit dem Vertrieb sprechen, bevor du die Kosten beurteilen kannst, was die Bewertung verlangsamt.
- Den Datenverkehr über einen Proxy zu leiten, fügt eine weitere Station hinzu, und die Auswirkung auf die Latenz lässt sich ohne Test nicht prüfen.
Häufige Fragen
Es ist ein Sicherheits-Gateway, das deinen LLM- und Agenten-Datenverkehr als Proxy leitet, ihn auf Geheimnisse, persönliche Daten und riskante Ausgaben prüft und dann maskiert, redigiert oder blockiert, was deine Regeln verletzt. Außerdem führt es Protokolle über jede Anfrage und Antwort für Audits.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Cencurity.
Alternativen zu Cencurity
BinkBink
BinkBink · SonstigesBinkBink ist eine kostenlose Online-Spielplattform und ein KI-Spielmacher, mit dem jeder eine kurze Textbeschreibung in ein spielbares Browser-Spiel verwandeln kann. Sie springen in Hunderte von der Community erstellte Spiele. Oder Sie beschreiben Ihre eigene Idee, spielen sie in Sekunden und teilen sie dann mit Freunden. Sie wollen Ihr eigenes Spiel erstellen? Sie müssen nicht programmieren. Kein Einrichten einer Engine, kein Download, kein Aufwand.

Audiogen
Audiogen Inc. · SonstigesAudiogen ist ein KI-Musikgenerator des Unternehmens Audiogen Inc., eines kleinen Forschungsteams, das rund 2,5 Jahre damit verbrachte, ein eigenes generatives Musikmodell zu trainieren und eine Web-Oberfläche darum herum zu entwerfen. Statt eines einfachen Textfelds verwandelt dieses KI-Musik-Tool die Zeitleiste in eine anfängerfreundliche Generative Audio Workstation, kurz GAW, in der Inpainting, Verlängern, Remixen und Stem-Bearbeitung eher wie Malen auf einer Leinwand funktionieren. Das Produkt ist noch in der Beta, der Zugang läuft also über eine Warteliste oder eine Einladung. Bezahlpläne sind noch nicht veröffentlicht.

Aiml API
AIMLAPI OÜ · SonstigesAiml API ist eine einheitliche KI-Modell-API, die über 1000 Modelle von OpenAI, Google, Anthropic und anderen hinter einem einzigen Endpunkt und einer einzigen Rechnung bündelt. Sie schreiben Code gegen ein einziges OpenAI-kompatibles Schema und wechseln dann zwischen Chat-, Bild-, Video- und Audiomodellen, indem Sie eine Modellzeichenfolge ändern. Sie passt zu Entwicklern und kleinen Teams, die multimodalen Zugriff wollen, ohne ein Dutzend getrennte Anbieterkonten zu verwalten, und sie beseitigt den üblichen Rechnungsstress beim Testen mehrerer Anbieter. Ein Schlüssel deckt alles ab.