
CloudTruth
CloudTruth (Sigma) · Coding
CloudTruth ist eine Plattform für Konfigurationsdaten, die Parameter, Secrets und Zertifikate versioniert an einer Stelle hält und an Terraform, Kubernetes und CI-Pipelines ausliefert. Ein KI-Copilot schreibt die Vorlagen.
Über CloudTruth
About
Was ist CloudTruth
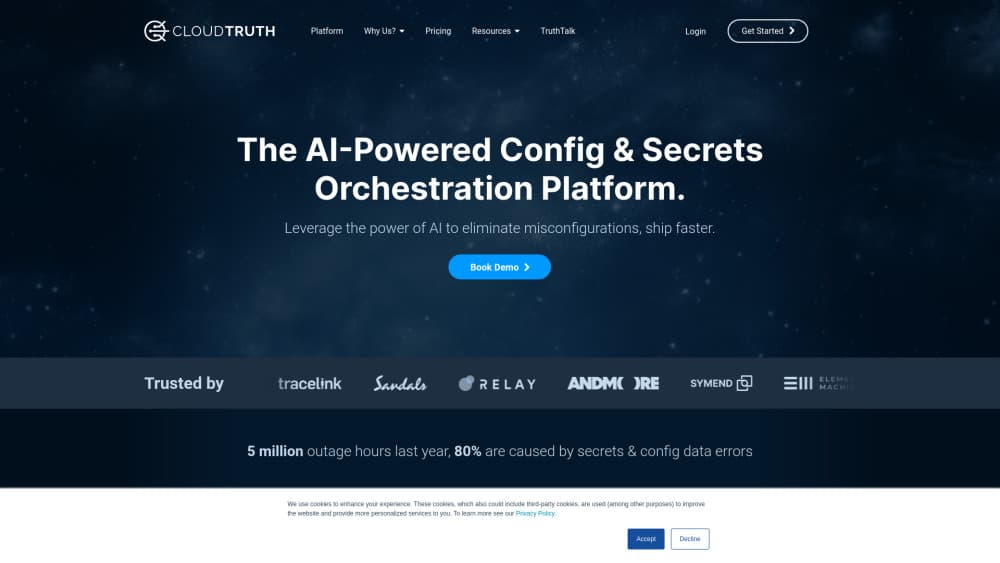
CloudTruth ist eine Plattform zur Automatisierung von Konfigurationsdaten und Secrets, die heute unter dem Namen Sigma Config verkauft wird. Sie sammelt Parameter, API-Schlüssel, Zertifikate und Umgebungsvariablen in einem versionierten Speicher und liefert sie an Builds, Deployments und laufende Anwendungen. Der Punkt ist, Werte nicht mehr zwischen Repository, Cloud-Tresor und Pipeline-Oberfläche zu kopieren.
Das Problem dahinter ist Wildwuchs bei der Konfiguration. Ein Dienst hat Werte im Git-Repository, in einer .env-Datei, im AWS Parameter Store und im CI-Dashboard, und niemand weiß, welche Kopie gerade gilt. CloudTruth verbindet diese Quellen, statt eine Migration zu verlangen. Ein Wert kann also in AWS Secrets Manager, Azure Key Vault, HashiCorp Vault oder einem Repository bleiben und wird von einer Stelle aus gelesen.
Die Grenzen sollten Sie vor der Anmeldung kennen. Der Preis läuft über ein Angebot, Governance-Funktionen wie geschützte Umgebungen stecken im Business-Tarif, und die Einrichtung setzt jemanden im Team voraus, der Ihre Terraform- oder Helm-Struktur kennt. Für eine einzelne kleine Anwendung ist das mehr Werkzeug, als ein verwalteter Secret-Store verlangt.
Erste Schritte
- Legen Sie ein Konto an und starten Sie die kostenlose Testphase. Eine Kreditkarte ist nicht nötig.
- Verbinden Sie eine Integration, etwa AWS SSM, AWS Secrets Manager, Azure Key Vault, Vault oder GitHub, mit Lesezugriff.
- Erstellen Sie ein Projekt und tragen Sie Parameter oder Secrets ein. Bestehende Dateien in JSON, YAML, HCL, TF_Vars oder INI lassen sich importieren.
- Legen Sie Umgebungen wie Dev, Staging und Produktion an und setzen Sie Overrides dort, wo Werte abweichen.
- Lesen Sie die Werte über CLI, Terraform-Provider, Kubernetes-Operator oder REST-API.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von CloudTruth.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Plattform- und DevOps-Engineers
- SRE-Teams
- Verantwortliche für Security und Compliance
- Backend-Entwickler mit mehreren Umgebungen
Aufgaben
- Secrets planmäßig rotieren
- Terraform-Konfiguration und Kubernetes-Konfiguration synchron halten
- Nachvollziehen, wer einen Wert geändert hat
- Konfigurationsvorlagen mit KI entwerfen
Szenarien
- Deployments über mehrere Umgebungen
- Reaktion auf ein geleaktes Secret
- Configuration as Code einführen, ohne Anwendungen umzuschreiben
- Vorbereitung auf ein SOC-2-Audit
Wichtigste Funktionen
Ein versionierter Speicher für Konfiguration und Secrets
Parameter, Secrets und Zertifikate liegen zusammen mit vollständiger Historie, sodass Secrets-Management und Parameterverwaltung denselben Nachweis teilen. Sie vergleichen Versionen, stellen einen früheren Wert wieder her und sehen, welche Umgebung ihn genutzt hat. Praktisch heißt das: eine Antwort auf die Frage, womit ein Dienst tatsächlich läuft, statt Konfigurationsmanagement über verstreute Tabellen.
KI-Copilot für Vorlagen und Korrekturen
Der Copilot schreibt Konfigurationsvorlagen aus einem Prompt, erzeugt Variablen mit Beschreibung und Standardwert, importiert strukturierte Daten und repariert Syntaxfehler in vorhandenen Vorlagen. Er prüft eine Vorlage außerdem gegen Architektur-Best-Practices und bekannte Konfigurationslücken. CloudTruth gibt an, dass der Copilot Ihre Konfigurationsdaten nicht an Dritte weitergibt.
Vorlagen, Vererbung und Overrides
Sie definieren einen Wert auf Projektebene, vererben ihn in alle Umgebungen und überschreiben ihn nur dort, wo er abweicht. Damit sinkt die Zahl der Stellen, an denen eine Änderung wiederholt werden muss, und genau dort entstehen die meisten Fehlkonfigurationen.
Externe Werte ohne Migration
Werte können in AWS Secrets Manager, Azure Key Vault, HashiCorp Vault, SSM oder einem Git-Repository bleiben und aus CloudTruth referenziert werden. Sie bekommen zentrale Sicht und Zugriffskontrolle, ohne sensible Daten in eine neue Datenbank zu schieben.
Geplante Secret-Rotation
Die Rotation läuft nach Zeitplan für unterstützte Secret-Typen, ein geleakter Schlüssel wird also ohne manuelles Runbook ersetzt. Kurzlebige Zertifikate werden praktikabel, sobald die Erneuerung automatisch läuft.
Zugriffskontrolle und Audit-Trail
Rollenbasierte Rechte, SSO per SAML und Einschränkungen pro Projekt legen fest, wer einen Wert lesen oder ändern darf. Das Audit-Log hält Änderung, Benutzer und Zeitpunkt fest, also den Nachweis, den Compliance-Teams verlangen.
Integrationen in die bestehende Toolchain
Über 30 Integrationen decken Terraform, Kubernetes, GitHub, ArgoCD, AWS, Azure und gängige CI-Systeme ab, dazu CLI und REST-API für alles andere. Die meisten Teams binden ihre vorhandenen Werkzeuge ein, statt sie zu ersetzen.
Vor- und Nachteile
Vorteile
- Werte können in den Stores bleiben, die Sie ohnehin betreiben, die Einführung braucht also kein Migrationsprojekt.
- Der Copilot macht aus einem kurzen Prompt einen brauchbaren Variablensatz mit Beschreibungen und Standardwerten.
- Änderungsverlauf und Rollenrechte decken fast alle Nachweise ab, die eine Sicherheitsprüfung sehen will.
- Für Teams, die keine Konfigurationsdaten an einen Anbieter geben dürfen, gibt es eine selbst gehostete Variante.
Nachteile
- Es gibt keine öffentliche Preisliste, Sie brauchen also ein Verkaufsgespräch, bevor Sie budgetieren können.
- Die Ausgabe des Copiloten braucht eine Prüfung, ein falscher Standardwert erreicht sonst die Produktion.
- Die Einrichtung setzt Wissen über Infrastructure as Code voraus und passt damit schlecht zu einer einzelnen kleinen Anwendung.
Häufige Fragen
Es speichert Konfigurationswerte und Secrets versioniert an einer Stelle und liefert sie an Build-, Deployment- und Laufzeitwerkzeuge. Ein Dienst liest dadurch eine Quelle statt vier Kopien.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu CloudTruth.
Alternativen zu CloudTruth
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.