
CodeThreat
CodeThreat · Coding
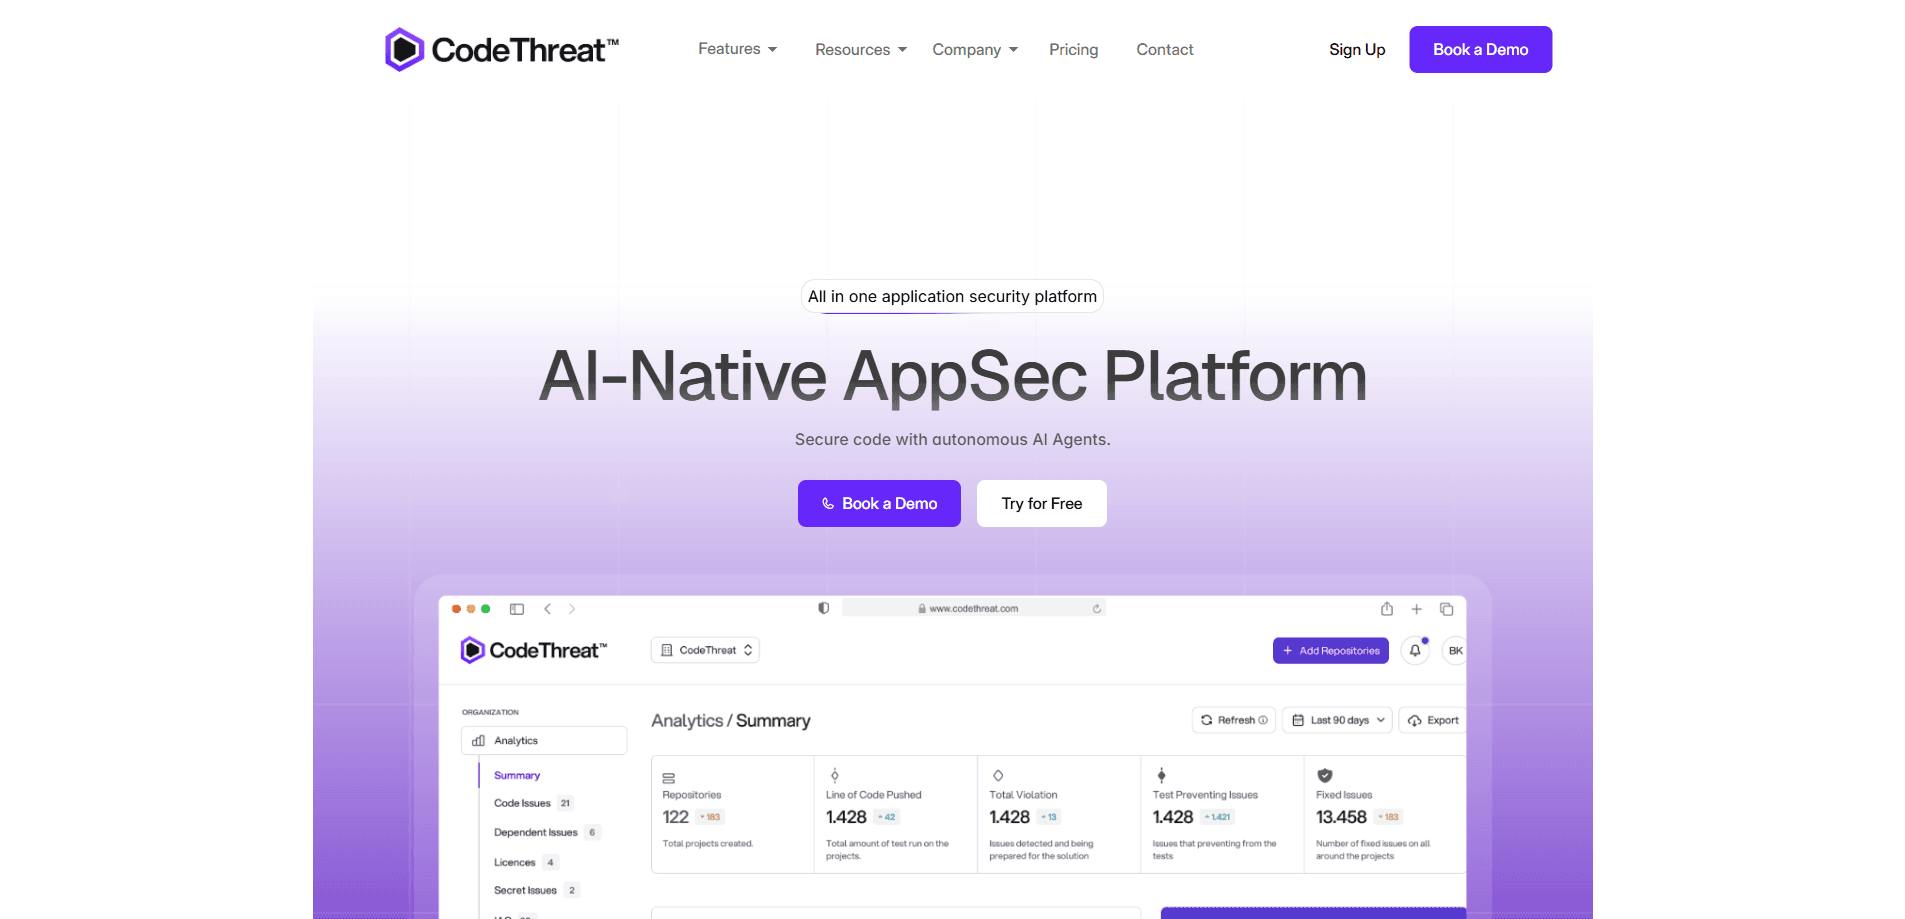
CodeThreat ist eine KI-SAST-Plattform, die Ihre Codebasis auf Schwachstellen prüft und Pull Requests vor dem Merge begutachtet. Sie verbindet regelbasierte statische Anwendungssicherheitstests (SAST) mit KI-Agenten, die Fehlalarme eindämmen und die Risiken erklären, auf die es wirklich ankommt. Teams verbinden ihre Repositories, erhalten die Befunde in ihrem gewohnten Arbeitsablauf und zahlen pro Mitwirkendem, sobald der kostenlose Tarif nicht mehr reicht.
Über CodeThreat
Was ist CodeThreat
CodeThreat ist eine Plattform für Codesicherheit, die auf einer einfachen Idee beruht: Ein Scanner, der den ganzen Tag Alarm schlägt, ist ein Scanner, den niemand liest. Er führt deterministische SAST, SCA, Infrastruktur- und Secret-Scans aus und setzt dann KI-Agenten darüber, die schwache Befunde aussortieren und die echten erklären. Diese zweite Ebene macht die Schwerarbeit, denn die Triage, nicht das Scannen, begräbt ein Sicherheitsteam meist unter einem Rückstand, für den niemand Zeit hat.
Das Angebot liegt in der Lücke zwischen klassischen SAST-Tools und gar nichts. Herkömmliche Scanner melden alles und überlassen den Entwicklern das Aussortieren. CodeThreat prüft Befunde erneut, markiert die nicht ausnutzbaren und erklärt, warum sie Fehlalarme sind. Was ändert das also im Alltag? Sie verbringen weniger Zeit mit dem Sortieren von Warnungen und mehr mit dem Beheben der relevanten.
Unterstützt werden über 27 Sprachen, darunter Python, Java, JavaScript, Go und C#, mit Regeln für Frameworks wie Django, React, Spring und Laravel. Befunde können KI-generierte Korrekturvorschläge enthalten. Die Hauptgrenze liegt im Umfang. Tiefe Abdeckung, Vor-Ort-Bereitstellung und unbegrenzte Agent-Läufe stecken hinter den Tarifen Pro und Enterprise, kleine Teams im kostenlosen Tarif arbeiten also mit Kontingenten.
Erste Schritte
- Registrieren Sie sich auf app.codethreat.com und starten Sie im kostenlosen Tarif mit bis zu 3 privaten Repositories.
- Verbinden Sie Ihre Versionsverwaltung, ob GitHub, GitLab, Bitbucket oder Azure, und wählen Sie die Repositories zum Scannen.
- Lassen Sie die deterministischen Engines SAST, SCA, Secret-Scanning und IaC-Prüfungen über die Codebasis laufen.
- Aktivieren Sie die KI-Agenten für Fehlalarm-Beseitigung und agentische Codeprüfung, und binden Sie dann CI/CD ein, wenn Sie Scans bei jedem Push wollen.
- Prüfen Sie die Befunde im Dashboard oder in PR-Kommentaren, wenden Sie die vorgeschlagenen Korrekturen an und pushen Sie.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von CodeThreat.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Kleine Entwicklerteams
- Sicherheitsingenieure, die das Rauschen satthaben
- Compliance-orientierte Unternehmen
Aufgaben
- Pull Requests vor dem Merge auf Sicherheit prüfen
- Eine unbekannte Codebasis verstehen
- Offengelegte Schlüssel und Zugangsdaten erkennen
Szenarien
- Schneller ausliefern ohne eigene AppSec-Prüfstufe
- Neue Ingenieure einarbeiten
- Ein Sicherheitsaudit vorbereiten
Wichtigste Funktionen
KI-SAST mit Kontextverständnis
Der KI-gesteuerte Scan betrachtet den Projektkontext, um Logikfehler, Datenflüsse und Auth-Pfade zu finden, die regelbasierte Scanner übersehen. Er verfolgt zudem, wie Daten zwischen Funktionen und Dateien wandern, und markiert so gefährliche Flüsse, ohne dass Sie das Projekt erst bauen. Kein Build-Schritt. Kein Warten auf eine Kompilierung, bevor Sicherheit überhaupt beginnt.
Beseitigung von Fehlalarmen
Das ist CodeThreats Aushängeschild, und der Preis spiegelt es. Der Agent prüft SAST-Befunde erneut, markiert die nicht ausnutzbaren und erklärt, warum jeder wahrscheinlich ein Fehlalarm ist. Weniger falsche Warnungen. Mehr Zeit für echte Probleme. Entwickler hören auf, Tickets zu schließen, die nirgendwo hinführen.
Agentische PR-Prüfung
Jeder Pull Request löst eine Sicherheitsprüfung der geänderten Dateien aus, und die Rückmeldung landet als PR-Kommentar. Sicherheit wird Teil der Codeprüfung statt eines Schritts, der nach der Bereitstellung angeflanscht wird. Genau dort verlieren die meisten Teams sie aus den Augen. Hier taucht sie dort auf, wo Entwickler ohnehin sind.
Agentische Repository-Analyse und -Kartierung
Die Plattform kartiert Ihr gesamtes Repository und erzeugt Einblicke in Architektur, Dokumentation, Endpunkte, Abhängigkeiten und Datenfluss. Die visuelle Karte verknüpft Komponenten und Beziehungen, sodass ein neuer Ingenieur die Struktur versteht, ohne jede Datei zu lesen. Praktisch, wenn Sie in ein Projekt mit tausend Dateien und ohne Doku einsteigen.
Breite Sprach- und Integrationsabdeckung
CodeThreat unterstützt über 27 Programmiersprachen und Frameworks und verbindet sich mit GitHub, GitLab, Bitbucket, CI/CD-Pipelines und Cloud-Anbietern. Sie müssen nicht ändern, wie Ihr Team arbeitet, um es hinzuzufügen. Das zählt mehr, als die Funktionsliste vermuten lässt.
Vollständige AppSec-Abdeckung an einem Ort
SAST, SCA, IaC, Containersicherheit und Secret-Scanning laufen von einer einzigen Plattform. Kein Jonglieren mit vier Anbietern, kein Zusammennähen von Berichten per Hand. Für Teams, die bereits separate Tools bezahlen, ist diese Konsolidierung der eigentliche Reiz. Ein Dashboard. Eine Rechnung. Weniger Lücken zwischen den Tools.
Eigenes LLM mitbringen
Enterprise-Kunden können eine eigene LLM-Integration nutzen, einschließlich privatem Modell-Hosting. Diese Option lohnt sich, wenn Ihr Code Ihre Infrastruktur nicht verlassen darf und Sie die agentische Ebene trotzdem wollen. Früh nachfragen, denn sie prägt Ihren ganzen Bereitstellungsplan.
Vor- und Nachteile
Vorteile
- Die Fehlalarm-Beseitigung packt die größte Beschwerde über SAST-Tools an.
- Der kostenlose Tarif ist für kleine Teams wirklich nutzbar, mit 3 privaten Repos und ohne Guthaben-Aufladungen.
- Breite Sprachabdeckung (über 27) und Integrationen mit GitHub, GitLab, Bitbucket und CI/CD.
- Alles-in-einem-Abdeckung: SAST, SCA, IaC, Container und Secret-Scanning unter einem Dach.
- Transparente Preisgestaltung pro Mitwirkendem bei $39, mit Vor-Ort- und privaten LLM-Optionen bei Enterprise.
Nachteile
- Bezahltarife rechnen pro Mitwirkendem ab, die Kosten skalieren also mit der Entwicklerzahl, nicht mit der Nutzung.
- Die stärksten agentischen Funktionen sind in Free und Pro kontingentiert, was kleinere Teams zuerst trifft.
- Vor-Ort-Bereitstellung und eigenes LLM-Hosting gibt es nur bei Enterprise, was ein Verkaufsgespräch bedeutet.
Häufige Fragen
CodeThreat ist eine KI-native Plattform für Anwendungssicherheit, die statische Anwendungssicherheitstests mit KI-Agenten verbindet. Sie prüft Code auf Schwachstellen, filtert Fehlalarme, prüft Pull Requests und kartiert Repositories, alles von einem Dashboard aus.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu CodeThreat.
Alternativen zu CodeThreat
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.