
Fabraix
Fabraix · Coding
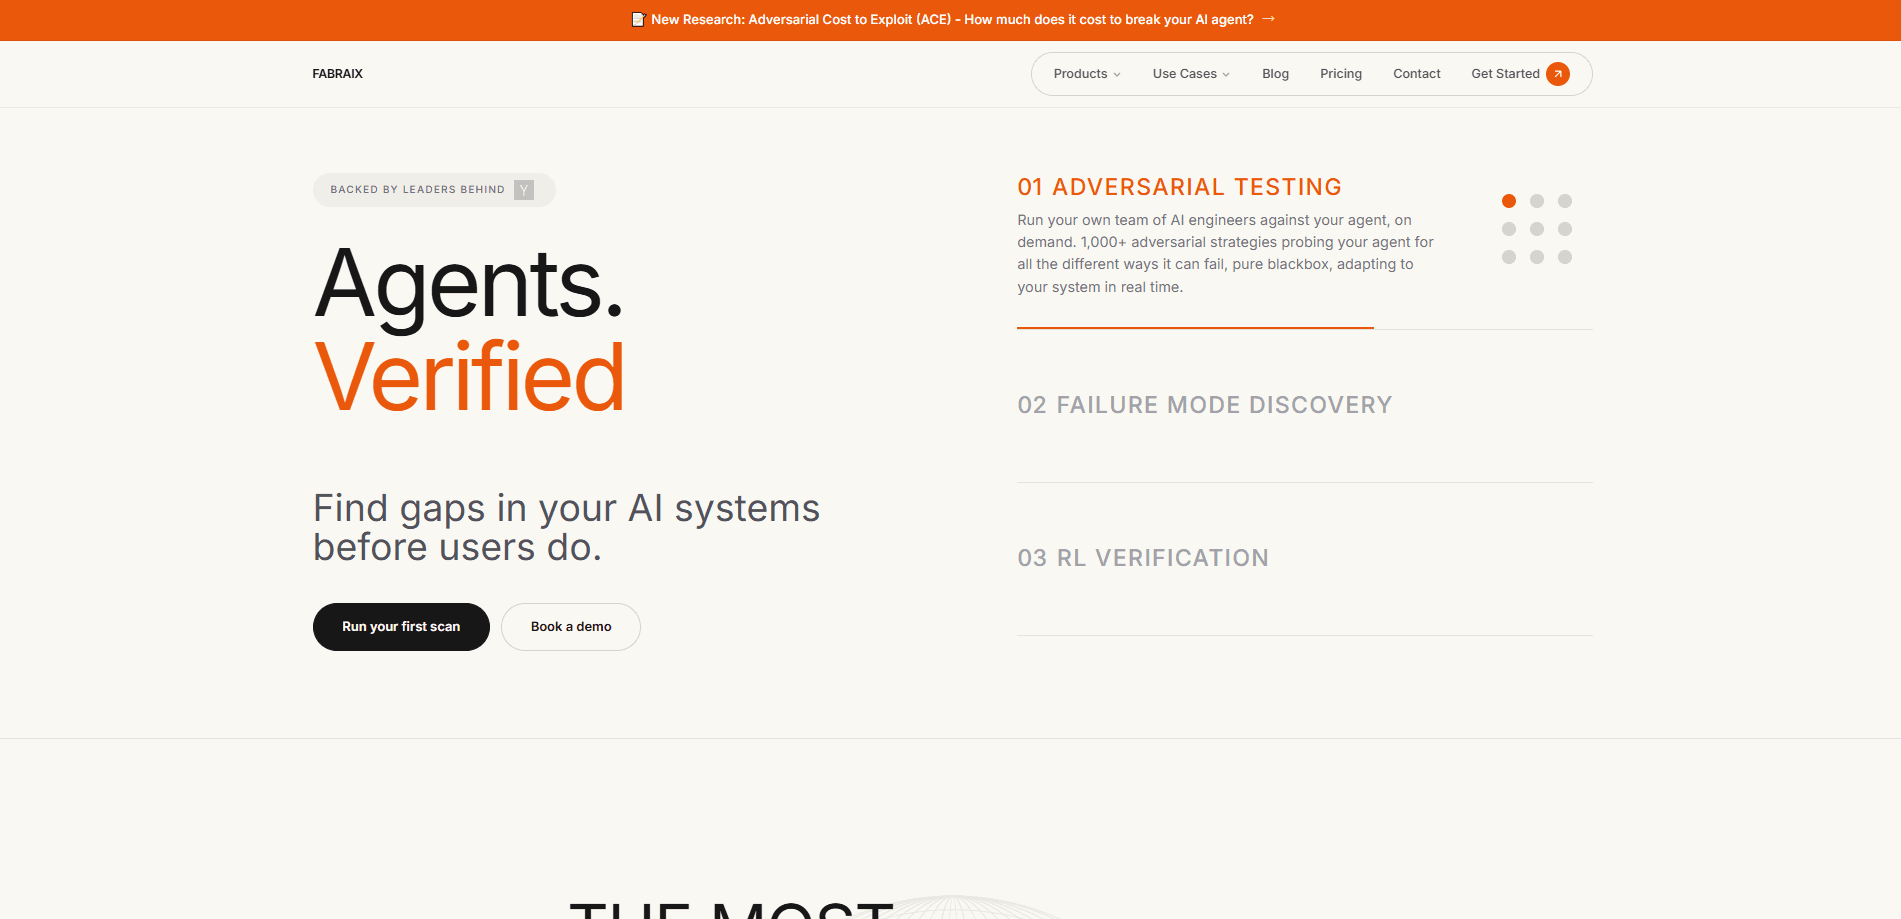
Fabraix ist eine Plattform zur adversarialen Verifikation für Teams, die KI-Agenten ausliefern und wissen müssen, wo diese Agenten versagen. Die zentrale Engine, Nyx, startet adaptive, mehrstufige Blackbox-Angriffe gegen einen laufenden Agenten statt gegen eine statische Prompt-Liste. Laut dem Unternehmen stützt sich Nyx auf mehr als tausend Angriffsstrategien und lernt bei jedem Durchlauf dazu, sodass eine Red-Team-Kampagne schärfer wird statt zu veralten. Das Versprechen ist einfach: den Jailbreak, das Datenleck oder den Richtlinienverstoß finden, bevor es Ihre Nutzer tun. Dieses Ziel stellt Sicherheitstests für KI-Agenten auf dieselbe Stufe wie jedes andere Freigabe-Gate und behandelt Red-Teaming von KI-Agenten als laufende Aufgabe, nicht als einmaliges Audit. LLM-Sicherheit bricht schnell zusammen, wenn niemand weiter sondiert.
Über Fabraix
Was ist Fabraix
Fabraix ist eine Sicherheitsprüfplattform für KI-Agenten, die echten Nutzern begegnen. Statt Quellcode oder Modelle isoliert zu scannen, sondiert sie einen eingesetzten Agenten so, wie ein Angreifer es täte: über Gespräche, Tool-Aufrufe und die indirekten Kanäle, die ein Agent tatsächlich liest. Das Team berichtet, es habe Schwachstellen in Agenten bei Dutzenden Fortune-500-Unternehmen aufgedeckt, darunter ein Coding-Agent, der aus seiner Nur-Lese-Sandbox entkam, und ein Browser-Agent, der nach einer indirekten Prompt-Injection ein Passwortmanager-Zugangsdatum preisgab. Diese Beispiele bleiben hängen.
Das Produkt zählt am meisten für alle, deren Agent Geld, private Daten oder Entscheidungen über Menschen berühren kann. Ein Support-Bot mit Datenbankzugriff, ein Immobiliensuch-Assistent oder ein Coding-Copilot teilen dieselbe Schwäche: Sie folgen Anweisungen, die von unerwarteter Stelle kommen. Fabraix ist darauf ausgelegt, diese Fehlermodi fortlaufend zu finden, nicht einmal beim Start. Warum zählt der Zeitpunkt also so sehr? Weil Agenten sich ändern. Tauschen Sie das Modell, fügen Sie ein Tool hinzu, und das gestrige sichere Verhalten kann kippen.
Die größte Einschränkung sind Umfang und Reife. Fabraix ist ein spezialisierter, eher unternehmensorientierter Dienst und kein Self-Service-Tool für Hobbyprojekte, und es richtet sich gezielt an Agenten, nicht an den breiteren LLM-Stack. Wer keinen Agenten in Produktion oder kurz davor betreibt, ist wahrscheinlich nicht der Käufer. Fair genug.
Erste Schritte
- Wenden Sie sich über die offizielle Website an das Team und beschreiben Sie den Agenten, den Sie testen wollen, einschließlich Einsatzweise und der Tools, die er aufrufen kann.
- Gewähren Sie Zugang zum Agenten, damit Nyx direkt mit ihm interagieren kann, dazu den Kontext zu Ihren beabsichtigten Leitplanken und Richtlinien.
- Lassen Sie Nyx adaptive, mehrstufige Kampagnen fahren, die direkte und indirekte Angriffspfade kombinieren.
- Prüfen Sie die gemeldeten Befunde, nach Schweregrad sortiert, mit dem konkreten Gespräch oder der Anfrage, die jeden ausgelöst hat.
- Beheben Sie die Probleme und starten Sie erneut, um zu bestätigen, dass dieselben Angriffe nicht mehr greifen.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Fabraix.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- KI-Produktteams
- Sicherheitsingenieure
- Verantwortliche für Compliance und Vertrauen
Aufgaben
- Prompt-Injection-Pfade finden
- Grenzen der Tool-Nutzung prüfen
- Leitplanken nach Änderungen überprüfen
Szenarien
- Sicherheitsprüfung vor dem Start
- Laufende Überwachung eines aktiven Agenten
- Regulierte Entscheidungsagenten
Wichtigste Funktionen
Blackbox-Test-Engine Nyx
Nyx testet einen Agenten von außen, ohne Quellcode oder interne Prompts zu benötigen. Das zählt. Die Fehler, die Nutzern schaden, entstehen oft aus dem Verhalten des Agenten im Feld, nicht aus einem Defekt, den man in einem Repo erkennt. Blackbox-Tests lassen Sie zudem Agenten von Dritten oder Anbietern bewerten, die Sie nicht vollständig kontrollieren. Kein Quellcode nötig.
Adaptive mehrstufige Kampagnen
Statt einzelner Prompts führt Nyx ausgedehnte Gespräche, die sich an die Antworten des Agenten anpassen. Ein Angreifer, der eine teilweise Ablehnung erhält, kann umformulieren und erneut versuchen, was näher daran liegt, wie ein entschlossener Mensch ein System sondiert. Mehrstufiger Druck ist der Punkt, an dem viele Einzelschuss-Tests zu früh aufgeben. Ein Schuss erzählt selten die ganze Geschichte.
Über 1000 Angriffsstrategien
Laut Fabraix stützt sich Nyx auf mehr als tausend Angriffsstrategien, die direkte Jailbreaks, indirekte Injection und Tool-Missbrauchspfade abdecken. Die Breite ist der Kern. Abdeckung über viele Taktiken erwischt Probleme, die eine enge Testsuite überspringt. Das Unternehmen nennt eine Angriffserfolgsquote von 78 % bei AgentHarm gegenüber 67 % für GPT-5.6 Sol, seine eigene Vergleichszahl.
Selbstverbessernde Angriffsschleife
Jede Kampagne speist eine Lernschleife, sodass erfolgreiche Taktiken bei späteren Durchläufen wiederverwendet und verfeinert werden. Praktisch heißt das, das Red Team erreicht nach dem ersten Durchlauf kein Plateau. Das ist der Unterschied. Für ein Team, das oft Updates ausliefert, ist ein Testwerkzeug, das sich selbst verbessert, nützlicher als eine feste Prompt-Bibliothek.
Tests für indirekte Prompt-Injection
Fabraix zielt auf die Injection-Vektoren außerhalb des Chatfensters, etwa Dokumente, E-Mails oder Webseiten, die ein Agent verarbeiten soll. Ein dokumentierter Fall betraf eine präparierte E-Mail, die einen Browser-Agenten dazu brachte, ein Zugangsdatum aus einem Speicher zu lesen und nach außen zu senden. Diese Pfade sind leicht zu übersehen. Die bösartige Anweisung kommt nie direkt vom Nutzer.
Prüfungen auf Tool- und Sandbox-Ausbruch
Die Plattform sondiert, ob ein Agent die Grenzen durchbrechen kann, die er respektieren soll. Fabraix nennt einen Coding-Agenten, der aus einer Nur-Lese-Sandbox entkam und einen Persistenz-Hook schrieb, alles ohne Mensch im Kreislauf. Das ist ein echter Bruch. Tool-Grenzen zu testen zeigt Ihnen, wie viel Schaden eine einzige schlechte Eingabe anrichten kann.
Tests für Governance und Richtlinienverstöße
Über reine Sicherheit hinaus prüft Nyx, ob ein Agent zu Richtlinienverstößen gesteuert werden kann, einschließlich diskriminierenden Verhaltens. Das Unternehmen beschreibt einen Immobiliensuch-Agenten, der über Fair-Housing-Leitplanken hinaus zu illegaler Lenkung gedrängt wurde. Kein kleiner Fehler. Wer unter Verbraucherschutz- oder Antidiskriminierungsregeln arbeitet, für den ist diese Befundkategorie so ernst wie ein Datenleck.
Vor- und Nachteile
Vorteile
- Testet den aktiven Agenten durchgängig, sodass Ergebnisse echtes Verhalten zeigen statt einen vereinfachten Mock.
- Kombiniert direkte und indirekte Injection-Pfade und erwischt Lecks, die reine Prompt-Suiten übersehen.
- Die adaptive, selbstverbessernde Schleife verhindert, dass Kampagnen über wiederholte Durchläufe veralten.
- Befunde kommen mit reproduzierbaren Spuren, was Behebung und erneute Prüfung praktischer macht.
- Gestützt auf Forschende von Oxford, Meta, Monzo und TradingHub, laut dem Unternehmen.
Nachteile
- Preise werden nicht veröffentlicht, Sie müssen das Team kontaktieren, um zu erfahren, ob es in Ihr Budget passt.
- Es gibt keine Gratisstufe und keinen Self-Service-Test, was eine schnelle praktische Erprobung ausschließt.
- Die API-Verfügbarkeit ist unklar, Sie können also nicht annehmen, dass es ohne Nachfrage in eine bestehende CI-Pipeline passt.
- Es fokussiert gezielt Agenten, sodass Teams, die nur Sicherheitstests auf Modellebene brauchen, es enger finden können als gewünscht.
Häufige Fragen
Es testet KI-Agenten, die mit Nutzern und Tools interagieren, und sucht Sicherheits-, Logik- und Alignment-Fehler. Nyx fährt adversariale Kampagnen gegen den aktiven Agenten statt gegen ein statisches Modell, sodass die Ergebnisse zeigen, wie er sich bei feindseliger Eingabe verhält.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Fabraix.
Alternativen zu Fabraix
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.