
GenPT
Siemba · Coding
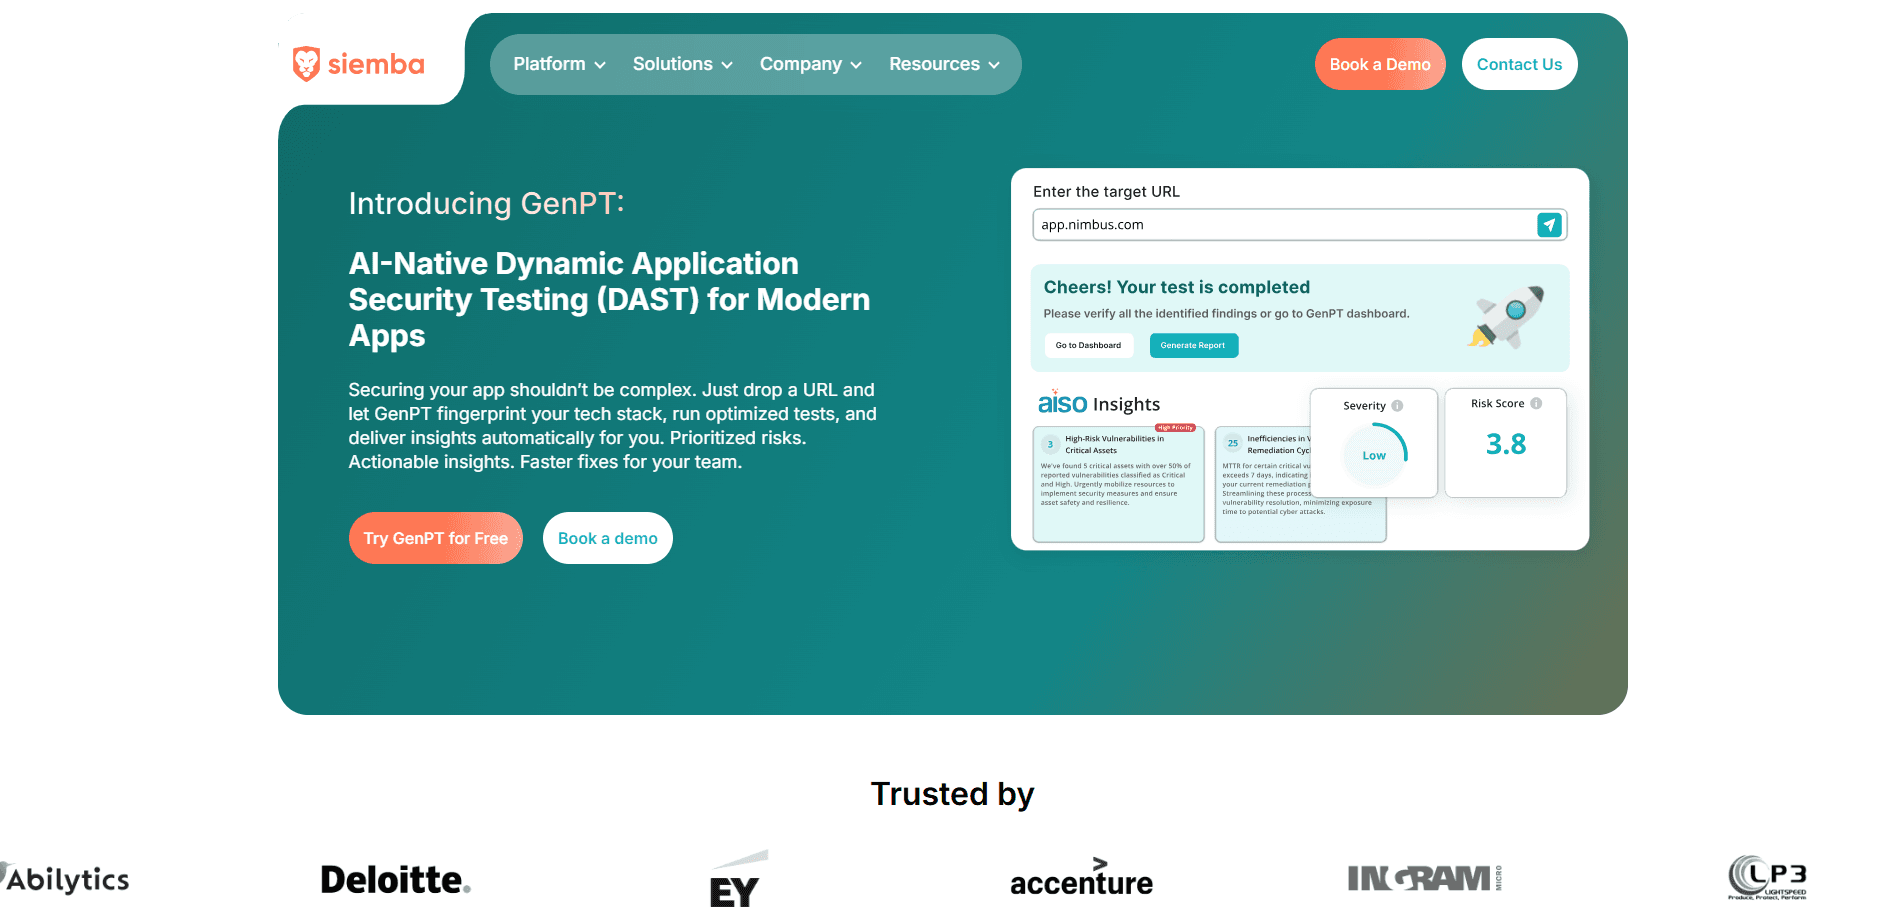
GenPT ist Siembas KI-native DAST-Engine. Sie richtet sich auf eine laufende Web-App oder API und sucht nach ausnutzbaren Schwachstellen. Sie geben eine URL an. Sie erkennt den Tech-Stack, feuert automatisierte Angriffe über mehr als 30.000 Testfälle ab und liefert Befunde, mit denen Sie arbeiten können. Sie ist die Test-Engine innerhalb von Siembas Autonomous-Pentesting-Plattform und läuft daher bei jedem CI/CD-Deployment. Sie deckt klassische Web-Risiken und die neuere KI-Angriffsfläche ab.
Über GenPT
Was ist GenPT
GenPT ist ein DAST-Tool von Siemba, also Anwendungssicherheitstests, die gegen eine live laufende, bereitgestellte Anwendung laufen. DAST-Tools testen eine laufende App von außen, so wie ein Angreifer es täte, statt Quellcode zu lesen. GenPT automatisiert diese Aufgabe mit KI: Sie geben eine URL an, und die Engine erkennt die Technologie hinter der App, bevor sie eine Reihe von Sicherheitsprüfungen auf echte Endpunkte abfeuert.
Das Problem, das sie angeht, ist Geschwindigkeit. Traditionelle Scanner laufen einmal im Jahr, während Angreifer jeden Tag arbeiten, und ein sauberer Scan ist kein Gesundheitszeugnis, wenn eine Sicherheitslücke im sechsten Monat noch Ihnen zur Last fällt. GenPT ist darauf ausgelegt, bei jedem Deployment zu feuern und den Jahresrhythmus ganz zu umgehen. Eine neue Schwachstelle taucht beim Commit auf, der sie eingeführt hat, nicht Monate später im Audit.
Sie nimmt auch eine Fläche ins Visier, die ältere Tools ignorieren, denn Siembas Abdeckung umfasst Prompt-Injection, Fehler in MCP-Servern, Tests agentischer KI und Sicherheit von RAG-Pipelines. Die meisten Scanner berühren davon nichts. Die wichtigste Grenze: Sie ist eine Test-Engine innerhalb einer kostenpflichtigen Plattform, kein kostenloses eigenständiges Tool, und tiefer gehende Experten-Tests liegen in einer separaten Siemba-Stufe. Sie wollen den Preis pro Testlauf? Sehen Sie sich den Plan Autonomous Pentesting an, der bei 500 Dollar pro Monat beginnt.
Erste Schritte
- Registrieren Sie sich auf der Siemba-Plattform und wählen Sie den Plan Autonomous Pentesting, der die GenPT-Engine enthält.
- Fügen Sie die Web-Apps oder APIs hinzu, die getestet werden sollen, und richten Sie GenPT auf eine Ziel-URL.
- Lassen Sie den Tech-Stack erkennen und den automatisierten Testlauf gegen Ihre Live-Umgebung starten.
- Prüfen Sie die Befunde oder ziehen Sie sie über die MCP-Server-Verbindung direkt in Ihr LLM.
- Verbinden Sie CI/CD, damit GenPT bei jedem Deployment erneut testet und wieder auftretende Probleme meldet.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von GenPT.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Sicherheitsingenieure in Produktunternehmen
- Startups mit weniger als 50 Mitarbeitern
- Dev-Teams, die KI-Funktionen ausliefern
Aufgaben
- Kontinuierliche Sicherheitstests für Web-Apps und APIs
- Abdeckung von OWASP Top 10 und OWASP LLM Top 10
- Sammeln von Compliance-Nachweisen
- Revalidierung von Schwachstellen
Szenarien
- Ein Sprint fügt einen neuen API-Endpunkt hinzu
- Die Audit-Saison naht
- Sie wollen Scans aus Ihrem eigenen KI-Assistenten starten
- Ein Prompt-Injection-Risiko landet in einem neuen Chatbot
Wichtigste Funktionen
KI-native DAST-Engine
GenPT ist der Testkern von Siembas Plattform und läuft gegen Live-Web-Apps und APIs. Zuerst erkennt sie den Tech-Stack und startet dann gezielte Tests statt eines blinden Crawls. Laut Siemba deckt sie mehr als 30.000 automatisierte Testfälle ab.
Breite Web- und API-Abdeckung
Die Engine deckt die OWASP Top 10 plus REST- und GraphQL-APIs ab, mit Param-Fuzzing und Prüfungen auf Auth-Bypass an Bord. Sie testet auch Fehler in der Geschäftslogik, IDOR und Datenzugriff zwischen Mandanten. Das sind die Arten von Problemen, die reine Musterabgleiche gern übersehen, und oft genau die, die Angreifer wirklich nutzen.
Tests der KI-Angriffsfläche
Traditionelle DAST-Tools wurden nie gebaut, um LLM-Funktionen zu testen, deshalb gehen die meisten Scanner geradewegs an der Prompt-Behandlung eines Chatbots vorbei. GenPT deckt Prompt-Injection ab, sowohl direkt als auch indirekt, dazu das Auslaufen des System-Prompts. Es sondiert auch Schwachstellen in MCP-Servern, agentische KI mit IDOR zwischen Sub-Agenten und die Sicherheit von RAG-Pipelines.
Kontinuierliche Tests bei jedem Deployment
GenPT feuert bei jedem CI/CD-Deployment statt nach einem Jahresplan. Dieser Wechsel zählt. Eine Schwachstelle zeigt sich beim Commit, der sie erzeugt hat, nicht Monate später bei einer Überprüfung, und das Team, das den Fehler geschrieben hat, ist noch da, um ihn zu beheben.
MCP-Server-Integration
Sie können GenPT-Tests ausführen und Ergebnisse über eine MCP-Server-Verbindung aus Ihrem eigenen LLM ziehen. Für Teams, die schon in einem KI-Assistenten arbeiten, bleibt das Scannen damit am selben Ort wie der Rest ihres Workflows.
Verifizierter Abschluss
Wird ein Befund als behoben markiert, revalidiert GenPT ihn automatisch und meldet alles, was wieder auftaucht. Das zählt, denn laut Siemba kommen 60 % der "behobenen" Schwachstellen still zurück. Diese Prüfung ist der Unterschied zwischen einem geschlossenen Ticket und einem geschlossenen Risiko.
Compliance-Berichte per Klick
GenPT erstellt Berichte, die auf SOC 2, ISO, PCI, HIPAA und NIST abgebildet sind, mit einem einzigen Klick. Das erspart die manuelle Zuordnung, die vor einem Audit-Zyklus oft Wochen an Vorbereitung frisst.
Tool-Integrationen
Es verbindet sich mit Jira, ServiceNow, Slack und GitHub, unterstützt CI/CD-Pipelines und regelt SSO über Okta. Befunde landen dort, wo Ihr Team schon hinschaut. Kein neues Dashboard zum Prüfen.
Vor- und Nachteile
Vorteile
- Läuft bei jedem Deployment, sodass Sicherheitstests mit Ihrem Auslieferungstempo Schritt halten.
- Deckt klassische Web-Risiken und die neuere KI-Angriffsfläche in einer Engine ab.
- Die automatische Revalidierung fängt Korrekturen ab, die still in Produktion wieder auftauchen.
- Die MCP-Unterstützung lässt Sie Tests auslösen und Ergebnisse aus Ihrem eigenen LLM lesen.
- Bereits zugeordnete Berichte für SOC 2, ISO, PCI, HIPAA und NIST kürzen die Audit-Vorbereitung.
Nachteile
- Kein kostenloser Plan, und der eigenständige Preis beginnt bei 500 Dollar pro Monat.
- Experten-Tests sind nicht in der Engine enthalten; sie liegen in einer separaten, teureren Siemba-Stufe.
- Es ist eine Plattformkomponente, Sie können GenPT also nicht als isoliertes Tool kaufen.
- Die Tests der KI-Angriffsfläche setzen voraus, dass Ihr Produkt tatsächlich LLMs, RAG oder Agenten nutzt.
Häufige Fragen
GenPT ist eine DAST-Engine, mit der sich ausnutzbare Schwachstellen in laufenden Web-Apps und APIs finden lassen. Sie richten sie auf eine URL, und sie testet die Live-Anwendung von außen. Sie deckt auch KI-spezifische Risiken wie Prompt-Injection ab.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu GenPT.
Alternativen zu GenPT
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.