
git-lrc
Hexmos · Coding
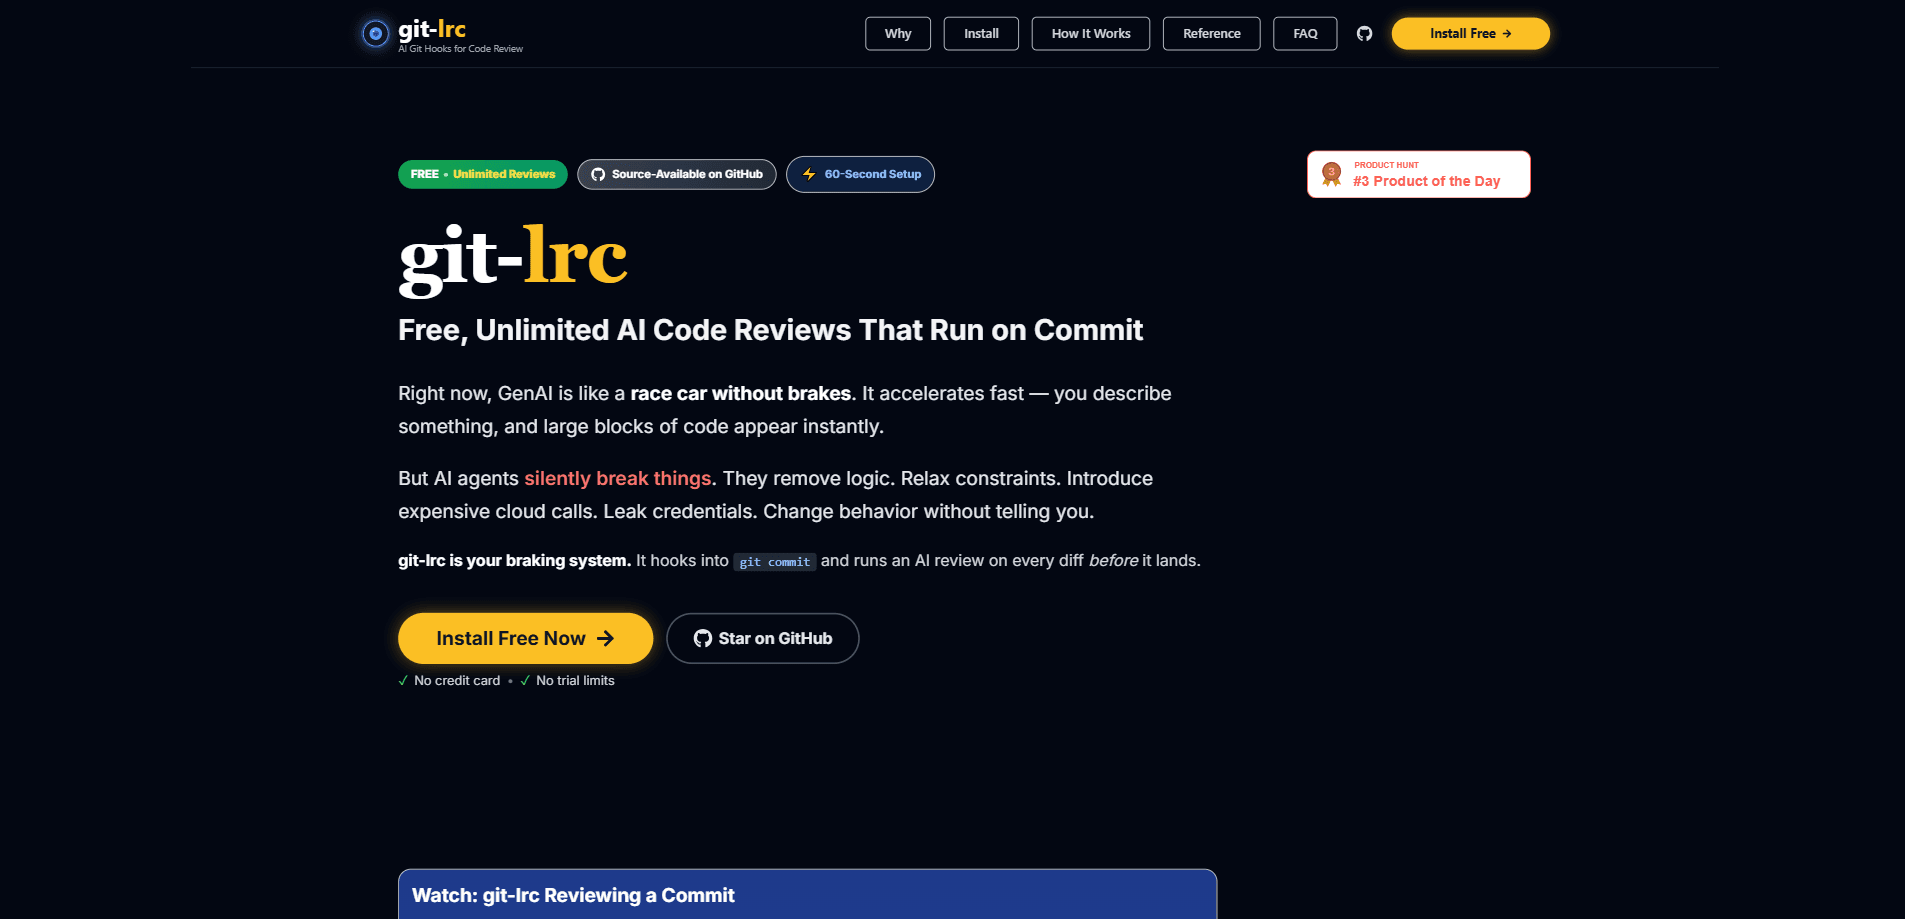
git-lrc ist ein kostenloses KI-Code-Review-Tool, das sich in den git-Commit einklinkt und jeden Diff prüft, bevor er in deinem Repository landet. Entwickelt wurde es von Hexmos, dem Team hinter LiveReview. Das Versprechen ist einfach: KI-Agenten schreiben schnell Code und brechen manchmal Dinge, ohne es dir zu sagen. Du brauchst also etwas, das den Schaden beim Commit erkennt statt in der Produktion.
Über git-lrc
Was ist git-lrc
git-lrc ist ein Kommandozeilen-Tool, das deine Commits beobachtet und bei jeder Änderung eine automatische Code-Prüfung startet. Es stammt von Hexmos, dem Team hinter LiveReview. Das Versprechen ist einfach: KI-Agenten schreiben schnell Code und brechen manchmal Dinge, ohne es dir zu sagen. Du brauchst also etwas, das den Schaden beim Commit erkennt statt in der Produktion.
Das Tool ordnet seine Befunde in Risikokategorien, von Sicherheit und Secrets-Management bis Zuverlässigkeit und Fehlerbehandlung. Laut Hexmos verfolgt es mehr als 100 Fehlermuster in 10 Kategorien, und jedes abgeschlossene Review erzeugt eine kurze Präsentation, die erklärt, was sich geändert hat und welche Risiken aufgetreten sind.
Am besten passt es auf Entwicklerrechner und in kleine Teams, die sich beim Coden bereits auf KI-Assistenten stützen. Die wichtigste Einschränkung ist der Umfang: git-lrc ist ein Schutzgeländer, keine vollständige Test-Suite. Es markiert riskante Diffs. Ob deine App wirklich funktioniert, sagt es dir nicht.
Erste Schritte
- Öffne ein Terminal in einem beliebigen Git-Repository, in dem du arbeitest.
- Führe den Installationsbefehl aus:
curl -L https://hexmos.com/ipm-install | bash && ipm i HexmosTech/git-lrc. Windows und andere Installationswege stehen im Get-Started-Leitfaden des Projekts. - Mach einen Commit wie gewohnt. Der git-Commit-Hook startet automatisch ein Review des Diffs.
- Lies das Review im Issue Navigator, einer filterbaren Ansicht, gruppiert nach Schweregrad und Risikokategorie.
- Schick die markierten Probleme an deinen KI-Agenten zurück oder kopiere sie in deine Korrekturschleife und committe erneut.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von git-lrc.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Einzelentwickler und kleine Teams
- Engineering-Manager
Aufgaben
- Durchgesickerte Zugangsdaten abfangen, bevor sie in die Historie geraten
- Teure Cloud-Aufrufe markieren
- KI-erzeugte Diffs prüfen
Szenarien
- Einstieg in eine neue Codebasis
- Review nach einem Vorfall
Wichtigste Funktionen
Review-Hook zum Zeitpunkt des Commits
git-lrc installiert einen git-Hook, der bei jedem Diff ein KI-Review startet, bevor daraus ein Commit wird. Denk an ein Pre-Commit-Code-Review, das sich selbst auslöst. Du musst dich nicht daran erinnern, es aufzurufen, und du schiebst keinen separaten Review-Schritt in die CI. Wirkt eine Änderung riskant, siehst du sie, solange der Kontext noch frisch ist.
Issue Navigator mit Schweregrad-Filtern
Eine Wand aus Inline-Kommentaren lässt sich schwer triagieren, deshalb macht git-lrc aus jedem Review eine filterbare Ansicht. Du kannst nach Critical, Warning oder Info sortieren, in Kategorien wie Security und Secrets Management eintauchen und live sehen, wie viele Probleme jeder Bereich hat. Diese Rangfolge ist der Punkt. Sie sagt dir, was du zuerst behebst, statt dich alles lesen zu lassen.
Zehn Risikokategorien, über 100 Muster
Der Scanner ist um Risiko herum organisiert, nicht um Stil. Hexmos nennt 10 Kategorien und über 100 verfolgte Fehlermuster, die Sicherheit, Zuverlässigkeit, Kosten und Bugs abdecken. Das ist näher an einem Code-Sicherheitsscanner als an einem Format-Linter. Diese Abdeckung ist für ein Team, das Ausfälle fürchtet, nützlicher. Statisches Code-Review fängt, was das Modell übersieht. Das ist die ganze Idee. Auch gibt es kein Dashboard zu betreuen. Es läuft einfach.
Zusammenfassungs-Präsentationen pro Review
Jedes Review erzeugt zudem eine kurze Präsentation: was in klarer Sprache umgesetzt wurde, welche Risiken markiert wurden und welche technischen Details zählen. Das ist eine leichte Möglichkeit, Änderungen festzuhalten, ohne dass jemand ein Changelog von Hand schreibt. Für den Einstieg oder die Lektüre nach einem Vorfall schlägt das das erneute Lesen eines rohen Diffs.
Korrekturschleife mit Versand an den Agenten
Befunde lassen sich kopieren oder direkt an Claude senden und in deinen KI-Agenten zur Korrektur zurückgeben. Außerdem gibt es pro Befund einen Daumen hoch/runter, der künftige Reviews justiert, sodass sich das Signal-Rausch-Verhältnis verbessern sollte, je länger dein Team es nutzt.
Verfolgung im git log
git-lrc paart die Zusammenfassungs-Präsentationen mit einer Historie aus Iterationen und Abdeckung in deinem git log. Das Ergebnis ist eine laufende Aufzeichnung jeder Änderung und der zugehörigen Risiken, in der dein Team Monate später blättern kann, ohne separate Dokumentation zu pflegen.
Vor- und Nachteile
Vorteile
- Komplett kostenlos, kein bezahlter Tarif, um den man sich kümmern muss
- Einrichtung in 60 Sekunden, die sich in den normalen git-Commit einklinkt
- Findet echte Sicherheitsprobleme wie durchgesickerte Zugangsdaten und sensible Log-Zeilen
- Schweregrad-Filter machen große Reviews leicht zu triagieren
- Korrekturschleife, die Befunde an KI-Agenten zurückschickt
Nachteile
- Kein Problem mit China oder schwer erreichbaren Plattformen: es läuft lokal, hängt also davon ab, dass der Code über Git committet wird
- Die Review-Qualität hängt weiter vom zugrunde liegenden KI-Modell ab
- Kein Ersatz für Tests oder menschliches Code-Review
Häufige Fragen
Es startet bei jedem git-Commit ein KI-Review und prüft den Diff auf riskante Änderungen, bevor er landet. Es sucht nach Problemen wie durchgesickerten Zugangsdaten, teuren Cloud-Aufrufen und Logik, die KI-Agenten stillschweigend kaputt gemacht haben könnten.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu git-lrc.
Alternativen zu git-lrc
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.