
Graft AI
Axcelner · Coding
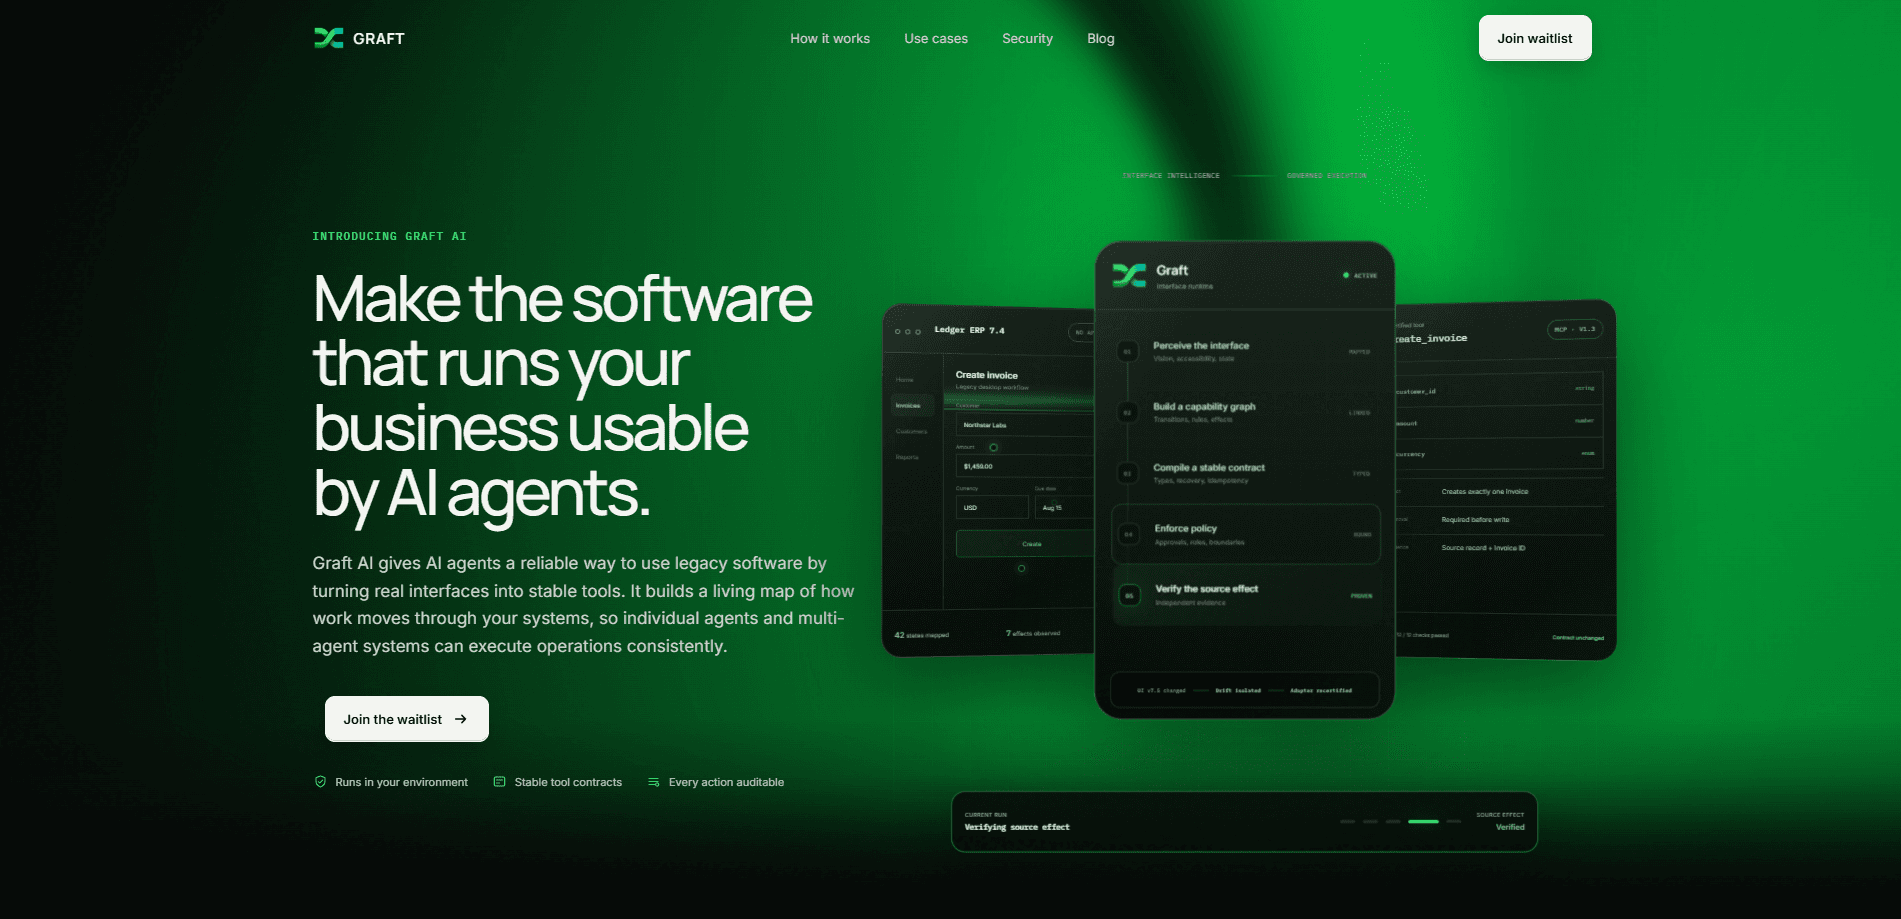
Graft AI ist ein Produkt in der privaten Beta, das klar begrenzte Arbeitsabläufe in bestehender Software in gesteuerte Tools verwandelt, die KI-Agenten sicher aufrufen können. Statt ein altes ERP, einen Mainframe-Bildschirm oder eine Desktop-App neu zu bauen, verbindet es sich mit der Oberfläche, die Ihr Team ohnehin nutzt, und kompiliert diesen Ablauf in einen stabilen, versionierten Vertrag. Alles läuft in Ihrer Umgebung, mit Genehmigungen, Rollen und einem Aktionsprotokoll fest eingebaut. Es passt zu Betriebs- und Engineering-Teams, die Software einsetzen, die sie nicht ersetzen können, aber wollen, dass Agenten die repetitiven Teile übernehmen.
Über Graft AI
Was ist Graft AI
Graft AI ist eine Integrationsschicht für KI-Agenten für die Software, die Unternehmen bereits betreiben. Es beobachtet, wie sich ein Arbeitsablauf in einer echten Oberfläche verhält, baut einen Fähigkeitsgraphen aus den Übergängen und Regeln dahinter auf und kompiliert das dann in ein typisiertes Tool, das ein Agent sicher aufrufen kann. Das Ergebnis ist ein stabiler Tool-Vertrag, kein brüchiger Screen-Scraper, sodass der Agent vorhersehbare Ein- und Ausgaben bekommt statt Pixel.
Unter der Haube übernimmt eine Agenten-Interface-Runtime den schwierigen Teil. Sie erfasst die Oberfläche, bildet die Zustände ab und hält das Tool an das gebunden, was wirklich auf dem Bildschirm steht.
Das Problem, das sie adressiert, ist die Lücke zwischen modernen Agenten und alten Systemen. Zahlreiche kritische Tools laufen auf ERPs, Mainframes, virtuellen Desktops und Webportalen, die überhaupt keine API haben, und sie werden so schnell nicht verschwinden. Graft AI arbeitet auf der Ebene der Oberfläche, sodass solche Systeme ohne Neuentwicklung durch Agenten aufrufbar werden.
Der Haken liegt beim Umfang und beim Zugang. Graft AI ist in der privaten Beta, und die Verfügbarkeit wird Workflow für Workflow beurteilt, nicht für ein ganzes Produkt. Die Eignung hängt von der Anwendung, der Umgebung, den benötigten Kontrollen, den beteiligten Ausnahmen und den vorhandenen Quellnachweisen ab. Es läuft außerdem in Ihrer Umgebung statt als Cloud-Dienst ohne eigenes Zutun, sodass jemand auf Ihrer Seite bei Einrichtung und Prüfung mitarbeiten muss.
Erste Schritte
- Beantragen Sie den Zugang zur privaten Beta und wählen Sie dann einen begrenzten Ablauf, etwa eine Rechnung erstellen oder einen Kundendatensatz aktualisieren, den Sie zuerst bewerten.
- Richten Sie Graft AI auf die Oberfläche, in der dieser Ablauf läuft, sei es ein ERP-Bildschirm, eine Desktop-App oder ein Webportal.
- Lassen Sie die Oberflächenzustände abbilden und den Fähigkeitsgraphen aufbauen, und prüfen Sie die gefundenen Übergänge und Regeln.
- Genehmigen Sie den kompilierten Tool-Vertrag, indem Sie die Eingabetypen, das Wiederherstellungsverhalten und die Frage prüfen, ob Schreibvorgänge eine Genehmigung brauchen.
- Führen Sie die begrenzte Aktion aus und prüfen Sie die zurückgegebenen Quellnachweise, und erweitern Sie dann die Abdeckung einen Ablauf nach dem anderen.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Graft AI.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Betriebsteams
- IT- und Plattform-Engineers
- Finanz- und Backoffice-Mitarbeitende
Aufgaben
- Begrenzte Datensatzaktionen
- Automatisierung von Legacy-Software
- Abgesicherte Schreibvorgänge
Szenarien
- Ein altes ERP ohne API, das die Finanzabteilung noch täglich nutzt.
- Eine Desktop-App oder ein virtueller Desktop mit einem wiederholbaren, gut verstandenen Prozess.
- Ein internes Webportal, in dem einige wenige Aktionen den Großteil der manuellen Arbeit abdecken.
Wichtigste Funktionen
Integration auf Oberflächenebene
Graft AI verbindet sich an der Oberfläche und nutzt visuelle Informationen, Barrierefreiheitssignale und UI-Zustand, um zu verstehen, was in einem gegebenen Moment wirklich auf dem Bildschirm steht. Ein System ohne API kann damit trotzdem für einen Agenten aufrufbar werden. Für Teams vor einem Grünbildschirm-Mainframe oder einem störrischen Desktop-Tool ist das der Teil, der alles andere möglich macht. Keine API? Kein Hindernis.
Stabile Tool-Verträge
Jeder Ablauf wird in ein versioniertes Tool mit klarem Schema, typisierten Eingaben und definierten Ausgaben kompiliert. Ein Agent ruft create_invoice mit einer Kunden-ID, einem Betrag und einer Währung auf und weiß, was er zurückbekommt. Die Versionierung ist hier wichtig. Wenn sich die Annahme über die UI ändert, isoliert Graft die betroffene Aktion und markiert sie für einen erneuten Test, statt alles abdriften zu lassen.
Durchsetzung von Richtlinien und Genehmigungen
Rollen, Grenzen und Genehmigungen sind Teil des Tools, kein nachträglicher Gedanke. Eine Schreibaktion kann vor der Ausführung eine Genehmigung verlangen, sodass ein Agent nicht still Produktionsdaten ändert. Die Wirkung wird vorab genau beschrieben, etwa dass eine Erstellungsaktion genau einen Datensatz anlegt, was den Wirkungsradius klein hält. Kleiner Wirkungsradius. Darum geht es im Kern.
Unabhängige Quellnachweise
Jede Aktion gibt einen Nachweis zurück, der an das Quellsystem gebunden ist, etwa den Quelldatensatz plus die ID des Erstellten. Das macht Agentenaktionen prüfbar. Sie können bestätigen, dass die Wirkung im echten System eingetreten ist, statt der Zusammenfassung eines Modells zu vertrauen, was es zu tun glaubt. Beweis schlägt Vertrauen.
Governance-Kontrollen für KI-Agenten
Governance heißt hier, dass Rollen, Grenzen, Genehmigungen und eine Prüfspur alle dieselbe Aktion beschreiben. Das ist der Sinn einer KI-Agenten-Governance, die in einen Tool-Vertrag eingebaut ist: Eine genehmigte Aktion hat eine definierte Wirkung, einen geforderten Genehmiger und eine Aufzeichnung dessen, was sich geändert hat. Prüfer bekommen Konkretes, keine Eindrücke.
Berechtigungsbewusstes Aktionsprotokoll
Graft AI protokolliert jeden Schritt mit vollem Kontext und respektiert die Rollen und Einschränkungen der Umgebung, in der es läuft. Sie erhalten eine laufende Ansicht dessen, was Agenten erstellt, aktualisiert oder abgebrochen haben, und wann. Voller Kontext, jedes Mal. Für alle, die sich vor einem Prüfer verantworten müssen, ist das der Unterschied zwischen einer Demo und etwas, das Sie tatsächlich einsetzen würden.
Einsatzspezifische Kontrollen
Sicherheitskontrollen werden für den Ablauf und die Umgebung bewertet, nicht als pauschale Richtlinie angewandt, die jede Aktion unabhängig vom Risiko gleich behandelt. Warum ist das wichtig? Weil ein Lohnabrechnungsablauf und eine Support-Abfrage nicht dieselben Schutzgeländer verdienen. Auch die Datenverarbeitung ist begrenzt, sodass Eingaben, Nachweise und Protokolle auf den bewerteten Ablauf beschränkt bleiben. Wenn in Ihrer Umgebung strenge Datenregeln gelten, ist dieser Ansatz pro Ablauf leichter zu rechtfertigen als ein generischer Cloud-Connector.
Vor- und Nachteile
Vorteile
- Funktioniert mit Systemen ohne API, darunter ERPs, Mainframes, Desktop-Apps und Webportale.
- Kompiliert Abläufe in versionierte, typisierte Tool-Verträge statt in fragile Bildschirm-Automatisierung.
- Baut Genehmigungen, Rollen und ein Prüfprotokoll in jede Aktion ein, sodass abgesicherte Schreibvorgänge der Standard sind.
- Gibt für jede Aktion Quellnachweise zurück, was das Agentenverhalten überprüfbar macht.
- Läuft in Ihrer eigenen Umgebung, was sensible Abläufe näher bei Ihnen hält.
Nachteile
- Private Beta, und die Verfügbarkeit wird Ablauf für Ablauf entschieden, sodass nicht jeder Prozess infrage kommt.
- Die Eignung hängt von der konkreten App, der Umgebung und den verfügbaren Quellnachweisen ab, was bedeutet, dass manche Abläufe einfach nicht passen.
- Keine veröffentlichten Preise, sodass die Kosten über den Vertrieb statt über eine öffentliche Seite geklärt werden müssen.
- Der Betrieb in Ihrer Umgebung bedeutet, dass Ihr Team einen Teil der Einrichtungs- und Prüfarbeit übernimmt.
Häufige Fragen
Es verwandelt begrenzte Abläufe in bestehender Software in gesteuerte Tools, die KI-Agenten aufrufen können. Graft AI bildet ab, wie sich ein Ablauf in einer echten Oberfläche verhält, kompiliert ihn in einen stabilen Tool-Vertrag und ergänzt Genehmigungen, Rollen und ein Prüfprotokoll, damit die Aktion sicher ausgeführt werden kann.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Graft AI.
Alternativen zu Graft AI
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.