
HeimWall
HeimWall · Coding
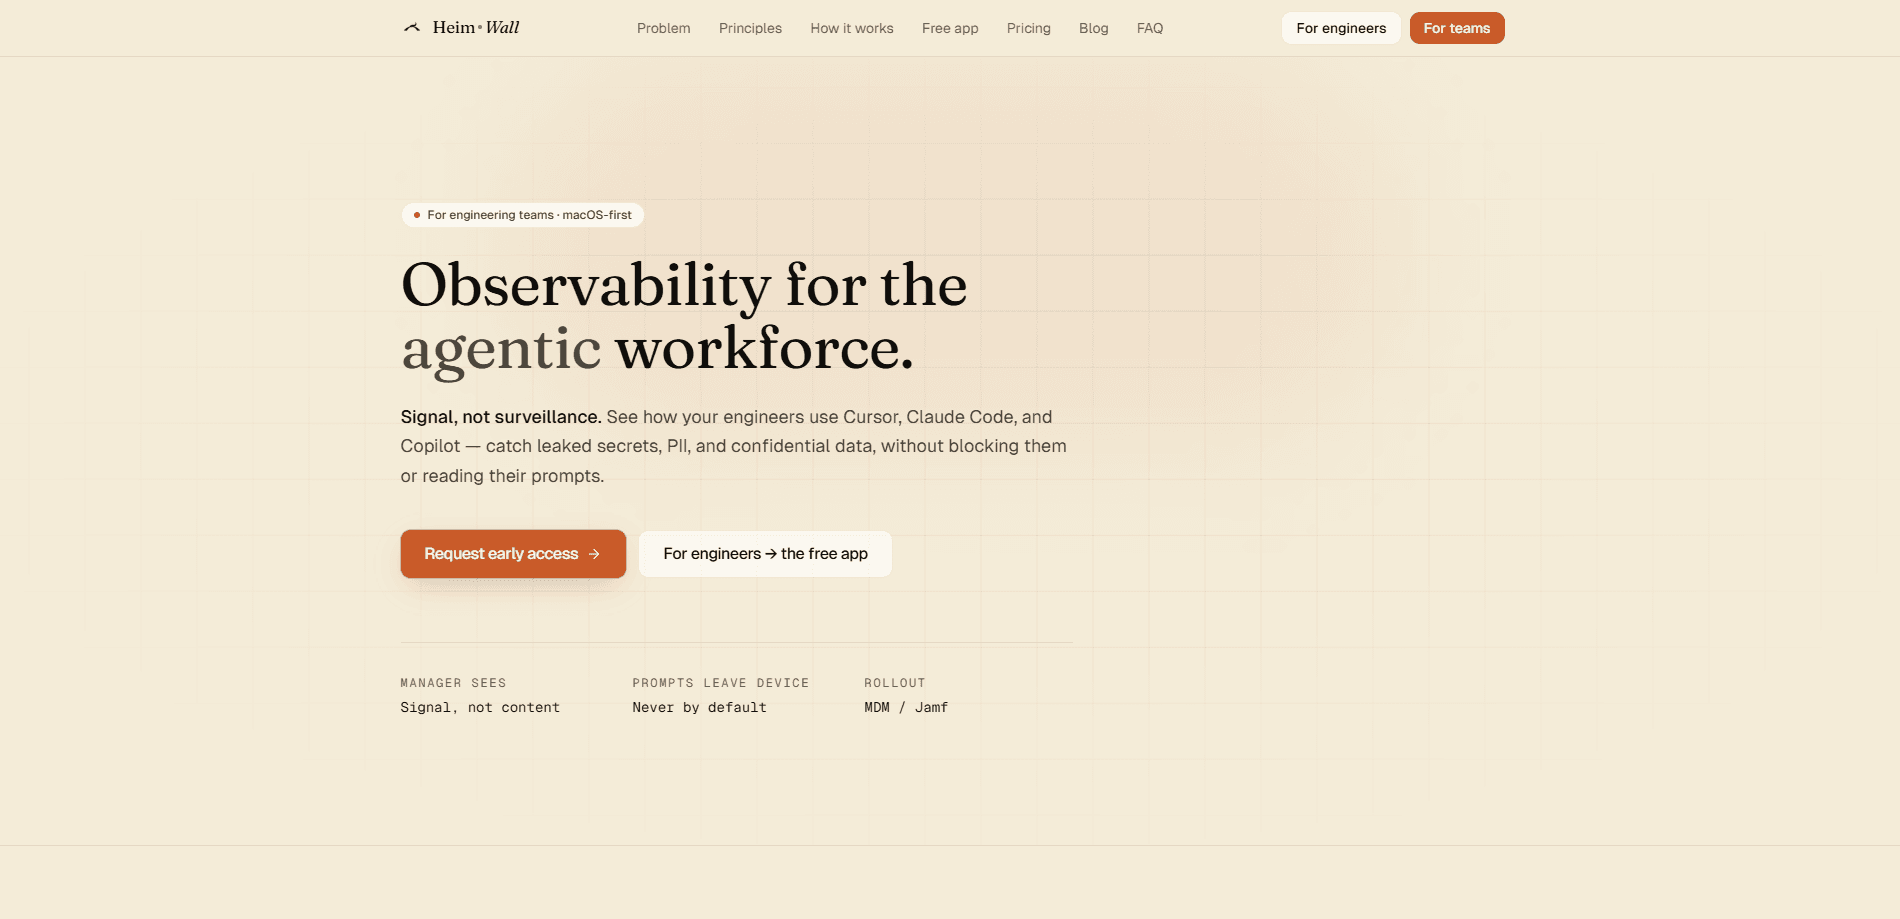
HeimWall ist ein Agent in der Menüleiste von macOS, der beobachtet, was Entwickler in KI-Coding-Tools wie Cursor, Claude Code, Copilot, ChatGPT Desktop und Windsurf eintippen. Er erkennt Geheimnisse, personenbezogene Daten und vertrauliche Informationen auf dem Laptop, maskiert sie im Datensatz, bevor etwas gespeichert wird, und führt ein manipulationssicheres Audit-Protokoll, das Ihr Team einsehen kann. Man kann es als Sicherheit für KI-Prompts ohne Überwachung verstehen. Manager sehen Kategorien und Zahlen, nie den Rohtext.
Über HeimWall
Was ist HeimWall
HeimWall ist ein Werkzeug zur Verhinderung von Datenverlust, das direkt auf dem Gerät läuft und für Teams gedacht ist, die ihre Entwickler KI-Coding-Assistenten nutzen lassen. Es wirkt als macOS-Sicherheitsagent, der über die Accessibilité-API das Eingabefenster jedes unterstützten Tools liest und Sie in dem Moment warnt, in dem etwas Riskantes hinausgehen soll. Manche Teams sehen es als DLP-Alternative, weil es erkennt und protokolliert statt zu blockieren.
Das Problem, das es angeht, ist verbreitet. Entwickler fügen versehentlich API-Schlüssel, Kundendaten und proprietären Code in KI-Tools ein, und die klassische DLP-Reaktion (harte Blockierregeln) bremst die Leute so sehr, dass sie abgeschaltet wird. HeimWall geht anders vor: Es stoppt nie, was Sie senden, sondern erkennt und protokolliert eine maskierte Version, damit eine Spur bleibt.
Die größte Einschränkung ist der Umfang. HeimWall läuft nur auf macOS und auf Apple Silicon, deshalb sind Windows- und Linux-Teams vorerst außen vor. Es unterstützt zudem eine feste Liste von KI-Tools statt jeder App auf Ihrem Rechner, und die Team-Stufen (Manager-Dashboard, Audit-Kette, SSO) sind weiterhin nur über die Warteliste erhältlich, kleine Organisationen können das vollständige Produkt heute also nicht kaufen.
Erste Schritte
- Laden Sie die kostenlose macOS-App von der offiziellen Website herunter. Der Build ist signiert und notarisiert, etwa 4,1 MB groß und läuft auf Apple Silicon mit macOS 13 oder neuer.
- Geben Sie der App die macOS-Berechtigung für Barrierefreiheit, damit sie das Eingabefeld in jedem unterstützten Tool lesen kann.
- Öffnen Sie Cursor, Claude Code, Copilot, ChatGPT Desktop oder Windsurf wie gewohnt und beginnen Sie zu tippen. Die Erkennung läuft währenddessen, in der kostenlosen Stufe ohne Konto.
- Wenn eine Regel auslöst, erhalten Sie eine Warnung in Echtzeit, und der erkannte Wert wird als gehashter Platzhalter statt als echtes Geheimnis gespeichert.
- Für Team-Funktionen treten Sie der Warteliste bei, um Ihre Organisation anzumelden und das Manager-Dashboard und das organisationsweite Audit-Protokoll zu aktivieren.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von HeimWall.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Entwicklungsteams, die KI-Coding-Assistenten nutzen
- Sicherheits- und Compliance-Verantwortliche
- Einzelentwickler, die ein Sicherheitsnetz wollen
Aufgaben
- Versehentliche Offenlegung von Geheimnissen abfangen
- Personenbezogene Daten in Prompts maskieren
- Die Nutzung von KI-Tools im Team prüfen
Szenarien
- Cursor oder Copilot in einer ganzen Entwicklungsorganisation ausrollen
- Eine Sicherheitsüberprüfung nach einem Vorfall mit einem Coding-Tool
- Der tägliche Coding-Alltag, in dem Sie lieber nicht an Lecks denken möchten
Wichtigste Funktionen
Erkennung von Geheimnissen und personenbezogenen Daten auf dem Gerät
HeimWall führt die Erkennung lokal mit 47 handgeschriebenen Regeln und echten Validatoren aus. Es gibt keinen Netzwerkaufruf und kein Modell, also verlässt nichts von Ihrem Prompt während der Erkennung den Rechner. Wenn eine Regel passt, wird der Wert als gehashter Platzhalter statt als echtes Geheimnis gespeichert, was Zugangsdaten aus der Datenbank des Anbieters heraushält.
Tool-übergreifende Abdeckung aus einem Agenten
Die meisten nativen Kontrollen beobachten nur ihr eigenes Tool, also kümmert sich niemand um das tool-übergreifende Signal. HeimWall liest das Eingabefenster von Cursor, Claude Code, Copilot, ChatGPT Desktop und Windsurf aus einem einzigen Agenten in der Menüleiste. Das ist der Hauptgrund, warum Teams es wählen: Cursor-Sicherheit und Prompt-Observability für Claude Code und Copilot landen alle an einem Ort, statt in fünf getrennten Protokollen. Was bringt Ihnen das? Eine einzige Quelle der Wahrheit. Das ist alles.
Nur-Lese-Erfassung ohne Latenz
Der Agent beobachtet, was Sie tippen, und überwacht die Zwischenablage, aber er steht nie zwischen Ihnen und dem KI-Tool. Nichts wird blockiert. Es gibt nichts, was sich verlangsamt, und nichts, was man umgehen müsste. Das ist wichtig, weil blockbasierte DLP oft in dem Moment abgeschaltet wird, in dem sie echte Arbeit unterbricht. Wer will ein Tool, das mitten im Satz gegen einen arbeitet?
Manipulationssicheres Audit-Protokoll
Jede Organisation bekommt ihre eigene Hash-Kette in einer Tabelle, die Aktualisierungen und Löschungen ablehnt. Jedes markierte Ereignis hängt einen Eintrag mit Zeit, Entwickler, Tool, Kategorie, Schweregrad und einer Zahl maskierter Werte an. Wenn jemand beweisen muss, dass Prompts nicht abflossen, ist dieses Protokoll der Beweis.
Manager-Dashboard auf Kategorienebene
Manager sehen eine Kategorie, nie den Text. Eine Zeile zeigt die Kategorie, den Schweregrad, das Tool und den Entwickler sowie die Zahl der maskierten Werte. Das Design hält das Signal für die Führung nutzbar und hält zugleich den Rohprompt zurück, was der Idee „Signal statt Überwachung" entspricht, um die das Produkt herum gebaut ist.
Untersuchungsmodus mit verstärkter Authentifizierung
Der eine Weg zu einem Rohprompt ist bewusst schwer zu gehen. Der Untersuchungsmodus verlangt einen zweiten Faktor, eine schriftliche Begründung, eine Benachrichtigung des Entwicklers und eine Gültigkeit von 24 Stunden, und jeder Schritt wird an die Hash-Kette angehängt. Er ist für echte Vorfälle gedacht, nicht für Neugier.
Vertragliche Leitplanken zur Nutzung
Die Bedingungen verbieten es, aus HeimWall abgeleitete Signale für Entscheidungen zu Leistungsbewertung, Beförderung und Vergütung zu verwenden. Das ist ein Richtlinienversprechen und keine technische Kontrolle, aber ein bedeutsames für Teams, die befürchten, dass ein Sicherheitswerkzeug zu einem Überwachungswerkzeug wird.
Vor- und Nachteile
Vorteile
- Erkennung und Maskierung laufen auf dem Laptop, also erreichen echte Geheimnisse nie die Datensätze des Anbieters.
- Ein Agent deckt fünf große KI-Coding-Tools ab und schließt die tool-übergreifende Lücke, die native Kontrollen offen lassen.
- Die Nur-Lese-Erfassung fügt keine Latenz hinzu. Sie kann Ihren Arbeitsablauf nicht brechen, was es leichter macht, sie laufen zu lassen.
- Das hash-verkettete Audit-Protokoll gibt Sicherheitsteams etwas Konkretes, das sie bei einer Prüfung zeigen können.
- Es gibt eine wirklich kostenlose macOS-App ohne Konto. Einzelpersonen können sie vor jedem Team-Kauf ausprobieren.
Nachteile
- Nur macOS auf Apple Silicon, also können Windows- und Linux-Entwickler sie derzeit gar nicht nutzen.
- Die Team-Stufen (Dashboard, Audit-Protokoll, SSO/SAML, MDM) sind nur über die Warteliste erhältlich, also können kleinere Organisationen sie heute nicht kaufen.
- Die Abdeckung ist auf eine feste Liste von KI-Tools begrenzt. Alles außerhalb von Cursor, Claude Code, Copilot, ChatGPT Desktop und Windsurf wird nicht beobachtet.
- Noch keine Zertifizierungen, daher können Teams in regulierten Branchen es möglicherweise nicht durch die Beschaffung bekommen.
- Es ist ein Observability-Werkzeug, kein Blocker. Wenn Ihr Ziel ist, das Senden eines Prompts zu verhindern, wird HeimWall das konstruktionsbedingt nicht tun.
Häufige Fragen
Es ist eine App in der Menüleiste von macOS, die Geheimnisse, personenbezogene Daten und vertrauliche Informationen in KI-Coding-Prompts auf Ihrem Laptop erkennt, die erkannten Werte im Datensatz maskiert und ein Audit-Protokoll schreibt. Es berührt oder blockiert nie, was Sie senden.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu HeimWall.
Alternativen zu HeimWall
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.