
Kastra
Kastra · Coding
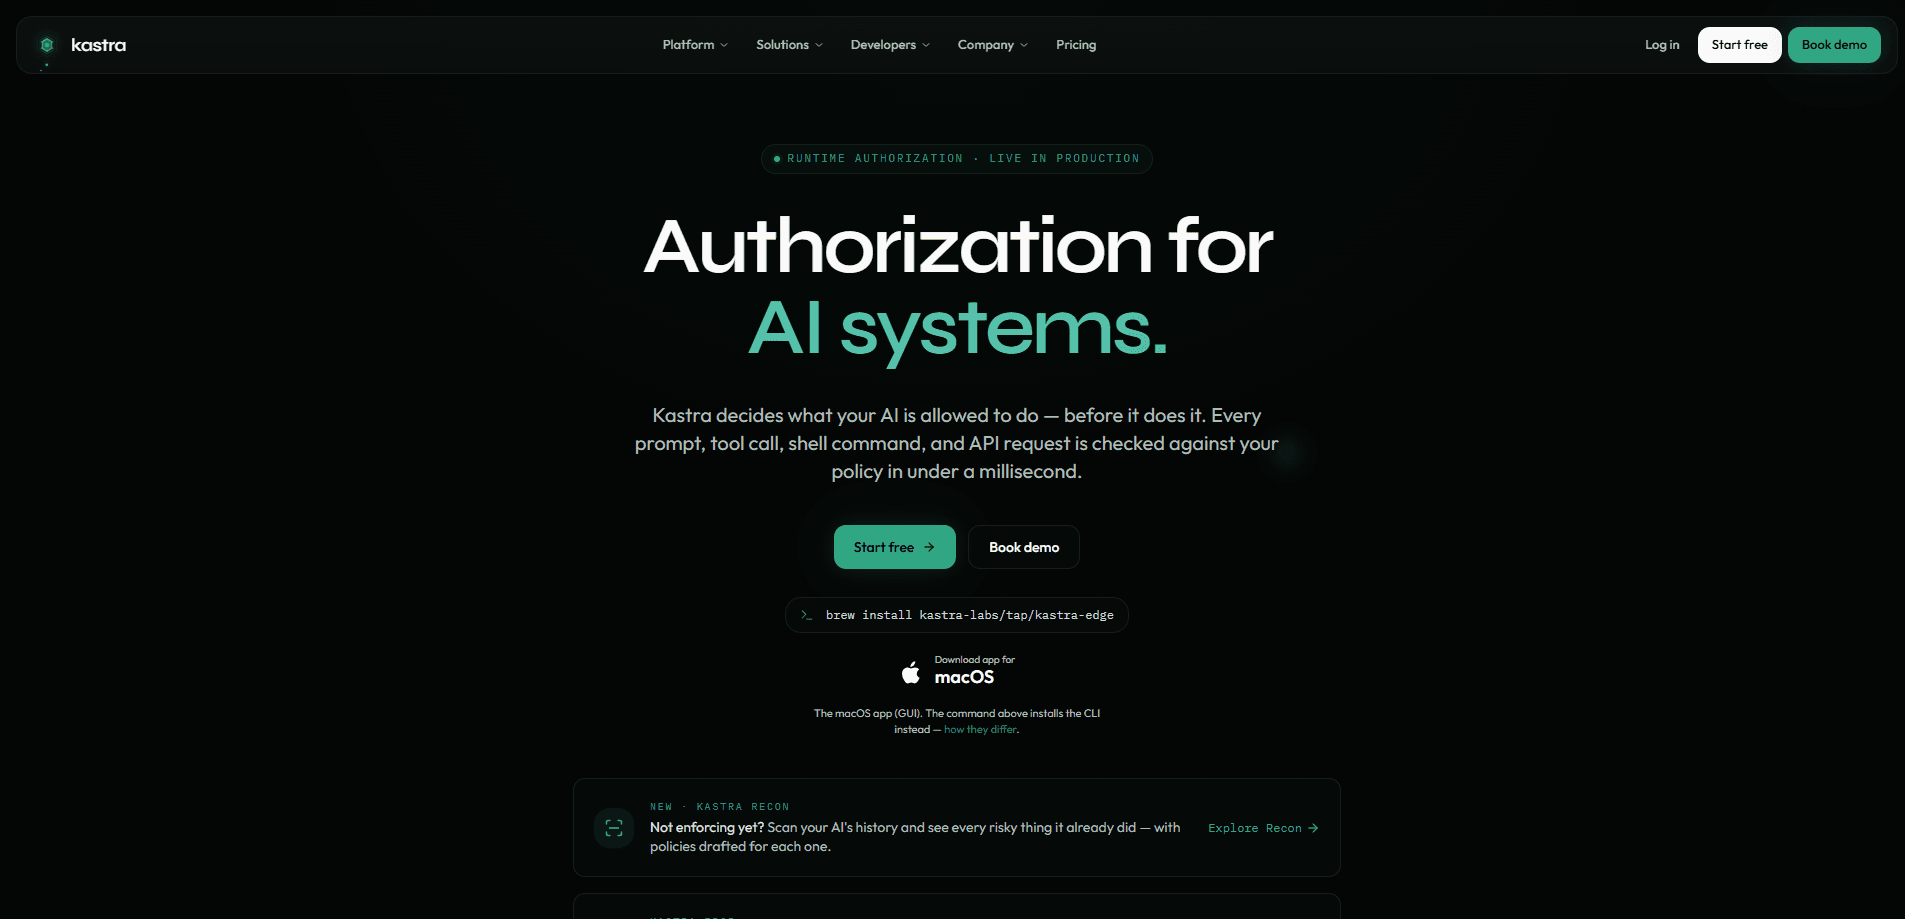
Kastra ist eine Autorisierungsschicht zur Laufzeit für KI-Systeme. Sie sitzt im Ausführungspfad jedes Prompts, Werkzeugaufrufs, Shell-Befehls, jeder Datenbankabfrage und jeder API-Anfrage, die ein KI-Agent ausführt, und liefert eine Entscheidung zum Erlauben oder Ablehnen in unter einer Millisekunde zurück, bevor eine reale Aktion läuft. Statt einem Agenten nach seiner Handlung hinterherzuschauen, entscheidet Kastra zuerst, was er tun darf, und protokolliert jede Entscheidung in einem manipulationssicheren Audit-Trail. Für Teams, die KI-Ausführungskontrolle brauchen, ist es die Prüfung, die vor dem Schaden stattfindet. Nicht ideal, oder? Wer schon einmal einen Coding-Agenten frei laufen ließ, kennt das Gefühl. Es richtet sich an Entwickler und Teams, die Coding-Agenten wie Claude Code, Codex CLI und Cursor betreiben, dazu an Unternehmen, die Governance über autonome Arbeitsabläufe brauchen.
Über Kastra
Was ist Kastra
Kastra ist Autorisierungsinfrastruktur, kein Monitoring-Zusatz. Die meisten KI-Sicherheitstools protokollieren, was ein Agent getan hat, und melden Probleme im Nachhinein. Kastra zieht diese Prüfung vor die Aktion. Sobald ein Agent seinen nächsten Schritt wählt, bewertet Kastra ihn gegen Ihre Richtlinie und gibt ERLAUBEN, ABLEHNEN, SCHWÄRZEN oder ANHALTEN zurück. Nur genehmigte Aktionen erreichen die Datenbank, die API oder die Shell.
Das Produkt teilt sich in vier Schichten, die eine gemeinsame Richtliniensprache nutzen: einen Ingress, der Anfragen über einen Proxy, einen Sidecar, ein SDK oder ein natives Gateway erfasst; eine deterministische Richtlinien-Engine; einen verschlüsselten Beweistresor; und eine Bereitstellungsschicht, die als verwaltete Cloud, Single-Tenant-VPC oder vollständig air-gapped selbst gehostet läuft. Sie können klein anfangen. Kastra Edge überwacht einen einzelnen Laptop und prüft jeden Shell-Befehl, jede Dateiänderung und jeden API-Aufruf eines lokalen Coding-Agenten. Dieselbe Engine skaliert bis zur konzernweiten Durchsetzung in einer Entwicklungsorganisation. Das ist das ganze Versprechen.
Die wichtigste Einschränkung ist der Umfang. Kastra überwacht KI-Aktionen, ersetzt also weder Ihren Modellanbieter noch Ihr Agenten-Framework noch ein vollständiges SIEM. Es speist diese Tools. Auch die LLM-Governance bei Modellauswahl oder Training übernimmt es nicht. Native SDKs für TypeScript, Python und Go sind als bald verfügbar gelistet, was bedeutet, dass frühe Integrationen heute auf den Proxy-Pfad oder die CLI und MCP setzen.
Erste Schritte
- Registrieren Sie sich bei app.kastra.ai mit der kostenlosen 15-Tage-Testversion (ohne Kreditkarte) oder installieren Sie zuerst Kastra Edge unter macOS oder Windows.
- Installieren Sie die Desktop-App über die Downloadseite, oder führen Sie
brew install kastra-labs/tap/kastra-edgefür die CLI und die Hooks aus. - Melden Sie sich mit
kastra-edge loginan und verbinden Sie dann Ihren Agenten mit einem Befehl wiekastra-edge install-cursor. - Schreiben Sie Richtlinien in einfachem Englisch oder YAML, und lassen Sie Kastra Recon den Verlauf Ihres Agenten scannen, um Regeln aus riskanten Aktionen zu entwerfen, die er schon ausgeführt hat.
- Prüfen Sie die Durchsetzung mit
kastra-edge statusund beobachten Sie, wie Entscheidungen an Slack, einen Webhook oder Ihren Audit-Export fließen.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Kastra.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Entwickler, die Coding-Agenten betreiben
- Entwicklungsteams, die KI im großen Stil einsetzen
- Regulierte Unternehmen
Aufgaben
- Destruktive Shell-Befehle blockieren
- Datenbank- und API-Aufrufe filtern
- Richtlinien aus dem echten Verlauf erzeugen
- KI-Entscheidungen prüfen
Szenarien
- Einen Coding-Agenten über Nacht arbeiten lassen
- KI im ganzen Team ausrollen
- Eine KI-Governance-Prüfung bestehen
Wichtigste Funktionen
Richtlinienentscheidungen in unter einer Millisekunde
Kastra prüft jede Aktion vor der Ausführung und liefert ein Urteil in unter einer Millisekunde, mit einem veröffentlichten p99 unter 1 ms und einem p50 nahe 0,4 ms. Geschwindigkeit zählt hier. Ein langsames Tor im Ausführungspfad würde jeden Agentenschritt ausbremsen. Die Engine schließt aus Identität, Umfang, Absicht, Inhalt und Ziel statt nur einfache Muster abzugleichen.
Vier kombinierbare Schichten
Die Plattform stapelt Ingress, eine KI-Richtlinien-Engine, einen Beweistresor und die Bereitstellung zu einer einzigen Steuerungsebene, und jede Schicht ist einzeln einsehbar. Alle teilen eine gemeinsame Richtliniensprache, sodass eine Regel, die Sie für einen Laptop schreiben, auch in einer VPC funktioniert. Sie können Schicht für Schicht übernehmen, statt Ihren bestehenden Stack abzureißen.
Richtlinien in einfachem Englisch schreiben
Sie müssen kein YAML schreiben, um anzufangen. Kastra wandelt Regeln in einfachem Englisch in durchsetzbare Richtlinien um und unterstützt YAML sowie Verwaltung über die Oberfläche für Teams, die Versionskontrolle bevorzugen. Richtlinien laden sich im laufenden Betrieb neu, sodass Änderungen wirksam werden, ohne die Engine neu zu starten. Kein erneutes Deployment nötig.
Kastra Recon
Recon scannt den lokalen Verlauf Ihres KI-Coding-Agenten und zeigt jede riskante Aktion auf, die er schon ausgeführt hat, und entwirft dann eine Richtlinie für jede. Es ist der schnellste Weg zu sehen, was ein Agent auf einer Maschine getan hat, und das in echte Schutzleitplanken zu verwandeln. Jede entworfene Richtlinie ist selbstgeprüft. Sie aktivieren die, die Sie wollen.
Kastra Edge
Edge legt die Durchsetzung auf den Laptop selbst und fängt Shell-Befehle, Dateiänderungen und API-Aufrufe von Claude Code, Codex CLI und Cursor lokal ab, bevor sie laufen. Die Desktop-Apps für macOS und Windows bündeln die CLI und MCP und ergänzen eine Menüleisten-Oberfläche mit einem Genehmigungs-Popover. Das ist die Schicht, mit der die meisten einzelnen Entwickler zuerst in Berührung kommen.
Manipulationssicherer Audit-Trail
Jede Entscheidung wird signiert und in ein nur anfügendes, per Hash verkettetes Protokoll mit Verschlüsselung pro Mandant geschrieben. Versiegelte Prompts bleiben verschlüsselt und öffnen sich nur über geprüften Zugriff. Nichts wird nachträglich bearbeitet. Die Streams exportieren in SIEM-Tools wie Datadog, Splunk und S3, und der Team-Plan behält über ein Jahr Aufbewahrung.
Breite Stack-Integrationen
Kastra verbindet sich mit den Modellanbietern, Agenten-Frameworks und Observability-Tools, die Teams bereits nutzen, darunter OpenAI, Anthropic, Google Gemini, AWS Bedrock, LangChain, LlamaIndex, Vercel AI SDK, Mastra, CrewAI, Kubernetes, Istio und Envoy. Diese Reichweite bedeutet, dass Sie Ihre Pipeline nicht neu bauen müssen, um Governance hinzuzufügen.
Flexible Bereitstellung
Die Engine läuft als verwaltete Multi-Region-Cloud mit SOC 2 Type II und aktiv-aktivem Failover, als Single-Tenant-VPC auf AWS, Azure, GCP oder Oracle oder als vollständig air-gapped selbst gehostete Installation. Regulierte und Offline-Umgebungen bekommen dieselbe Richtlinien-Engine wie alle anderen. Ihre Schlüssel bleiben Ihre.
Vor- und Nachteile
Vorteile
- Entscheidungen kommen in unter einer Millisekunde, sodass die Durchsetzung Agenten nicht ausbremst.
- Die Durchsetzung erfolgt vor der Aktion, was destruktive Befehle abfängt, die die nachträgliche Protokollierung übersieht.
- Recon verwandelt den echten Verlauf eines Agenten in aktivierungsbereite Richtlinien und verkürzt die Einrichtungszeit.
- Der Audit-Trail ist kryptografisch verkettet und in SIEM-Tools exportierbar.
- Die Bereitstellungsoptionen reichen von Laptops bis zu air-gapped Rechenzentren.
Nachteile
- Native SDKs für TypeScript, Python und Go sind weiterhin als bald verfügbar gelistet, sodass SDK-first-Integrationen warten müssen.
- Der Team-Plan hat ein Minimum von 3 Sitzen, was für einen einzelnen Entwickler nicht passt.
- Nach Ablauf der 15-Tage-Testversion protokolliert Kastra weiter, hört aber auf zu blockieren, solange Sie nicht zahlen, also ist es kein kostenloser Durchsetzungs-Tarif.
- Es überwacht nur KI-Aktionen; für Modell-Hosting und vollständige Observability brauchen Sie weiterhin separate Tools.
Häufige Fragen
Kastra ist eine Autorisierungsschicht, die entscheidet, ob eine KI-Aktion erlaubt ist, bevor sie läuft. Es prüft Prompts, Werkzeugaufrufe, Shell-Befehle, Datenbankabfragen und API-Anfragen gegen Ihre Richtlinie und gibt in unter einer Millisekunde erlauben, ablehnen, schwärzen oder anhalten zurück.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Kastra.
Alternativen zu Kastra
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.