
Koidex
Koi Security LTD · Sonstiges
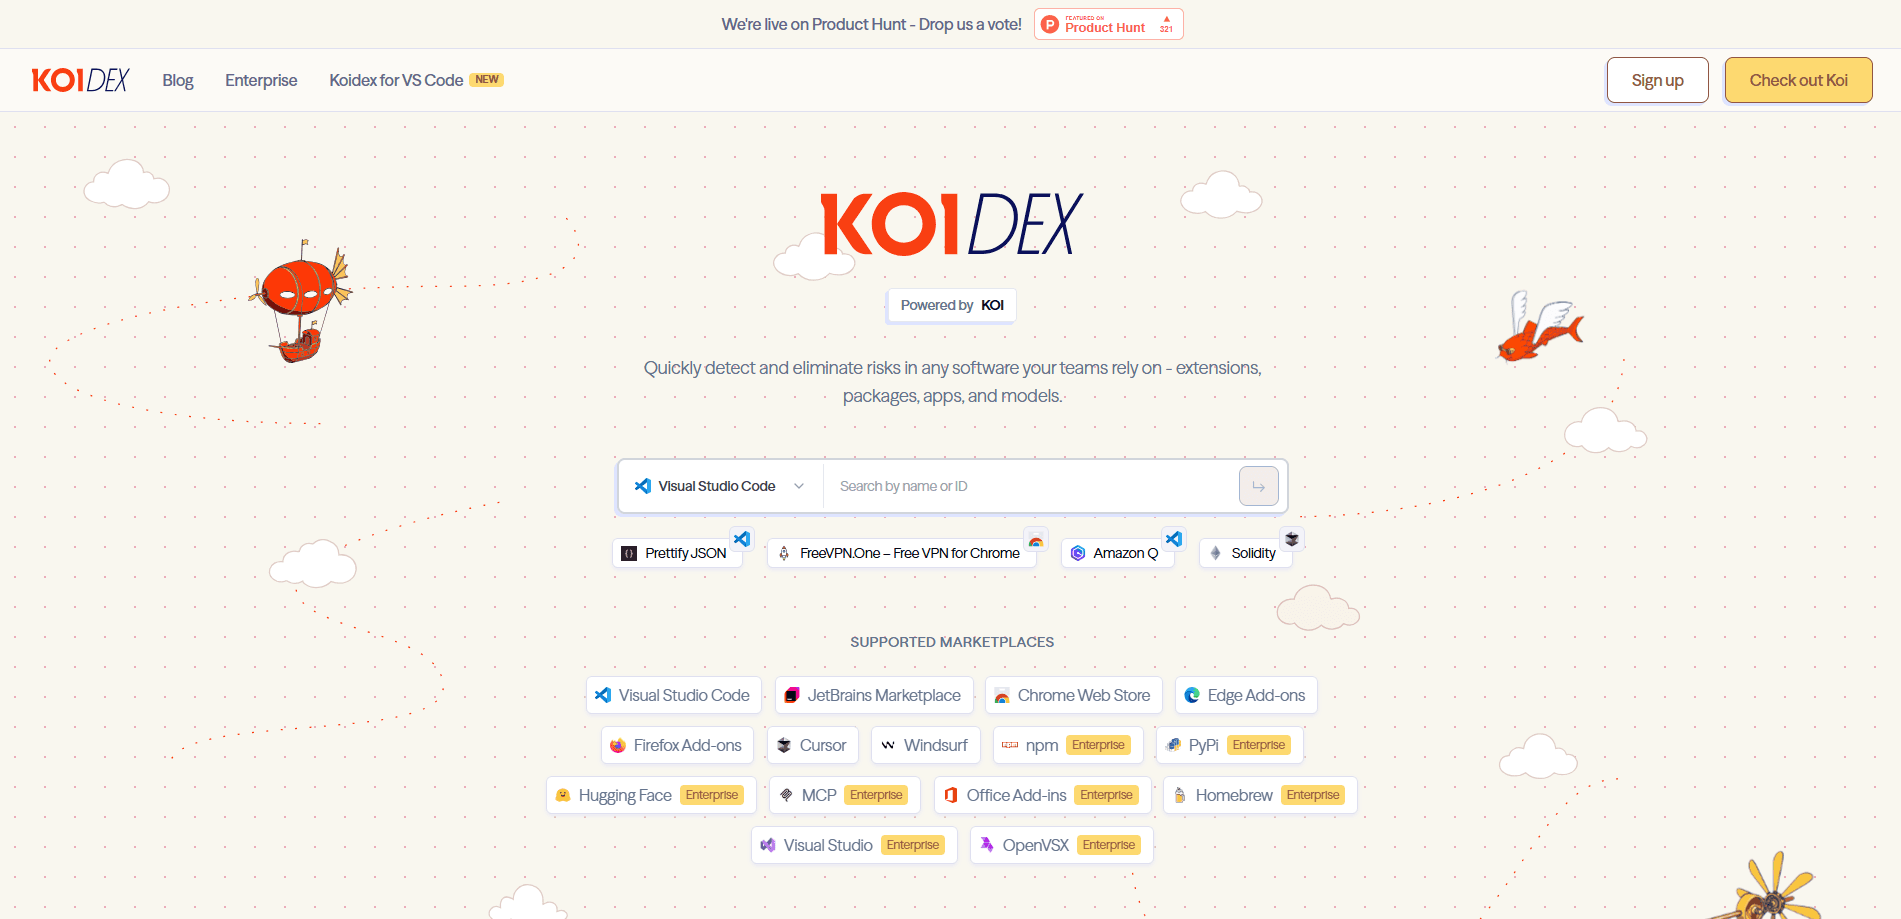
Koidex ist ein kostenloses Tool für Software-Lieferkettensicherheit von Koi Security, das eine klare Frage beantwortet: Ist das wirklich sicher zu installieren? Sie fügen den Namen eines Pakets oder die ID einer Erweiterung ein, oder Sie scannen direkt einen Marktplatz, und Koidex zerlegt das Element nach seiner tatsächlichen Zusammensetzung und seinem Verhalten, statt seinem Etikett zu vertrauen. Es deckt 15 Marktplätze ab, vom Chrome Web Store und dem Visual Studio Code Marketplace bis zu npm, PyPI, Hugging Face und MCP-Servern, und führt einen laufenden Feed schädlicher Erweiterungen und Pakete, die in freier Wildbahn gefunden wurden.
Über Koidex
Was ist Koidex
Koidex ist ein webbasierter Risiko-Scanner für Erweiterungen und ein Prüftool für Paketschwachstellen, entwickelt von Koi Security, einem israelischen Sicherheitsunternehmen, das eher für seinen Unternehmens-Endpunktschutz bekannt ist. Die Idee hinter dem Produkt ist einfach. Jede Erweiterung, jedes Paket, jede App und jedes KI-Modell, das Sie installieren, ist Code von jemandem, den Sie nie getroffen haben, und eine Beschreibung oder eine Fünf-Sterne-Bewertung sagt Ihnen fast nichts darüber, was er tut, sobald er läuft.
Die meisten Menschen stoßen zuerst auf Koidex, nachdem eine Schlagzeile über eine schädliche Erweiterung erschienen ist, oder nachdem ein Teamkollege ein unbekanntes npm-Paket in ein Projekt eingefügt hat. Kommt Ihnen das bekannt vor? Koidex ist für genau diesen Moment gebaut. Es steht zwischen Ihnen und dem Installations-Button. Der Bericht liefert eine klare Einschätzung, was die Software enthält, ob sie nach Hause telefoniert und ob jemand anderes sie bereits gemeldet hat.
Die wichtigste Grenze ist der Zugang. Die Marktplätze, die für Entwickler am wichtigsten sind, etwa npm, PyPI, Hugging Face und MCP, sind auf der Website als Enterprise markiert, sodass die tiefste Abdeckung hinter Kois Geschäftstarifen liegt. Das ist der Haken. Das öffentliche Tool ist für sich genommen wirklich nützlich, aber es ist die Eingangstür zu einer Bezahlplattform, kein vollständiger Ersatz für eine solche.
Erste Schritte
- Öffnen Sie dex.koi.security in einem beliebigen Browser. Sie können sofort suchen, und ein kostenloses Konto schaltet gespeicherte Berichte und Benachrichtigungen frei.
- Wählen Sie einen Marktplatz aus dem Dropdown-Menü, oder lassen Sie die Standardeinstellung, wenn Sie eine Browser-Erweiterung oder ein VS Code-Add-on prüfen.
- Fügen Sie den Namen oder die ID des Elements in das Suchfeld ein und starten Sie den Scan.
- Lesen Sie den Bericht. Koidex zeigt das Risikoniveau, woraus die Software besteht und jedes Verhalten, das nach Datensammlung oder Remote-Code aussieht.
- Optional: Installieren Sie die Erweiterung Koidex für VS Code, die Abhängigkeiten im Hintergrund scannt, während Sie in VS Code, Cursor oder Windsurf arbeiten.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Koidex.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Entwickler, die eine neue Abhängigkeit prüfen
- IT- und Sicherheitsteams in kleinen Unternehmen
- Datenschutzbewusste Menschen
Aufgaben
- Eine Erweiterung vor der Installation prüfen
- KI-Modelle und Pakete prüfen
- Vorfall-Triage
Szenarien
- Den Browser vor einer Demo überprüfen
- Ein neues Repository einrichten
- Schädliche VS Code-Add-ons erkennen
Wichtigste Funktionen
Scannen über mehrere Marktplätze
Koidex sucht an 15 Quellen an einem Ort: Chrome Web Store, Edge Add-ons, Firefox Add-ons, Visual Studio Code Marketplace, OpenVSX, JetBrains Marketplace, Cursor, Windsurf, npm, PyPI, Hugging Face, MCP, Homebrew, Visual Studio und Office Add-ins. Sie brauchen kein separates Tool für jeden Store. Das ist der Reiz. Der Haken: Die entwicklerorientierten Marktplätze wie npm und PyPI sind hinter dem Enterprise-Tarif gesperrt.
Agentische Risiko-Engine
Statt Signaturen abzugleichen, analysiert Koidex, woraus Software tatsächlich besteht und wie sie sich verhält, so die Beschreibung der Engine durch Koi. Sie arbeitet als Sicherheitsscanner für KI-Modelle und als allgemeiner Scanner, da Hugging Face und MCP in der Quellenliste stehen. Sie blickt über das Etikett des Stores und den Marketingtext des Entwicklers hinaus auf die tatsächliche Zusammensetzung des Pakets. Das ist wichtig, weil sich viele schädliche Erweiterungen hinter einem sauber wirkenden Eintrag und einem schicken Symbol verstecken.
Live-Feed für Malware
Die Startseite zeigt einen „Catch of the Day"-Feed neu gefundener schädlicher Erweiterungen und Pakete, samt Installationszahlen und Risikoniveau. Es ist eine laufende Erinnerung daran, dass das Problem aktuell ist, nicht theoretisch. Ein Blick lohnt sich. Sie können bis zu einem Bericht klicken und genau sehen, was gefunden wurde.
Detaillierte Risikoberichte
Jeder Scan liefert einen Bericht mit einer Risikobewertung, der Marktplatzquelle, den Installationszahlen und den konkreten Verhaltensweisen, die eine Warnung ausgelöst haben. Berichte lassen sich per URL teilen, was sie leicht in einen Slack-Thread oder ein Ticket einfügen lässt, wenn Sie eine zweite Meinung brauchen. Praktisch für Teams.
Installation mit einem Klick pro IDE
Die Koidex-Erweiterung für VS Code bringt den Scanner in Ihren Editor. Sie funktioniert in VS Code und in den Forks Cursor und Windsurf und prüft Abhängigkeiten, während Sie sie hinzufügen. Wer in einem dieser Editoren lebt, spart sich den Schritt zum Browser-Tab.
Governance-Schicht für Unternehmen
Für Teams legt Koi rund um dieselbe Engine Erkennung, Leitplanken, Governance und Behebung. Große Worte, echte Funktionen. Das Versprechen lautet, dass ein Unternehmen jedes Software-Stück in dem Moment verfolgen kann, in dem es die Organisation betritt, und darauf reagieren kann. Hier liegt die Abdeckung für npm, PyPI, Hugging Face und MCP.
Vor- und Nachteile
Vorteile
- Kostenlos und schnell für eine kurze Prüfung von Erweiterungen und VS Code-Add-ons
- Deckt 15 Marktplätze ab, Sie müssen also nicht ein Tool pro Store jonglieren
- Berichte lassen sich per Link teilen, was hilft, wenn Sie ein Team überzeugen müssen
- Die VS Code-Erweiterung scannt im Hintergrund, auch in Cursor und Windsurf
Nachteile
- Die entwicklerkritischen Quellen (npm, PyPI, Hugging Face, MCP) sind nur für Enterprise verfügbar, kostenlose Nutzer können sie also nicht scannen
- Preise jenseits des kostenlosen Tarifs werden nicht veröffentlicht, Sie müssen also eine Demo buchen, um eine Zahl zu erhalten
- Es gibt keine bestätigte öffentliche API, was es schwer macht, Koidex in eine bestehende CI-Pipeline einzubinden
- Neue Einträge können ohne Bericht sein, sodass Sie warten oder selbst urteilen müssen
Häufige Fragen
Ja, es gibt einen kostenlosen Tarif, den Sie ohne Bezahlung nutzen können. Sie können Marktplätze durchsuchen und Berichte ohne Kosten lesen. Die tiefere Abdeckung für npm, PyPI, Hugging Face und MCP liegt hinter Kois Enterprise-Tarif, der auf Demo-Basis berechnet wird.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Koidex.
Alternativen zu Koidex
BinkBink
BinkBink · SonstigesBinkBink ist eine kostenlose Online-Spielplattform und ein KI-Spielmacher, mit dem jeder eine kurze Textbeschreibung in ein spielbares Browser-Spiel verwandeln kann. Sie springen in Hunderte von der Community erstellte Spiele. Oder Sie beschreiben Ihre eigene Idee, spielen sie in Sekunden und teilen sie dann mit Freunden. Sie wollen Ihr eigenes Spiel erstellen? Sie müssen nicht programmieren. Kein Einrichten einer Engine, kein Download, kein Aufwand.

Audiogen
Audiogen Inc. · SonstigesAudiogen ist ein KI-Musikgenerator des Unternehmens Audiogen Inc., eines kleinen Forschungsteams, das rund 2,5 Jahre damit verbrachte, ein eigenes generatives Musikmodell zu trainieren und eine Web-Oberfläche darum herum zu entwerfen. Statt eines einfachen Textfelds verwandelt dieses KI-Musik-Tool die Zeitleiste in eine anfängerfreundliche Generative Audio Workstation, kurz GAW, in der Inpainting, Verlängern, Remixen und Stem-Bearbeitung eher wie Malen auf einer Leinwand funktionieren. Das Produkt ist noch in der Beta, der Zugang läuft also über eine Warteliste oder eine Einladung. Bezahlpläne sind noch nicht veröffentlicht.

Aiml API
AIMLAPI OÜ · SonstigesAiml API ist eine einheitliche KI-Modell-API, die über 1000 Modelle von OpenAI, Google, Anthropic und anderen hinter einem einzigen Endpunkt und einer einzigen Rechnung bündelt. Sie schreiben Code gegen ein einziges OpenAI-kompatibles Schema und wechseln dann zwischen Chat-, Bild-, Video- und Audiomodellen, indem Sie eine Modellzeichenfolge ändern. Sie passt zu Entwicklern und kleinen Teams, die multimodalen Zugriff wollen, ohne ein Dutzend getrennte Anbieterkonten zu verwalten, und sie beseitigt den üblichen Rechnungsstress beim Testen mehrerer Anbieter. Ein Schlüssel deckt alles ab.