
MCP Snitch
Adversis LLC · Coding
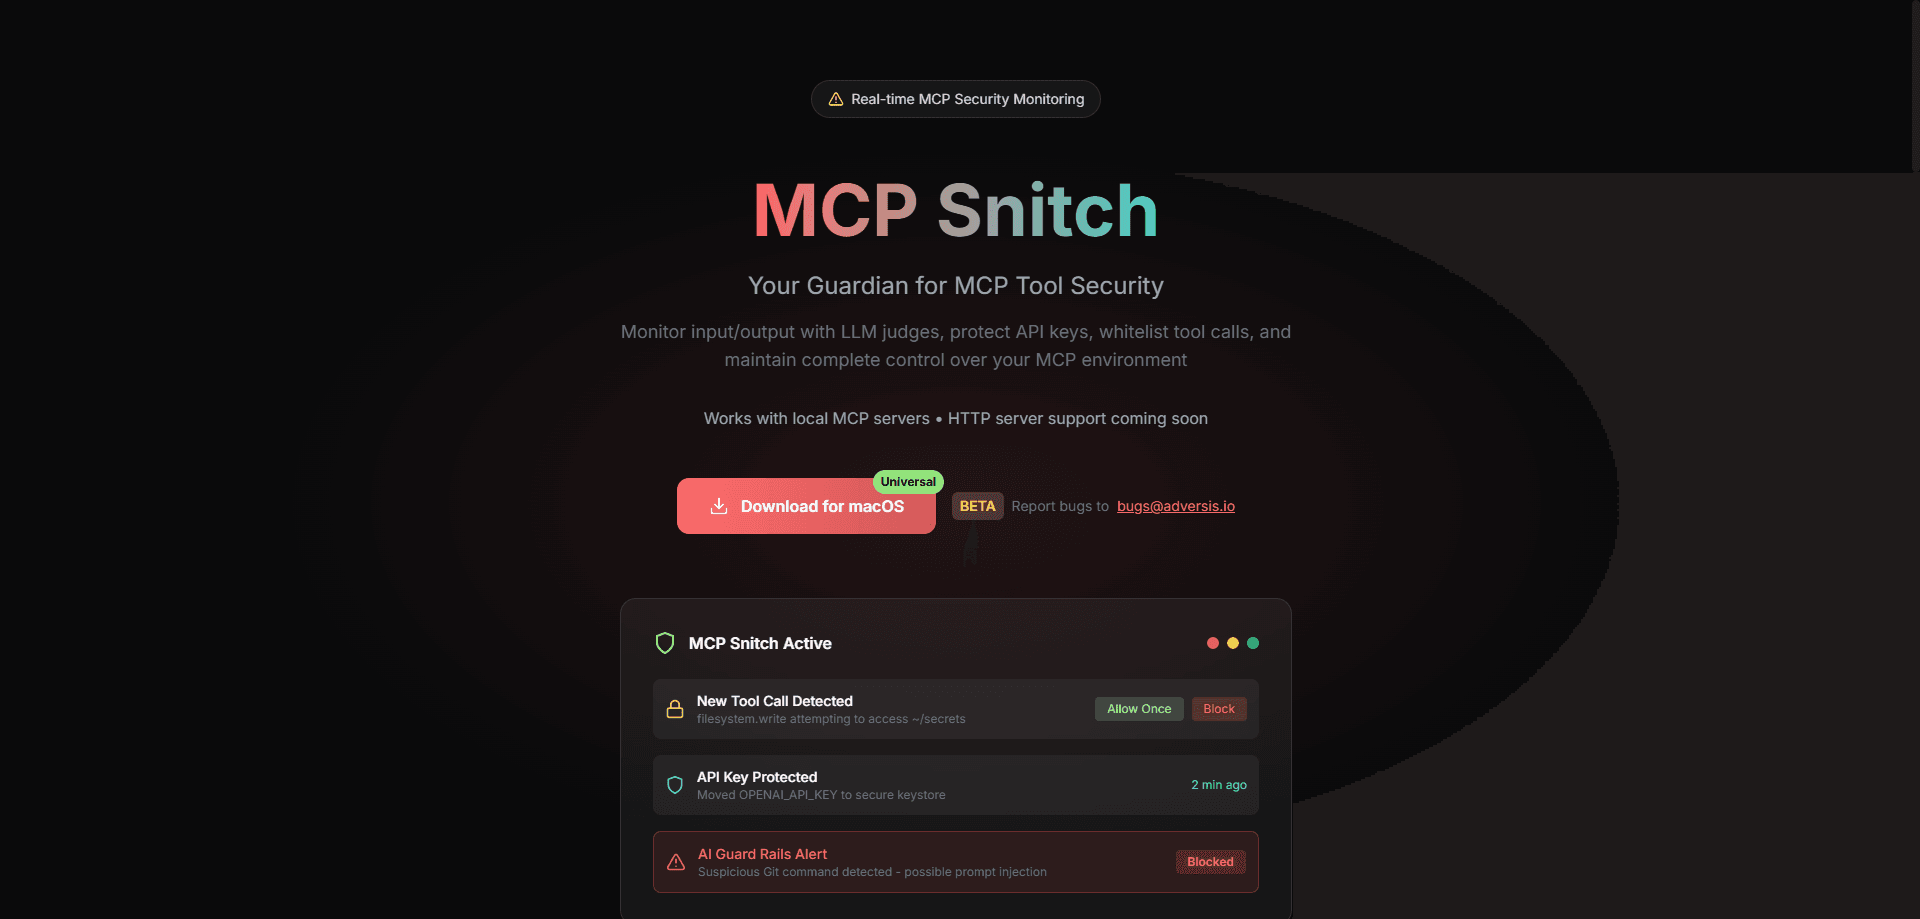
MCP Snitch ist ein Sicherheitsmonitor für MCP-Tools, der jeden Aufruf eines KI-Agenten überwacht und in Echtzeit entscheidet, ob er erlaubt wird. Entwickelt von Adversis, schützt er API-Schlüssel, stärkt die Sicherheit des MCP-Servers und führt ein vollständiges Prüfprotokoll, mit dem Sie MCP-Tool-Aufrufe später prüfen können. Er läuft auf macOS, dockt an VS Code und Cursor an und behält jede Analyse auf Ihrem Rechner.
Über MCP Snitch
Was ist MCP Snitch
MCP Snitch ist eine Desktop-Sicherheitsapp für alle, die KI-Agenten mit MCP-Servern verbinden. Das Model Context Protocol lässt Tools Dateien lesen, APIs ansprechen und Befehle in Ihrem Namen ausführen. Praktisch, aber es heißt auch: Eine einzige vergiftete Tool-Beschreibung oder ein verirrter Modellaufruf kann Ihre SSH-Schlüssel oder Ihre Datenbank erreichen. MCP Snitch setzt sich dazwischen und prüft jeden Aufruf, bevor er läuft.
Unter der Haube arbeitet es mit einem LLM als Richter. Ein zweites Modell liest die Ein- und Ausgabe eines Tool-Aufrufs, markiert alles Verdächtige, und die App setzt die Richtlinie um, die Sie festgelegt haben. Jede Entscheidung wird protokolliert, sodass Sie zurückgehen und genau sehen können, welches Tool was berührt hat. Alles läuft lokal. Nichts verlässt Ihr Gerät, außer Sie richten es selbst auf einen HTTP-Server aus.
Der Haken ist der Umfang. Heute ist das eine macOS-App, und sie arbeitet mit lokalen MCP-Servern. Unterstützung für HTTP-Server ist als bald verfügbar ausgewiesen, also sollten Teams mit entfernten MCP-Setups noch abwarten. Es ist außerdem ein junges Projekt, erstmals im Oktober 2025 veröffentlicht, rechnen Sie also mit einem Funktionsumfang, der sich noch bewegt.
Erste Schritte
- Laden Sie die MCP-Snitch-App von der offiziellen Seite herunter und installieren Sie sie auf Ihrem Mac.
- Installieren Sie die begleitende Erweiterung für VS Code oder Cursor, damit der Editor mit dem Monitor sprechen kann.
- Öffnen Sie das Dashboard und sehen Sie sich die erkannten MCP-Server und -Tools an.
- Legen Sie Ihre Richtlinien für die Positivliste der Tool-Aufrufe, vertrauenswürdige Server und den Umgang mit API-Schlüsseln fest.
- Lassen Sie es laufen. Geben Sie neue Tool-Aufrufe frei oder blockieren Sie sie, sobald Warnungen eintreffen. Das war's.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von MCP Snitch.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Entwickler, die KI-Coding-Agenten laufen lassen
- Sicherheitsbewusste Engineering-Teams
- Einzelentwickler, die mit MCP experimentieren
Aufgaben
- Die Aktivität der Tool-Aufrufe prüfen
- API-Schlüssel schützen
- Steuern, was ein Agent tun darf
Szenarien
- Coding-Sitzungen mit einem Agenten, der Zugriff aufs Dateisystem hat
- Eine Mischung aus vertrauenswürdigen und nicht vertrauenswürdigen MCP-Servern betreiben
- Nach einem Vorfall nachvollziehen, was passiert ist
Wichtigste Funktionen
LLM als Richter
MCP Snitch verlässt sich nicht allein auf statische Regeln. Es läuft eine LLM-Prüfung über Ein- und Ausgabe der Tool-Aufrufe, um verdächtige Muster im Moment ihres Auftretens zu erkennen. So fängt es seltsames Verhalten ab, das eine einfache Positivliste übersehen würde. Denken Sie an eine normal wirkende Anfrage, die in den Parametern etwas Ungewöhnliches mitführt. Welchen Aufrufen traut es also? Nur denen, die Ihre Richtlinie freigibt.
API-Schlüssel schützen
Sensible Schlüssel wandern automatisch aus einfachen Konfigurationsdateien in einen sicheren Speicher. Wenn ein Tool versucht, die Umgebungsvariablen mit diesen Schlüsseln zu lesen, wird der Aufruf blockiert und der Schlüssel bleibt außer Reichweite. Wenn Sie sich je Sorgen gemacht haben, dass ein MCP-Server still Ihre Zugangsdaten abschöpft, zielt diese Funktion genau darauf.
Positivliste für Tool-Aufrufe
Sie bestimmen, welche MCP-Tools laufen dürfen, bis hinunter zum einzelnen Aufruf. Neue oder unbekannte Aufrufe können eine ausdrückliche Freigabe verlangen, während bewährte weiterarbeiten. Das ist der Unterschied zwischen einem pauschalen Verbot, das Ihren Arbeitsablauf abwürgt, und einer Richtlinie, mit der Sie im Alltag tatsächlich leben können.
Warnungen in Echtzeit
Wann immer ein neuer Tool-Aufruf auftaucht, bekommen Sie eine Benachrichtigung mit drei Optionen: immer erlauben, einmal erlauben oder blockieren. Native Benachrichtigungen ersparen es Ihnen, im Dashboard zu sitzen und zu warten. Einmal entscheiden. Die App merkt sich Ihre Wahl.
Vertrauenswürdige MCP-Server
MCP Snitch führt eine Positivliste geprüfter MCP-Server, damit bestätigte reibungslos laufen, während alles Neue misstrauisch behandelt wird. Mit der Zeit entsteht so ein klares Bild, welchen Servern Ihre Umgebung tatsächlich vertraut. Es ist eine kleine Sache. Sie summiert sich.
Vollständige Sichtbarkeit
Jede Interaktion mit einem Tool landet in einem protokollierten Prüfpfad, mit Eingabe, Ausgabe und der darauffolgenden Entscheidung. Wenn ein Aufruf blockiert oder markiert wird, sehen Sie, warum. So prüfen Sie MCP-Tool-Aufrufe, ohne Protokolle von Hand zu durchwühlen. Diese Historie durchzugehen, ist der Weg, Richtlinien ohne Rätselraten anzupassen.
Vor- und Nachteile
Vorteile
- Die rein lokale Analyse behält die Daten der MCP-Tools standardmäßig auf Ihrem Rechner.
- Die Überwachung per LLM als Richter fängt subtile Probleme ab, die statische Positivlisten übersehen.
- Freigabe pro Aufruf und eine Liste vertrauenswürdiger Server erlauben sehr feine Kontrolle.
- Das Prüfprotokoll macht es leicht zu sehen, welche Tools liefen und was sie berührt haben.
- Es ist kostenlos und quelloffen unter GPL-3.0, mit Code auf GitHub.
Nachteile
- Vorerst nur macOS, Windows- und Linux-Nutzer bleiben außen vor.
- Unterstützung für HTTP-Server fehlt noch, was entfernte MCP-Setups ausschließt.
- Es ist ein junges Projekt. Funktionsumfang und Stabilität pendeln sich noch ein.
Häufige Fragen
Es überwacht MCP-Tool-Aufrufe in Echtzeit und entscheidet anhand Ihrer Richtlinien, ob jeder laufen soll. Unterwegs schützt es API-Schlüssel, führt Positivlisten vertrauenswürdiger Server und protokolliert jede Interaktion.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu MCP Snitch.
Alternativen zu MCP Snitch
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.