
npm i -g hotcell
Sina Meraji · Coding
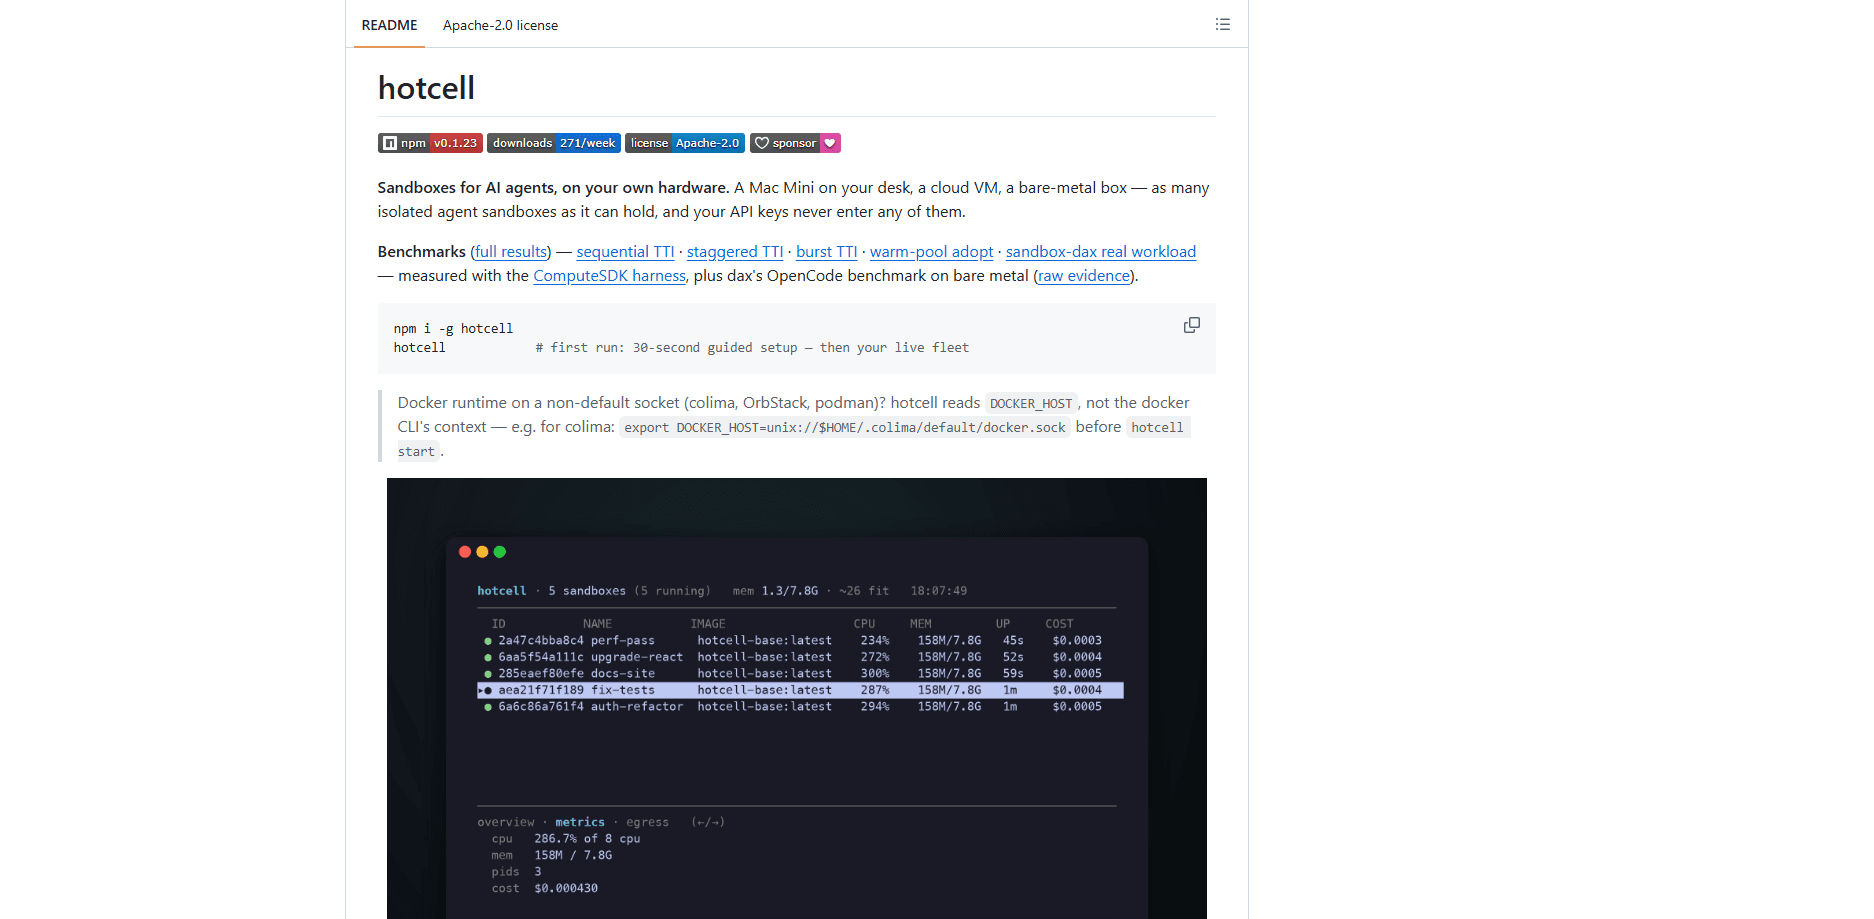
hotcell (installiert mit `npm i -g hotcell`) ist ein selbst gehosteter Sandbox-Manager, mit dem man mehrere isolierte Arbeitsumgebungen für KI-Agenten auf Hardware betreibt, die man schon besitzt. Ein Mac Mini, eine Cloud-VM oder eine Bare-Metal-Maschine wird zur Flotte von Zellen. Jede ist ein eigener Container, in dem ein Agent Befehle ausführt und Repos klont. Was heraussticht, ist die Sicherheit der Schlüssel. Sandboxes erreichen LLMs und GitHub über ein Gateway, das ein kurzlebiges Token pro Zelle gegen den echten Schlüssel tauscht, sodass die API-Schlüssel nie in einer Sandbox liegen. Das ist echte Sicherheit für API-Schlüssel, kein Versprechen.
Über npm i -g hotcell
Was ist hotcell
hotcell ist ein selbst gehosteter Sandbox-Manager für die Kommandozeile für KI-Agenten, und er funktioniert wie ein leichtes Agenten-Sandbox-SDK, das man selbst betreibt. Man installiert ihn global über npm, führt eine geführte 30-Sekunden-Einrichtung aus und sieht jede Zelle der Maschine live. Jede Zelle ist ein isolierter Container mit eigenem Dateisystem, eigenem Branch und eigener Shell, sodass die Fehler eines Agenten nicht in die Arbeit eines anderen überlaufen.
Das Produkt löst ein echtes Problem für alle, die Coding-Agenten in großer Zahl betreiben. Fünf Agenten auf einem Repo zu starten heißt meist fünf Maschinen oder ein Durcheinander geteilter Zugangsdaten. Mit hotcell bekommt man fünf isolierte Agenten-Arbeitsumgebungen auf einer Maschine, dazu ein Gateway, das die echten API-Schlüssel auf dem Host hält und jeder Sandbox nur ein kurzlebiges Token gibt. Das ist das ganze Versprechen, und es hält.
Die größte Einschränkung ist, dass es für Leute gebaut ist, die sich im Terminal wohlfühlen. Die Einrichtung läuft über Docker, man braucht also eine funktionierende Docker-Laufzeit, und der Standard-Umgang mit dem Socket setzt eine normale Installation voraus. Bei colima, OrbStack oder podman setzt man DOCKER_HOST selbst, bevor man startet. Kein Dashboard für nicht technische Nutzer. Eine Klick-und-fertig-Alternative gibt es ebenso wenig.
Erste Schritte
- Installiere das CLI mit
npm i -g hotcellund führehotcellaus, um die geführte Ersteinrichtung zu starten. - Füge einen Anbieterschlüssel auf dem Host hinzu, etwa
hotcell keys add openrouter, oder importiere eine vorhandene.env-Datei in großen Mengen mithotcell keys import .env. - Erstelle Zellen in großen Mengen, etwa
hotcell create -n 5 --repo https://github.com/you/app --branch, wobei jede Zelle ihren eigenen Branch desselben Repos bekommt. - Öffne eine Shell in einer beliebigen Zelle mit
hotcell terminal <id>und führe dort deinen Agenten aus, etwacd app && opencode. - Baue alles mit
hotcell rm --allab, wenn du fertig bist; die Container verschwinden und dein Repo bleibt unangetastet.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von npm i -g hotcell.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Entwickler, die Coding-Agenten auf eigener Hardware betreiben
- Kleine Teams, die gemeinsame Rechenleistung ohne geteilte Zugangsdaten wollen
- Einzelne Entwickler, die Mehragenten-Workflows testen
Aufgaben
- Parallele Feature-Arbeit an einem einzigen Repository
- Einmalige Skript-Aufgaben
- Agenten-Sandboxes vergleichen
Szenarien
- Über Nacht Agentenläufe auf einem Desktop-Mac-Mini starten statt Cloud-Sandboxes zu bezahlen.
- Eine riskante Agentenaufgabe isolieren, damit sie weder das Hauptverzeichnis noch die gespeicherten Zugangsdaten berührt.
- Eine Agentenflotte auf einer Bare-Metal-Maschine betreiben, wo man die API-Schlüssel lieber keinem Drittanbieter von Sandboxes anvertraut.
Wichtigste Funktionen
Sandboxes, die API-Schlüssel auf dem Host halten
Das ist die Funktion, um die hotcell herum gebaut wurde, und es ist Sicherheit für API-Schlüssel by design. Statt einen echten API-Schlüssel in jede Sandbox zu kopieren, hält das Gateway den Schlüssel und gibt jeder Zelle ein kurzlebiges Token pro Zelle. Ruft ein Agent ein LLM auf, läuft die Anfrage über das Gateway, das das Token gegen den echten Schlüssel tauscht. Wird eine Sandbox kompromittiert, bekommt der Angreifer ein ablaufendes Token, nicht deinen OpenRouter- oder OpenAI-Schlüssel. Großer Unterschied.
Ein Befehl, viele isolierte Zellen
hotcell create -n 5 startet fünf getrennte Container mit einem einzigen Befehl. Jede Zelle bekommt ihren eigenen Branch, und man verfolgt den Live-Fortschritt je Zelle, während sie bereitgestellt werden. Weil der Fortschritt pro Zelle gemeldet wird, läuft eine langsame Einrichtung nicht fälschlich in ein Zeitlimit, wie es ein einzelnes globales Zeitlimit täte. Ein kleines Detail. Es erspart echten Ärger.
Schlüsselloser Git-Push mit Egress-Kontrolle
Aktiviert man --egress, wird das git-origin jeder Zelle automatisch über das Gateway geführt. Das heißt, git push funktioniert, ohne dass je ein GitHub-Token in die Sandbox gelangt. Das Flag impliziert auch das Gateway-Routing für LLM-Aufrufe, sodass eine Einstellung beide Zugangsdaten abdeckt. Ein Flag, zwei gelöste Probleme.
OpenCode vorinstalliert
Fügt man --opencode zu einem Erstellbefehl hinzu, wird OpenCode in jeder Zelle installiert und auf das Gateway gerichtet, und dieses Flag impliziert ebenfalls --egress. Für Teams, die denselben Coding-Agenten über viele Aufgaben betreiben, entfällt damit ein manueller Installationsschritt in jeder frischen Zelle.
Erstellen, Ausführen, Zerstören in einem Zug
Der Befehl hotcell run erstellt eine Zelle, führt deinen Befehl darin aus und zerstört die Zelle, wenn der Befehl endet. Nützlich für Wegwerf-Prüfungen wie einen Linter-Durchlauf, bei dem kein Container zurückbleiben soll.
Live-Flottenansicht
Die Terminal-Oberfläche zeigt alle laufenden Zellen auf einmal, mit Live-Speicherverbrauch und einer Kostenschätzung pro Zelle. Welcher Agent saugt Ressourcen ab? Man sieht es, bevor eine Zelle die anderen aushungert. Betreibt man fünf Agenten auf einer Maschine, ist diese Sichtbarkeit wichtiger als jede einzelne Benchmark-Zahl.
Massenimport von Schlüsseln aus .env
hotcell keys import .env liest eine Standard-Umgebungsdatei und ordnet die Variablen den Anbietern zu, sodass OPENAI_API_KEY automatisch zum Anbieter openai wird. Das erspart es, Schlüssel einzeln hinzuzufügen, wenn man einen Host zum ersten Mal einrichtet. Die Einrichtung bleibt schnell. Das ist der Punkt.
Vor- und Nachteile
Vorteile
- Die echten API-Schlüssel bleiben auf dem Host, und jede Sandbox für KI-Agenten hält nur ein kurzlebiges Token.
- Eine Maschine betreibt viele isolierte Agenten-Arbeitsumgebungen, was die Hardware-Kosten für parallele Agentenarbeit senkt.
- Der Live-Fortschritt pro Zelle und die Flottenansicht machen klar, was jede Sandbox tut.
- Das Kommandozeilen-Design lässt sich schnell skripten, und der Massenimport von Schlüsseln verkürzt die Ersteinrichtung.
- Die Apache-2.0-Lizenz und öffentliche Benchmarks lassen dich den Code prüfen und die Leistung vergleichen.
Nachteile
- Es gibt kein grafisches Dashboard, daher fällt nicht technischen Nutzern der Terminal-Workflow schwer.
- Du musst Docker betreiben, und nicht standardmäßige Sockets wie colima, OrbStack oder podman brauchen manuelles Einrichten von `DOCKER_HOST`.
- Es löst ein enges Problem, also bringt das Flotten-Werkzeug wenig, wenn man nur gelegentlich einen Agenten betreibt.
- Die Dokumentation liegt im GitHub-Repo und ist damit schlanker als eine vollständige Produktseite mit Support-Kanälen.
Häufige Fragen
hotcell betreibt mehrere isolierte Sandboxes für KI-Agenten auf Hardware, die dir gehört. Man installiert es über npm, und es macht einen Mac Mini, eine Cloud-VM oder eine Bare-Metal-Maschine zur Flotte getrennter Zellen, jede mit eigenem Dateisystem und eigener Shell.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu npm i -g hotcell.
Alternativen zu npm i -g hotcell
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.