
Opviva
Opviva · Coding
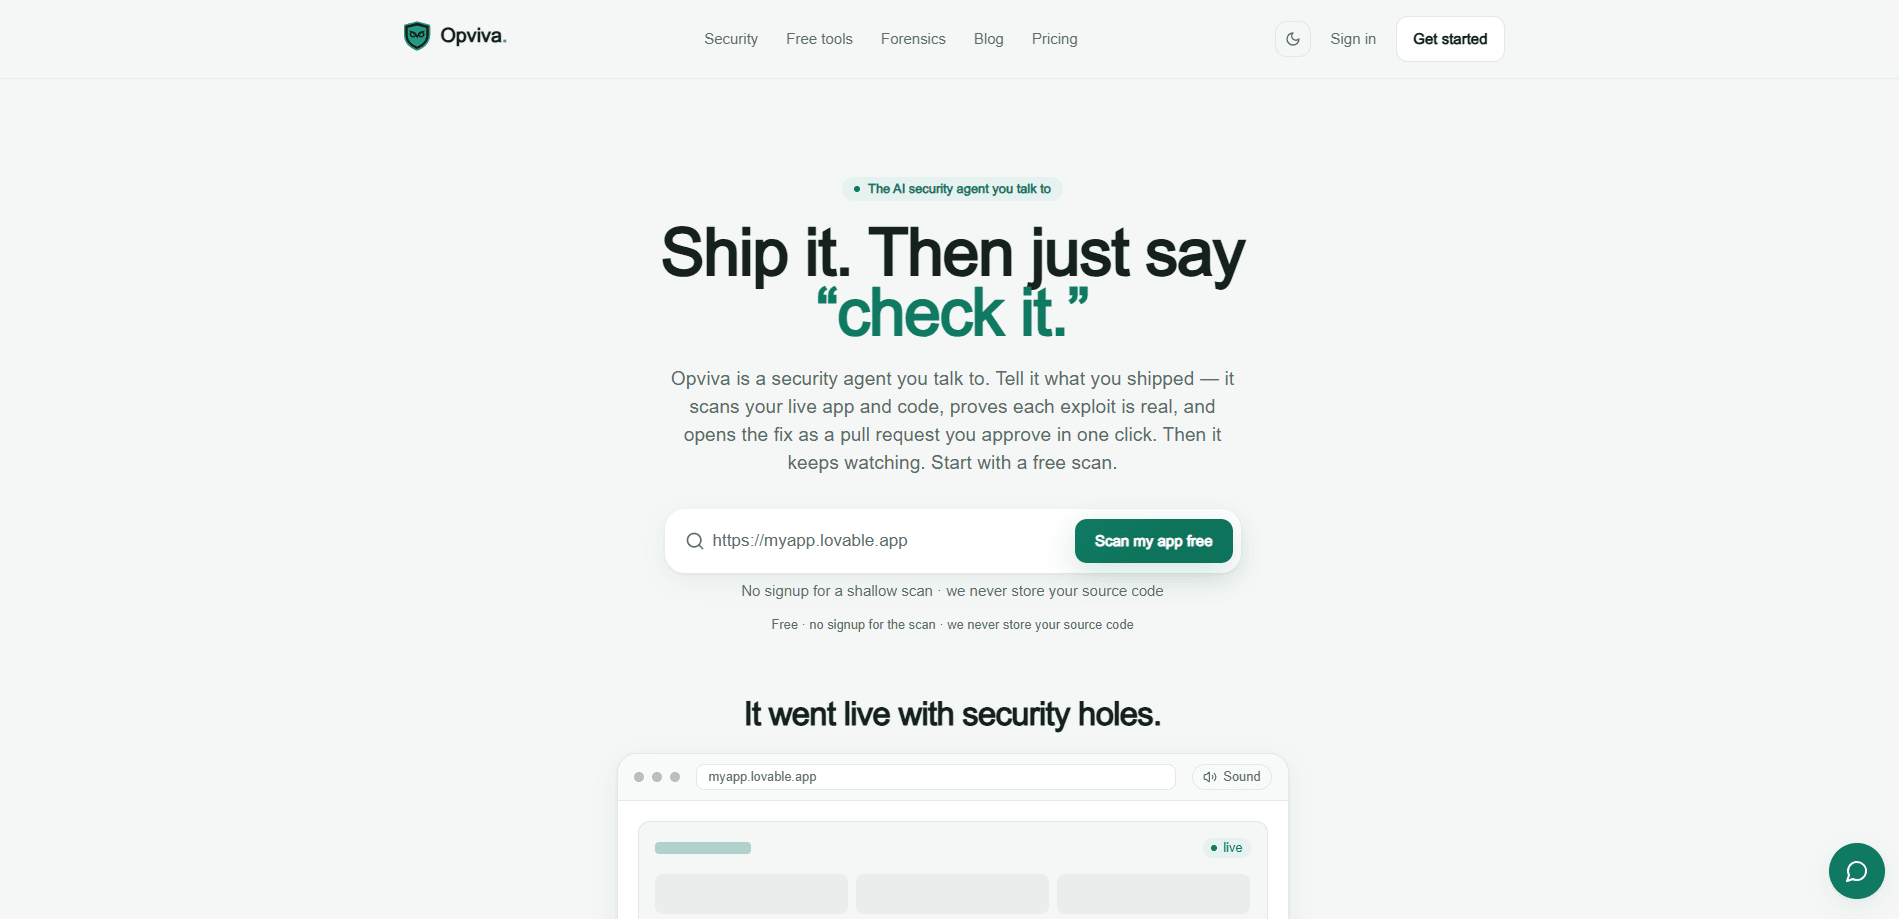
Opviva ist ein KI-Sicherheitsagent für mit KI erstellte Apps und schnell zusammengeschusterten Code. Statt Ihnen ein Dashboard voller roter Befunde zu geben, scannt er Ihre Live-Website und Ihren Code, reproduziert jede echte Schwachstelle und öffnet den Fix als Pull-Request, den Sie freigeben. Jede Behebung wird anschließend in einer Sandbox erneut gescannt und mit Ed25519 signiert, sodass Sie einen Sicherheitsscanner erhalten, der korrigiert und belegt statt nur zu melden.
Über Opviva
Was ist Opviva
Opviva ist ein Sicherheitsagent nach dem Deployment für alle, die mit KI-Coding-Tools schnell Apps ausliefern. Sie fügen eine Live-URL ein oder verbinden Ihr GitHub-Repository, und er benotet die App von A bis F und erklärt jeden Befund in klarer Sprache. Das Versprechen ist einfach: KI liefert Funktionen schnell, und sie liefert Schwachstellen genauso schnell. Was passiert, wenn ein Wochenendprojekt mit einer offenen Datenbank live geht? Genau dieses Problem greift er auf.
Die zentrale Wette des Produkts: Behebung zählt mehr als Bericht. Die meisten Tools zum Scannen von Schwachstellen enden bei einer Liste von Problemen und lassen Ihnen die Arbeit. Opviva schreibt den Fix als Pull-Request, den Sie prüfen und zusammenführen. Das ist der Unterschied. Sie bekommen Software, die Befunde in Patches verwandelt statt in Hausaufgaben.
Außerdem setzt er auf Beweis. Jeder Fix wird erneut gescannt und auf einem manipulationssicheren Register signiert, sodass Sie oder ein Prüfer genau nachvollziehen können, was gefunden wurde, was sich geändert hat und ob der Patch die Lücke tatsächlich geschlossen hat, bevor jemand zustimmt. Die wichtigsten Grenzen? Bezahlte Tarife für Korrektur und Überwachung sowie ein Guthabenmodell, das Sie einplanen müssen.
Erste Schritte
- Gehen Sie zur Startseite von Opviva und fügen Sie die URL Ihrer App ein, um eine kostenlose, sofortige Sicherheitsnote zu erhalten. Für den Scan sind weder Anmeldung noch Karte nötig.
- Wenn Sie noch keine Live-Website haben, verbinden Sie stattdessen Ihr GitHub-Repository. Der Agent scannt Ihren Code, Ihre Abhängigkeiten und Ihre Geheimnisse ganz ohne Domain.
- Prüfen Sie Ihre Note von A bis F und den Wert von 0 bis 100 und lesen Sie dann jeden Befund in klarer Sprache im Evidence Canvas.
- Wechseln Sie zu einem bezahlten Tarif, damit der Agent Fix-Pull-Requests öffnet, und prüfen und führen Sie sie dann mit einem Klick zusammen.
- Aktivieren Sie die 24/7-Überwachung, sobald eine verifizierte Domain verbunden ist, damit neue Probleme nach dem Start erkannt werden.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Opviva.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Indie-Entwickler und Vibe-Coder, die mit Tools wie Cursor, Lovable, Bolt oder v0 arbeiten und exponierte Schlüssel und fehlende Authentifizierung erkannt haben wollen, ohne Sicherheitshintergrund.
- Nicht technische Gründer, die ihre App in klarer Sprache beschreiben können und die Sicherheitsarbeit dem Agenten überlassen, sofern sie bereit sind, Fixes freizugeben.
- Sicherheitsingenieure, die Fixes als prüfbare Pull-Requests und signierte Nachweise für die Compliance wollen, mit CI-tauglichem GitHub-Scanning.
Aufgaben
- Die Sicherheitslage einer App vor dem Start von A bis F und mit einem Wert von 0 bis 100 benoten.
- Einen Scan in konkrete Fix-Pull-Requests verwandeln, die erneut gescannt und signiert werden.
- Verfügbarkeit, Fehler und neue CVEs überwachen, nachdem eine App live gegangen ist.
Szenarien
- Ein Wochenendprojekt ausliefern und wissen wollen, ob Geheimnisse oder eine offene Datenbank offengelegt wurden.
- Einen täglichen Code-Scan für ein Nebenprojekt oder eine halbfertige App ohne Domain ausführen.
- Nachweise für einen Prüfer vorbereiten, der einen überprüfbaren Beleg braucht, dass eine Schwachstelle behoben wurde.
Wichtigste Funktionen
Fixes als Pull-Requests, nicht als PDF
Die meisten Scanner geben Ihnen eine Liste von Problemen und gehen weg. Sie müssen den Schweregrad einordnen, die Datei finden, den Patch schreiben und hoffen, dass er nichts anderes kaputt macht. Opviva schreibt den Fix als Pull-Request in Ihrem Repository, und Sie prüfen und führen ihn mit einem Klick zusammen. Kleine Fixes lassen sich in höheren Tarifen automatisch zusammenführen, sodass der Abstand zwischen „gefunden" und „behoben" auf eine einzige Freigabe schrumpft.
Signierter, manipulationssicherer Nachweis
Jede Behebung wird in einer Sandbox erneut gescannt und mit Ed25519 signiert und dann per Hash auf einem Register verkettet, das Sie oder Ihr Prüfer unabhängig verifizieren können. Das ist das Vertrauensmodell: überprüfbarer Beweis statt einer Wand geliehener Logos. Für Teams, die eine Compliance-Prüfung vorbereiten, ist das der Unterschied zwischen einer Behauptung und einem Nachweis. Schluss mit Raten.
Dialogorientierter Agent in klarer Sprache
Sie müssen keinen Sicherheitsbericht lesen. Beschreiben Sie, was Sie ausgeliefert haben, oder fügen Sie eine URL ein, und der Agent plant den Scan, führt ihn aus und erklärt jeden Befund in Alltagssprache. Er reproduziert Exploits, um zu beweisen, dass sie echt sind, etwa indem er für einen IDOR die Daten eines anderen Testnutzers abruft, statt eine Vermutung zu melden.
Angriffsflächen-Aufklärung bei Live-Apps
Bei Apps mit verifizierter Domain prüft Opviva von außen nach innen: exponierte Endpunkte, offene Ports, durchgesickerte Schlüssel und erreichbare .env-Dateien. Diese Außensicht erkennt die Konfigurationsfehler, die mit KI erstellte Apps gern mitbringen und die eine reine Code-Prüfung übersehen würde. Am wichtigsten ist das, wenn die App bereits öffentlich ist.
Continuous Watch nach dem Start
Sicherheit nach dem Deployment endet nicht beim ersten Scan. Continuous Watch überwacht Verfügbarkeit, Fehler und neue CVEs und verbindet Warnungen direkt mit der automatischen Korrektur. Eine Schwachstelle an Tag zwei muss nicht zu einem Einbruch an Tag sieben werden. Das ist der ganze Sinn.
Guthabenbasierte Preise, mit denen Sie planen können
Alles läuft über ein einziges Guthaben, sodass die Credits eines Tarifs Ihnen genau sagen, wie viel Sie tun können. Ein Code-Scan kostet 50 Credits und ein Fix 250, und ungenutzte Credits werden übertragen, sodass Sie sie nicht in einem einzigen Monat verbrauchen müssen.
Vor- und Nachteile
Vorteile
- Fixes kommen als prüfbare Pull-Requests, sodass nichts ohne Ihre Freigabe per Klick zusammengeführt wird.
- Jeder Fix wird erneut gescannt und mit Ed25519 auf einem überprüfbaren Register signiert, nützlich für Audits.
- Der kostenlose Tarif bietet einen täglichen Code-Scan und eine Note von A bis F ohne Anmeldung oder Karte.
- Ein Repository lässt sich ohne eigene Domain scannen, was zu halbfertigen Projekten passt.
- Der Agent erklärt Befunde in klarer Sprache, sodass ein nicht technischer Gründer darauf reagieren kann.
Nachteile
- Fix-Pull-Requests und Überwachung liegen hinter bezahlten Tarifen, sodass der kostenlose Tarif nur meldet.
- Das Guthabenmodell zwingt Vielnutzer, die Kosten für Scans und Fixes zu verfolgen, statt eine Pauschale zu zahlen.
- Die 24/7-Überwachung braucht eine verifizierte Domain, sodass ein reines Repository-Projekt keine Überwachung nach dem Start erhält.
- Die API-Verfügbarkeit ist auf der Website nicht dokumentiert, was eigene Integrationen schwer planbar macht.
Häufige Fragen
Ja, es gibt einen kostenlosen Tarif mit einem Code-Scan pro Tag, einem Sicherheitswert von 0 bis 100 und einer Notenvergabe ohne Karte. Fix-Pull-Requests und die 24/7-Überwachung erfordern einen bezahlten Tarif.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Opviva.
Alternativen zu Opviva
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.