
rep+
Bour Abdelhadi · Coding
rep+ ist eine Chrome DevTools-Erweiterung, die HTTP-Tests im Repeater-Stil direkt in den Browser bringt, ohne Proxy-Einrichtung. Sie erfasst und wiederholt den Datenverkehr aus jedem Tab, hilft dabei, versteckte Endpunkte und Parameter in JavaScript zu finden, markiert geleakte Secrets und führt eingebaute Angriffsmodi wie Sniper und Cluster Bomb aus. Eine KI-Schicht liefert Erklärungen zu Anfragen und Angriffsvorschläge über den eigenen API-Schlüssel oder ein lokales Modell. Damit ist rep+ ein praktisches Werkzeug für API-Sicherheitstests für Bug-Bounty-Jäger, Red-Teams und Entwickler, die verstehen wollen, was eine App wirklich sendet.
Über rep+
Was ist rep+
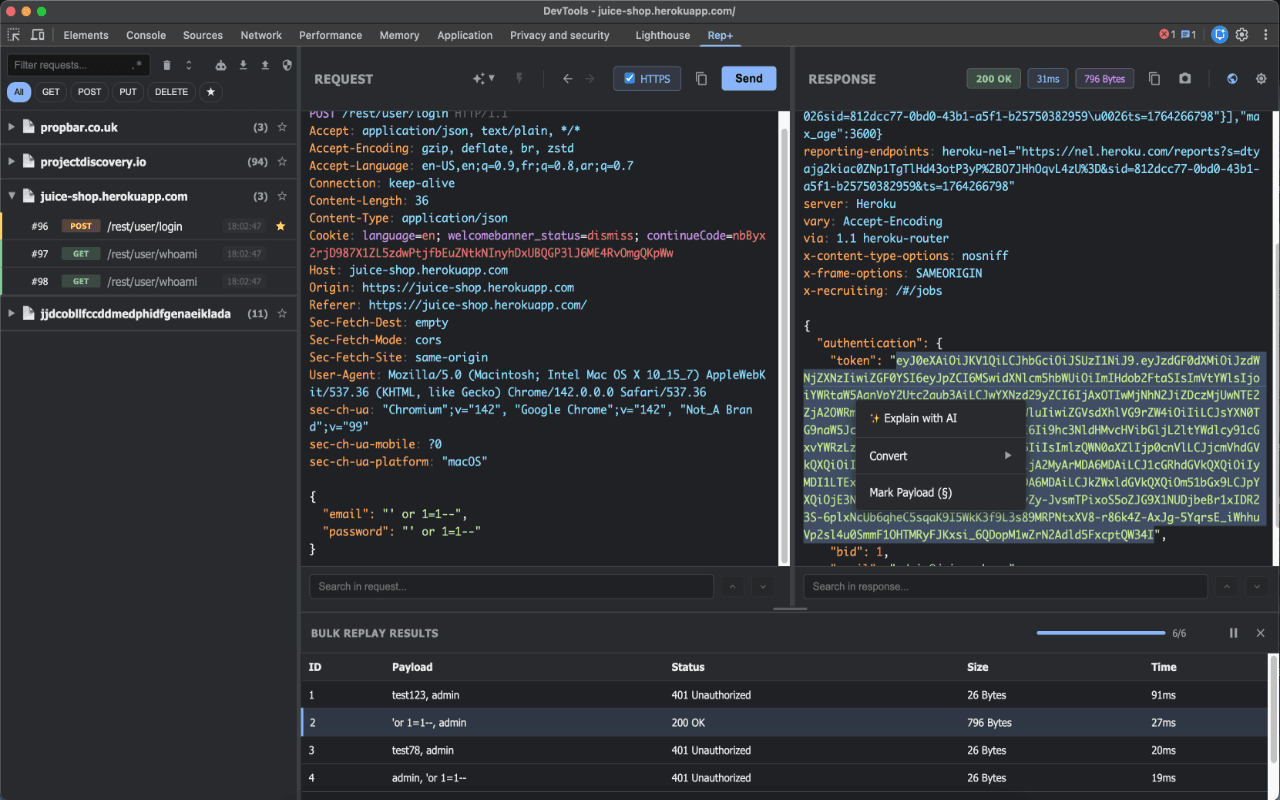
rep+ ist eine Browser-Erweiterung, die in Chrome DevTools lebt und als leichte Alternative zu Burp Suite Repeater arbeitet, umhüllt von einem KI-Assistenten. Man öffnet DevTools, startet die Aufzeichnung, und jede Anfrage des aktuellen Tabs erscheint in einer Liste, die sich gruppieren, filtern, blockieren oder mit einfachem Text bzw. regulärem Ausdruck durchsuchen lässt. Die Erweiterung wirkt als Web-Request-Interceptor, den man nie konfigurieren musste. Kein Proxy. Kein Zertifikat. Genau dieser Einrichtungsschritt ist der Punkt, der bei klassischen Tools am meisten nervt.
Die Erweiterung setzt ebenso auf passive Analyse wie auf manuelles Wiederholen. Sie liest das JavaScript der Seite und holt Endpunkte heraus, die die Website nie bekannt gibt, ordnet Anforderungsparameter nach Risiko ein und sucht mit den Kingfisher-Regeln mit hoher Abdeckung nach Secrets. Ergebnisse lassen sich als CSV oder nach Postman exportieren, sodass aus einer kurzen Browsersitzung eine Testsammlung wird, die man behält.
Der Haken ist der Umfang. rep+ sieht nur den Datenverkehr in einem Chrome-Tab. Eine mobile App, einen Desktop-Client oder Nicht-HTTP-Protokolle erfasst es nicht. Es ist eine Erweiterung, keine vollständige Interception-Plattform, und schwere Tests in der Produktion gehören weiterhin zu spezialisierten Tools. Der Preis liegt zwischen kostenlos für die Grundlagen und kostenpflichtigen Stufen je nach KI-Nutzung. Die KI-Funktionen brauchen einen eigenen Anbieterschlüssel oder ein lokales Modell wie Ollama, um überhaupt zu laufen.
Erste Schritte
- Installiere rep+ aus dem Chrome Web Store und hefte es an die Symbolleiste.
- Öffne die Zielwebsite, dann DevTools (F12) und wechsle zum rep+-Panel.
- Starte eine Aufzeichnungssitzung, um Anfragen des aktuellen Tabs zu protokollieren, oder importiere eine Anfrage manuell.
- Schicke eine Anfrage an den Editor, ändere Header, Body oder Parameter und wiederhole sie, um Antworten zu vergleichen.
- Starte einen automatisierten Angriff oder bitte das KI-Panel, die Antwort zu erklären und nächste Schritte vorzuschlagen, und exportiere dann die Ergebnisse, die du behalten willst.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von rep+.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Bug-Bounty-Jäger
- Sicherheitsforscher und AppSec-Teams
- Webentwickler, die APIs debuggen
Aufgaben
- HTTP-Anfragen wiederholen und ändern
- Versteckte Endpunkte finden
- Geleakte Secrets erkennen
- Automatisierte Angriffe ausführen
Szenarien
- Eine verdächtige API-Antwort während einer Prüfung triagieren
- Eine bereits geöffnete Web-App prüfen
- Eine Postman-Sammlung aus einer Live-Website vorbereiten
- Lernen, wie Anforderungsmanipulation funktioniert
Wichtigste Funktionen
Erfassen und Wiederholen ohne Proxy
rep+ hängt sich in Chrome DevTools ein und protokolliert Anfragen des aktiven Tabs, sodass die Einrichtung Sekunden dauert. Man schickt jede erfasste Anfrage an den Editor, ändert, was nötig ist, und wiederholt sie. Doppelte Anfragen werden während der Aufzeichnung entfernt. Das hält die Liste lesbar, wenn eine Seite denselben Aufruf dutzendfach auslöst.
Passive Erkennung von Endpunkten und Parametern
Die Erweiterung analysiert das JavaScript der Seite, um Endpunkte aufzudecken, die nie in der Oberfläche erscheinen. Sie findet auch Query-, Body-, Header- und Pfadparameter und ordnet jeden nach Risiko mit einem Konfidenzwert ein. Diese Risikoeinstufung ist der nützliche Teil, denn rohe Parameterlisten werden schnell lang.
Secret-Erkennung mit Kingfisher-Regeln
Das Seiten-JavaScript wird mit den Kingfisher-Regeln hoher Abdeckung auf offengelegte Zugangsdaten gescannt. Es fängt Schlüssel, Tokens und ähnliche Zeichenketten ab, die Entwickler versehentlich an den Client ausliefern. Funde werden neben den Endpunkten exportiert, damit man sie an die Verantwortlichen für den Code weitergeben kann.
Eingebaute automatisierte Angriffe
Die Modi Sniper, Battering Ram, Pitchfork und Cluster Bomb decken die üblichen Fuzzing-Muster ohne separates Tool ab. Man markiert die Injektionspunkte, lädt ein Payload-Set und lässt es laufen. Dasselbe Denkmodell wie Burp Intruder. Nur eben im Browser.
KI-Analyse von Anfragen und Angriffsvorschläge
Verbinde deinen eigenen LLM-API-Schlüssel oder richte rep+ über Ollama auf ein lokales Modell, und es erklärt Anfragen, schlägt Änderungen vor und empfiehlt Angriffe. Jede Anfrage hat ihren eigenen Chat-Thread, der auf andere Anfragen verweisen kann, sodass der Kontext beim Fund bleibt. Der Umgang mit Tokens ist darauf abgestimmt, Kosten niedrig zu halten, was zählt, wenn man das den ganzen Tag nutzt.
Inline-Datenkonvertierung und Antwortprüfung
Base64, URL-Kodierung, JWT-Dekodierung und Hex- oder UTF-8-Konvertierung laufen inline, sodass man Payloads nicht in einen separaten Decoder einfügt. Antworten werden in mehreren Formaten mit Syntaxhervorhebung und Zeilennummern dargestellt, und man kann tief in Antwort-Bodys und JavaScript suchen.
Export nach CSV oder Postman
Endpunkte, Parameter und Secrets lassen sich als CSV für Berichte oder direkt in eine Postman-Sammlung für weitere Tests exportieren. Das schließt den Kreis zwischen dem Herumstochern auf einer Website im Browser und der Übergabe eines strukturierten Testsets.
Vor- und Nachteile
Vorteile
- Kein Proxy und keine CA-Zertifikat-Einrichtung, was den größten Reibungspunkt bei Anfragetests beseitigt.
- Die passive Erkennung von Endpunkten, Parametern und Secrets macht aus gewöhnlichem Browsen Recon.
- KI-Erklärungen und Angriffsvorschläge funktionieren mit deinem eigenen Schlüssel oder einem lokalen Modell.
- Die automatisierten Angriffsmodi decken die gängigen Fuzzing-Muster von Anfang an ab.
- Exporte nach CSV und Postman halten Funde transportabel.
Nachteile
- Erfasst nur Datenverkehr in einem Chrome-Tab. Mobile Apps, Desktop-Clients und Nicht-HTTP-Verkehr bleiben außen vor.
- KI-Funktionen brauchen einen externen API-Schlüssel oder ein lokales Modell, sodass die klügsten Teile nicht eigenständig sind.
- Als Browser-Erweiterung ersetzt es keine vollständige Plattform, wenn man Scanner-Automatisierung oder tiefe Protokollabdeckung braucht.
Häufige Fragen
Es erfasst HTTP-Anfragen in Chrome DevTools, lässt dich sie ändern und wiederholen und ergänzt passive Analyse plus KI-Hilfe. Sieh es als browsernatives Werkzeug zum Testen von HTTP-Anfragen, nicht als vollständige Proxy-Suite.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu rep+.
Alternativen zu rep+
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.