
Secure MCP Framework by Arcade.dev
Arcade.dev · Coding
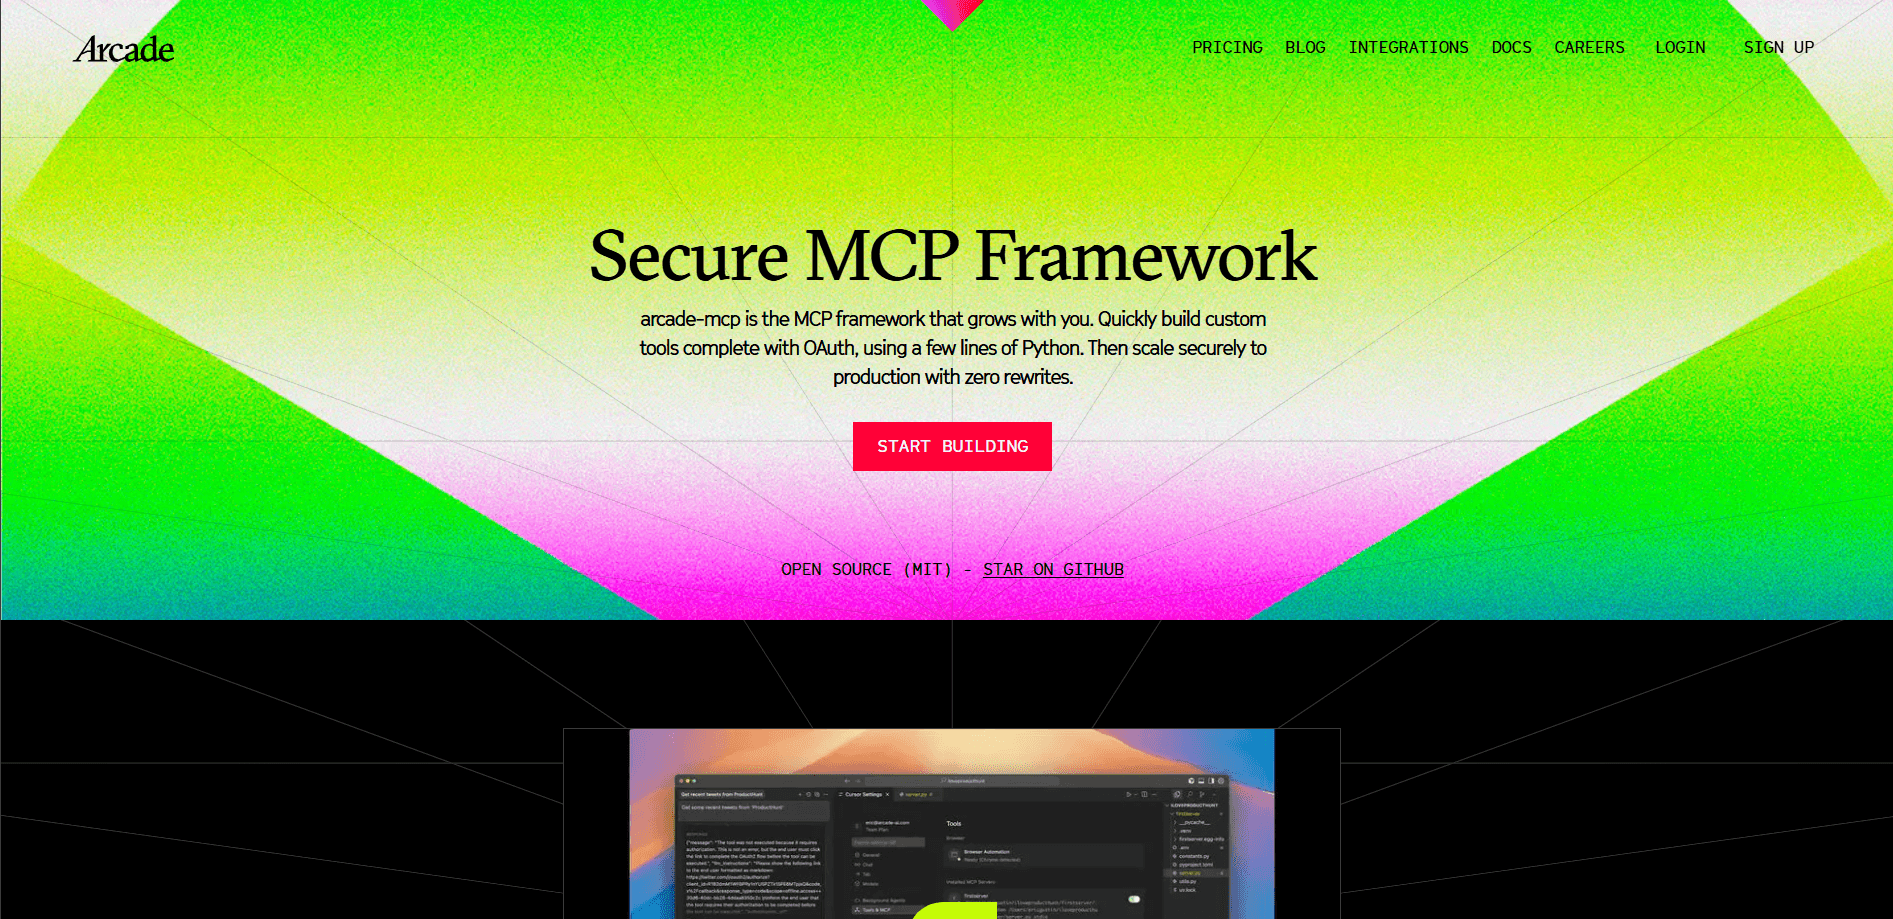
Das Secure MCP Framework von Arcade.dev ist ein Open-Source-Framework für MCP-Server, mit dem sich Server bauen lassen, die KI-Agenten mit echten Tools und Konten verbinden. Es übernimmt die Teile, die Entwickler sonst scheuen: OAuth-Anmeldungen, Geheimnisse und das Ausrollen von MCP-Servern. So definieren Sie ein Tool in wenigen Zeilen lesbarem Python und bringen es schnell heraus. Es passt zu Teams, die Agenten-Tools bauen, die empfindliche Systeme wie Google, Slack oder Salesforce berühren müssen, ohne die Authentifizierung jedes Mal neu zu erfinden. Kurz gesagt: der schnellste Weg zu einem laufenden Server. Wirklich.
Über Secure MCP Framework by Arcade.dev
Was ist das Secure MCP Framework von Arcade.dev
Das Secure MCP Framework von Arcade.dev ist ein Framework für KI-Agenten-Tools zum Bauen von Model Context Protocol (MCP)-Servern, dem Standardweg, über den KI-Agenten externe Tools entdecken und aufrufen. Arcade hat es als dasselbe Framework entwickelt, das das Unternehmen für seine eigenen Tools nutzt, und es dann unter MIT-Lizenz veröffentlicht. Das bedeutet keine Anbieterbindung und keine Lizenzüberraschungen, was zählt, wenn Sie Server auf eigener Infrastruktur betreiben wollen. Ein klarer Kompromiss.
Das Problem, das es angeht, ist die Authentifizierung. Die meisten MCP-Server sind leicht zu prototypisieren, aber mühsam produktionsreif zu machen, weil echte Agenten im Namen eines Nutzers in Google Drive, Slack oder einem CRM handeln müssen. Genau diese Lücke schließt ein MCP-Framework mit Authentifizierung an erster Stelle. Dieses behandelt OAuth-Verbindungen als zentrale Funktion, nicht als Nachgedanken. Geheimnisse liegen lokal in einer .env-Datei und in der Produktion in verwalteten Geheimnissen. Keine fest kodierten Schlüssel, keine nächtliche Aufräumarbeit. Diese eine Designentscheidung erklärt, warum Teams, die Authentifizierung an einen nackten Server anflanschen wollten, am Ende wechseln: nutzerbezogenes OAuth nachträglich in ein bestehendes Tool einzubauen heißt meist, neu zu schreiben, wie jeder Tool-Aufruf autorisiert und gespeichert wird.
Die wichtigste Grenze ist der Umfang. Das ist ein Framework zum Bauen von Tools für Entwickler, keine No-Code-Plattform. Sie müssen Python schreiben, ein Projekt verwalten und verstehen, wie MCP-Clients sich verbinden. Wer ein bestehendes Tool ohne Programmieren an einen Agenten anschließen will, fährt mit Arcades gehostetem Dienst schneller. Denken Sie daran, bevor Sie sich festlegen.
Erste Schritte
- Installieren Sie die CLI mit
uv tool install arcade-mcp. - Legen Sie ein neues Projekt an mit
arcade new my_serverund wechseln Sie in den Ordner. - Öffnen Sie die erzeugte
server.pyund definieren Sie Ihre Tools mit dem Decorator@app.tool. - Starten Sie den Server lokal mit
uv run server.pyund wählen Siehttpoderstdioals Transport. - Verbinden Sie den Server über
arcade configuremit Ihrer IDE oder Ihrem Agenten und testen Sie Ihre Tools von Anfang bis Ende.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Secure MCP Framework by Arcade.dev.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Python-Entwickler, die MCP-Server ausliefern müssen, ohne einen eigenen OAuth-Ablauf zu schreiben. Kein Token-Gefrickel.
- Backend- und Plattform-Engineers, die KI-Agenten an Unternehmenssysteme wie Google Workspace, Slack oder Salesforce anbinden. Häufiger Bedarf.
- Teams, die eine Open-Source-Option zum Selbsthosten wollen, damit Zugangsdaten und Tool-Code unter ihrer Kontrolle bleiben.
Aufgaben
- Eigene MCP-Server bauen, die Tools definieren, welche Agenten in echten Abläufen aufrufen können.
- Nutzerbezogene Autorisierung über OAuth ergänzen, damit ein Agent im Konto einer bestimmten Person handeln kann.
- Geheimnisse über lokale Entwicklung und Produktion hinweg verwalten, ohne Schlüssel fest zu kodieren.
- MCP-Server in einer Cloud-Umgebung oder einem privaten VPC ausrollen, wenn Compliance es verlangt.
Szenarien
- Ein Agenten-Tool lokal auf einem Laptop prototypisieren, bevor man sich auf einen gehosteten Tarif festlegt. Null Kosten zum Start.
- Einen MCP-Server in Produktion ausliefern, der eine Sicherheitsprüfung bestehen muss. Keine Abkürzungen.
- Agenten in einer Air-Gapped-Umgebung betreiben, in der keine externen Aufrufe erlaubt sind. Compliance-freundlich.
- Einen MCP-Server in Cursor, Claude oder einen anderen MCP-Client in einer IDE einbinden. Sache eines einzigen Befehls.
Wichtigste Funktionen
Tool-Bau mit Authentifizierung an erster Stelle
Jedes Tool, das Sie definieren, kann vor dem Ausführen die Autorisierung eines Nutzers verlangen, über OAuth-Verbindungen, die das Framework verwaltet. Das ist der Kernunterschied zu nackten MCP-Servern, bei denen Sie Tokens selbst verdrahten würden. Ein Agent kann eine Anmeldeaufforderung auslösen und dann im Konto genau dieses Nutzers handeln, sobald er zustimmt. Das ist das MCP-Modell mit Authentifizierung an erster Stelle in der Praxis, und es erspart Ihnen, für jeden verbundenen Anbieter einen Token-Speicher, einen Refresh-Ablauf und einen Zustimmungsbildschirm zu bauen. Keine Kleinigkeit.
Einrichtung und lokaler Lauf mit einem Befehl
Die CLI bringt mit einem einzigen Befehl einen lauffähigen MCP-Server hoch, und uv run server.py startet ihn lokal. Sie können den Transport mit einer Option wechseln und http oder stdio wählen, je nachdem, wie sich Ihr Client verbindet. Das meinen Leute mit MCP-Server in Python auf die einfache Art bauen, und es ist ein echter Unterschied zum händischen Aufsetzen eines Servers, wenn Sie nur ein Tool vor dem Mittagessen testen wollen. Es hält den Kreislauf kurz, wenn Sie an einem Tool feilen. Probieren Sie es einmal.
Integrierte Verwaltung von Geheimnissen
Geheimnisse bleiben in der lokalen Entwicklung in einer .env-Datei und wechseln in der Produktion zu verwalteten Geheimnissen. Entwickler müssen keinen separaten Tresor bauen und riskieren nicht, Zugangsdaten zu committen. Es ist eine kleine Funktion, die eine häufige Leckquelle beseitigt. Sie werden sie beim ersten Push in die Produktion merken, und Ihr Sicherheitsprüfer ebenso. Leichter Gewinn.
Open Source unter MIT
Das Framework erscheint unter MIT-Lizenz, Sie behalten also die volle Kontrolle und können es forken oder selbst hosten, wie nötig. Es gibt keine Gebühr pro Arbeitsplatz und keine Lizenzüberraschungen später. Für Teams, die Bindung scheuen, ist das ein gewichtiges Argument. Wichtige Sache.
Optionen für das Ausrollen in Produktion
Über den lokalen Lauf hinaus lassen sich Server auf Arcade Cloud, in Ihrem eigenen VPC oder vollständig air-gapped ausrollen. Enterprise-Tarife ergänzen SSO, RBAC, Audit-Logs und eine private Registry. Diese Bandbreite lässt einen Prototyp ohne Neuschreiben zu einem gesteuerten Deployment wachsen, was für ein Framework, das auch in fünf Minuten auf einem Laptop läuft, selten ist.
Breite Kompatibilität mit Clients und Agenten
Mit dem Framework gebaute Server laufen mit MCP-Clients und Agenten-Stacks wie Cursor, Claude, LangGraph und anderen. arcade configure bindet einen Server schnell in eine IDE oder einen Client ein. Sie sind nicht an einen einzigen Agenten-Anbieter gebunden. Wählen Sie Ihren Stack.
Lokale Evals mit eigenen Zugangsdaten
Sie können Evaluations lokal laufen lassen und eigene Zugangsdaten mitbringen, damit Tests nicht von einem gehosteten Dienst abhängen. Das hilft Teams, das Verhalten eines Tools zu prüfen, bevor sie es in die Produktion schieben. Es hält sensible Testdaten auch aus fremden Systemen heraus. Schnelles Feedback, keine Überraschungen.
Vor- und Nachteile
Vorteile
- Authentifizierung steckt im Framework, OAuth-basierte Agentenaktionen brauchen also keine eigene Verdrahtung.
- MIT-Lizenz und lokaler Lauf geben Teams volle Kontrolle ohne Anbieterbindung.
- Die Einrichtung kostet einen Befehl, und Tools werden in sauberem, lesbarem Python definiert.
- Die Verwaltung von Geheimnissen funktioniert lokal und in der Produktion gleich.
- Das Deployment skaliert von lokal über VPC bis air-gapped, ohne den Tool-Code zu ändern.
Nachteile
- Es ist ein Entwickler-Framework, es gibt also eine echte Programmieranforderung und keinen No-Code-Weg.
- Produktionsnutzung jenseits des Gratis-Tarifs heißt, pro Authentifizierungsereignis und pro Tool-Aufruf zu zahlen, was sich in großem Maßstab summiert.
- Die Enterprise-Funktionen, die große Teams brauchen, etwa SSO und Audit-Logs, stecken hinter einem Verkaufsgespräch statt einer Selbstbedienungs-Anmeldung. Ärgerlich.
Häufige Fragen
Es ist ein Python-Open-Source-Framework zum Bauen von MCP-Servern, jenen Servern, die KI-Agenten Tools zum Aufrufen geben. Arcade.dev pflegt es und nutzt es für sein eigenes Tool-Set. Der Schwerpunkt liegt darauf, Authentifizierung und Deployment einfach zu machen.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Secure MCP Framework by Arcade.dev.
Alternativen zu Secure MCP Framework by Arcade.dev
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.