
Sonarly
Sonarly, Inc. · Coding
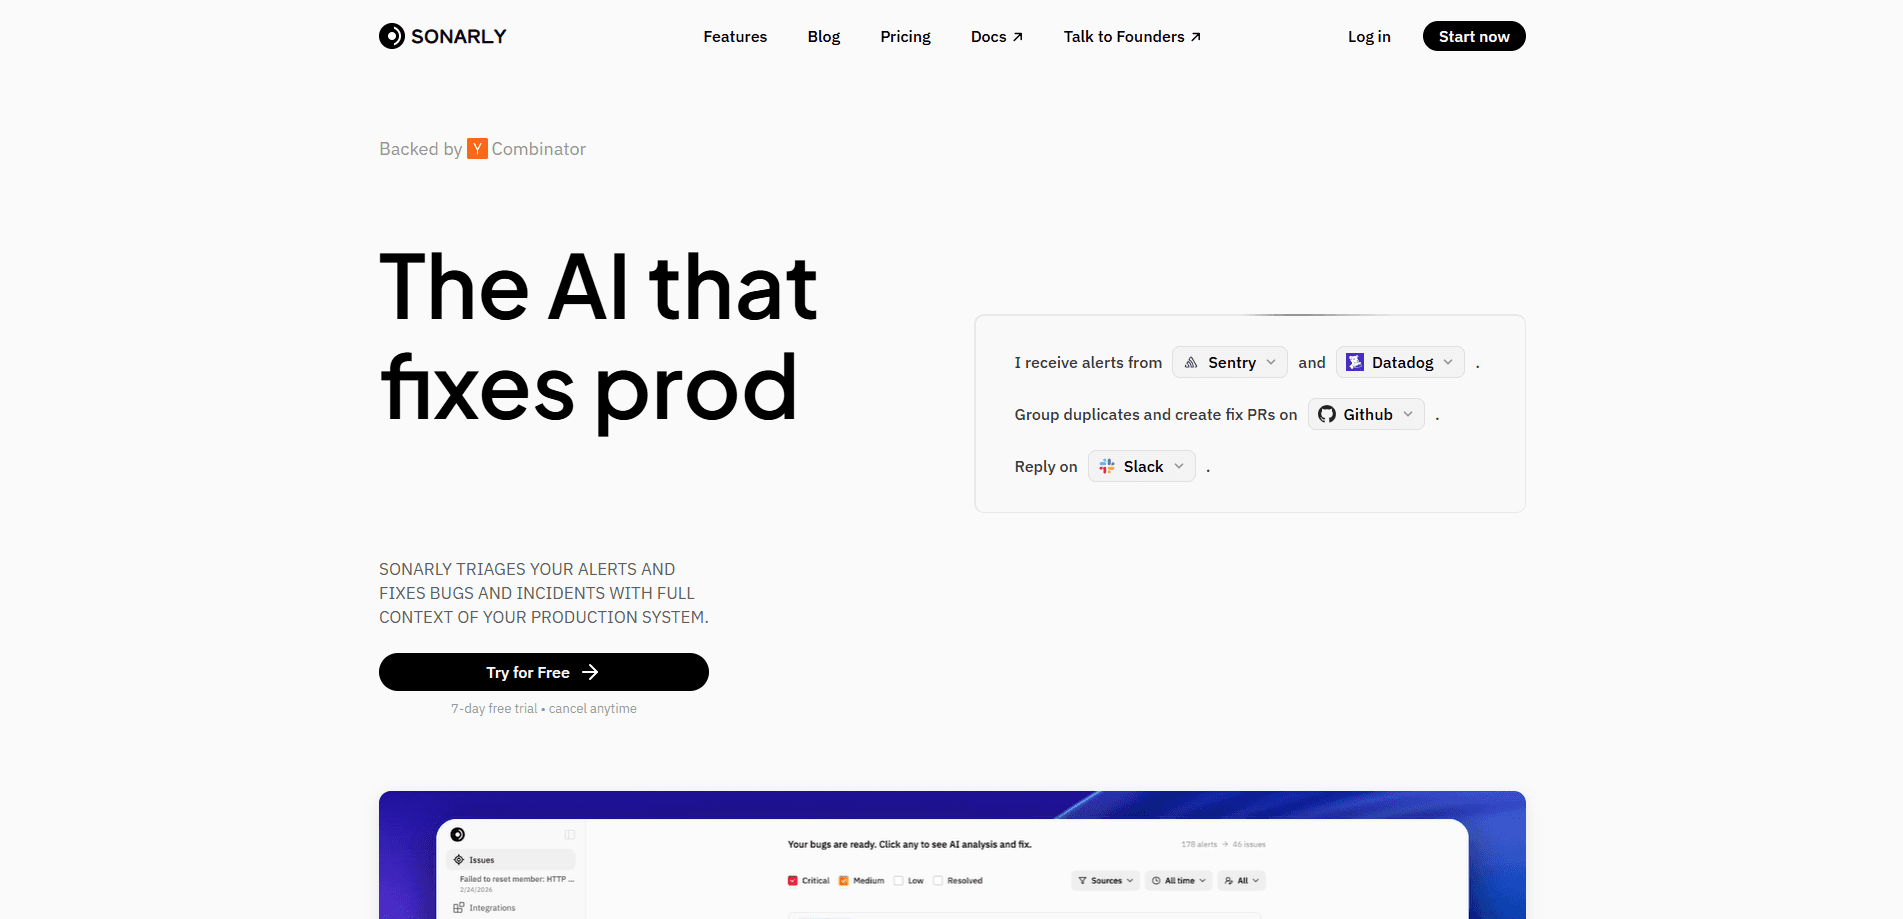
Sonarly ist eine autonome Monitoring-Plattform, die Ihre Produktionsalarme liest, die Duplikate bündelt und Pull-Requests öffnet, um die dahinterliegenden Fehler zu beheben. Sie dockt an Tools wie Sentry, Datadog, Grafana, GitHub und Slack an und antwortet dann in demselben Kanal, in dem Ihr Team ohnehin spricht, damit niemand die Tabs wechseln muss. Das Versprechen ist simpel. Die Behebungszeit um das Zehnfache senken, ohne einen weiteren Bereitschaftsingenieur einzustellen. Was ist also das eigentliche Problem? Die meisten Teams ersticken im Lärm. Als KI-Tool für Alert-Triage hört das Monitoring von Produktionsalarmen auf, ein Vollzeitjob zu sein, sobald die Duplikate weg sind.
Über Sonarly
Was ist Sonarly
Sonarly ist ein KI-SRE-Tool für Teams, die Software in der Produktion betreiben. Es ist außerdem, schlichter gesagt, eine KI-Schicht zum Bugfixing, die auf dem Monitoring sitzt, das Sie ohnehin bezahlen. Es verbindet sich mit Ihrem Observability-Stack, beobachtet die eingehenden Alarme und erledigt den ersten Triage-Durchgang, der sonst einen guten Teil der Woche jedes Ingenieurs frisst: Schweregrad einordnen, Verantwortliche zuweisen und doppelte Meldungen zu einem Vorfall bündeln.
Der eigentliche Unterschied zeigt sich nach der Triage. Sonarly liest Ihre Codebasis, fragt Ihre Logs ab, verfolgt eine Ursache über Dienste hinweg und öffnet dann einen Pull-Request auf GitHub mit einem vorgeschlagenen Fix. Laut Sonarly liegt die Genauigkeit der Ursachenanalyse bei 84 %, was das Unternehmen als das Beste am Markt bezeichnet. Das ist eine Herstellerangabe, behandeln Sie sie also als Ziel, nicht als Garantie.
Der Haken ist die Verfügbarkeit. Sonarlys Website erklärt inzwischen, dass keine neuen Nutzer mehr aufgenommen werden, Sie müssen also direkt mit den Gründern sprechen, bevor Sie sich anmelden können. Es ist außerdem ein schwergewichtiges Tool: Es will Lesezugriff auf Ihren Code und Ihre Produktionstelemetrie, was für jedes Team mit sensiblen Daten ein echtes Sicherheitsgespräch bedeutet. Wenn Ihre Alarme schon sauber laufen und Ihr Team klein ist, könnte der Einrichtungsaufwand den Nutzen übersteigen.
Erste Schritte
- Sprechen Sie mit den Gründern, um Zugang zu erhalten, da Sonarly die offene Anmeldung pausiert hat.
- Verbinden Sie Ihre Alarmquellen und Ihren Code-Host über das Dashboard, etwa Sentry, Datadog und GitHub.
- Richten Sie Sonarly auf den Slack- oder Discord-Kanal, in dem Ihr Team Vorfälle bearbeitet.
- Lassen Sie es ein paar Tage Alarme aufnehmen, damit es Ihre Duplikatmuster und den Aufbau Ihrer Dienste lernt.
- Prüfen Sie die Pull-Requests, die es öffnet, und führen Sie die Fixes zusammen, die Bestand haben.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Sonarly.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Bereitschaftsingenieure, die im Alarmlärm versinken
- Kleine SRE- und Plattformteams
- Technische Leiter in Startups
Aufgaben
- Doppelte Alarme bündeln
- Eine Ursache über Dienste hinweg verfolgen
- Einen Fix-Pull-Request entwerfen
Szenarien
- Aufräumen der Alarme am Montagmorgen
- Ein Fehleranstieg nach dem Deployment
- Übergabe eines Vorfalls
Wichtigste Funktionen
Alert-Triage und Deduplizierung
Sonarly weist Verantwortliche zu, bewertet den Schweregrad und fasst doppelte Alarme zu einzelnen Vorfällen zusammen. Sonarly sagt, dass rund 50 % der Alarme seiner Kunden Duplikate sind. Das ist etwa die Hälfte des Lärms, der verschwindet, bevor ein Mensch hinschaut. Für Teams, die immer wieder für denselben Fehler alarmiert werden, zahlt sich diese Funktion zuerst aus.
Ursachenanalyse
Die Plattform untersucht Ihre Codebasis und fragt Ihre Logs ab, um einen Fehler über Dienste hinweg zu verfolgen, und belegt jede Schlussfolgerung mit Evidenz statt mit einer Vermutung. Das läuft auf dem, was Sonarly einen Codebasis-Graphen nennt. Die Genauigkeit hängt davon ab, wie gut es Ihr Repository versteht. Die 84 % stammen vom Hersteller, nicht aus einem unabhängigen Test.
Fix-Pull-Requests
Nachdem es eine Ursache gefunden hat, öffnet Sonarly einen Pull-Request auf GitHub mit einem vorgeschlagenen Fix. Die Entscheidung bleibt bei Ihnen. Dieses Design zählt für Teams mit strengen Compliance-Vorgaben: In der Produktion ändert sich nichts, ohne dass ein Mensch zusammenführt.
Antworten in Slack und Discord
Die Analyse wird im Thread des Alarmkanals gepostet, den Ihr Team ohnehin nutzt, mit Erwähnung der verantwortlichen Person. Eine kleine Funktion mit überproportionalem Wert: keine Dashboards zu prüfen, kein Kontext neu aufzubauen.
Breite Integrationen
Sonarly verbindet sich mit über 40 Tools, darunter Sentry, Datadog, Grafana, GitHub, Slack, Discord und Linear. Die Verbindung per Klick bedeutet, dass Sie Ihren Stack nicht umbauen müssen, um es auszuprobieren. Einen großen Stack zusammenzufügen dauert trotzdem einen Nachmittag.
Sicherheits- und Compliance-Haltung
Sonarly hat SOC 2 Type II und folgt der DSGVO, mit einem Auftragsverarbeitungsvertrag für jeden Kunden. Da es Produktionsdaten liest, sind diese Kontrollen das Minimum, nicht ein Bonus.
Vor- und Nachteile
Vorteile
- Bündelt doppelte Alarme, damit der Pager nur echte Vorfälle zeigt
- Öffnet Fix-Pull-Requests und hält bei jeder Änderung einen Menschen im Prozess
- Postet die Analyse dort, wo Ihr Team arbeitet, was Kontextwechsel reduziert
- Über 40 Integrationen über Monitoring-, Code- und Chat-Tools hinweg
- Der kostenlose Tarif lässt Sie es an einem kleinen Projekt testen, bevor Sie zahlen
Nachteile
- Nimmt keine neuen Nutzer mehr auf, der Zugang hängt also von einem Gespräch mit den Gründern ab
- Die Genauigkeit der Ursachenanalyse ist eine Herstellerangabe und schwankt je nach Codebasis
- Braucht Lesezugriff auf Ihren Code und Ihre Produktionsdaten, was die Sicherheitsfreigabe verzögert
- Der kostenlose Tarif begrenzt Sie auf 5 Fehler pro Monat, knapp für echte Bereitschaftsarbeit
Häufige Fragen
Es triagiert Produktionsalarme automatisch, entfernt Duplikate, findet die Ursache und öffnet einen GitHub-Pull-Request mit einem vorgeschlagenen Fix. Denken Sie an einen KI-Reagierer, der den ersten Durchgang eines Vorfalls übernimmt.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Sonarly.
Alternativen zu Sonarly
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.