
Sourcery Sentinel
Sourcery · Coding
Sourcery Sentinel ist ein KI-Code-Review-Tool von Sourcery, das jeden Pull Request prüft, Bugs und Sicherheitsrisiken erklärt und Korrekturen postet, die Sie mit einem Klick übernehmen.
Über Sourcery Sentinel
About
Was ist Sourcery Sentinel
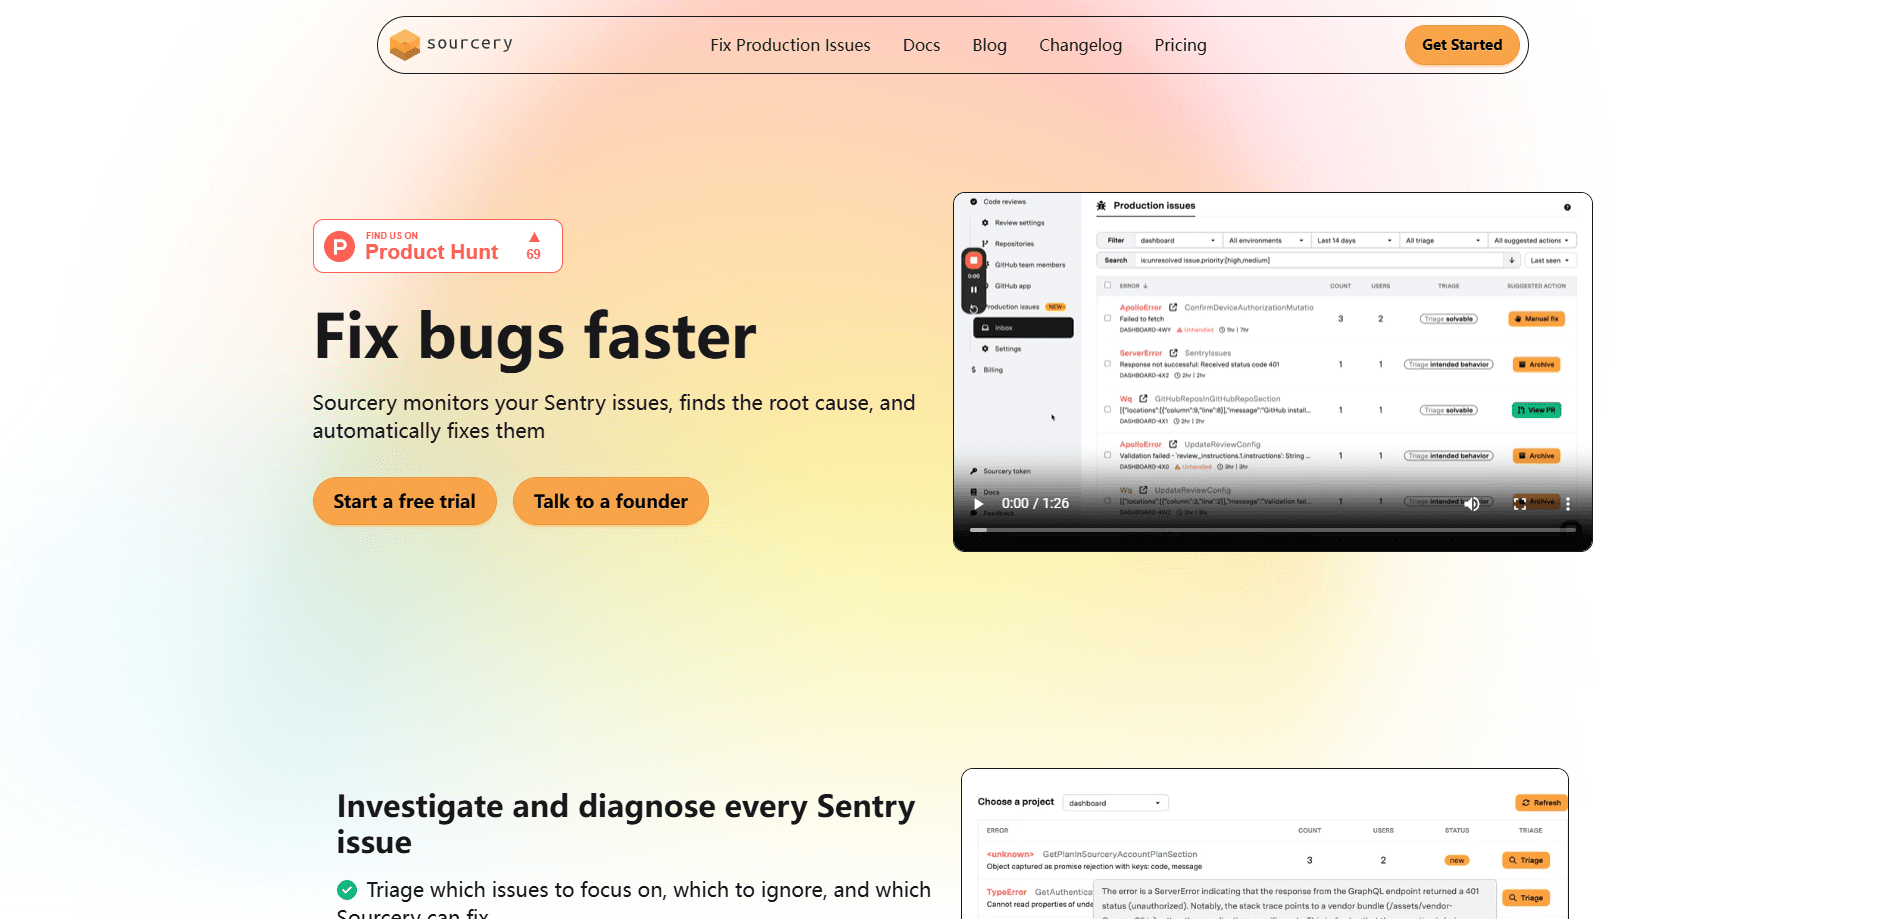
Sourcery Sentinel ist die Code-Review- und Sicherheitsscan-Seite von Sourcery, einer Plattform für Softwareteams. Es hängt sich an GitHub oder GitLab und prüft jeden Pull Request innerhalb von Minuten: ein verständlicher Kurzüberblick, Kommentare Zeile für Zeile und vorgeschlagene Korrekturen. Der Ansatz ist einfach. Ein menschlicher Reviewer kann nicht jedes Diff in einem viel genutzten Repository lesen, also übernimmt die automatisierte Code-Überprüfung den ersten Durchgang für Sie, bevor jemand die Datei öffnet. Für Teams, die schneller ausliefern als sie lesen können, ist das eine vernünftige Wahl und ein praktischer Einstieg in Code-Review für Entwickler mit knapper Zeit.
Das Tool packt den eigentlichen Engpass der heutigen Entwicklung an. Coding-Agenten mit KI schreiben schnell, und das spült eine Flut von Änderungen in die Review-Warteschlangen. Sourcery Sentinel liest sie, markiert Logikfehler, übersehene Randfälle und Schwachstellen und erklärt, warum jeder einzelne Punkt zählt. Im Team-Plan laufen zusätzlich geplante Scans, die offengelegte Secrets, verwundbaren Code, falsch konfigurierte Infrastruktur und Abhängigkeiten mit bekannten CVEs finden.
Die wichtigste Grenze ist der Umfang. Sourcery Sentinel deckt Code-Review und Sicherheitsscans ab, nicht die Code-Generierung. Es schreibt keine Funktionen und ersetzt Ihren Coding-Agenten nicht, und die stärksten Funktionen wie Self-Hosting und SSO bleiben im Enterprise-Plan. Kleinere Teams im Pro-Plan bekommen Reviews privater Repositories, aber nicht die nächtlichen Scans des gesamten Codes.
Erste Schritte
- Melden Sie sich unter app.sourcery.ai mit Ihrem GitHub- oder GitLab-Konto an.
- Installieren Sie die Sourcery-App in den Repositories, die geprüft werden sollen. Die Einrichtung dauert rund zwei Minuten und verlangt keine Karte.
- Öffnen Sie einen Pull Request wie gewohnt. Sourcery Sentinel postet innerhalb von Minuten einen Kurzüberblick, Kommentare und vorgeschlagene Korrekturen.
- Lesen Sie die Befunde, übernehmen Sie die Änderungen, die passen, und lassen Sie risikoarme PRs automatisch freigeben, sobald die CI durchläuft.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Sourcery Sentinel.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Engineering-Teams mit wachsender PR-Warteschlange
- Einzelentwickler in privaten Repositories
- Open-Source-Maintainer
Aufgaben
- Logikfehler vor dem Merge finden
- KI-generierten Code prüfen
- Kontinuierlicher Sicherheitsscan
Szenarien
- Tägliche Pull-Request-Triage
- Einstieg in unbekannten Code
- Compliance und Audit
Wichtigste Funktionen
Sofortige Pull-Request-Reviews
Das Code-Review bei GitHub ist der Ort, an dem Sourcery Sentinel die meiste Zeit verbringt, und es prüft jeden Pull Request innerhalb von Minuten: ein Kurzüberblick, Kommentare Zeile für Zeile und vorgeschlagene Korrekturen. Es findet Logikfehler, übersehene Randfälle und Sicherheitslücken und erklärt dann das Problem und den Weg zur Lösung. Das Review läuft allein, also beginnt nichts, bis jemand einen PR öffnet, und das hält das Code-Review bei GitHub fürs ganze Team gleich.
Vorgeschlagene Korrekturen mit einem Klick
Findet das Tool ein Problem, schreibt es die Korrektur als vorgeschlagene Änderung, die Sie direkt im PR übernehmen. So wird ein Befund zur gemergten Korrektur, ohne den Umweg über den Editor. Diese Funktion spart bei wiederkehrenden, mechanischen Bugs am meisten Zeit.
Automatische Freigabe risikoarmer PRs
Sourcery Sentinel gibt Pull Requests ohne blockierende Befunde frei, sodass Sie mergen, sobald die CI durchläuft. Das räumt triviale Änderungen wie eine Abhängigkeitsaktualisierung oder einen Tippfehler aus der Warteschlange, ohne dass jemand sie anfassen muss. Blockierende Befunde stoppen den Merge weiterhin.
Geplante Sicherheitsscans
Im Team-Plan decken die nächtlichen Scans bis zu 50 Repos ab und markieren offengelegte Secrets, verwundbaren Code, falsch konfigurierte Infrastruktur und Abhängigkeiten mit bekannten CVEs. Eine Option für Scans auf Abruf und ein Befund-Dashboard lassen Sie ein Repository jederzeit erneut prüfen. Die Scans sehen sich den bestehenden Code an, nicht nur das Diff.
PR-Kurzüberblicke für menschliche Reviewer
Jedes Review enthält einen Kurzüberblick, der zeigt, was sich geändert hat und wo Sie hinsehen müssen, egal ob der Code von einer Kollegin oder von einem Agenten stammt. Wer einen PR mit 500 Zeilen öffnet, bekommt eine kurze Anleitung statt einer Wand aus Diffs. Sourcery markiert außerdem, welche Änderungen Aufmerksamkeit brauchen und welche sicher sind.
IDE- und API-Integrationen
Sourcery läuft in VS Code, Cursor, Windsurf und den JetBrains-IDEs, sodass Sie Code prüfen und Vorschläge übernehmen, ohne den Editor zu verlassen, und es verbindet sich im Pro-Plan mit Jira. Über eine REST-API können Teams Sicherheitsbefunde in ihre eigenen Tools und Pipelines holen. Das passt zu Häusern, die schon ein eigenes Dashboard oder einen selbstgebauten CI-Job betreiben.
Vor- und Nachteile
Vorteile
- Reviews landen innerhalb von Minuten zu jedem Pull Request, sodass die Warteschlange nicht mehr unbeaufsichtigt wächst.
- Vorgeschlagene Korrekturen sind Ein-Klick-Änderungen, die Sie direkt übernehmen, was den Kreislauf bei mechanischen Bugs verkürzt.
- Kostenlos für öffentliche Repositories, inklusive Sicherheitsprüfungen, was das Ausprobieren in Open-Source-Arbeit günstig macht.
- Die Scans gehen über das Diff hinaus und prüfen den bestehenden Code auf Secrets, CVEs und falsch konfigurierte Infrastruktur.
- SOC 2 Type II und ein öffentliches Trust Center liefern Sicherheitsteams die Dokumentation, die sie anfordern.
Nachteile
- Keine Code-Generierung. Wer einen Assistenten zum Schreiben von Funktionen sucht, bekommt das von Sourcery Sentinel nicht.
- Die nächtlichen Scans verlangen den Team-Plan zu $24 pro Platz und Monat bei jährlicher Zahlung, im Pro-Plan gibt es also nur Reviews auf Diff-Ebene.
- Self-Hosting, SSO und eigene LLM-Schlüssel bleiben dem Enterprise-Plan vorbehalten, was in regulierten Branchen ein Verkaufsgespräch bedeutet.
- Die IDE-Erweiterungen und die Jira-Integration verlangen ein bezahltes Konto, also ist die kostenlose Stufe schmaler als die Abdeckung von GitHub und GitLab.
Häufige Fragen
Es prüft jeden Pull Request bei GitHub oder GitLab und postet einen Kurzüberblick, Kommentare Zeile für Zeile und vorgeschlagene Korrekturen. Es findet Logikfehler, übersehene Randfälle und Sicherheitslücken, und in bezahlten Plänen scannt es zusätzlich Ihren Code auf Secrets und verwundbare Abhängigkeiten.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Sourcery Sentinel.
Alternativen zu Sourcery Sentinel
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.