
Strix
OmniSecure, Inc. · Coding
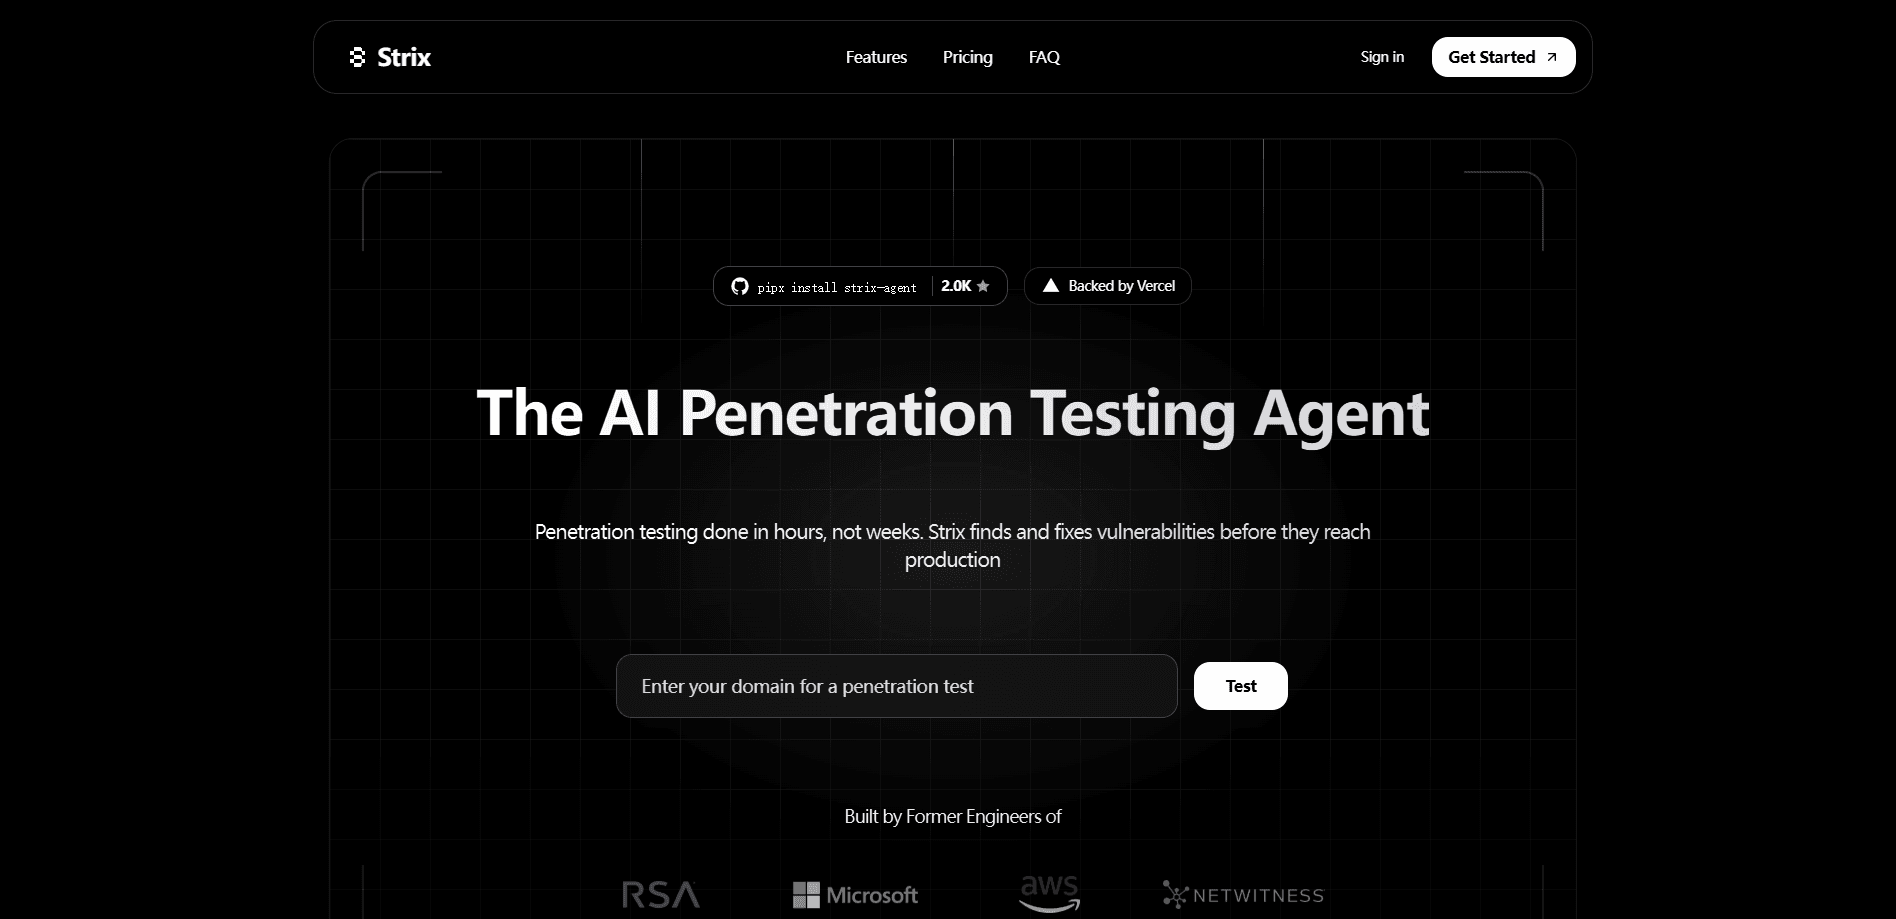
Strix ist ein Open-Source-KI-Agent für Penetrationstests von OmniSecure, der sich wie ein echter Hacker gegen Ihre Anwendungen verhält. Er führt Ihren Code in einer Sandbox aus, sucht nach Sicherheitslücken und meldet nur die, die er tatsächlich mit einem funktionierenden Proof of Concept ausnutzen kann. Sie zeigen ihn auf einen lokalen Ordner, ein Git-Repository oder eine laufende Webanwendung, und er liefert eine Liste validierter Befunde plus Korrekturen, die Sie anwenden können. Sehen Sie ihn als KI-Tool für Penetrationstests, das sich jeden Befund verdient.
Über Strix
Was ist Strix
Strix ist ein autonomer KI-Agent für Penetrationstests, also jene Art von Sicherheitsprüfung, bei der jemand den Angreifer spielt, um zu sehen, was kaputtgeht. Statt „mögliche" Probleme zu markieren wie statische Analysetools führt er Code aus, sendet echte Anfragen und bestätigt jede Schwachstelle, indem er sie ausnutzt. Wenn Strix also sagt, etwas sei kaputt, dann ist es das meistens auch. Sie bekommen einen Reproduktionspfad, keine Vermutung. Genau das ist der Kern eines Open-Source-Pentest-Agenten, dem Sie vertrauen können.
Der Werkzeugkasten in jedem Agenten deckt die gesamte Angriffskette ab: Aufklärung, ein HTTP-Proxy zum Umschreiben von Anfragen, ein Browser mit mehreren Tabs zum Testen von XSS und Anmeldeabläufen, ein Terminal zum Ausführen von Befehlen und eine Python-Laufzeit für eigene Exploits. Mehrere Agenten arbeiten parallel und teilen ihre Funde, sodass ein Aufklärungsagent einen vermuteten Fehler an einen Exploit-Agenten weitergibt, der ihn beweist.
Der größte Haken ist die Einrichtung. Strix läuft lokal über Docker und braucht einen LLM-API-Schlüssel von OpenAI, Anthropic, Google oder einem anderen unterstützten Anbieter. Diese Modellaufrufe zahlen Sie selbst, daher summieren sich aufwendige Scans. Auf großen Repositories ist das nicht günstig. Die gehosteten Stufen Strix Cloud und Enterprise nehmen diesen Aufwand ab, kosten aber Geld und verlagern den Scan weg von Ihrer Maschine.
Erste Schritte
- Stellen Sie sicher, dass Docker auf Ihrer Maschine läuft und Sie einen API-Schlüssel eines unterstützten LLM-Anbieters haben.
- Installieren Sie die CLI mit
curl -sSL https://strix.ai/install | bashoderpipx install strix-agent. - Legen Sie Modell und Schlüssel fest, zum Beispiel
export STRIX_LLM="openai/gpt-5.4"undexport LLM_API_KEY="your-api-key". - Richten Sie ihn auf ein Ziel wie
strix --target ./your-appoder eine laufende URL und wählen Sie einen Scan-Modus. - Lesen Sie die Befunde im Ordner
strix_runs/<run-name>, oder lassen Sie ihn Pull Requests mit vorgeschlagenen Korrekturen öffnen.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Strix.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Entwickler ohne Sicherheitsteam
- Sicherheitsingenieure
- Bug-Bounty-Jäger
Aufgaben
- Eine Codebasis auf echte Schwachstellen scannen
- Pull Requests prüfen
- Laufende Apps und APIs testen
Szenarien
- Sicherheitsprüfungen vor dem Release
- Kontinuierliche Überwachung
- Compliance-Berichte
Wichtigste Funktionen
Autonome Agenten, die wie Hacker angreifen
Strix scannt nicht nur; er denkt über ein Ziel nach und entscheidet, was er als Nächstes versucht. Jeder Agent führt Code aus, sendet Payloads und passt sich an das an, was zurückkommt, ähnlich wie ein menschlicher Tester, der einen Angriffspfad durchläuft. Der Gewinn für Sie sind Befunde, die Bestand haben, denn nichts landet im Bericht, bis der Agent tatsächlich eingedrungen ist. Kein Raten.
Echte Exploit-Validierung
Jeder Befund kommt mit einem funktionierenden Proof of Concept und Reproduktionsschritten. Das beendet das Problem der falschen Treffer, das fast alle Schwachstellen-Scanner plagt, bei dem Sie Stunden damit verbringen, echte Probleme vom Rauschen zu trennen. Wenn Strix einen Fehler meldet, können Sie den Exploit laufen sehen und die genaue Anfrage oder den Codepfad, der ihn ausgelöst hat. Das unterscheidet eine echte KI-Pentest-CLI von einem getarnten Linter.
Multi-Agenten-Orchestrierung
Ein einzelner Scan teilt sich in spezialisierte Agenten für Aufklärung, Ausnutzung und Ausnutzung nach dem Zugriff. Sie laufen parallel und teilen Entdeckungen, wobei sie kleine Probleme zu einem vollständigen Angriffspfad verketten. Bei großen Zielen liefert diese Arbeitsteilung eine Abdeckung, die ein einzelner Agent verpassen würde.
Vollständiger Pentest-Werkzeugkasten an Bord
Jeder Agent trägt die Ausrüstung, zu der ein echter Tester greift: einen vollständigen HTTP-Proxy zum Lesen und Umschreiben von Anfragen, einen Browser mit mehreren Tabs für XSS- und CSRF-Tests, ein interaktives Terminal und eine Python-Laufzeit für eigenen Exploit-Code. Sie müssen vorher keine separate Toolchain aufbauen.
Scan-Modi für jeden Bedarf
Drei Tiefenstufen lassen Sie den Aufwand dem Moment anpassen. quick ist in Minuten fertig und passt zu jedem Pull Request. standard läuft rund 30 bis 60 Minuten für Routineprüfungen. deep, der Standard, verbringt ein bis vier Stunden mit verketteten Exploits und Randfällen. Wählen Sie je nach verfügbarer Zeit.
CI/CD- und DevSecOps-Integration
Strix dockt an GitHub Actions und andere Pipelines an, sodass Sicherheitstests bei jedem Merge Request laufen. Er gibt einen Exit-Code ungleich null zurück, wenn er etwas findet, den Sie als Merge-Sperre nutzen können. Das ist eine PR-Sicherheitsüberprüfung ohne Handarbeit bei jedem Commit. Er verbindet sich außerdem mit GitLab, Bitbucket, Slack, Jira und Linear.
Auto-Fix und Berichte
In unterstützten Setups erzeugt Strix Sicherheitspatches als mergefertige Pull Requests und liefert compliance-taugliche Pentest-Berichte. Jeder Befund trägt einen CVSS-Schweregrad, eine OWASP-Kategorie und Hinweise zur Behebung.
Open-Source-Kern
Der Kern-Agent ist Open Source unter der Apache-2.0-Lizenz. Sie betreiben ihn lokal, prüfen den Code und hosten ihn selbst kostenlos, wobei Sie nur Ihre eigene LLM-Nutzung zahlen. Diese Transparenz zählt, wenn Sie einem Sicherheitstool Zugriff auf Ihre Codebasis geben.
Vor- und Nachteile
Vorteile
- Validierte Befunde mit funktionierenden Proofs of Concept senken falsche Treffer.
- Der Open-Source-Kern läuft lokal, Ihr Code verlässt also nie Ihre Maschine.
- Das Multi-Agenten-Design deckt Aufklärung, Ausnutzung und verkettete Angriffe in einem Lauf ab.
- Der eingebaute Werkzeugkasten erspart separate Einrichtung für Proxy, Browser oder Exploit-Entwicklung.
- CI/CD-Integration und Auto-Fix machen aus Befunden Patches, die Sie mergen können.
Nachteile
- Lokaler Betrieb erfordert Docker und Ihren eigenen LLM-API-Schlüssel, die Scan-Kosten steigen also mit der Modellnutzung.
- Sie brauchen etwas Sicherheit auf der Kommandozeile, um ihn zum Laufen zu bringen; er ist kein Klick-und-los-Tool.
- Tiefe Scans können Stunden dauern und Tokens verbrauchen, was sich bei großen Codebasen summiert.
Häufige Fragen
Er startet autonome KI-Agenten, die Ihre Anwendungen auf Sicherheitslücken testen, wie es ein menschlicher Pentester tun würde. Die Agenten führen Ihren Code aus, versuchen Exploits und melden nur Probleme, deren Echtheit sie beweisen können, jedes mit einem funktionierenden Proof of Concept.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Strix.
Alternativen zu Strix
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.