
Strongest Layer
StrongestLayer · Schreiben · Marketing
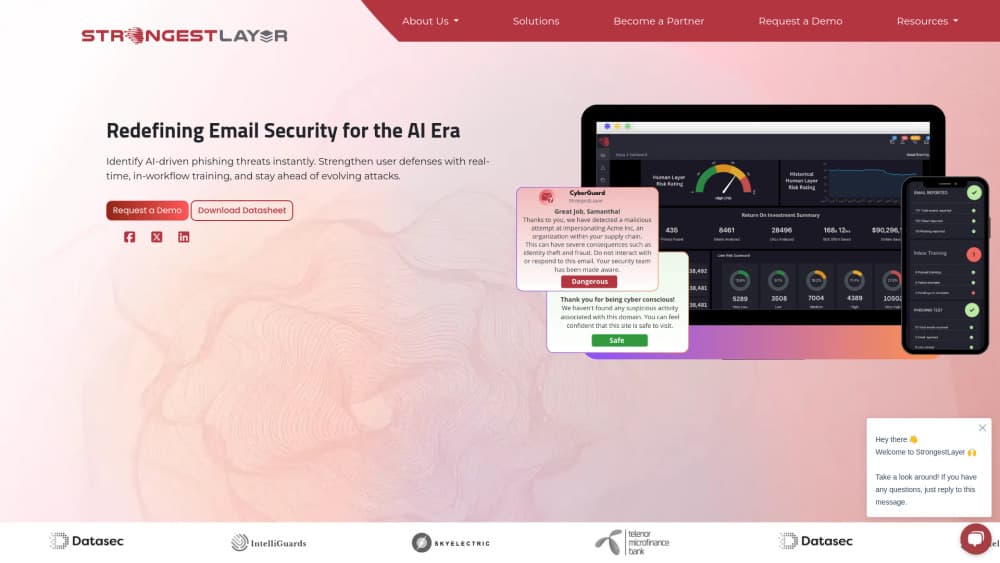
StrongestLayer ist eine KI-E-Mail-Sicherheitsplattform, die liest, was eine Nachricht erreichen will, und dann Phishing, CEO-Betrug und Man-in-the-Middle-Angriffe blockiert, die an Gateways und Spamfiltern vorbeikommen.
Über Strongest Layer
What Is StrongestLayer
StrongestLayer ist eine E-Mail-Sicherheitsplattform, die auf großen Sprachmodellen aufbaut statt auf den Signaturen und dem Musterabgleich, auf die sich ältere Filter stützen. Das Unternehmen entstand 2024 und wurde von Alan LeFort, Muhammad Rizwan und Joshua Bass gegründet, drei Entwicklern, die zuvor bei Proofpoint, FireEye, Mandiant, Google, McAfee und Intel Security gearbeitet haben. Es hat 9,3 Millionen Dollar Seed-Kapital eingesammelt und ist 2025 aus dem Verborgenen getreten.
Das Problem, das sie angeht, ist klar. Generative KI lässt Angreifer in großem Umfang neue, glaubwürdige E-Mails schreiben, und jede wirkt sauber auf Werkzeuge, die Nachrichten nur mit bereits bekannten Bedrohungen vergleichen. StrongestLayer geht einen anderen Weg: Es liest jede E-Mail mit drei Schlussfolgerungsmodellen, leitet die Absicht des Absenders ab und prüft sie gegen die Art, wie Ihr Unternehmen tatsächlich arbeitet. Eine als Routine-Rechnung getarnte Zahlungsänderung fällt auf, weil der Lieferant diese Bank nie genutzt hat und die Domain sich um einen Buchstaben unterscheidet, nicht weil sie zu einer bekannten Attacke passt.
Die wichtigsten Grenzen sind Umfang und Zugang. Die Plattform ist für Organisationen mit Microsoft 365 oder Google Workspace gedacht, sie hilft also keinem Team auf einem anderen Mail-System. Der Preis läuft auf Angebot und wird nach Postfachzahl verkauft, was sie für alle ungeeignet macht, die einen Selbstbedienungsplan wollen. Außerdem läuft sie neben Ihrem bestehenden Gateway, statt es am ersten Tag zu ersetzen, Sie zahlen also weiter für das Gateway, bis Sie es abziehen.
Getting Started
- Ein Administrator autorisiert die Plattform im Microsoft-365-Admin-Center oder in Google Workspace, wodurch sie über die Graph-API oder die Gmail-API mit den Postfächern verbunden wird.
- Das Team wählt einen Urteilsmodus für die Nutzer, entweder ein Panel in Outlook und Gmail oder eine E-Mail-Antwort, die pro Nachricht einen Nachweis hinterlässt.
- Die Schlussfolgerungs-Engine läuft auf den eingebundenen Postfächern an, und die Urteile erscheinen im Posteingang, meist wenige Minuten nach der Einrichtung.
- Analysten verbinden das SIEM, etwa Microsoft Sentinel oder Splunk, damit Erkennungen und Schlussfolgerungen in die bereits genutzten Werkzeuge fließen.
- Die meisten Teams starten mit einem 14-tägigen Proof of Concept auf einem Teil der Umgebung, bevor sie alle Postfächer abdecken.
Hinweis: Diese Seite gibt die Angaben wieder, die Ende 2025 auf der offiziellen StrongestLayer-Website veröffentlicht wurden.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Strongest Layer.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Sicherheitsteams auf Microsoft 365
- Sicherheitsteams auf Google Workspace
- SOC-Analysten
- Alltägliche Mitarbeiter
Aufgaben
- Von KI verfasstes Phishing stoppen
- CEO-Betrug erkennen
- Die Alarm-Warteschlange leeren
- Eine Bedrohung in der ganzen Organisation suchen
Szenarien
- Ein Finanzteam erhält eine unauffällige Rechnung mit neuen Bankdaten
- Ein Mitarbeiter will wissen, ob ein DocuSign-Hinweis echt ist
- Der Antwortverlauf eines Lieferanten wird gekapert und ein echter Kontakt bittet plötzlich, eine Zahlung umzuleiten
- Die Leitung will wissen, was eine Sicherheitskontrolle wirklich getan hat
Wichtigste Funktionen
Schlussfolgerungs-Engine TRACE
TRACE lässt drei verschiedene Sprachmodelle über jede E-Mail laufen. Eines baut den Fall auf, dass die Nachricht legitim ist, ein zweites den Fall dagegen und ein drittes wägt die Historie des Absenders und seine Infrastruktur ab. Das Ergebnis ist ein Urteil mit vollständig angehängter Schlussfolgerung, was Analysten erlaubt, die Entscheidung später zu verteidigen. Fast alle Wettbewerber nutzen nur ein Modell, und deshalb erklären sie eine Entscheidung nicht so sauber.
KI-E-Mail-Sicherheit
Die zentrale Erkennungsebene liest jede Nachricht an Gateway, Postfach und SOC. Sie zielt auf KI-erzeugtes Phishing, das SPF-, DKIM- und DMARC-Prüfungen besteht, genau dort, wo signaturbasierte Werkzeuge schwächeln. Der Anbieter nennt eine Falsch-Positiv-Rate unter 1 %, und die Plattform ist darauf ausgelegt, neben einem bestehenden Secure Email Gateway zu laufen, statt einen Wechsel zu erzwingen.
Inbox Advisor
Inbox Advisor ist ein Zusatz in Outlook und Gmail, der Nutzern in Sekunden ein Urteil zu jedem Absender gibt. Er beantwortet drei einfache Fragen: wer der Absender zu sein behauptet, ob die Organisation schon mit ihm zu tun hatte und ob sein Unternehmen echt ist. Die Urteile kommen mit zitierten Quellen, der Nutzer sieht also, warum eine Nachricht sicher ist, statt es nur gesagt zu bekommen. Er ist auf Microsoft AppSource verfügbar.
Bedrohungs-Sichtung
Jeder Alarm erreicht das SOC mit einer Zuordnung zu MITRE ATT&CK, der Schlussfolgerung und einer Empfehlung. Analysten entscheiden, statt von null zu ermitteln, und strittige Urteile kommen angereichert mit dem Detail, das ein Mensch sonst per Hand sammeln müsste. Die Weitergabe läuft an Microsoft Sentinel, Splunk und Radiant Security.
Bedrohungs-Jagd
Taucht eine schädliche Mail auf, durchsucht die Bedrohungs-Jagd dieselben Indikatoren über alle geschützten Postfächer. Gesucht werden kann nach Absender, Betreff, URL, Transport-Header oder Empfänger, und der Durchlauf lässt sich nach Zeitfenster, Gruppe oder Organisationseinheit eingrenzen. Auch jede E-Mail-Datei im Format .eml oder .msg lässt sich für eine sofortige Auswertung hochladen.
Vertrauensverwaltung
Die Vertrauensverwaltung erlaubt einem Team, die Entscheidung der KI für bestimmte Fälle zu übergehen, indem es Richtlinienausnahmen anlegt. Die häufigsten kommen als Vorlagen: Ausnahmen für vertrauenswürdige Lieferanten und Partner, Schutz für VIPs und Absender, der die Identitätsnachahmung von Führungskräften meldet, sowie Inhaltsregeln für Abläufe in Recht, Finanzen und Personal. Der Schutz bleibt standardmäßig aktiv, und Ausnahmen kommen nur dazu, wenn das Unternehmen sie wirklich braucht.
SIEM- und SOAR-Integration
StrongestLayer leitet Erkennungen, Urteile und Schlussfolgerungen an bestehende Sicherheitswerkzeuge weiter, statt Analysten in eine neue Konsole zu zwingen. Es gibt native Integrationen mit Microsoft Sentinel, Splunk und Radiant Security, und die Schlussfolgerung geht als strukturiertes Log-Objekt weiter, nicht als Textblock. Zu den Standardformaten gehören CEF, LEEF und JSON, dazu Webhook und REST-API für eigene Anbindungen.
Vor- und Nachteile
Vorteile
- Liest die Absicht einer Nachricht, statt sie mit bekannten Attacken zu vergleichen, sie kann also Bedrohungen ohne vorherige Signatur fangen.
- Wird über die Graph-API oder die Gmail-API in rund 15 Minuten ausgerollt, ohne MX-Änderungen und ohne Unterbrechung des Mailflusses.
- Liefert die volle Plattform in jeder Stufe, ohne gesperrte Module und ohne versteckten Upgrade-Pfad.
- Schlussfolgerungen und zitierte Quellen machen die Urteile gegenüber der Leitung und Prüfern verteidigbar.
- Läuft neben einem bestehenden Secure Email Gateway, ein Team kann sie also testen, bevor es sich bindet.
Nachteile
- Der Preis läuft auf Angebot und wird nach Postfachzahl verkauft, ohne öffentlichen Selbstbedienungsplan, ein kleines Team kann also nicht ohne Vertriebsgespräch starten.
- Sie ist nur für Microsoft 365 und Google Workspace gebaut, was Organisationen auf anderen Mail-Plattformen ausschließt.
- Sie wirkt am besten als Schicht über einem bestehenden Gateway, die volle Absicherung kostet also mehr als jedes der beiden Werkzeuge allein, bis Sie das alte abziehen.
- Einige Funktionen von Inbox Advisor, etwa die sofortige Quarantäne beim Melden, sind als kommend ausgewiesen und nicht als schon verfügbar.
Häufige Fragen
Sie liest jede E-Mail, die eine Organisation erhält, leitet ab, was die Nachricht erreichen will, und blockiert die, die jemanden täuschen wollen. Der Fokus liegt auf Phishing, CEO-Betrug und Man-in-the-Middle-Angriffen, die an klassischen Gateways vorbeikommen.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Strongest Layer.
Alternativen zu Strongest Layer

Google EmbeddingGemma 2
Google DeepMind · Schreiben · Bilder · CodingGoogle EmbeddingGemma 2 ist ein offenes Modell mit 740 Millionen Parametern, das Text, Code, Bilder, Audio und Videobilder in Vektoren eines gemeinsamen 768-dimensionalen Raums umwandelt und auf Handys und Notebooks läuft.

MePersona
MePersona, Inc. · Schreiben · Produktivität · MarketingMePersona ist ein einheitlicher KI-Posteingang für Creator. Das Tool lernt Ihre Stimme, entwirft Antworten auf Fan-Nachrichten von 12 Plattformen und sendet nur, was Sie freigeben.

Fluence
Yay Software (Yannick Huchard) · Schreiben · Stimme & Sprache · ProduktivitätFluence ist eine Android-App, die PDF, EPUB, Word-Dateien und Web-Artikel vorliest, den gesprochenen Satz mitführt und Fragen zum Text direkt auf dem Telefon beantwortet.