
Veriom
Veriom · Coding
Veriom baut aus Belegen in Repository, Cloud und CI/CD ein aktuelles Modell Ihrer Software, damit Sicherheits- und Engineering-Teams sehen, was sich geändert hat und warum das zählt.
Über Veriom
About
Was ist Veriom
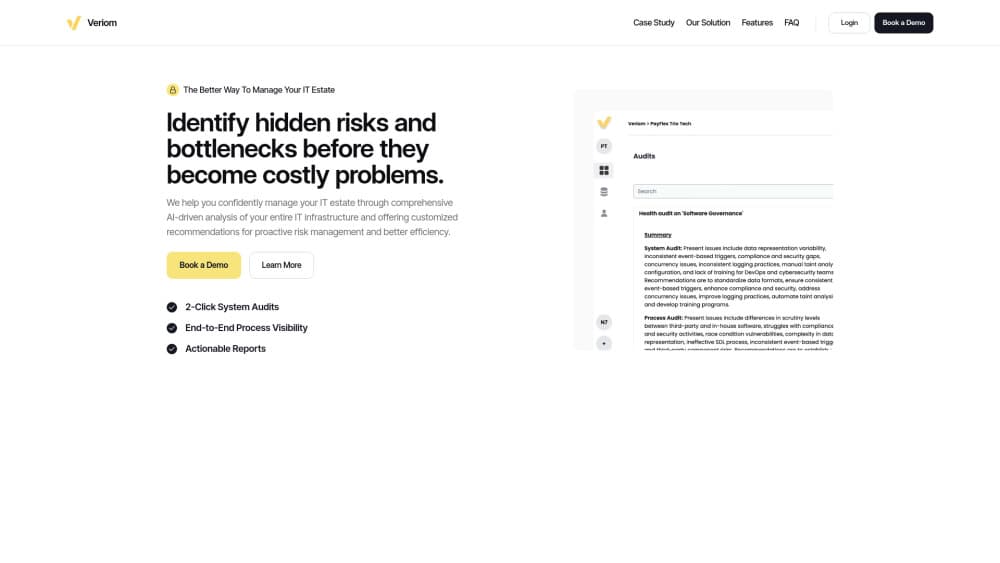
Veriom ist eine Plattform für Architekturintelligenz für Sicherheits- und Engineering-Teams. Sie sammelt Belege aus Repositories, Cloud-Konten, CI/CD-Pipelines, Scannern und hochgeladenen Artefakten und führt sie in einem Modell des Systems zusammen: Dienste, Datenspeicher, Identitäten, Netzwerkpfade und die Beziehungen dazwischen.
Der Unterschied zum Diagramm liegt in der Herkunft. Jede wesentliche Entität und jede Beziehung kann Quelle, Beobachtungszeitpunkt, Konfidenz, Widersprüche und Verlauf tragen. Sie öffnen einen Dienst und sehen, welcher Commit ihn definiert hat, welcher Cloud-Inventarlauf ihn beobachtet hat und wo zwei Quellen nicht übereinstimmen. Genau das nennt der Anbieter belegbasierte Architektur.
Das Produkt läuft in einer privaten Beta. Der Zugang führt über ein Formular, Preise sind nicht veröffentlicht. Veriom richtet sich an Teams, die bereits Scanner betreiben, nicht an alle, die ihr erstes Sicherheitstool suchen.
Erste Schritte
- Fordern Sie den Zugang auf der Veriom-Website an und buchen Sie ein Erstgespräch. Der Anbieter öffnet Arbeitsbereiche in der privaten Beta, eine Selbstregistrierung gibt es nicht.
- Verbinden Sie ein Repository. Bei GitHub, GitLab und Bitbucket wählen Sie Projekte einzeln aus, und die Audit-Zugangsdaten sind auf Lesen beschränkt.
- Installieren Sie den verwalteten Collector für AWS, Azure oder Google Cloud, damit Inventardaten kontogebunden ankommen und Abdeckung sowie Aktualität sichtbar bleiben.
- Starten Sie ein Audit, öffnen Sie einen Befund und folgen Sie dem Beleg bis zur Quelle. Von dort erstellen Sie einen Bericht oder einen Korrektur-Pull-Request, den eine Person freigeben muss.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Veriom.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Sicherheitsarchitekten
- Anwendungssicherheits-Ingenieure
- Plattform- und Infrastrukturteams
- Leiter von KI-Engineering
Aufgaben
- Analyse von Änderungsauswirkungen
- Fragen zu Vertrauensgrenzen und Schadensradius
- Prüfung struktureller Schwächen
- Berichte und Korrekturen vorbereiten
Szenarien
- Ein vierteljährliches Sicherheitsarchitektur-Review steht an und das Diagramm ist zwei Jahre alt
- Ein Scanner meldet eine Abhängigkeit tief in einem Dienst
- Ein interner Agent soll Architekturfragen beantworten
Wichtigste Funktionen
Beleggraph mit Herkunft
Jede wesentliche Entität und Beziehung hält fest, woher sie stammt, wann sie beobachtet wurde, wie hoch die Konfidenz ist und welche andere Quelle widerspricht. Damit wird eine Architekturaussage prüfbar. Wenn zwei Quellen auseinanderlaufen, bleibt der Konflikt sichtbar, statt in einem Mittelwert zu verschwinden.
Repository und Cloud in einem Modell
Veriom liest Repositories bei GitHub, GitLab und Bitbucket sowie Inventardaten aus AWS, Azure und Google Cloud. Der Codezugriff ist lesend, die Projektauswahl ausdrücklich, und jede exakte Revision bleibt am Beleg hängen. Cloud-Collector melden Abdeckung und Aktualität, damit Sie erkennen, wann das Bild unvollständig ist.
Auswirkung von Änderungen und Prüfung der Vertrauensgrenzen
Das Modell beantwortet Pfadfragen: Was hat diese Änderung berührt, welche Identitäten erreichen diesen Speicher, wohin führt ein öffentlicher Endpunkt. Antworten kommen mit Belegkennungen, nicht nur mit Text. Hier zeigt sich der Unterschied zum Diagrammwerkzeug, denn die Frage lässt sich bei jeder Codeänderung neu stellen.
Deterministische Prüfungen vor dem Merge
Architektur-Gates laufen bei GitHub, GitLab und Bitbucket auf einem exakten Commit. Dieselben Belege ergeben immer dasselbe Ergebnis, und die Prüfung darf nicht in Ihr Repository schreiben. Teams stoppen so eine strukturelle Regression vor dem Merge, ohne einem Agenten Commit-Rechte zu geben.
Schnittstellen für Agenten und Entwickler
Ein typisierter OpenAPI-3.1-Vertrag, Workspace-Token mit engen Scopes, strukturierte Fehler, Rate-Limit-Header und ein MCP-Evidence-Gateway über HTTP machen die Plattform aus Code heraus nutzbar. Jede Agentenausgabe ist ein typisiertes Artefakt mit Belegkennungen, Konfidenz und dokumentierter Entscheidung. Die offizielle CLI deckt doctor, scopes, openapi und begrenzte request-Aufrufe ab.
Korrekturen mit menschlicher Freigabe
Veriom entwirft Berichte und Korrektur-Pull-Requests, und eine Person muss beides freigeben. Pull-Requests werden nie automatisch zusammengeführt. Tickets, Zuständigkeiten und Richtlinienausnahmen brauchen jeweils eine eigene Berechtigung plus Freigabe durch eine andere Person, sodass jede folgenreiche Aktion nachvollziehbar bleibt.
Vor- und Nachteile
Vorteile
- Herkunft und Konfidenz sitzen im Modell selbst, deshalb lassen sich Architekturaussagen prüfen statt glauben.
- Repository-Code gilt als nicht vertrauenswürdige Eingabe, und Audits starten weder Builds noch Tests, Hooks oder Paketskripte.
- API, CLI und MCP-Gateway machen es praktikabel, einen internen Agenten anzubinden, ohne ihm den gesamten Code zu öffnen.
- Korrekturen bleiben hinter menschlicher Freigabe, mit getrennter Berechtigung für Tickets und Richtlinienausnahmen.
Nachteile
- Es ist eine private Beta ohne veröffentlichte Preise und ohne kostenlosen Self-Service, deshalb braucht die Kostenschätzung ein Verkaufsgespräch.
- Veriom ordnet Scanner-Belege, ersetzt aber Ihre Scanner nicht, was eine weitere Rechnung bedeutet, wenn Sie noch keinen haben.
- Wissens-Konnektoren und MCP-fähige Workspace-Agenten stehen weiter auf der Roadmap, deshalb wartet ein Teil der Integration.
- Das Ergebnis hängt davon ab, wie viele Belege Sie anbinden, und ein halbes Repository oder Cloud-Konto ergibt ein halbes Bild.
Häufige Fragen
Es baut und pflegt ein Modell der Systemarchitektur aus Belegen in Repository, Cloud, CI/CD, Scannern und Uploads. Jeder Teil zeigt Quelle, Beobachtungszeitpunkt und Konfidenz, daher prüft ein Review die Angabe, statt ein Diagramm zu übernehmen.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Veriom.
Alternativen zu Veriom
Forefront
Forefront · CodingForefront ist eine Webplattform zum Bauen mit Open-Source-KI. Sie lassen sich führende Open-Source-Sprachmodelle mit eigenen Daten feintunen, ihre Leistung bewerten und sie über eine API ausführen oder exportieren, um sie selbst zu hosten. Entwickler, die den Komfort einer geschlossenen Plattform wollen, aber darauf bestehen, ihre Modelle und Daten zu besitzen, sind hier die Zielgruppe.

Startkit
StartKit.AI · CodingStartkit ist ein Boilerplate zum Bauen von KI-SaaS-Produkten und KI-Wrappern. Man kann es sich als KI-Startup-Boilerplate vorstellen, bei dem die langweiligen Teile schon verdrahtet sind: Authentifizierung, Zahlungen über Stripe und Lemon Squeezy, Nutzungslimits, transaktionale E-Mail und ein KI-API-Starter-Kit, das mit OpenAI, Anthropic, Groq oder Llama spricht. Man klont das Repository, setzt seinen Preis und kümmert sich um den Teil des Produkts, für den Menschen wirklich bezahlen. Es basiert auf Next.js über React und Tailwind, deshalb fühlt sich ein Großteil des Boilerplate-Codes schon vertraut an.
Testim
Tricentis · CodingTestim ist eine KI-gestützte Plattform für Testautomatisierung, mit der man End-to-End-Tests für Web-, Mobile- und Salesforce-Anwendungen baut und ausführt. Sie setzt auf maschinelles Lernen, um Tests stabil zu halten, wenn sich eine Oberfläche ändert, sodass Teams weniger Zeit mit der Reparatur kaputter Selektoren verbringen. Nicht schlecht für ein Tool für automatisierte Tests, das Sie heute schon nutzen können. Sie erstellen Tests, indem Sie Aktionen im Browser aufzeichnen, und fügen danach JavaScript hinzu, wenn Sie mehr Kontrolle brauchen. Für ein beschäftigtes QA-Team eine solide Wahl.