

ZeroPath
ZeroPath · Coding
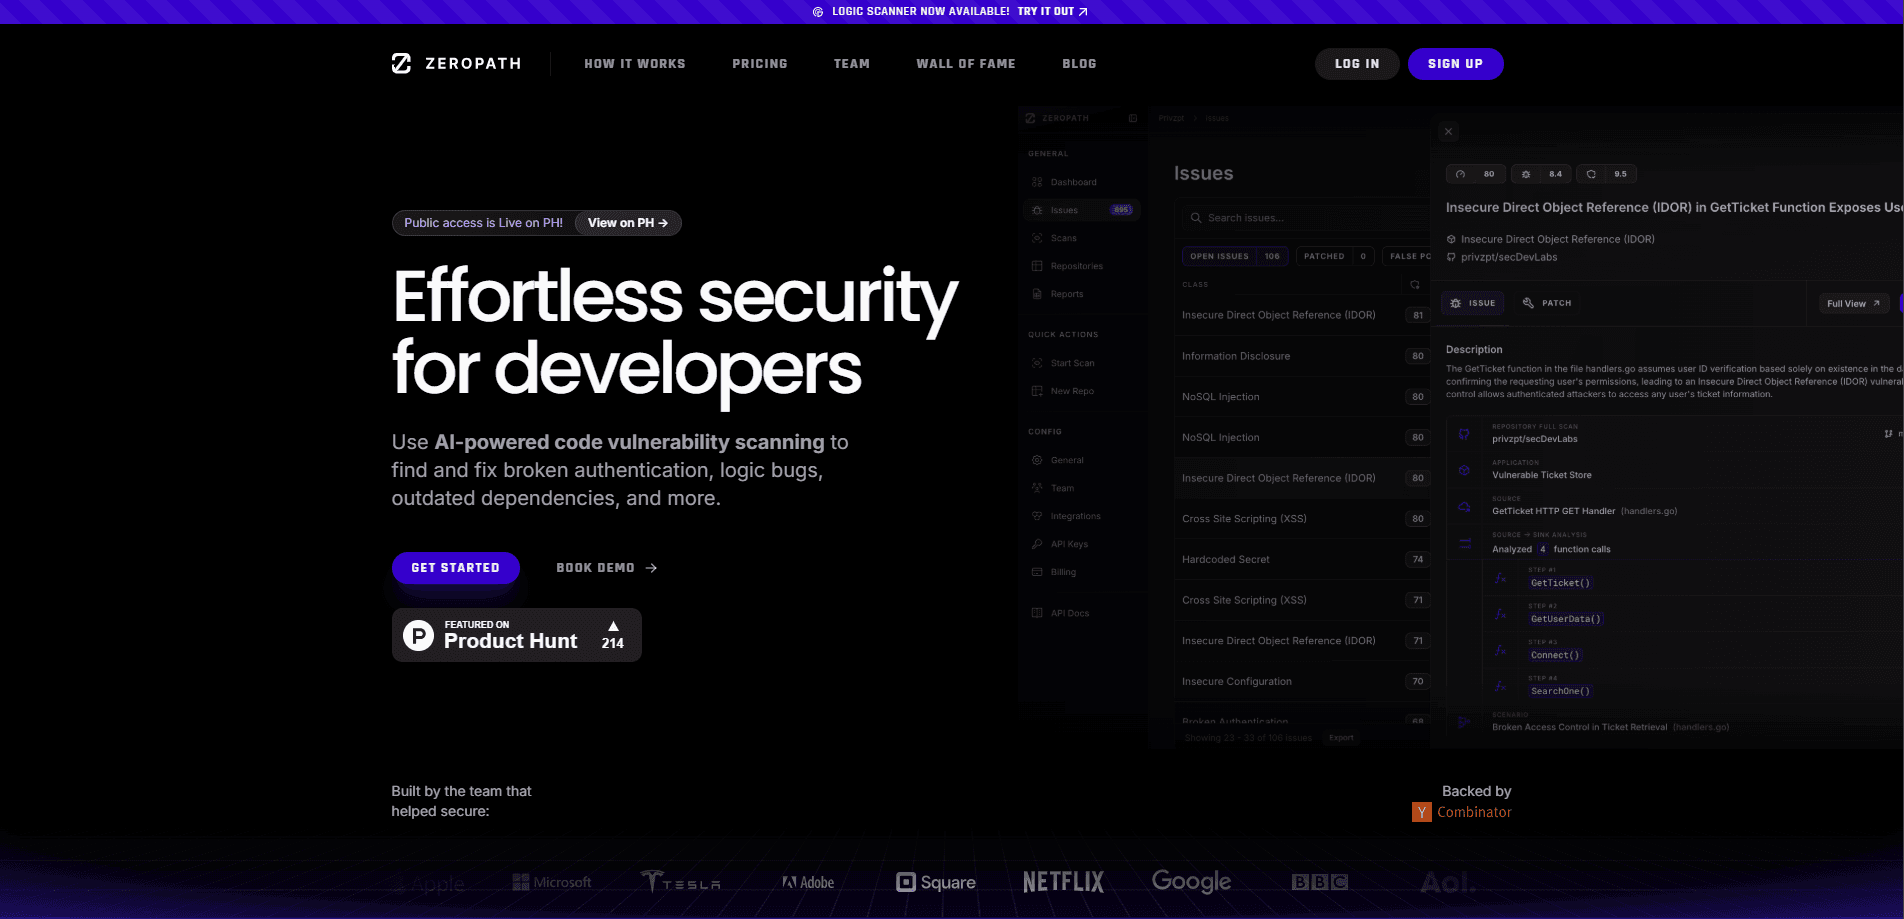
ZeroPath ist eine KI-native Plattform für Anwendungssicherheit, die Code, Abhängigkeiten und Infrastruktur auf ausnutzbare Schwachstellen prüft und Patches schreibt.
Über ZeroPath
What Is ZeroPath
ZeroPath ist eine Plattform für Anwendungssicherheit, die auf dem Schlussfolgern einer KI statt auf Musterabgleich setzt. Statt hunderte Warnungen über das Team zu schütten, verfolgt sie den tatsächlichen Weg der Daten durch eine Anwendung, wägt das Sicherheitsmodell dahinter ab und meldet nur die Befunde, die standhalten. Als KI-Plattform für Anwendungssicherheit stellt sie die Ausnutzbarkeit vor die Menge der Warnungen. Das Unternehmen startete 2024 im Sommer-Jahrgang von Y Combinator und erreichte die Top 10 der Innovation Sandbox der RSAC 2026.
Das Problem, das sie an der Wurzel packt, ist der Lärm in AppSec. Klassische Werkzeuge zur statischen Analyse markieren alles, was verdächtig aussieht, weshalb Sicherheitsteams ihre Tage mit Sortieren statt mit Beheben verbringen. Als AppSec-Tool liest ZeroPath den Kontext des Repositorys selbst, Filter- und Authentifizierungslogik eingeschlossen, und bewertet dann jeden Befund danach, ob er wirklich erreichbar und ausnutzbar ist. Fehler in der Geschäftslogik und defekte Authentifizierung, jene Klassen, die regelbasierte Scanner regelmäßig übersehen, stehen im Zentrum dieser Arbeit.
Es ist ein bezahltes, auf Teams ausgerichtetes Produkt und kein Werkzeug für einzelne Entwickler. Der Zugang beginnt mit einer Demo, und das kleinste kommerzielle Paket liegt im vierstelligen Bereich pro Monat. Der Quellcode verlässt Ihre Umgebung, sofern Sie nicht die selbst gehostete Stufe von Enterprise wählen, weshalb Teams mit strengen Regeln zum Datenstandort das einplanen müssen.
Getting Started
- Buchen Sie eine Demo auf der ZeroPath-Website und verbinden Sie ein Repository wie GitHub, GitLab, Bitbucket oder Azure DevOps.
- Richten Sie die Plattform auf die Repositorys aus, die abgedeckt werden sollen, und lassen Sie den Code indexieren.
- Sehen Sie die priorisierten Befunde durch, jeder mit einer Erklärung in klarer Sprache zu dem Pfad, der ihn ausnutzbar macht.
- Übernehmen Sie einen erzeugten Patch aus dem Pull Request, oder geben Sie das Thema über Jira, Linear oder Slack an eine Kollegin weiter.
- Schalten Sie kontinuierliche Scans und CI/CD-Prüfungen ein, damit jeder neue Push dieselbe Prüfung bekommt.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von ZeroPath.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Sicherheitsingenieure in wachsenden Unternehmen
- Entwicklungsteams ohne eigene Sicherheitskraft
- Verantwortliche für Anwendungssicherheit mit vielen Repositorys
Aufgaben
- Fehler in Geschäftslogik und Authentifizierung aufspüren
- Risiko in Abhängigkeiten sortieren
- Korrekturen schnell ausliefern
Szenarien
- Ein Produktteam, das täglich Code ausliefert
- Eine Organisation mit Compliance-Vorgaben kurz vor einem Audit
- Ein Startup, das Sicherheit nach links verschieben will
Wichtigste Funktionen
KI-natives SAST mit Abdeckung der Geschäftslogik
Die statische Analyse liest den Kontext des Repositorys, um Vertrauensgrenzen, Authentifizierung und Datenfluss zu verstehen, und jagt dann Logikfehler, die Musterabgleicher nicht sehen. Zu jedem Befund gibt es die Erklärung des Angriffspfads, nicht nur eine Zeilennummer. Auf diese Fähigkeit stützt sich ZeroPath am stärksten, und sie trennt es von herkömmlichen Scannern.
SCA mit Erreichbarkeitsanalyse
Die Analyse der Softwarezusammensetzung prüft Ihre Abhängigkeiten, doch es steigen nur die verwundbaren Funktionen auf, die Ihr Code tatsächlich erreicht. So bleibt die CVE-Liste kurz und gezielt. Teams hören auf, Bibliotheken zu aktualisieren, die keine echte Gefahr darstellen.
Erkennung von Geheimnissen mit Validierung
ZeroPath durchsucht mehr als 40 Dateitypen nach offengelegten Zugangsdaten und validiert sie anschließend, sodass ein markierter Schlüssel meist aktiv und kein Platzhalter ist. Weniger Fehlalarme bedeuten weniger ignorierte Tickets.
Erzeugung automatischer Patches
Für geeignete Befunde schreibt die Plattform einen Patch, der kompiliert und Tests besteht, und legt ihn als Pull Request zur Prüfung vor. Entwickler feilen an einem Patch, statt ihn von Grund auf zu schreiben. So entstehen automatische Patches, die sauber gemergt werden, keine Aufforderung, eine Funktion neu zu schreiben.
Kontinuierliche PR-Prüfungen
Jeder Push löst eine Sicherheitsprüfung aus, die als Kommentar in der Zeile des Pull Requests landet. Wer prüft, sieht das Problem dort, wo er den Code liest. Sicherheit ist keine Schleuse am Ende eines Releases mehr, sondern Teil des normalen Ablaufs.
Policy Engine und Risikomanagement
Eigene Richtlinien sind versioniert, testbar und gelten pro Repository oder organisationsweit. Befunde synchronisieren mit Jira, Linear und ServiceNow, sodass die Behebung dort lebt, wo das Team ohnehin arbeitet.
Bedrohungsmodellierung und KI-Inventar
Die automatische Bedrohungsmodellierung bewertet jede Änderung auf Ebene von Agent, PR und Repository gegen den geplanten Aufbau der Anwendung. Ein eigenes Inventar erfasst die Modelle, Agenten und MCP-Server in Ihrer Codebasis und kann eine KI-Stückliste im CycloneDX-Format ausgeben.
Vor- und Nachteile
Vorteile
- Priorisiert nach echter Ausnutzbarkeit, sodass Teams deutlich weniger Lärm sortieren als mit klassischem SAST
- Erkennt Fehler in Geschäftslogik und defekte Authentifizierung, die regelbasierte Scanner meist übersehen
- Erzeugt prüfbare Patches, die kompilieren und Tests bestehen, was den Korrekturzyklus verkürzt
- Breite Integration mit GitHub, GitLab, Bitbucket, Azure DevOps, Gerrit und älteren Versionsverwaltungssystemen
- Selbst gehostete Optionen und BYOK bei Enterprise halten Code und Modellschlüssel unter Kundenkontrolle
Nachteile
- Kein kostenloses Paket und keine offene Selbstregistrierung, weshalb eine Bewertung immer mit einem Verkaufsgespräch beginnt
- Das Team-Paket startet bei 1.000 $/Monat plus 60 $ pro Entwickler, was einzelne Entwickler und sehr kleine Teams ausschließt
- Der Cloud-Scan schickt Quellcode an die Server von ZeroPath, sofern Sie nicht die On-Prem-Stufe bezahlen
- Die nutzungsbasierte Bezahlung per Guthaben ist weiterhin als kommend gelistet, weshalb die Kostenschätzung für sporadische Scans unklar bleibt
Häufige Fragen
Es betreibt Schwachstellenerkennung über Ihre gesamte Codebasis, findet heraus, welche Lücken wirklich ausnutzbar sind, und schreibt Patches zu ihrer Behebung. Statische Analyse, Prüfung von Abhängigkeiten, Erkennung von Geheimnissen und Infrastruktur-Scan laufen auf einer Plattform zusammen.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu ZeroPath.
Alternativen zu ZeroPath

Udon
Udon · Coding · ProduktivitätUdon macht aus einem Apple-Silicon-Mac einen Heimserver, den Sie im Browser steuern, mit Containern, Dateifreigaben und einem optionalen KI-Systemadministrator.

offstage
offstage cloud · Coding · Produktivitätoffstage gibt KI-Agenten und CI-Jobs einen echten Mac: ein frisches macOS-27-Konto auf Apple Silicon, per API gesteuert und sekundengenau abgerechnet.

BotBus
Chengdu Tuyang Tusen Technology Co., Ltd. · Coding · ProduktivitätMit BotBus lassen sich KI-Agenten vom Smartphone steuern, auch wenn der Rechner im Büro steht: Befehle freigeben, Aufgaben starten, Ergebnisse lesen.