1Password ha lanzado una plataforma para que los agentes de IA inicien sesión en nombre del usuario sin ver ni guardar la contraseña. La aprobación se pide en el dispositivo de la persona, y la credencial se rellena directamente desde la bóveda.
Cómo funciona 1Password for Agents, paso a paso
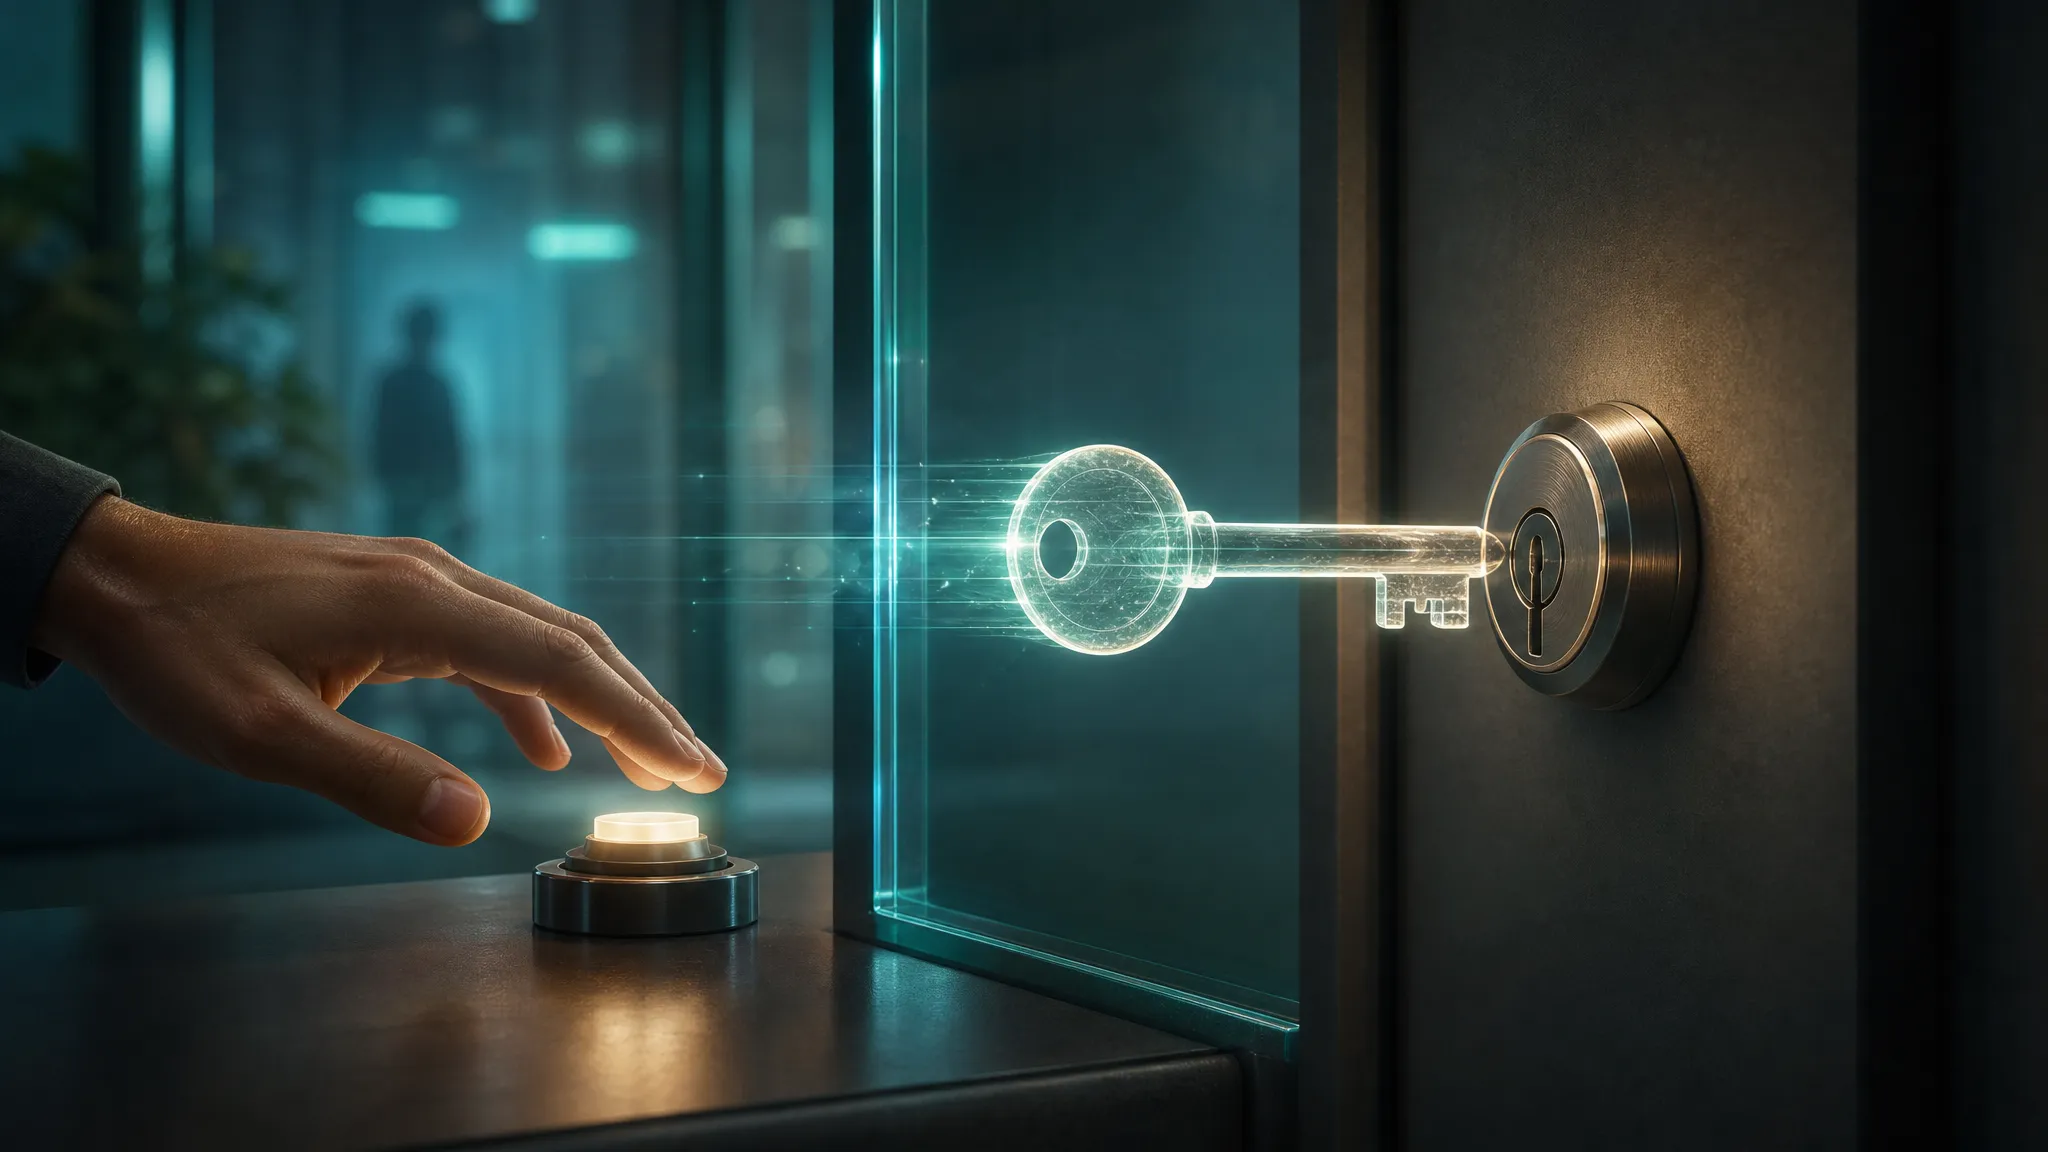
El agente llega a un formulario de inicio de sesión que no puede rellenar. En ese momento se identifica ante 1Password con una llave digital única, asociada a su instalación y no a una persona.
El usuario recibe entonces un aviso en su propio dispositivo. Ahí ve qué credencial pide el agente, para qué sitio y con qué motivo. Puede aprobar o rechazar. Si aprueba, 1Password escribe el usuario y la contraseña en el formulario. El agente no recibe el dato en ningún momento: sigue trabajando con la sesión ya abierta, y el secreto se queda donde estaba.
Ese es el núcleo del producto. Todo lo demás son variantes del mismo intercambio: el agente demuestra quién es, la persona decide, la bóveda ejecuta.
La diferencia con copiar la contraseña en el chat
El método habitual hasta ahora consiste en pegar la contraseña en la conversación con el agente. Suena cómodo y es un desastre silencioso. La credencial queda en el historial, a veces en los registros del proveedor, y muchas veces en una memoria que el agente reutiliza la próxima vez.
1Password lo describe con una frase de su director de producto, Aashish Tripathi: el modelo antiguo consistía en entregar una credencial y esperar que saliera bien. Su propuesta invierte la lógica. El agente obtiene acceso a la tarea, no a la cuenta.
Hay una diferencia práctica que conviene subrayar. Con una contraseña copiada, el agente puede volver a entrar mañana, pasado y dentro de un mes, en cualquier sitio. Con este sistema, cada inicio de sesión pasa por una aprobación. Más fricción, sí. También más control.
Los agentes que ya están en la lista
La compañía ha anunciado integraciones con Muse, de Meta; Claude y su modo Duet, de Anthropic; ChatGPT Work y dots, de OpenAI; Grok Bot, de SpaceXSI; y Townie, de Town. En la lista de socios en desarrollo aparecen además Browserbase, Browser Use, Dana, Instinct, KERNEL, Perplexity, Ramp, Tomo y Wajo.
Los nombres importan menos que el patrón. Todos son agentes personales que actúan en cuentas que el usuario ya tiene: correo, calendario, herramientas de trabajo, tiendas. Es exactamente el terreno donde la contraseña compartida resulta más tentadora.
Anthropic lo plantea en el comunicado como una cuestión de confianza progresiva. Ami Vora, su directora de producto, señala que Claude Duet pregunta antes de iniciar sesión y que 1Password completará el proceso con las credenciales que la persona ya tiene guardadas.
Por qué llega ahora: los bancos ya ven agentes en las cuentas
El mismo día del anuncio, Axios publicó una información que ayuda a entender la urgencia. Varios bancos estadounidenses están detectando actividad de agentes dentro de cuentas de clientes, y en la mayoría de los casos no pueden determinar si esa actividad fue autorizada. Un banquero consultado por el medio la describió como horrifying.
Un portavoz de Chase añadió que los clientes no deberían entregar su usuario y contraseña a nadie. Es la política de siempre, aplicada a un interlocutor nuevo que no es una persona.
Ese es el hueco que 1Password intenta ocupar. No vende un agente, vende la capa que permite decir que sí a un agente sin repartir las llaves de casa. Si el sector bancario acaba exigiendo algún tipo de prueba de autorización, una plataforma así tiene más probabilidades de encajar que una nota en el chat.
Lo que 1Password no ha dicho: precio y disponibilidad
No hay precio. Tampoco hay fecha de disponibilidad general. La compañía habla de integraciones y de socios, pero no de cuándo podrá usarlo un cliente particular ni cuánto costará.
Tampoco conviene leer el anuncio como una cobertura universal. La lista de agentes compatibles es la que es, y cada integración tiene su propio calendario. Si tu agente favorito no aparece, no está soportado todavía.
Los puntos débiles de delegar el inicio de sesión
El diseño resuelve el problema evidente, que es la contraseña expuesta. No resuelve todos los demás. Un agente que ya tiene una sesión abierta puede hacer cosas dentro de la cuenta, y la aprobación inicial no distingue entre consultar el saldo y cambiar la dirección de entrega.
También queda la pregunta de la identidad del agente. La llave digital demuestra que es esa instalación, no que sea una versión legítima y no modificada. Y la aprobación depende de que el usuario lea el aviso con atención, algo que la historia de la seguridad informática invita a no dar por hecho.
Ninguno de esos puntos invalida el producto. Solo indica dónde mirar cuando lleguen las primeras pruebas independientes, que hoy no existen.
Qué hacer mientras esperas
Si ya usas agentes para tareas dentro de tus cuentas, la recomendación inmediata no ha cambiado: contraseñas distintas por servicio, verificación en dos pasos y revisión de los accesos activos de vez en cuando.
La propuesta de 1Password tiene sentido y llega en el momento adecuado. Falta lo aburrido, que es lo que decide si una herramienta de seguridad sirve: precio claro, disponibilidad real y una auditoría externa que confirme que la contraseña no se mueve de donde dice.