

Harden
Agentic Integrity Foundation · Programación · Otro
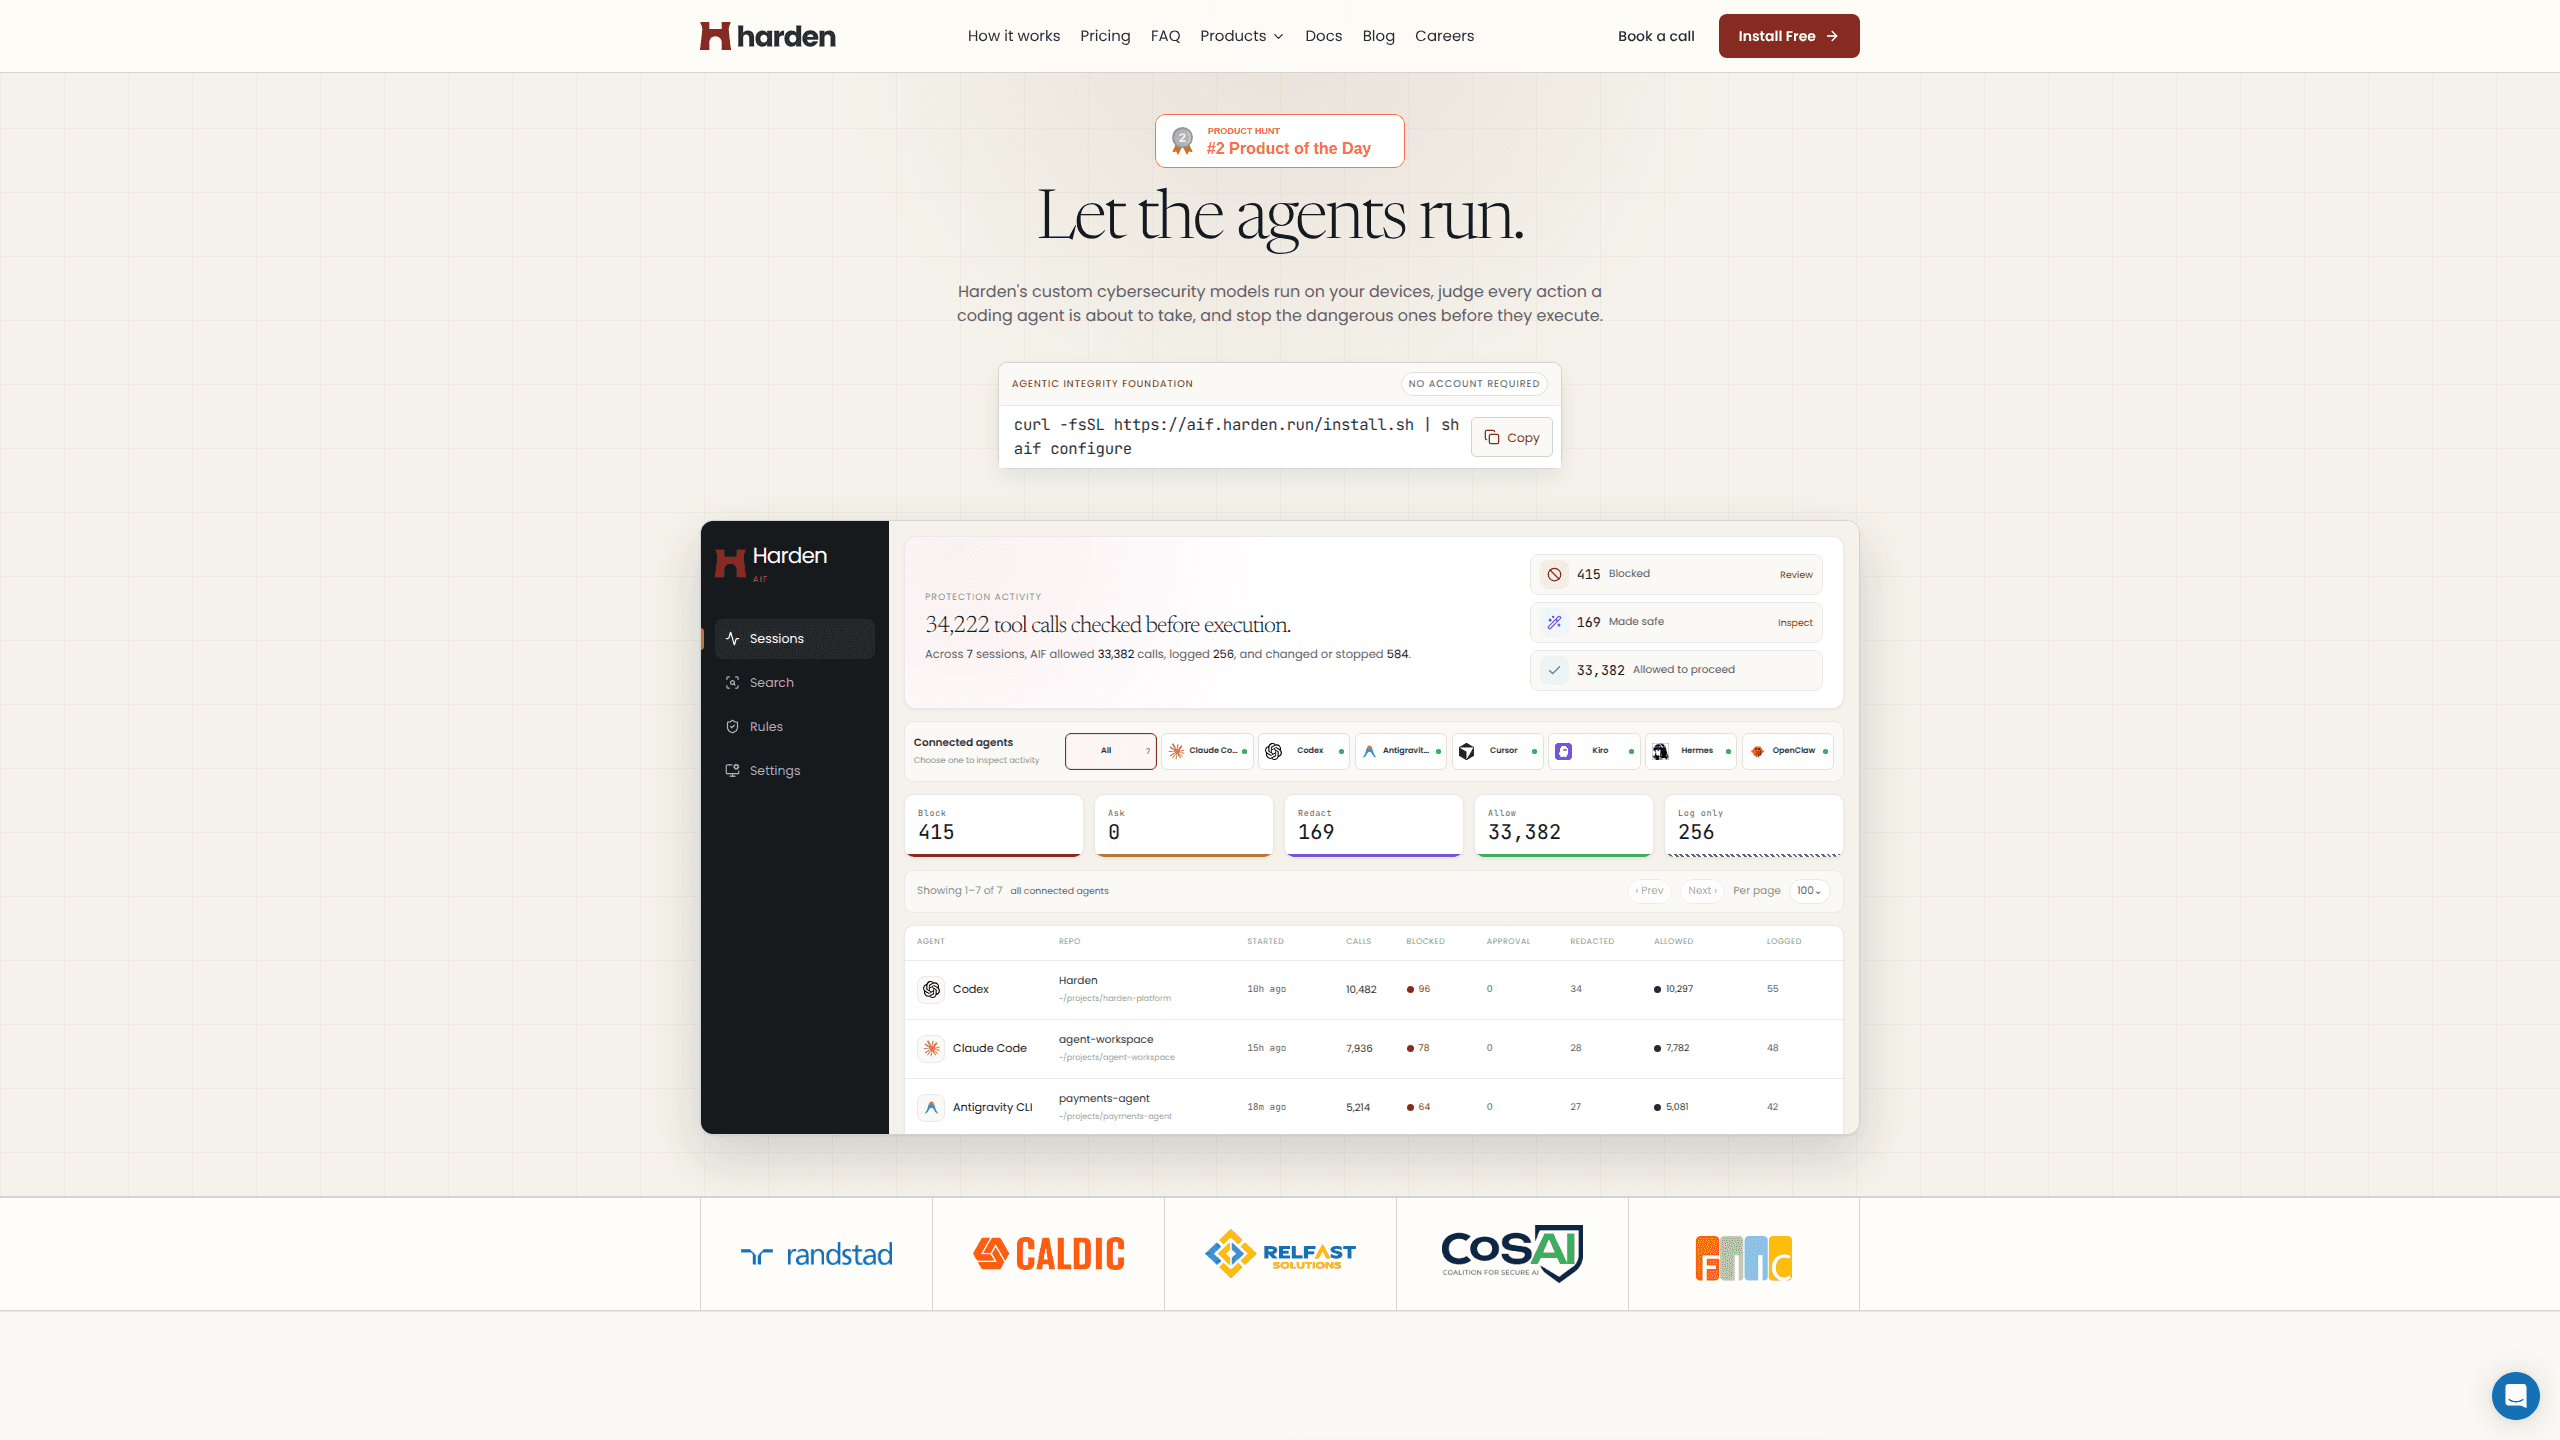
Harden es una capa de seguridad para agentes de código IA. Su producto central, la Agentic Integrity Foundation (AIF), revisa lo que un agente de código quiere hacer antes de ejecutar el comando y, según las reglas que definas, permite, bloquea, pausa o depura la acción. Piénsalo como barreras para agentes de código: un punto de control que se sienta entre el agente y tu máquina. Funciona con Claude Code, Codex, Cursor y otros agentes mediante una sola instalación por línea de comandos, y guarda un registro local de cada decisión para que veas con exactitud qué ocurrió.
Acerca de Harden
Qué es Harden
Harden lo desarrolla la Agentic Integrity Foundation, una empresa que fabrica productos de seguridad para lo que llama la fábrica oscura del software, la realidad desordenada de los agentes IA que publican código. Piensa en AIF como una capa de seguridad de agentes IA: su trabajo es situarse entre tu agente de código y tu máquina. En lugar de dejar que un agente ejecute lo que quiera y cruzar los dedos, AIF intercepta cada acción cubierta y decide si debe continuar.
El problema que resuelve es concreto. Los agentes de código son poderosos porque pueden tocar el sistema de archivos, ejecutar comandos de shell, llamar a APIs y subir código. Eso mismo los vuelve peligrosos. Una sola instrucción mala, una inyección de prompt escondida en un archivo o un agente demasiado entusiasta pueden borrar el directorio equivocado o publicar un secreto en texto plano. AIF te da un punto de control antes de que eso pase.
La limitación principal es el alcance. AIF es una capa de protección local, no una plataforma alojada, así que protege la máquina donde corre. Si quieres paneles para toda la flota, puertas de aprobación e informes de cumplimiento para muchos desarrolladores, eso queda detrás del plan empresarial y de precios personalizados. Configurarlo también cuesta: hay que instalar el cliente, configurar cada agente que uses y ajustar las reglas para que encajen con tu flujo de trabajo en vez de estorbar.
Primeros pasos
- Instala la CLI con el script de una línea y abre una terminal nueva para tener el comando
aifdisponible. - Ejecuta el inicio rápido para detectar y configurar el agente de código que uses, como Claude Code o Cursor.
- Corre la demo segura para ver decisiones de permitir y bloquear registradas en tu propia máquina antes de confiar en ella para trabajo real.
- Abre el historial local para revisar qué intentó hacer el agente y cómo respondió AIF.
- Aprieta las reglas sobre secretos, comandos destructivos y salida a la red para que coincidan con los límites de tu proyecto.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Harden.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Desarrolladores que usan agentes de código a diario
- Equipos que cuidan la seguridad
- Creadores en solitario que sacan producto rápido con IA
Tareas
- Bloquear comandos de shell destructivos
- Evitar filtraciones de secretos
- Revisar el comportamiento del agente
Casos de uso
- Ejecuciones nocturnas de agentes
- Pull requests con código escrito por IA
- Incorporar un agente nuevo
Funciones clave
Revisiones previas a la ejecución
AIF inspecciona una acción cubierta antes de que corra, no después del daño. Ese orden importa. Un escáner a posteriori te dice qué salió mal; AIF intenta que lo malo no llegue a pasar. La revisión arroja una de seis etiquetas: permitir, bloquear, preguntar, depurar, solo registrar o error de modelo, así que siempre sabes qué decidió la herramienta. Este es el corazón de lo que debería significar la seguridad de agentes de código IA.
Pausa con humano en el bucle
No toda acción arriesgada merece un bloqueo duro. La etiqueta preguntar pausa una acción y espera a que una persona la apruebe o la rechace con el comando aif review. Es el punto medio para tareas que parecen sospechosas pero podrían ser legítimas, como un paso de despliegue o una migración de base de datos que el agente quiere lanzar.
Depuración de secretos
Cuando una acción expondría un valor protegido, AIF lo reemplaza por un marcador seguro y deja pasar el reintento. Puedes ver el comando reescrito antes de volver a ejecutarlo. Los secretos son lo peor de filtrar. Para equipos que publican rápido, muchas veces esto marca la diferencia entre cazar una clave filtrada en la terminal y encontrarla en un repositorio público.
Control del límite del repositorio
AIF trata el directorio del proyecto como un límite. Los comandos que lo sobrepasan, como borrar archivos en una carpeta superior, se bloquean por defecto. Regla simple. Gran recompensa. Detiene la categoría más común de error de un agente: actuar sobre rutas que nunca debió tocar.
Amplia cobertura de agentes
La herramienta viene con configuración documentada para Claude Code, Codex, Cursor, Antigravity CLI, Hermes, Kiro y OpenClaw. Cada integración lista versiones base, comandos de configuración y notas de cobertura. Así sabes qué está protegido. Y qué no. La cobertura varía según el agente, y los documentos no fingen lo contrario.
Historial local de decisiones
Cada decisión se registra en tu máquina y no en un servidor remoto. Abres el visor local para leer los comandos registrados y el razonamiento detrás de cada permitir, bloquear o depurar. Sirve a la vez como rastro de auditoría y como forma de ajustar reglas que se disparan demasiado.
Ventajas y desventajas
Ventajas
- Detiene acciones peligrosas del agente antes de que corran, no en una autopsia posterior.
- CLI gratis y de código abierto, así que puedes probarla en una máquina real sin una llamada de ventas.
- Cobertura decente entre los agentes de código populares, con notas de versión por agente.
- La ruta de revisión humana evita que bloquees trabajo legítimo de plano.
Desventajas
- Ajustar las reglas lleva tiempo, y una configuración estricta puede frenar tareas rutinarias del agente.
- Solo hay soporte para macOS y Linux, así que los usuarios de Windows se quedan fuera.
- Los paneles de flota y los informes de cumplimiento quedan detrás de precios empresariales, que tienes que solicitar.
- La cobertura depende del agente que uses, y algunas integraciones protegen menos que otras.
Preguntas frecuentes
El AIF de Harden es una capa de seguridad local que revisa lo que un agente de código quiere hacer antes de ejecutarlo. Permite, bloquea, pausa, depura o registra cada acción cubierta, y guarda la decisión en local.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Harden.
Alternativas a Harden
Forefront
Forefront · ProgramaciónForefront es una plataforma web para construir con IA de código abierto. Te deja ajustar los principales modelos de lenguaje de código abierto con tus propios datos, evaluar cómo rinden y ejecutarlos a través de una API o exportarlos para alojarlos tú mismo. Los desarrolladores que quieren la comodidad de una plataforma cerrada pero insisten en ser dueños de sus modelos y sus datos son el público objetivo.

Startkit
StartKit.AI · ProgramaciónStartkit es un boilerplate para crear productos de SaaS con IA y wrappers de IA. Piénsalo como un boilerplate para startups de IA con las partes aburridas ya conectadas: autenticación, pagos con Stripe y Lemon Squeezy, límites de uso, correo transaccional y un kit de inicio de API de IA que habla con OpenAI, Anthropic, Groq o Llama. Clonas el repositorio, pones tu precio y te dedicas a la parte del producto por la que la gente paga de verdad. Está hecho con Next.js sobre React y Tailwind, así que buena parte del código boilerplate ya te resulta familiar.
Testim
Tricentis · ProgramaciónTestim es una plataforma de automatización de pruebas impulsada por IA para crear y ejecutar pruebas de extremo a extremo en aplicaciones web, móviles y Salesforce. Se apoya en el aprendizaje automático para mantener las pruebas estables cuando cambia una interfaz, así que los equipos dedican menos tiempo a reparar selectores rotos. No está nada mal para una herramienta de pruebas automatizadas que puedes empezar a usar hoy mismo. Creas pruebas grabando acciones en un navegador y luego añades JavaScript cuando necesitas más control. Es una opción sólida para equipos de QA con mucho trabajo.