
Aikido Security
Aikido Security BV · Programación
Aikido Security es una plataforma de seguridad de aplicaciones que analiza código, nube y contenedores en busca de fallos y luego envía los arreglos como pull requests. Tiene plan gratuito.
Acerca de Aikido Security
What Is Aikido Security
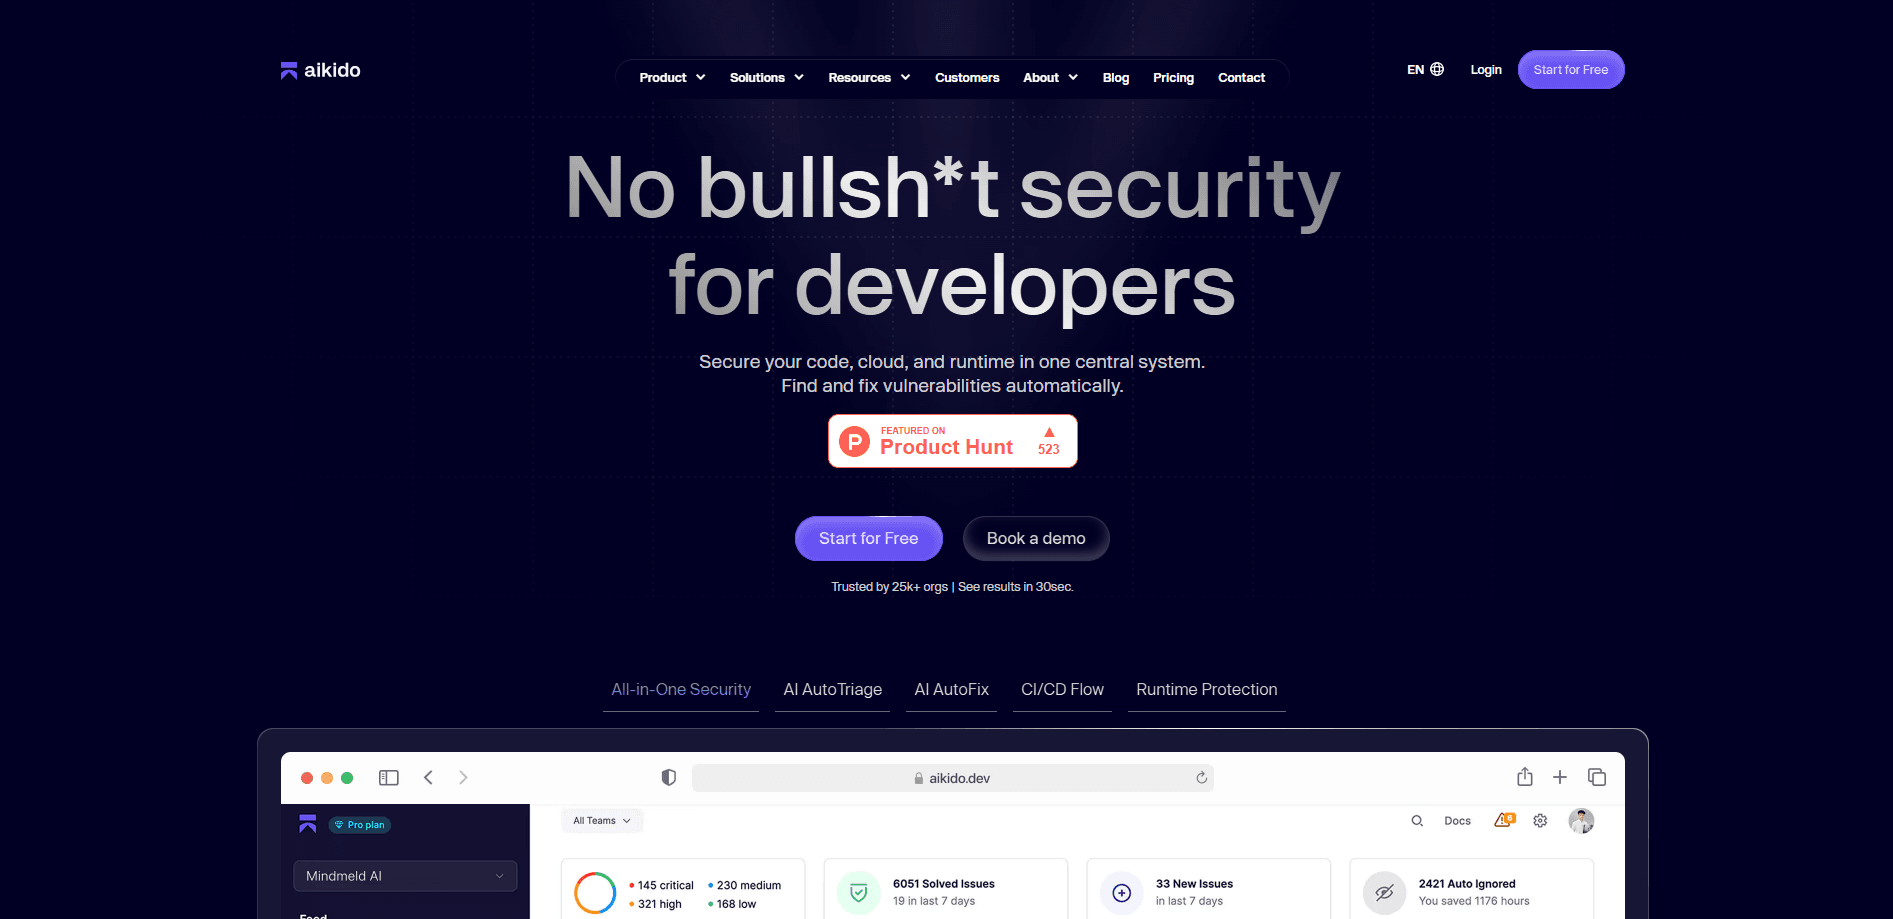
Aikido Security es una plataforma de seguridad pensada para equipos que crean y publican software. En vez de encadenar un escáner de dependencias por un lado, una herramienta de análisis estático por otro y un revisor de nube aparte, reúne el escaneo de código, el de la nube y las pruebas de ataque en un mismo panel. La compañía nació en 2022 en Gante, Bélgica, y hoy protege a más de 150.000 equipos.
El problema que ataca es el ruido. Casi todos los equipos de desarrollo ya tienen alguna herramienta de seguridad, y por lo general termina enterrándolos en alertas que acaban siendo falsas alarmas. Aikido se apoya en un modelo compartido de tu aplicación, de modo que un hallazgo de un análisis se puede juzgar con lo que el resto de tu stack ya sabe. La empresa asegura que así reduce los falsos positivos a una fracción y lleva los problemas reales de la detección a la corrección en minutos, no en días.
Antes de decidirte hay dos límites que conviene tener claros. Las funciones que usan IA, como las auditorías profundas de código y el pentesting automático, funcionan con créditos, así que un uso intenso te empuja a planes superiores o a un presupuesto a medida. Y la plataforma está pensada para equipos con repositorios y cuentas en la nube que conectar. Un desarrollador solo que únicamente quiere revisar un proyecto puede empezar en el plan gratuito, pero el valor de verdad aparece cuando tienes varios servicios que vigilar.
Getting Started
- Crea una cuenta en app.aikido.dev y conecta un repositorio de Git, eligiendo GitHub, GitLab, Bitbucket o Azure DevOps
- Enlaza las cuentas de nube y los registros de contenedores que quieras monitorizar, y define qué ramas importan
- Lanza el primer análisis y revisa la cola de hallazgos, donde el filtro de accesibilidad esconde los fallos que no se pueden alcanzar de verdad
- Activa AutoFix para que Aikido abra pull requests con las vulnerabilidades aceptadas, y lleva las alertas a Slack, Jira o Linear
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Aikido Security.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Equipos pequeños y startups
- Ingenieros de seguridad en empresas en crecimiento
- CISOs y responsables de seguridad
- Especialistas en AppSec y DevSecOps
Tareas
- Detectar dependencias vulnerables
- Atajar secretos antes de que se publiquen
- Análisis estático de código
- Corregir vulnerabilidades rápido
- Probar tu superficie de ataque real
Casos de uso
- Una dependencia recibe un CVE nuevo un viernes
- Un desarrollador sube una clave de API por error
- Llega una pull request con riesgo de inyección SQL
- Un equipo que crece se ahoga entre alertas del escáner
- Un responsable de seguridad necesita pruebas para la auditoría
Funciones clave
Escaneo de dependencias (SCA)
Aikido compara cada paquete de código abierto que arrastra tu proyecto con las bases de datos de vulnerabilidades conocidas. Va más allá de una lista plana: mapea qué paquetes llama de verdad tu código, así que un CVE enterrado en una librería que no usas baja de prioridad. El riesgo de licencias y los cambios que rompen compatibilidad aparecen en la misma vista, lo que agiliza una decisión de actualización rutinaria.
Análisis estático de código (SAST)
El motor SAST lee tu código en busca de fallos de inyección, valores por defecto inseguros y otros errores habituales, con un conjunto de reglas que Aikido mantiene por su cuenta. Puedes añadir reglas propias y afinarlas a tu base de código en lugar de aceptar un análisis genérico. Los arreglos asistidos por IA recortan el índice de falsos positivos que suele hacer que los resultados SAST cueste fiarse de ellos.
Corrección con AutoFix
Cuando el escáner confirma un problema real, AutoFix escribe el parche y abre una pull request para que tu equipo la revise. Respeta las convenciones del repositorio, así que el cambio parece algo que enviaría un compañero. Tú revisas y fusionas como siempre, lo que mantiene el arreglo dentro de tu flujo de trabajo normal y no en un panel aparte.
Detección de secretos
Aikido busca credenciales expuestas a lo largo de todo el ciclo del software, desde tu IDE local hasta la canalización de CI y el historial de Git. Comprueba si una clave filtrada sigue activa, así sabes cuáles necesitan una rotación urgente. El bloqueo antes de confirmar impide que un secreto llegue siquiera al repositorio.
Seguridad en la nube y contenedores
Conecta una cuenta de nube o un registro de contenedores y Aikido mapea malas configuraciones, servicios expuestos y permisos peligrosos por toda tu infraestructura en marcha. Traza rutas de ataque entre recursos conectados, de modo que una brecha de gravedad baja que lleva a un sitio importante sube en la clasificación. Los archivos de infraestructura como código se revisan antes del despliegue.
Pentesting con IA
Los agentes de ataque de Aikido prueban aplicaciones y API en marcha como lo haría un pentester humano, buscando fallos explotables como fugas de datos entre usuarios e inyección de prompts. Los hallazgos vuelven con pruebas y pasos de reproducción, no con un aviso teórico. Las pruebas continuas implican que cada publicación lanza una ronda nueva en lugar de una auditoría anual.
Ventajas y desventajas
Ventajas
- Une código, nube, ejecución y pentesting en una sola plataforma, lo que elimina el coste y el cambio de herramienta constante
- El análisis de accesibilidad descarta las vulnerabilidades que tu código nunca toca y recorta los falsos positivos que hacen fácil ignorar un escáner
- AutoFix abre pull requests listas para revisar, así que las correcciones avanzan al ritmo al que ya publica tu equipo
- Un plan gratuito de verdad cubre el escaneo de dependencias, SAST, secretos y comprobaciones básicas de nube para proyectos pequeños
- Las integraciones llegan a GitHub, GitLab, Slack, Jira y Linear, así que los hallazgos aterrizan donde ya trabaja el equipo
Desventajas
- Las funciones de IA funcionan con créditos mensuales, así que los equipos que abusan de las revisiones profundas y el pentesting necesitan el plan Pro o un presupuesto mayor
- Los planes de pago se facturan como cuotas mensuales fijas que arrancan muy por encima de lo que pagaría un desarrollador por su cuenta
- El valor depende de conectar tus repositorios, cuentas de nube y registros, así que un entorno muy cerrado exige un tiempo de montaje real
- El módulo de pentest se factura por evaluación y no dentro de la suscripción fija, lo que suma una línea de coste aparte
Preguntas frecuentes
Aikido Security sirve para encontrar y corregir problemas de seguridad en el software que creas. Analiza dependencias, código fuente, secretos, configuraciones de nube y apps en marcha, y luego ayuda a tu equipo a parchear lo que importa. Está pensado para equipos de desarrollo que quieren llevar la seguridad dentro de su flujo de trabajo habitual.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Aikido Security.
Alternativas a Aikido Security

Base Code
Base44 (Wix) · Programación · ProductividadBase Code es un entorno de desarrollo en la nube compartido de Base44. El equipo describe cambios sobre un repositorio de GitHub en el chat, los ve en una vista previa y los envía como pull requests.

Google EmbeddingGemma 2
Google DeepMind · Escritura · Imagen · ProgramaciónGoogle EmbeddingGemma 2 es un modelo abierto de 740 millones de parámetros que convierte texto, código, imágenes, audio y fotogramas de vídeo en vectores de un mismo espacio de 768 dimensiones, y funciona en móviles y portátiles.

GitGlow
GitGlow · Programación · ProductividadGitGlow es un cliente Git de escritorio que reúne tu código y los cambios de tus agentes de IA en una sola revisión, para que sepas qué va a salir de tu máquina antes de publicarlo.