
Aikido Attack
Aikido Security · Programación
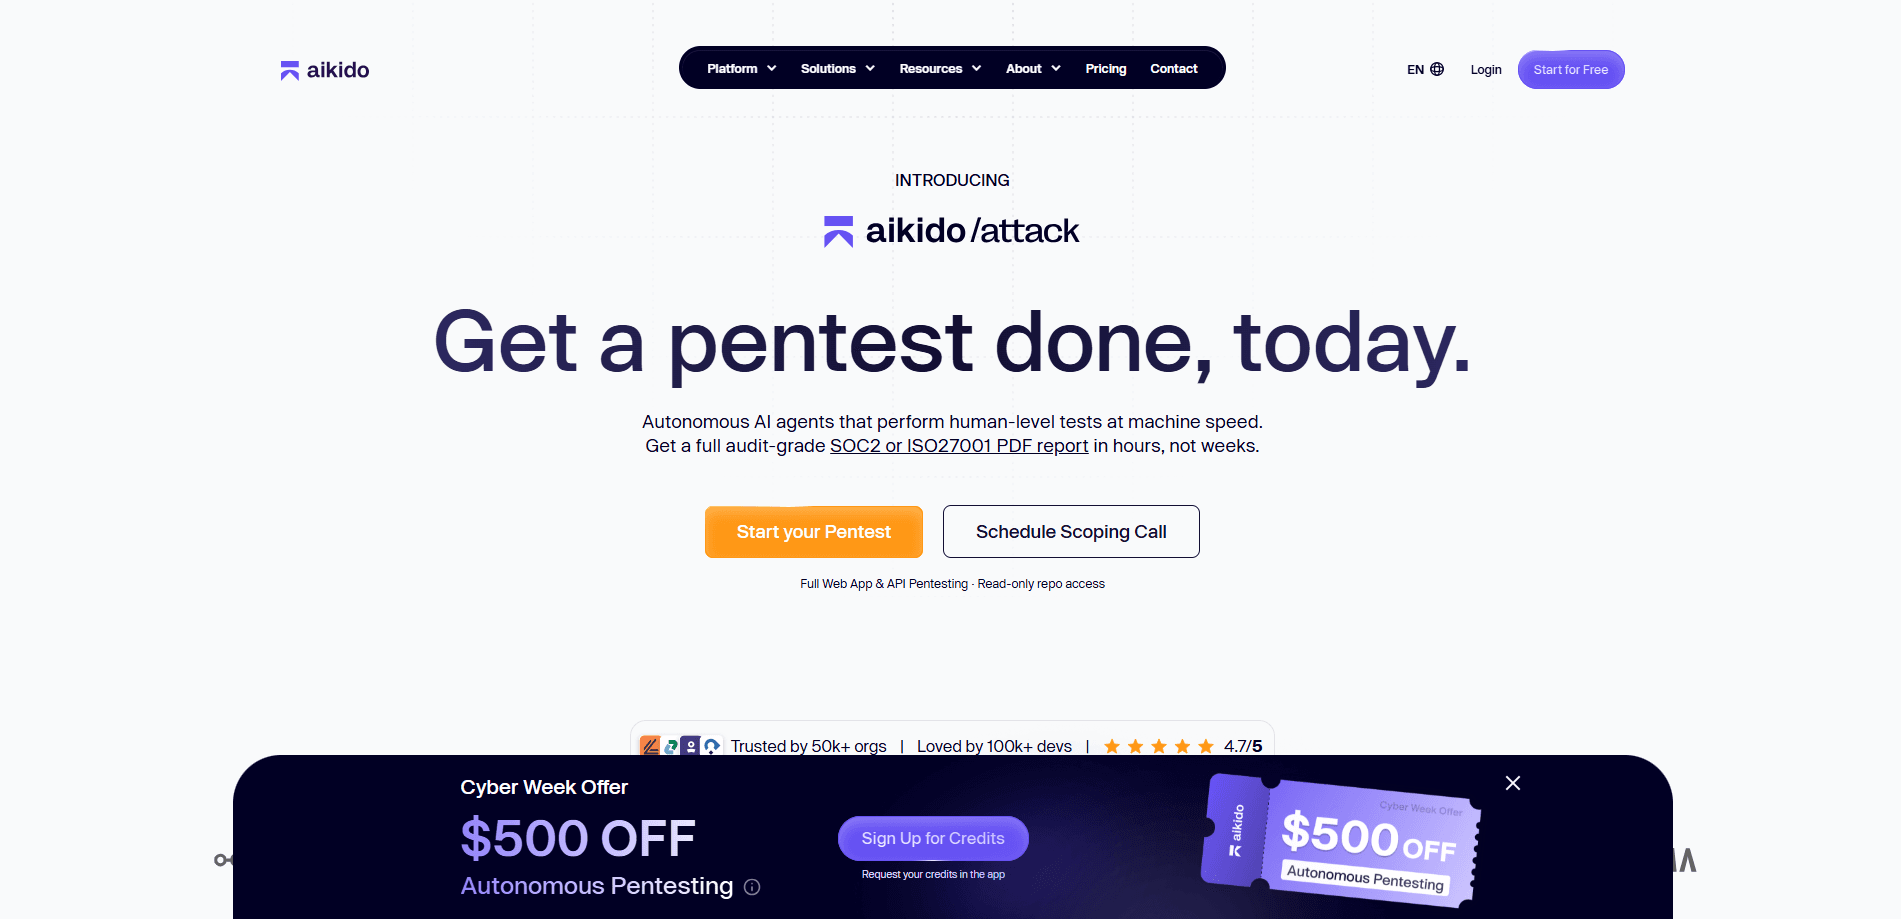
Aikido Attack es un servicio de pruebas de penetración autónomas con IA de Aikido Security. Antes, automatizar un pentest significaba un escáner lanzando alertas. Aikido Attack va mucho más allá. En vez de esperar semanas a un equipo humano de pentesting, apuntas el servicio a tu app o tu API y sus agentes buscan rutas de ataque reales, intentan explotarlas y confirman qué se rompe de verdad. El resultado es un informe PDF con nivel de auditoría SOC2 o ISO27001 en unas pocas horas, más retests instantáneos cada vez que publicas una corrección.
Acerca de Aikido Attack
Qué es Aikido Attack
Aikido Attack es el lado ofensivo de la plataforma Aikido Security. Aikido en sí es una plataforma de seguridad de código a nube que vigila tus repos, tu nube y tus dependencias en busca de problemas conocidos. Se encarga del escaneo de vulnerabilidades y de las comprobaciones de dependencias en todo tu stack. Attack va más lejos y actúa como un atacante. Sus agentes autónomos encadenan hallazgos entre sí, igual que haría un pentester humano, así ves qué vulnerabilidades llevan de verdad a algún sitio peligroso en lugar de quedarte mirando una lista plana de avisos.
El producto apunta a equipos que han publicado rápido y ahora necesitan demostrar seguridad ante un cliente, un inversor o un auditor. Un cuestionario de cumplimiento suele ser el detonante. También lo es una fecha de lanzamiento en la que un pentest tradicional simplemente no cabe en el calendario.
Un límite honesto: los precios no están publicados. Defines el alcance de un pentest hablando con un experto de Aikido o conectando tus repos para obtener una cifra al instante. Los presupuestos varían mucho según cuánta superficie quieras cubrir.
Cómo empezar
- Crea una cuenta gratuita de Aikido (no hace falta tarjeta) e inicia sesión en la web.
- Abre la sección AI Pentests y define el alcance: el dominio, la app web o la API que quieres probar.
- Concede acceso de solo lectura al objetivo. Aikido afirma que tus datos no se comparten con nadie más.
- Deja que los agentes trabajen. Trazan la superficie de ataque, buscan puntos débiles e intentan explotarlos.
- Descarga el informe SOC2 o ISO27001, corrige lo que importa y lanza un retest para confirmar que las correcciones aguantan.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Aikido Attack.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Equipos de ingeniería de startups que necesitan un informe de seguridad para un cliente o un inversor y no pueden esperar semanas
- Desarrolladores en solitario y pequeños creadores de SaaS sin personal de seguridad propio
- Ingenieros DevSecOps que ya usan la plataforma Aikido
Tareas
- Validación de seguridad previa al lanzamiento
- Recogida de evidencias de cumplimiento
- Verificación tras la corrección
Casos de uso
- Se cierra una ronda de financiación y un inversor quiere pruebas de que la app es segura.
- El equipo de compras de un cliente envía un cuestionario de seguridad que exige un informe de pentest adjunto.
- Tu equipo publica a diario y necesita validación continua en lugar de una prueba anual única.
Funciones clave
Agentes autónomos de pentest con IA
El núcleo de Aikido Attack es un conjunto de agentes de IA que se comportan como un probador humano creativo. No se limitan a comparar patrones contra una base de datos. Exploran tu app, formulan hipótesis sobre dónde puede romperse e intentan explotar esos puntos. ¿Has visto alguna vez un escáner marcando cuatrocientas incidencias y te has preguntado cuál importa de verdad? Estos agentes responden a eso encadenando pequeñas debilidades hasta que una cadena llega a algo valioso, igual que un atacante paciente trabajaría sobre un objetivo durante un día entero. El resultado son menos falsas alarmas y más hallazgos que corresponden a una ruta de ataque real que alguien podría recorrer de verdad.
Informes con nivel de auditoría en horas
Recibes un informe PDF completo al estilo SOC2 o ISO27001 en unas pocas horas en lugar de semanas. Ese plazo cambia quién puede usar pentesting. Ya no es un evento anual que agendas con un trimestre de antelación. Se convierte en algo que puedes ejecutar cuando un acuerdo o un lanzamiento lo exigen, y eso significa que la conversación sobre seguridad deja de ser un bloqueo en la hoja de ruta y pasa a ser una casilla que tachas en una tarde.
Retests instantáneos
Después de parchear un hallazgo, puedes lanzar un retest de inmediato y recibir confirmación de que la corrección aguanta. Esto cierra el bucle que fastidia a la mayoría de equipos. Con un pentest tradicional, corriges el problema y luego esperas meses a que el proveedor original vuelva a verificar, a menudo con coste extra. Ese hueco entre publicar la corrección y demostrar que funciona es donde se esconden las regresiones, y cerrarlo en minutos en vez de en meses marca la diferencia entre un proceso de seguridad en el que la gente confía y otro que ignora en silencio.
Superficie de ataque y descubrimiento de API
Antes de atacar, Aikido Attack traza lo que has expuesto. Saca a la luz tus endpoints de API y la superficie de ataque más amplia, incluidas API fantasma que quizá hayas olvidado. No puedes defender lo que no ves, y los endpoints sin documentar son donde empiezan muchas brechas reales.
DAST y validación continua
Aikido Attack convive con el DAST de la plataforma, las pruebas de app en vivo que se ejecutan contra un sistema en funcionamiento en lugar de leer el código fuente. Eso significa que las comprobaciones estáticas que lanzas en CI y las pruebas de explotación activa de aquí alimentan el mismo sistema, así obtienes tanto los avisos a nivel de código como la prueba de cuáles son explotables.
Montaje de solo lectura y sin compartir datos
El servicio funciona contra tu objetivo con acceso de solo lectura, y Aikido dice que tus datos no se compartirán. Para equipos nerviosos por apuntar una herramienta automática a producción, esto baja la barrera. También significa que no entregas credenciales de larga vida a una herramienta que acabas de conocer. Los equipos de seguridad suelen bloquear herramientas nuevas justo por esto, y una conexión acotada y de solo lectura elimina la objeción antes de que descarrile la implantación.
Ventajas y desventajas
Ventajas
- Convierte un pentest de semanas en uno de horas, lo que encaja con plazos de lanzamiento y diligencia.
- Los agentes autónomos intentan explotación real, así que los hallazgos reflejan rutas de ataque genuinas en lugar de alertas en bruto.
- Los retests instantáneos te dejan verificar correcciones sin pagar un segundo encargo.
- El acceso de solo lectura y la ausencia de compartición de datos facilitan su aprobación interna.
- Encaja en la plataforma Aikido, así que comparte panel con tus otros escaneos de seguridad.
Desventajas
- Los precios no están publicados. Tienes que hablar con ventas o conectar tus repos para obtener una cifra, lo que ralentiza una comprobación rápida de presupuesto.
- Está pensado para equipos con una app web o API en vivo. Si eres un usuario en solitario que quiere un escaneo casual, el montaje es más laborioso que una herramienta de un clic.
- El enfoque de agentes es más nuevo que el pentesting clásico. Algunos revisores de cumplimiento aún pueden querer un probador humano con nombre en el registro.
Preguntas frecuentes
Es un servicio autónomo de pentesting con IA dentro de la plataforma Aikido Security. Sus agentes trazan tu superficie de ataque, intentan explotar vulnerabilidades y confirman cuáles son reales, y luego entregan un informe listo para auditoría.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Aikido Attack.
Alternativas a Aikido Attack
Forefront
Forefront · ProgramaciónForefront es una plataforma web para construir con IA de código abierto. Te deja ajustar los principales modelos de lenguaje de código abierto con tus propios datos, evaluar cómo rinden y ejecutarlos a través de una API o exportarlos para alojarlos tú mismo. Los desarrolladores que quieren la comodidad de una plataforma cerrada pero insisten en ser dueños de sus modelos y sus datos son el público objetivo.

Startkit
StartKit.AI · ProgramaciónStartkit es un boilerplate para crear productos de SaaS con IA y wrappers de IA. Piénsalo como un boilerplate para startups de IA con las partes aburridas ya conectadas: autenticación, pagos con Stripe y Lemon Squeezy, límites de uso, correo transaccional y un kit de inicio de API de IA que habla con OpenAI, Anthropic, Groq o Llama. Clonas el repositorio, pones tu precio y te dedicas a la parte del producto por la que la gente paga de verdad. Está hecho con Next.js sobre React y Tailwind, así que buena parte del código boilerplate ya te resulta familiar.
Testim
Tricentis · ProgramaciónTestim es una plataforma de automatización de pruebas impulsada por IA para crear y ejecutar pruebas de extremo a extremo en aplicaciones web, móviles y Salesforce. Se apoya en el aprendizaje automático para mantener las pruebas estables cuando cambia una interfaz, así que los equipos dedican menos tiempo a reparar selectores rotos. No está nada mal para una herramienta de pruebas automatizadas que puedes empezar a usar hoy mismo. Creas pruebas grabando acciones en un navegador y luego añades JavaScript cuando necesitas más control. Es una opción sólida para equipos de QA con mucho trabajo.