

Arcjet
Arcjet · Programación · Otro
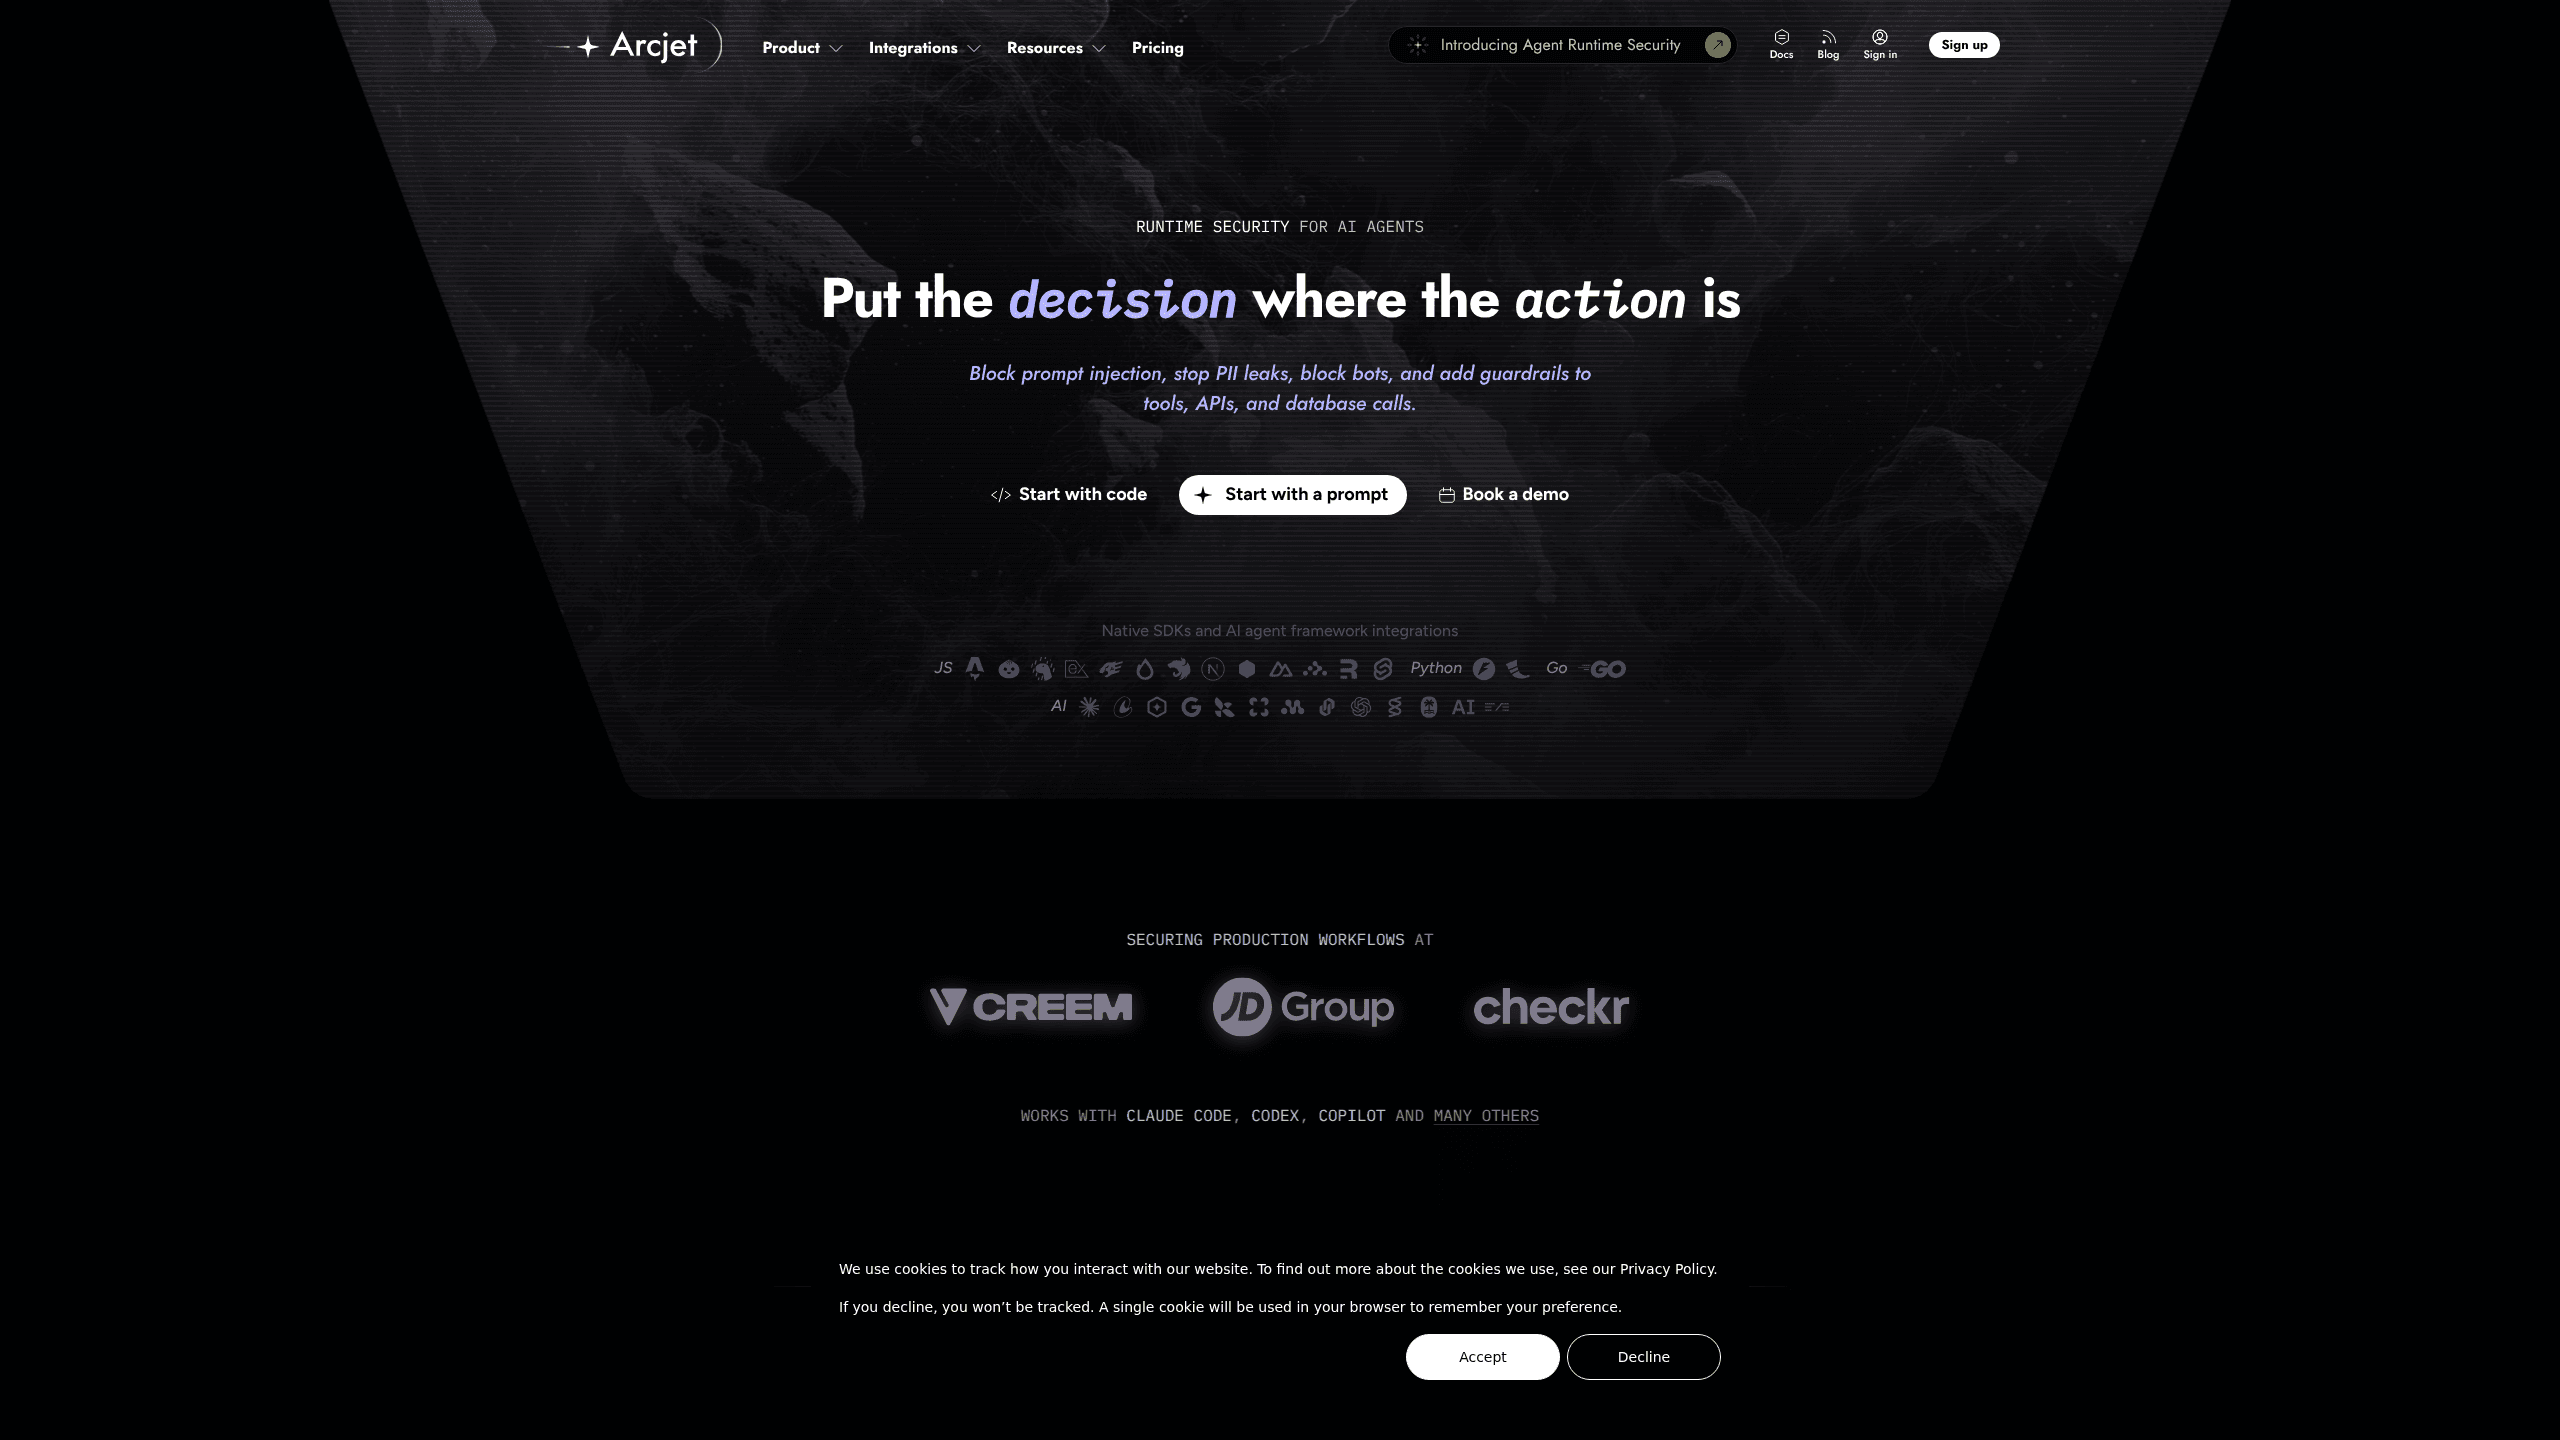
Arcjet es una plataforma de seguridad en tiempo de ejecución para agentes de IA que vigila a los agentes que corren dentro de tu organización y decide qué pueden hacer. Revisa cada acción, prompt y llamada a herramientas, bloquea bots y abusos, detecta la inyección de prompt, autoriza las llamadas a herramientas y tacha los datos personales. La plataforma funciona del lado del servidor, así que la añades a apps y pipelines de agentes que ya existen sin rehacerlos.
Acerca de Arcjet
Qué es Arcjet
Arcjet pone un punto de control de seguridad delante de lo que hacen los agentes de IA. Un agente que puede enviar un correo, reembolsar un pago o escribir en una base de datos toca sistemas reales, y cada uno de esos movimientos es un sitio donde algo puede salir mal. Arcjet cubre tres preguntas: qué se está ejecutando de verdad, qué debería estar permitido y qué pasó en realidad.
Puedes empezar por cualquiera de las tres. Discovery recopila los agentes que ya existen, con datos de OpenTelemetry o la API de cumplimiento de Claude, y registra la actividad sin imponer nada. Enforcement añade una decisión de ALLOW o DENY antes de cada llamada a herramientas. Auditing guarda la política que se ejecutó junto con los valores que leyó, para que puedas reconstruir una respuesta más tarde.
La puesta en marcha tira a técnica. Arcjet está pensado para desarrolladores y equipos de seguridad, y se entrega mediante SDKs, adaptadores de frameworks y un servidor MCP en lugar de solo un panel de clics. Corre del lado del servidor, lo que significa que necesitas controlar el backend donde viven tus agentes. Si eres un usuario no técnico sin acceso a ese código, esta herramienta no es algo que puedas montar por tu cuenta.
Primeros pasos
- Regístrate en la consola de Arcjet y crea un sitio para tu proyecto.
- Conecta tu fuente de datos, ya sea enviando datos de OpenTelemetry a Arcjet o enlazando la API de cumplimiento de Claude, para ver qué agentes ya están corriendo.
- Crea una site key (ARCJET_KEY) e instala el SDK para tu framework o añade el servidor MCP a Claude Code, VS Code Copilot, Cursor o Windsurf.
- Envuelve tus llamadas a herramientas y rutas con
guard()oprotect(), y luego elige reglas remotas para tener protección desde el primer momento. - Revisa las solicitudes que Arcjet registró, explica las decisiones y ajusta las reglas a medida que entra tráfico real.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Arcjet.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Desarrolladores que crean agentes de IA
- Equipos de seguridad de empresas pequeñas y medianas
- Mantenedores de código abierto
Tareas
- Bloquear la inyección de prompt
- Autorizar las llamadas a herramientas del agente
- Tachar datos personales
- Protección contra bots y abusos
Casos de uso
- Desplegar un agente de programación en un equipo
- Manejar una app de cara al cliente con un asistente de IA
- Auditar tras un incidente
Funciones clave
Guardia en tiempo de ejecución para llamadas a herramientas
Arcjet pone una decisión de ALLOW o DENY delante de cada llamada a herramientas, así que el alcance de un agente se detiene donde tu política dice que debe hacerlo. Eso es la autorización de llamadas a herramientas en términos llanos. La función guard() y los adaptadores de frameworks cubren agentes a medida, consumidores de colas y pipelines agénticos. Es la pieza que separa "el agente puede hacer esto" de "el agente tiene permiso para hacer esto".
Detección de inyección de prompt
Una entrada manipulada puede empujar a un agente a actuar en contra de sus instrucciones, y Arcjet lo comprueba antes de que esa entrada impulse una llamada a herramientas. Eso es defensa contra la inyección de prompt en la frontera. Importa sobre todo donde los agentes leen texto que no controlas, como mensajes de usuarios o páginas descargadas. Atraparlo aquí evita que un prompt malo se convierta en una acción mala.
Redacción de datos personales
Arcjet tacha los datos personales del tráfico del agente mientras pasa por el sistema. Idea simple. Si tus agentes manejan registros de clientes, datos de pago o historiales de chat, la redacción mantiene ese material fuera de sitios a los que no debería llegar. Corre como parte de la misma pasada de protección, no como un paso de limpieza aparte.
Observar sin tocar el código
Antes de que impongas nada, Arcjet puede mostrarte qué se está ejecutando ya. Sin cambios de código. Ingiere datos de OpenTelemetry o consulta la API de cumplimiento de Claude para armar una imagen de los agentes de tu organización. Ninguna de las dos rutas impone políticas, así que primero obtienes un inventario exacto y decides qué bloquear después.
Soporte para agentes de programación
Arcjet protege Claude Code y GitHub Copilot directamente dentro del entorno de desarrollo, usando hooks que esas herramientas ya disparan. Sin instalar SDK. Sin cambiar código. Eso lo convierte en el punto de entrada más rápido si quieres protección sin tocar un repositorio.
Protección contra bots y abusos
La protección contra bots del lado del servidor bloquea el abuso automatizado contra sitios y apps web, con señales del cliente disponibles como segunda capa opcional. Los límites de tasa, los filtros y las reglas de Shield WAF cuentan como una sola solicitud web. Buena noticia también para tu factura.
Rastro de auditoría
Cada decisión aplicada guarda la política que se ejecutó y los valores que leyó. Cuando necesitas responder "por qué hizo eso el agente", el registro te deja reconstruir una respuesta en vez de adivinar. Esa es la diferencia entre un log y una auditoría.
Servidor MCP
Arcjet entrega un servidor MCP en https://api.arcjet.com/mcp, conectado por OAuth. Desde tu editor puedes listar equipos y sitios, crear sitios, sacar site keys, inspeccionar solicitudes, explicar decisiones, consultar la cuota, analizar el tráfico e investigar IPs, todo sin salir de las herramientas que ya usas.
Ventajas y desventajas
Ventajas
- Cubre descubrimiento, aplicación y auditoría en una sola plataforma, así que no tienes que coser tres herramientas distintas.
- El precio por uso mantiene bajo el coste de entrada: 25 $/mes para el plan Individual, con las solicitudes web a 5 $ por millón.
- La protección de agentes de programación no necesita SDK ni cambios de código, lo que baja la barrera de puesta en marcha para equipos que ya usan Claude Code o Copilot.
- El plan gratuito continúa tras la prueba con 10.000 solicitudes al mes, y es un corte seco en vez de un exceso medido.
- Los registros de auditoría atan cada decisión a la política y los valores detrás de ella, lo que ayuda en las revisiones de incidentes.
Desventajas
- Está apuntado a desarrolladores. Sin acceso al backend ni experiencia con SDKs, no le sacas mucho. Los usuarios no técnicos deberían buscar otra cosa.
- El precio de las solicitudes de agente es diez veces la tasa web, 50 $ por millón, así que un uso intensivo de agentes se acumula más rápido que el tráfico de un sitio web.
- El plan Individual limita el tamaño del equipo a un miembro y guarda los registros una hora, que es poco para colaborar de verdad o depurar.
- El control real del coste significa vigilar el uso y fijar tú mismo los umbrales de presupuesto; la plataforma factura lo que usas en vez de ponerle un tope.
Preguntas frecuentes
Arcjet es una plataforma de seguridad en tiempo de ejecución para agentes de IA. Descubre qué agentes están corriendo, aplica reglas sobre sus acciones, prompts y llamadas a herramientas, y guarda un registro de lo que pasó para que puedas auditarlo después.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Arcjet.
Alternativas a Arcjet
Forefront
Forefront · ProgramaciónForefront es una plataforma web para construir con IA de código abierto. Te deja ajustar los principales modelos de lenguaje de código abierto con tus propios datos, evaluar cómo rinden y ejecutarlos a través de una API o exportarlos para alojarlos tú mismo. Los desarrolladores que quieren la comodidad de una plataforma cerrada pero insisten en ser dueños de sus modelos y sus datos son el público objetivo.
Startkit
StartKit.AI · ProgramaciónStartkit es un boilerplate para crear productos de SaaS con IA y wrappers de IA. Piénsalo como un boilerplate para startups de IA con las partes aburridas ya conectadas: autenticación, pagos con Stripe y Lemon Squeezy, límites de uso, correo transaccional y un kit de inicio de API de IA que habla con OpenAI, Anthropic, Groq o Llama. Clonas el repositorio, pones tu precio y te dedicas a la parte del producto por la que la gente paga de verdad. Está hecho con Next.js sobre React y Tailwind, así que buena parte del código boilerplate ya te resulta familiar.
Testim
Tricentis · ProgramaciónTestim es una plataforma de automatización de pruebas impulsada por IA para crear y ejecutar pruebas de extremo a extremo en aplicaciones web, móviles y Salesforce. Se apoya en el aprendizaje automático para mantener las pruebas estables cuando cambia una interfaz, así que los equipos dedican menos tiempo a reparar selectores rotos. No está nada mal para una herramienta de pruebas automatizadas que puedes empezar a usar hoy mismo. Creas pruebas grabando acciones en un navegador y luego añades JavaScript cuando necesitas más control. Es una opción sólida para equipos de QA con mucho trabajo.