
BeeSecure
BeeSecure · Programación
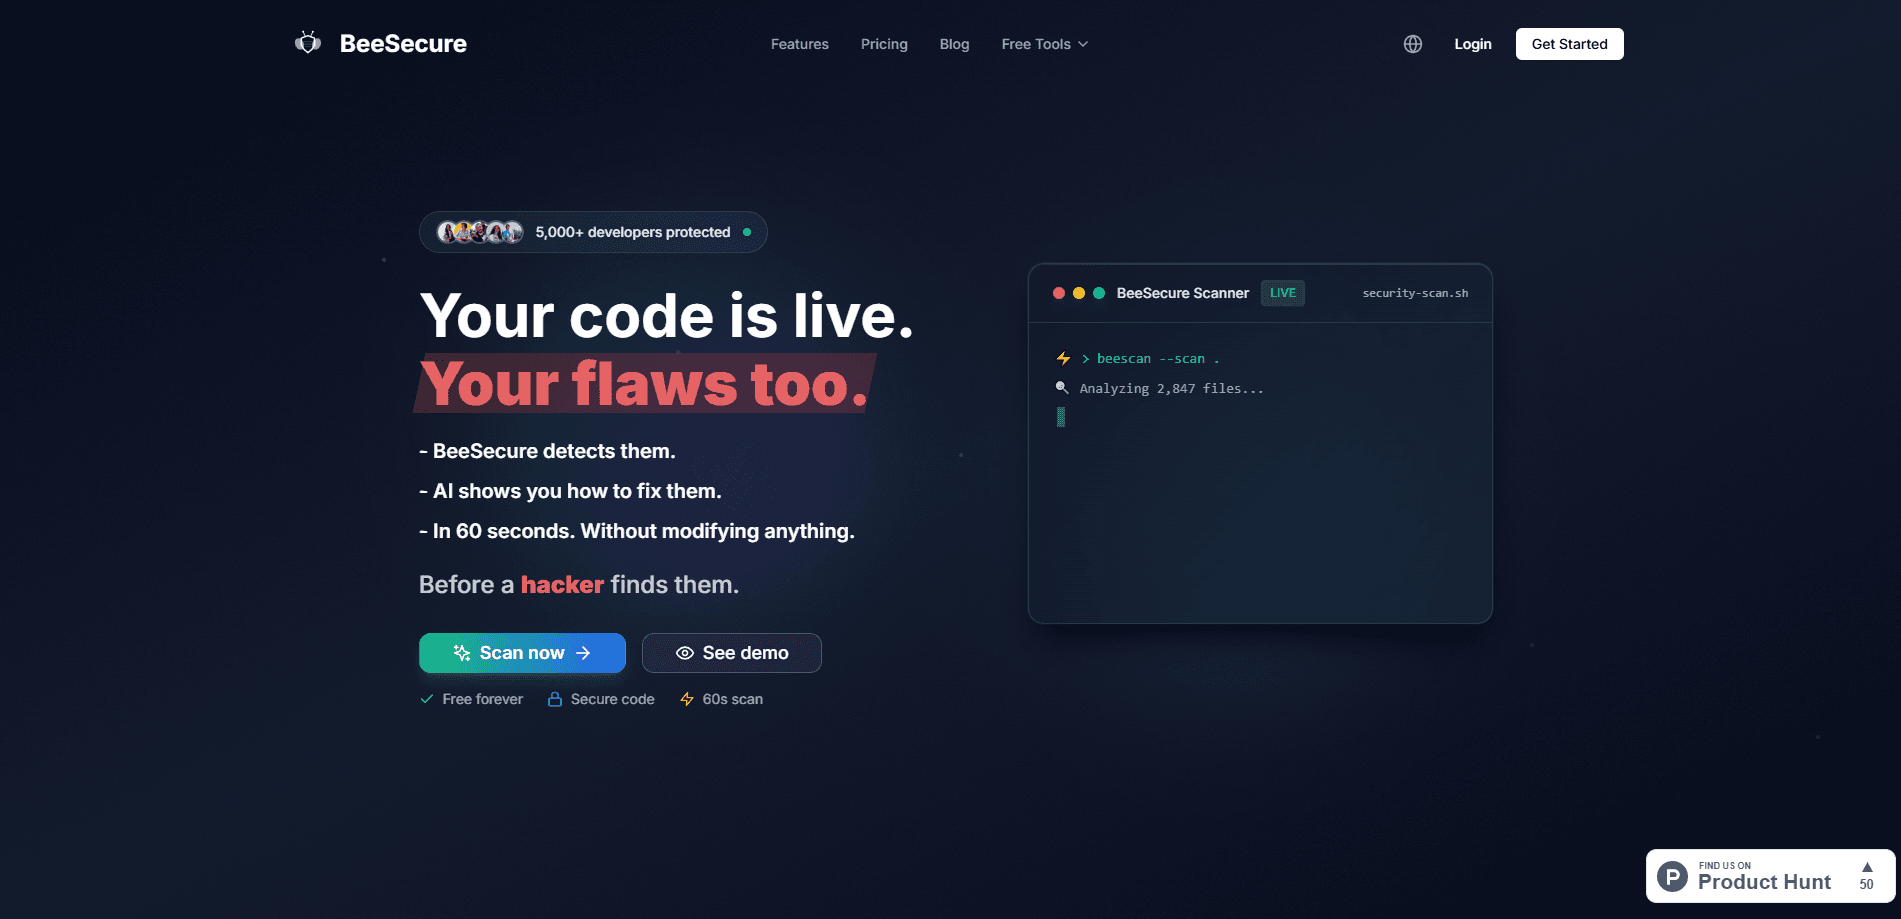
BeeSecure es un escáner de seguridad de código con IA para quienes programan con ayuda de IA. Se conecta a GitHub, revisa tu repositorio en unos 60 segundos y propone correcciones.
Acerca de BeeSecure
What Is BeeSecure
BeeSecure es una plataforma que analiza la seguridad del código fuente con apoyo de IA para localizar vulnerabilidades. Conectas un repositorio de GitHub y la herramienta lo recorre en busca de fallos conocidos como inyección SQL, cross-site scripting o claves secretas expuestas. La propuesta es clara: detectar lo que un proyecto hecho a toda prisa con IA suele dejar abierto antes de que lo encuentre otra persona.
Está pensada para un público concreto. La página principal se dirige a los "vibe coders", a los solopreneurs y a los indie hackers que lanzan aplicaciones con herramientas como Bolt, Cursor o Lovable. Ese perfil avanza rápido y casi nunca tiene un equipo de seguridad a mano, así que BeeSecure cambia un pentest completo por una revisión automática que corre en cada push. En la práctica, da una base rápida sobre la que construir.
Los límites honestos están en el propio producto. BeeSecure es un escáner, no una persona, y el equipo lo dice en su web. Cubre bien las clases de vulnerabilidad habituales, pero un atacante decidido que busque un fallo de lógica de negocio a medida todavía puede colarse. Toma el informe como un primer filtro sólido, no como la última palabra sobre la seguridad de tu aplicación.
Getting Started
- Regístrate con una cuenta gratuita usando GitHub o Google y conecta la GitHub App de BeeSecure.
- Elige el repositorio y la rama que quieres analizar.
- Inicia un análisis y espera unos 60 segundos hasta que aparezca el informe.
- Abre cada hallazgo para leer la explicación técnica y la corrección sugerida.
- Activa el análisis automático para que la rama elegida se vuelva a revisar en cada push.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de BeeSecure.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Vibe coders y creadores que programan con IA
- Solopreneurs e indie hackers
- Equipos de producto pequeños
Tareas
- Analizar un repositorio de GitHub
- Encontrar claves de API y secretos expuestos
- Revisar dependencias con CVE conocidos
- Auditar un sitio web público
- Integrar la seguridad en CI/CD
Casos de uso
- Lanzar un MVP que hiciste con un asistente de IA
- Revisar pull requests
- Comprobar un sitio en vivo cuyo código no controlas
Funciones clave
Análisis de código con IA en unos 60 segundos
BeeSecure funciona como escáner de vulnerabilidades de código: lee tu código fuente y marca fallos como inyección SQL y cross-site scripting, y a cada uno le asocia una corrección sugerida. El análisis en sí dura poco y lo puedes lanzar desde un repositorio conectado sin configurar nada antes. Para un chequeo rápido antes de publicar, esa velocidad es justo lo que buscas.
Análisis de repositorios de GitHub
Conectas la GitHub App de BeeSecure y eliges qué repositorios y ramas analizar, así el análisis de seguridad en GitHub corre sobre los repos que tú marques. Solo se revisan los repos que autorizas, y la herramienta sirve tanto para proyectos públicos como privados. El análisis automático puede repetir la rama elegida en cada push, lo que convierte la seguridad en una rutina de fondo en lugar de una tarea pesada.
Detección de secretos y claves de API
El escáner busca secretos embebidos, claves de API y otras cadenas sensibles que estén en tu código o empaquetadas en el frontend. Las variables de entorno del frontend en frameworks como React, Vue o Next.js acaban enviándose al navegador, así que cualquier cosa sensible que haya ahí ya es pública. Detectarlas antes de una filtración es todo el trabajo.
Análisis de dependencias vulnerables
BeeSecure compara tus paquetes con listas de CVE conocidos, así las librerías vulnerables aparecen como hallazgos en vez de sorpresas desagradables más adelante. Las dependencias desactualizadas son una de las vías de ataque más explotadas, y la mayoría de los equipos nunca las mira. Esta función cierra ese hueco sin que tengas que lanzar otra herramienta.
Escáner web de vulnerabilidades gratis
Un escáner independiente y gratuito recibe una URL y sondea el sitio en vivo en busca de endpoints expuestos, TLS débil, cabeceras de seguridad ausentes y puertos abiertos. No necesita acceso al código, lo que lo hace útil para un sitio heredado o uno que no controlas. Recibes un informe de vulnerabilidades en unos 30 segundos.
Deep Scan con IA especializada
El Deep Scan de pago lanza un modelo de IA especializado contra cada categoría de vulnerabilidad importante en lugar de una sola pasada general. El equipo lo describe como un método de varias pasadas que profundiza en fallos complejos que un análisis rápido podría dejar pasar. Apunta a aplicaciones críticas donde una lectura exhaustiva importa más que la velocidad.
Notificaciones, equipos e integración con CI/CD
Los planes de pago suman alertas de Slack y Discord, licencias adicionales y conexiones con GitHub Actions y GitLab CI para que los análisis corran en cada commit. Puedes definir qué eventos disparan una notificación y enviar los hallazgos al canal correcto. Los equipos que quieren que la seguridad se gestione sola pueden dejarla casi por completo en manos del pipeline.
Ventajas y desventajas
Ventajas
- Se conecta a GitHub en minutos y devuelve un primer informe de vulnerabilidades en unos 60 segundos.
- El plan gratuito incluye análisis reales y un escáner web público que no necesita repositorio.
- El análisis automático se repite en cada push, así los retrocesos se detectan sin trabajo manual.
- Los informes claros asocian cada hallazgo con una explicación técnica y una corrección sugerida.
Desventajas
- Es un escáner, no un pentest humano, así que los fallos nuevos o de lógica de negocio todavía pueden colarse.
- El análisis automático de ramas y las alertas de Slack o Discord quedan en planes de pago, lo que limita el plan gratuito.
- El informe es informativo y el equipo dice con claridad que tú sigues siendo responsable de lo que publicas.
Preguntas frecuentes
Analiza el código fuente en busca de vulnerabilidades como inyección SQL y XSS, revisa las dependencias con CVE conocidos y busca secretos y claves de API embebidos. Una herramienta gratuita aparte sondea un sitio web público a través de su URL en busca de cabeceras, TLS y puertos abiertos.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con BeeSecure.
Alternativas a BeeSecure

Base Code
Base44 (Wix) · Programación · ProductividadBase Code es un entorno de desarrollo en la nube compartido de Base44. El equipo describe cambios sobre un repositorio de GitHub en el chat, los ve en una vista previa y los envía como pull requests.

Google EmbeddingGemma 2
Google DeepMind · Escritura · Imagen · ProgramaciónGoogle EmbeddingGemma 2 es un modelo abierto de 740 millones de parámetros que convierte texto, código, imágenes, audio y fotogramas de vídeo en vectores de un mismo espacio de 768 dimensiones, y funciona en móviles y portátiles.

GitGlow
GitGlow · Programación · ProductividadGitGlow es un cliente Git de escritorio que reúne tu código y los cambios de tus agentes de IA en una sola revisión, para que sepas qué va a salir de tu máquina antes de publicarlo.