
BestDefense.io
BestDefense.io · Programación
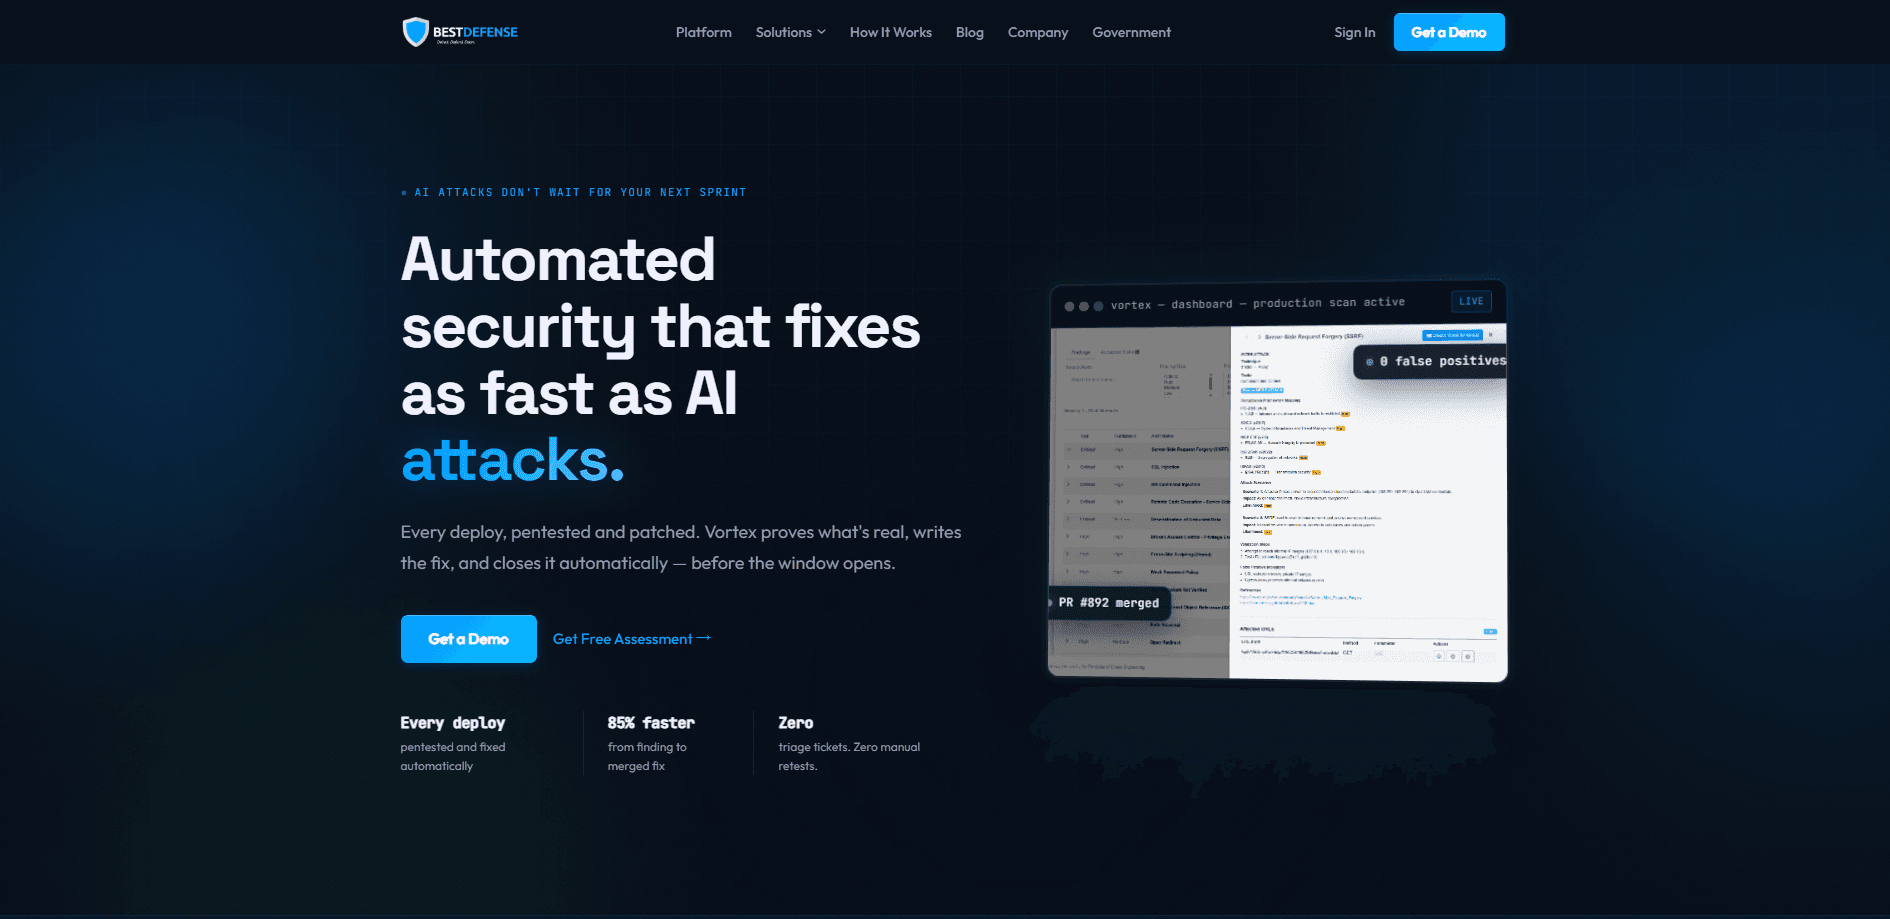
BestDefense.io es una plataforma de validación de seguridad continua construida alrededor de su motor Vortex. Mapea tu superficie de ataque en cada despliegue, ejecuta pentests con IA confirmados por exploits, escribe pull requests con correcciones de código para lo que encuentra, vuelve a probar la cadena de explotación original y genera evidencias de cumplimiento listas para auditoría. Piénsalo como pentesting automatizado que corre en tu propia máquina antes de que el código llegue a la rama principal. Está pensado para equipos de ingeniería y seguridad que despliegan con frecuencia y no pueden mantener un calendario manual de pentests al ritmo de su ciclo de publicación.
Acerca de BestDefense.io
Qué es BestDefense.io
BestDefense.io ataca una brecha que casi todos los equipos conocen bien: el código se publica mucho más rápido de lo que se prueba su seguridad. Su propia web afirma que publicas 66 veces más de lo que pruebas. Vortex intenta cerrar esa brecha ejecutando el ciclo completo (mapear, hacer pentest, corregir, verificar, probar) de forma automática en lugar de seguir un calendario trimestral.
La idea central es que un hallazgo no es un hallazgo hasta que se ejecuta. En vez de marcar patrones que podrían ser vulnerables, la plataforma intenta ejecutar cadenas de explotación reales: inyección SQL, bypass de autenticación, SSRF, escalada de privilegios y fallos de lógica de negocio. Todo lo que no se ejecuta nunca llega a tu equipo. ¿Por qué importa? Reduce el ruido, que es la razón principal por la que se ignoran las alertas de seguridad.
El límite es que se trata de una herramienta pre-commit que corre en la máquina del desarrollador. Se ejecuta en tu equipo y necesita Docker. No es un panel en la nube al que apuntas una URL en producción, así que los equipos pequeños sin CI ni flujo de contenedores tendrán que hacer algo de trabajo de configuración primero.
Cómo empezar
- Conecta tu repositorio. BestDefense.io funciona con GitHub, GitLab y Bitbucket, y se enlaza con Jira, Jenkins, SonarQube, Snyk, Slack, AWS, Azure y GCP.
- Instala Docker en la máquina donde correrá Vortex, ya que el pentesting se ejecuta de forma local antes del commit.
- Deja que Vortex mapee el código. Construye un grafo de endpoints, APIs, flujos de autenticación y dependencias en el momento de publicar.
- Revisa los exploits confirmados y los pull requests que genera. El filtro de CI bloquea las builds vulnerables hasta que cada uno se resuelve.
- Define tus objetivos de cumplimiento para que los ciclos cerrados produzcan evidencias con marca temporal asignadas a marcos como SOC 2, ISO 27001, PCI DSS, NIST y CMMC.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de BestDefense.io.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Equipos de desarrollo que despliegan varias veces por semana
- Ingenieros de seguridad enterrados en ruido de escáneres
- Responsables de cumplimiento en startups
Tareas
- Mapear la superficie de ataque
- Corregir vulnerabilidades confirmadas
- Verificar que una corrección se mantuvo
Casos de uso
- Publicar un nuevo endpoint de API
- Preparar una auditoría SOC 2
- Comprobaciones pre-commit en el portátil del desarrollador
Funciones clave
Mapeo continuo de la superficie de ataque
Vortex mapea cada endpoint, API, flujo de autenticación y dependencia en el momento en que se publica el código. La cobertura se reconstruye en cada despliegue, así que nunca queda desactualizada entre versiones. Para los equipos que añaden endpoints más rápido de lo que pueden rastrearlos, esto elimina el paso de inventario manual que suele quedarse atrás.
Pentesting con IA confirmado por exploits
La plataforma ejecuta cadenas de explotación en vivo en lugar de comparar patrones. Ataca inyección SQL, bypass de autenticación, SSRF, escalada de privilegios y fallos de lógica de negocio. Si un ataque no se ejecuta, nunca llega a tu equipo, que es la razón principal por la que este enfoque genera menos ruido que un escáner tradicional.
Correcciones de código generadas automáticamente
Por cada exploit confirmado, Vortex escribe un parche adaptado a tu stack y limitado a tu código, y lo abre como pull request en lugar de como informe en PDF. El filtro de CI bloquea cualquier build vulnerable hasta que el parche se fusiona. Eso convierte un hallazgo en un cambio fusionable en vez de otro ticket pendiente.
Re-prueba adversarial
Después de que se aplica una corrección, la plataforma vuelve a ejecutar el exploit original contra la build parcheada. Si la vulnerabilidad reaparece, tu equipo se entera antes que producción. Así se cierra el ciclo que la mayoría de los escáneres deja abierto, donde una corrección se da por buena porque la alerta dejó de dispararse.
Evidencia de cumplimiento lista para auditoría
Cada ciclo cerrado genera un registro de evidencia con marca temporal. Estos se asignan a SOC 2, ISO 27001, PCI DSS, NIST y CMMC. En lugar de reunir pruebas a mano cada trimestre, los registros se acumulan mientras trabajas, lo que acorta bastante la preparación de la auditoría.
Análisis nativo de grafos
Vortex mapea tu código como un grafo, usa análisis guiado por grafos para encontrar rutas contaminadas y demuestra que cada ruta se cierra tras una corrección. En su propio ejemplo, un taint que llega tanto a un sink de SQL como a un sink de ejecución de comandos en una tarea nocturna se corrige en ambos puntos, con cada ruta verificada como cerrada.
Ventajas y desventajas
Ventajas
- Solo los exploits confirmados llegan a tu equipo, lo que mantiene la cola de revisión corta y legible.
- Las correcciones llegan como pull requests contra tu propio código, así que remediar no empieza desde una página en blanco.
- Volver a probar tras un parche significa que un hallazgo cerrado está verificado, no solo marcado como hecho.
- La evidencia de cumplimiento se acumula de forma automática, lo que recorta la preparación trimestral de auditoría.
- Se integra con las herramientas que los equipos ya usan, incluidas GitHub, GitLab, Jira, Snyk y Slack.
Desventajas
- Requiere Docker y corre en tu máquina, así que los equipos sin flujo de contenedores se enfrentan a una configuración antes de ver valor.
- Los precios no están publicados. Hay que contactar con ventas, lo que dificulta presupuestar de antemano.
- El foco está en la seguridad de código y aplicaciones. No encaja si necesitas monitorización de red o de endpoints.
Preguntas frecuentes
Es una plataforma de validación de seguridad continua. Mapea tu superficie de ataque, ejecuta pentests impulsados por IA que confirman exploits ejecutándolos, genera correcciones de código como pull requests, vuelve a probar el exploit original y produce evidencia de cumplimiento, todo en cada despliegue.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con BestDefense.io.
Alternativas a BestDefense.io
Forefront
Forefront · ProgramaciónForefront es una plataforma web para construir con IA de código abierto. Te deja ajustar los principales modelos de lenguaje de código abierto con tus propios datos, evaluar cómo rinden y ejecutarlos a través de una API o exportarlos para alojarlos tú mismo. Los desarrolladores que quieren la comodidad de una plataforma cerrada pero insisten en ser dueños de sus modelos y sus datos son el público objetivo.

Startkit
StartKit.AI · ProgramaciónStartkit es un boilerplate para crear productos de SaaS con IA y wrappers de IA. Piénsalo como un boilerplate para startups de IA con las partes aburridas ya conectadas: autenticación, pagos con Stripe y Lemon Squeezy, límites de uso, correo transaccional y un kit de inicio de API de IA que habla con OpenAI, Anthropic, Groq o Llama. Clonas el repositorio, pones tu precio y te dedicas a la parte del producto por la que la gente paga de verdad. Está hecho con Next.js sobre React y Tailwind, así que buena parte del código boilerplate ya te resulta familiar.
Testim
Tricentis · ProgramaciónTestim es una plataforma de automatización de pruebas impulsada por IA para crear y ejecutar pruebas de extremo a extremo en aplicaciones web, móviles y Salesforce. Se apoya en el aprendizaje automático para mantener las pruebas estables cuando cambia una interfaz, así que los equipos dedican menos tiempo a reparar selectores rotos. No está nada mal para una herramienta de pruebas automatizadas que puedes empezar a usar hoy mismo. Creas pruebas grabando acciones en un navegador y luego añades JavaScript cuando necesitas más control. Es una opción sólida para equipos de QA con mucho trabajo.