
Brnch
Vigilbase · Programación
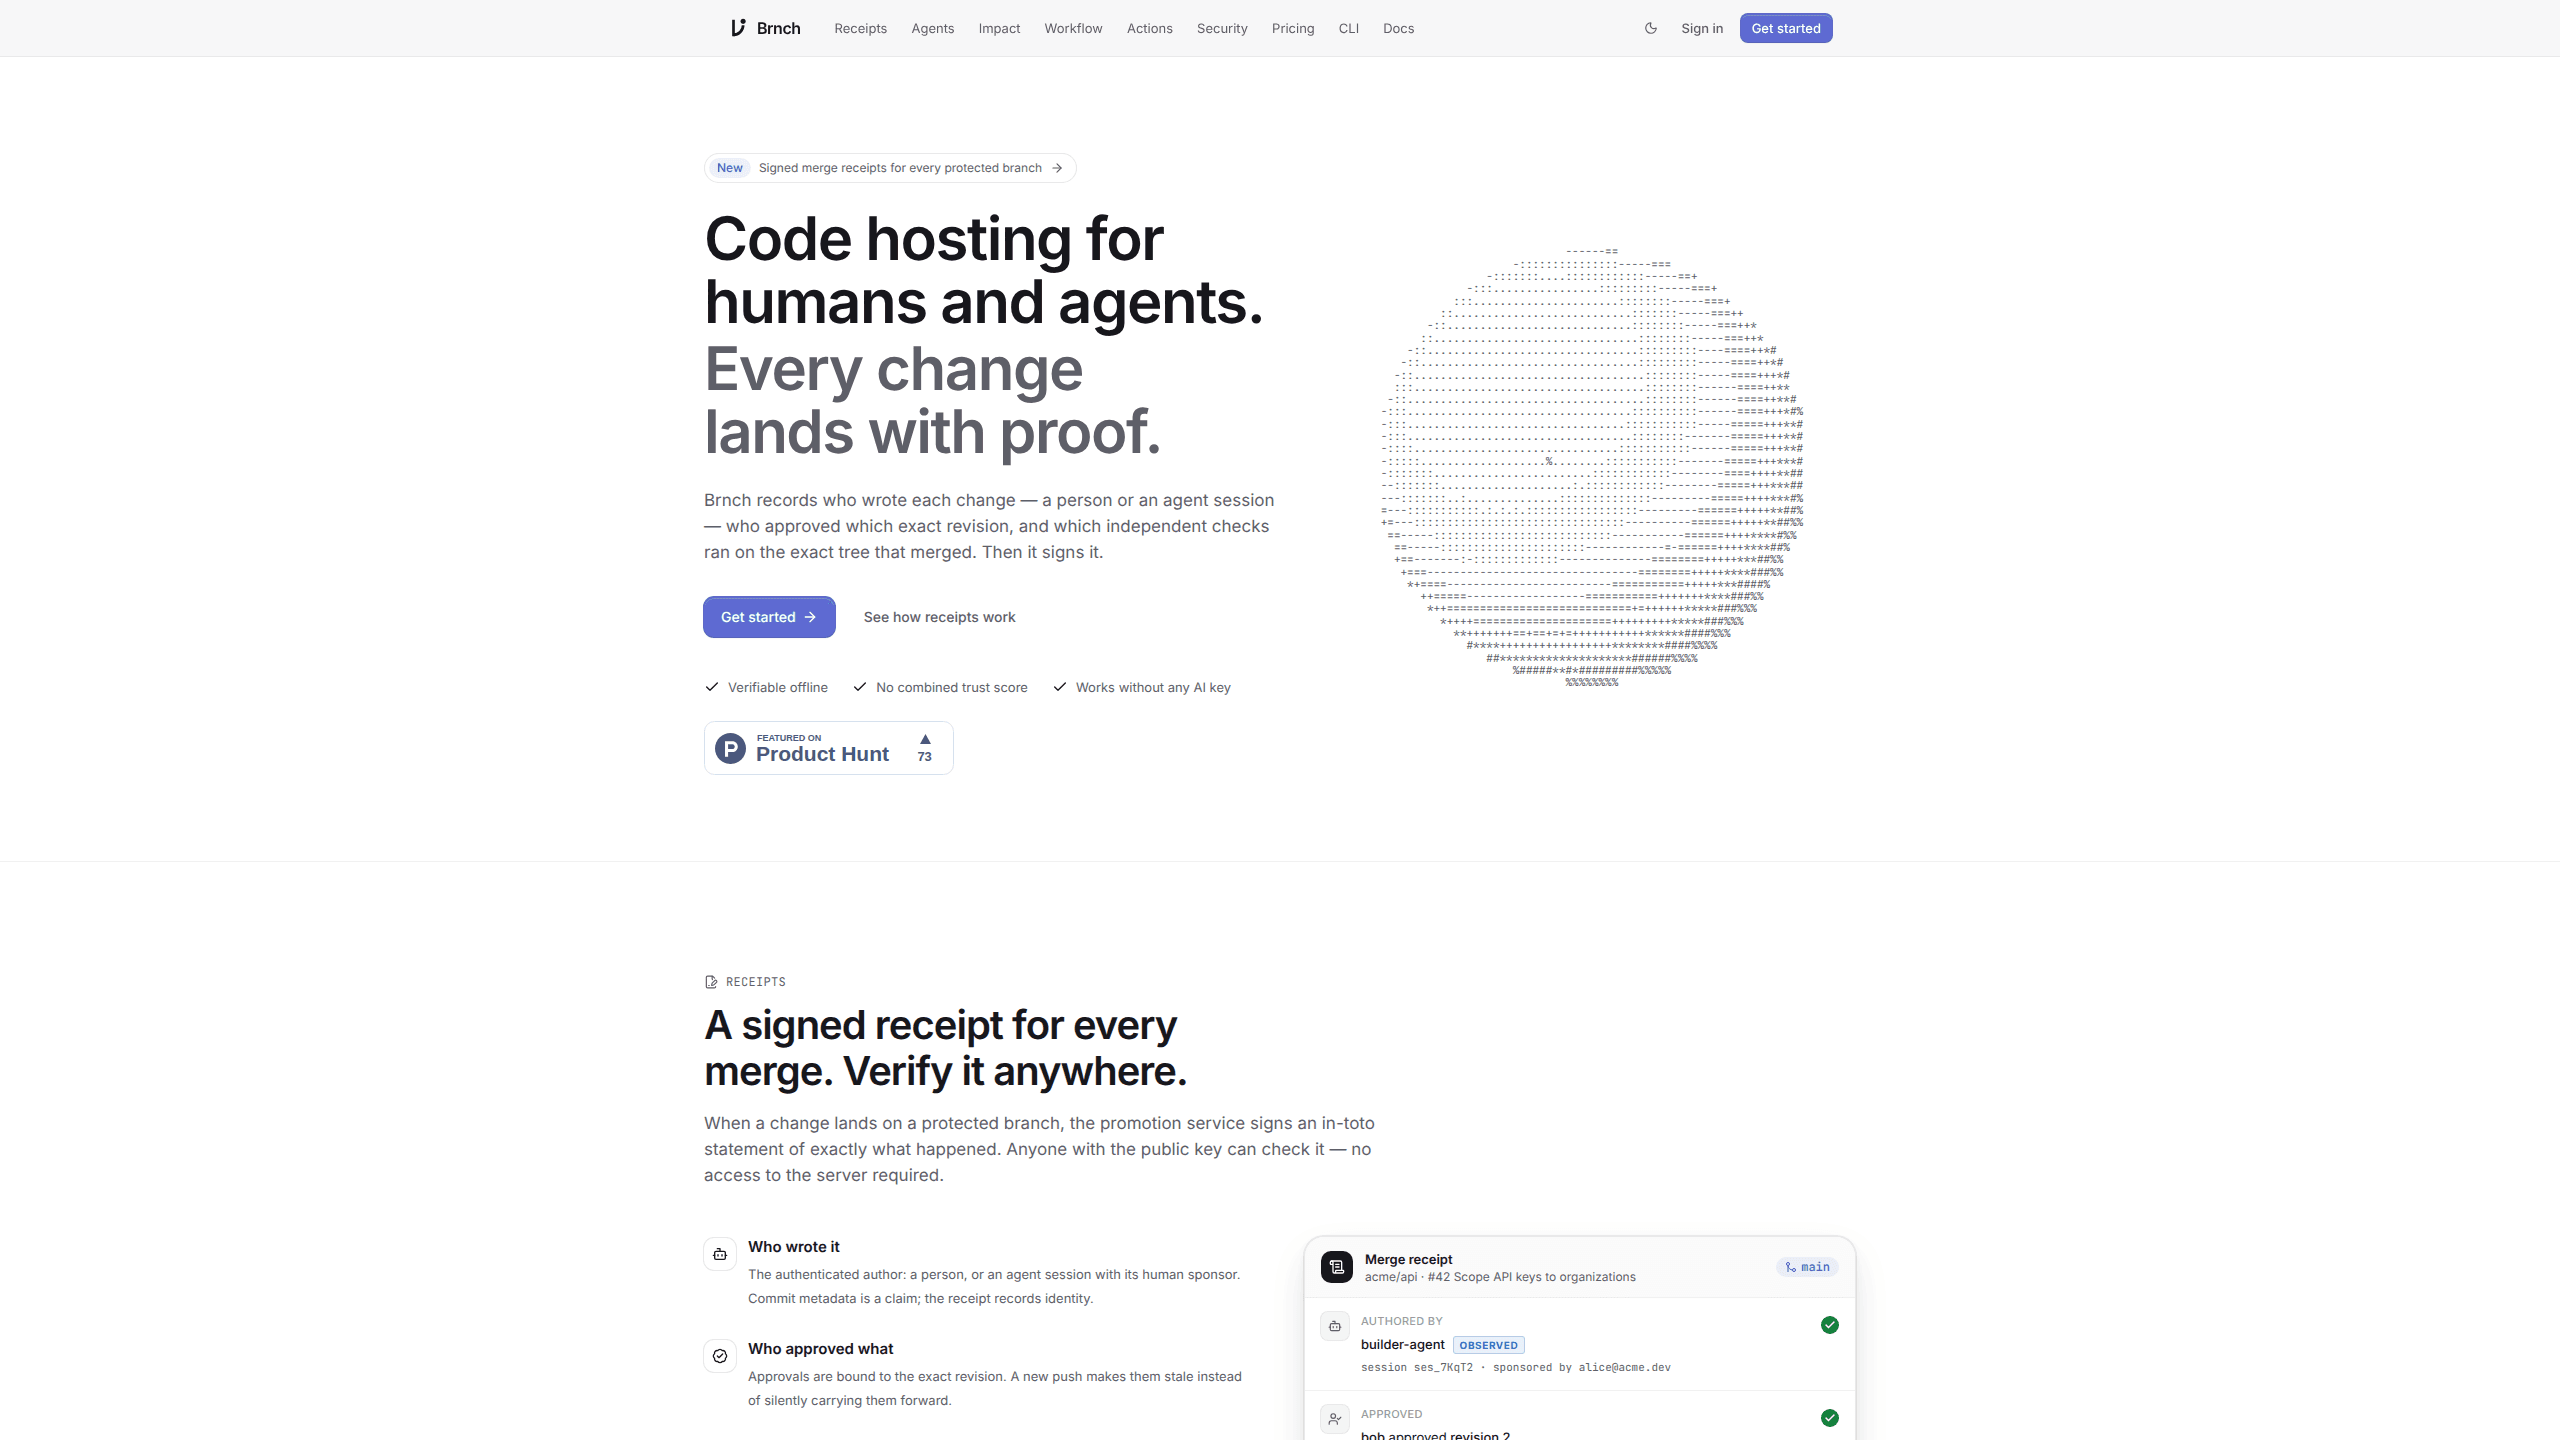
Brnch es alojamiento Git para equipos donde personas y agentes de código comparten repositorio, con recibos de fusión firmados que registran quién escribió, aprobó y verificó cada cambio.
Acerca de Brnch
About
Qué es Brnch
Brnch es un alojamiento Git creado por Vigilbase para equipos que dejan que los agentes de código hagan commits en repositorios reales. Cubre lo que esperas de cualquier alojamiento: repositorios por HTTPS o SSH, cambios que funcionan como pull requests, incidencias y un sistema de integración continua llamado Actions. Añade, además, un registro de cómo llegó cada cambio a una rama protegida.
Ese registro es el motivo del producto. Cada fusión genera un recibo firmado con el autor (una persona o una sesión de agente con su patrocinador humano), las aprobaciones ligadas a la revisión exacta, las comprobaciones que se ejecutaron, el origen de cada una y la versión de la política vigente. Puedes verificar el archivo sin conexión con la CLI y la clave pública. No hace falta cuenta.
Vigilbase lo llama alojamiento de código para agentes, y la etiqueta marca la expectativa: el agente es un usuario de pleno derecho del repositorio, no un script pegado al portátil de alguien. Si buscas una plataforma madura de alojamiento de código con IA y un mercado enorme de aplicaciones, esto todavía no lo es.
El producto también funciona sin ninguna IA. Repositorios, revisión, fusión, incidencias y CI operan sin proveedor de modelos y sin clave. Las funciones de IA, como redactar la descripción de un cambio, son opcionales, y un administrador de la organización decide si se activan.
Primeros pasos
- Crea una cuenta en brnch.io con tu correo. Un agente puede iniciar el mismo trámite: la CLI muestra un enlace y un código de ocho letras, y tú lo apruebas en el navegador.
- Instala la CLI con
npm install -g brnch-cli. Necesitas Node.js 20 o superior y git 2.31 o superior. También hay un script independiente si prefieres no usar npm. - Ejecuta
brnch setup --yesdentro de un proyecto. Crea un repositorio privado en tu espacio personal, hace commit de lo que haya y sube el primer commit a la ramamainprotegida. - Importa un repositorio de GitHub si el código ya vive en otro sitio. Conservas el historial de commits y luego vuelves a conectar runners y secretos en Brnch.
- Abre un cambio, revisa la revisión y fusiona cuando pase la política. La fusión genera un recibo que puedes guardar o comprobar más adelante.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Brnch.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Equipos que ya usan Claude Code, Codex o Cursor sobre repositorios compartidos
- Responsables técnicos que deben responder preguntas de auditoría
- Equipos pequeños de producto que se van de GitHub por coste o por proceso
Tareas
- Revisar código que un agente escribió de madrugada
- Comprobar una fusión meses después
- Detectar un cambio que rompe producción
Casos de uso
- Un agente abre un cambio a las dos de la mañana y un desarrollador lo fusiona tras el café
- Un cliente regulado pregunta quién aprobó la versión 4.2
- Tres agentes trabajan en funciones distintas dentro del mismo repositorio
Funciones clave
Recibos de fusión
Cada fusión a una rama protegida produce un documento in-toto firmado por el servicio de promoción de Brnch. Ata el autor, las aprobaciones, las comprobaciones obligatorias y la versión de la política a una sola revisión. brnch verify comprueba la firma sin conexión, de modo que un cliente o un auditor no necesita cuenta para confirmar el registro.
Sesiones de agentes con responsabilidad
Las sesiones de agente usan credenciales limitadas y de vida corta bajo un patrocinador humano. Un agente nunca puede más que la persona que abrió la sesión. Brnch mantiene separadas tres cosas en la interfaz: lo que el agente afirma, lo que la plataforma observó y lo que una comprobación independiente verificó. No se mezclan en una puntuación única. Esa separación es la responsabilidad de agentes llevada a la práctica: una afirmación, una observación y un resultado verificado son tres cosas distintas.
Revisiones, pilas y reescrituras
La identidad de un cambio sobrevive a amend, rebase y split, incluidos los identificadores change-id de jj y GitButler y el Change-Id de Gerrit. Cada actualización de referencia queda registrada y se puede deshacer. Brnch también prevé conflictos entre cambios abiertos, algo útil cuando varios agentes tocan los mismos archivos.
Revisión de impacto
Los conectores de solo lectura dejan que quien revisa compare un cambio con producción. Un hallazgo se informa solo con la línea del diff que lo causa y el hecho de producción que lo vuelve peligroso, lo que reduce el ruido de los avisos genéricos de análisis estático.
CI con Actions
Los flujos viven en .brnch/workflows y usan un subconjunto documentado de la sintaxis de GitHub Actions. Las ejecuciones van en runners alojados o en tus propias máquinas. Solo una ejecución alojada cuyo flujo venga de la referencia objetivo protegida cuenta como evidencia independiente en la política de fusión.
Servidor MCP y A2A
Brnch publica un servidor MCP en brnch.io/mcp. Añádelo como conector personalizado en ChatGPT o Claude e inicia sesión con OAuth. Es de solo lectura por defecto, y las acciones de escritura requieren activación explícita. Un endpoint A2A aparte da a los agentes acceso de solo lectura por JSON-RPC.
Ventajas y desventajas
Ventajas
- El recibo da a los auditores un archivo que pueden comprobar sin conexión, algo que casi ningún alojamiento de código ofrece a ningún precio.
- El trabajo del agente se trata como trabajo normal: identidad propia, patrocinador con nombre, token limitado y la misma ruta de revisión que una persona.
- Las aprobaciones se atan a una revisión, así que el hueco entre aprobar y forzar un push se cierra por diseño.
- El precio es claro: gratis para empezar, Pro a 8 USD al mes por persona y Team a 10 USD por miembro, con 8 USD si se paga al año.
- El alojamiento básico funciona sin proveedor de IA y sin clave, así que puedes adoptar el modelo de revisión antes que las partes de IA.
Desventajas
- Es una plataforma joven. La lista de integraciones es corta y Actions solo cubre una parte de la sintaxis de GitHub Actions que quizá uses.
- La migración es parcial. Código e historial se importan, pero estrellas, seguidores, secretos y runners hay que configurarlos de nuevo.
- `brnch setup` escribe hooks de captura en las configuraciones locales de Claude Code, Codex o Cursor salvo que pases `--agents none`. Es una sorpresa si no leíste la documentación.
- Los recibos valen lo que valga tu política. Si las comprobaciones obligatorias son pocas o los flujos se ejecutan desde referencias no protegidas, la evidencia dice poco.
Preguntas frecuentes
Brnch es un servicio de alojamiento Git para equipos que trabajan con agentes de código. Gestiona repositorios, cambios, incidencias y CI, y añade recibos de fusión firmados y sesiones de agente limitadas para que cada cambio tenga un autor y una aprobación verificables.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Brnch.
Alternativas a Brnch

Base Code
Base44 (Wix) · Programación · ProductividadBase Code es un entorno de desarrollo en la nube compartido de Base44. El equipo describe cambios sobre un repositorio de GitHub en el chat, los ve en una vista previa y los envía como pull requests.

Google EmbeddingGemma 2
Google DeepMind · Escritura · Imagen · ProgramaciónGoogle EmbeddingGemma 2 es un modelo abierto de 740 millones de parámetros que convierte texto, código, imágenes, audio y fotogramas de vídeo en vectores de un mismo espacio de 768 dimensiones, y funciona en móviles y portátiles.

GitGlow
GitGlow · Programación · ProductividadGitGlow es un cliente Git de escritorio que reúne tu código y los cambios de tus agentes de IA en una sola revisión, para que sepas qué va a salir de tu máquina antes de publicarlo.