
CodeThreat
CodeThreat · Programación
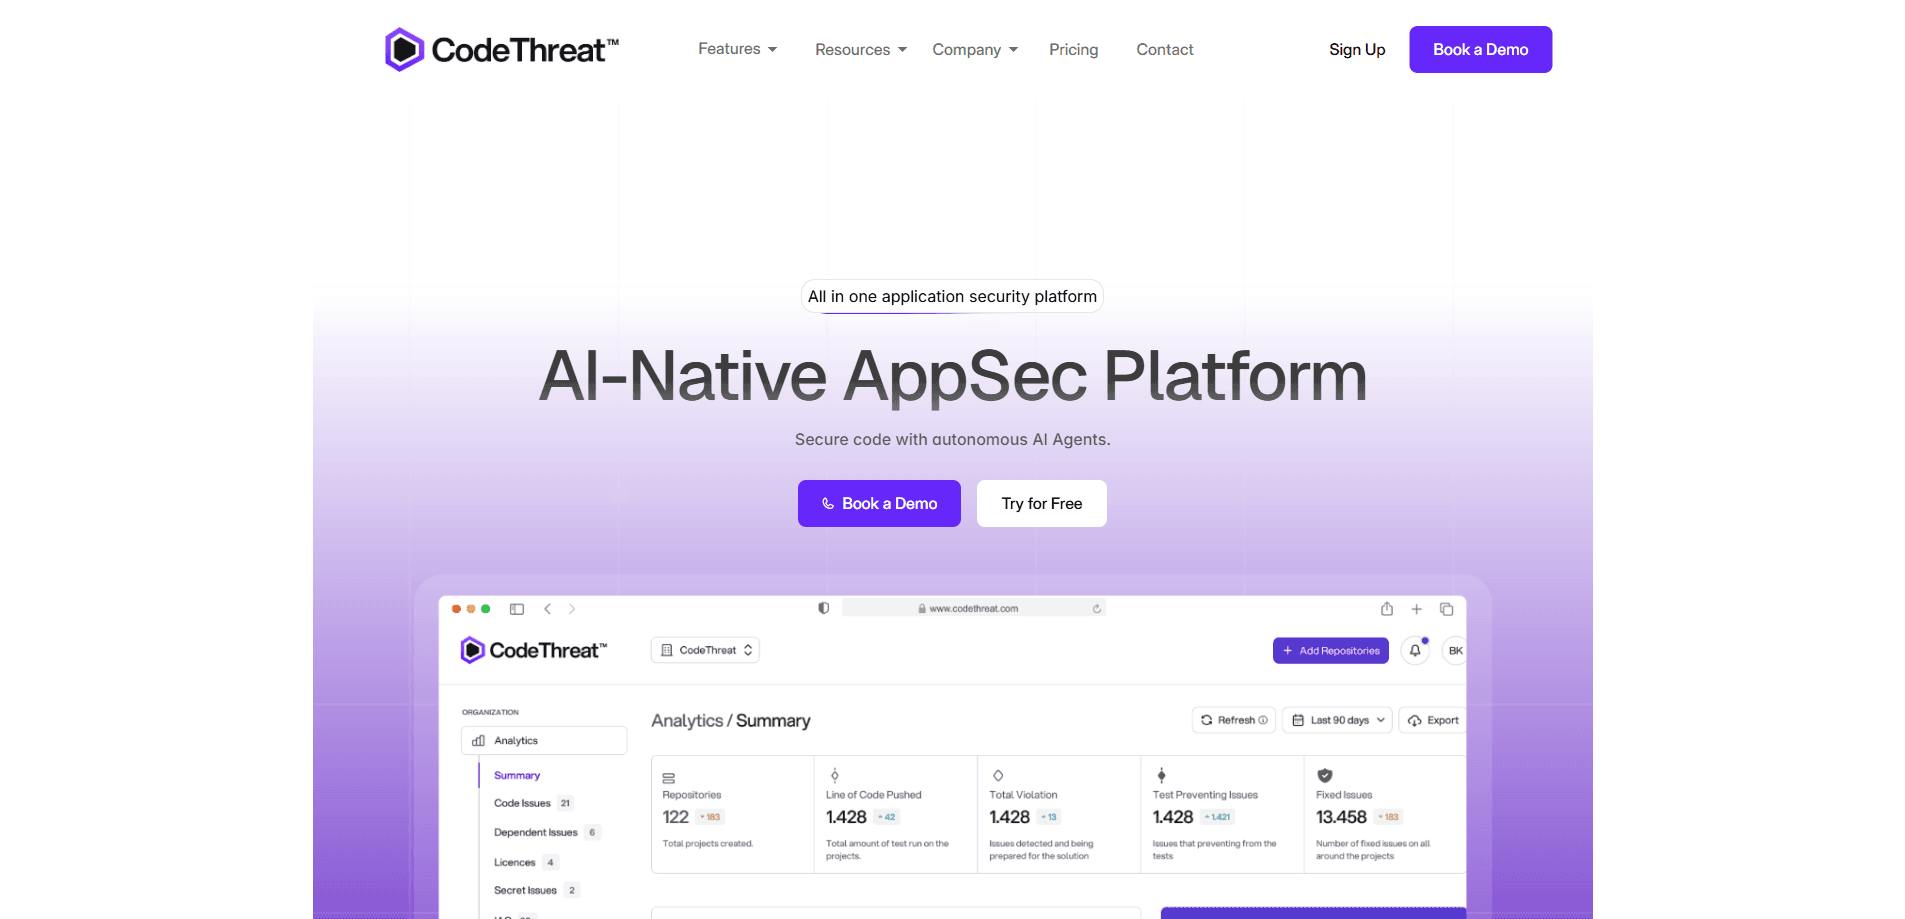
CodeThreat es una plataforma SAST con IA que analiza tu base de código en busca de vulnerabilidades y revisa las solicitudes de cambio antes de fusionarlas. Combina las pruebas de seguridad de aplicaciones estáticas (SAST) basadas en reglas con agentes de IA que recortan los falsos positivos y explican los riesgos que de verdad importan. Los equipos conectan sus repositorios, reciben los hallazgos dentro de su flujo habitual de trabajo y pagan por colaborador cuando se les queda corto el plan gratuito.
Acerca de CodeThreat
Qué es CodeThreat
CodeThreat es una plataforma de seguridad de código construida sobre una idea sencilla: un analizador que da falsas alarmas todo el día es un analizador que nadie lee. Ejecuta SAST determinista, SCA, análisis de infraestructura y de secretos, y luego coloca agentes de IA encima para descartar los hallazgos débiles y explicar los reales. Esa segunda capa carga con el trabajo pesado, porque la tarea que suele enterrar a un equipo de seguridad bajo una lista que nadie tiene tiempo de vaciar es el triaje, no el análisis.
Su propuesta vive en el hueco entre las herramientas SAST clásicas y no tener nada. Los analizadores tradicionales lo marcan todo y dejan que los desarrolladores se apañen. CodeThreat vuelve a revisar los hallazgos, marca los no explotables y explica por qué cree que son falsos positivos. Entonces, qué cambia en el día a día. Dedicas menos tiempo a triar alertas y más a arreglar las que cuentan.
Soporta más de 27 lenguajes, entre ellos Python, Java, JavaScript, Go y C#, con reglas para frameworks como Django, React, Spring y Laravel. Los hallazgos pueden incluir sugerencias de arreglo generadas por IA. El límite principal está en el alcance. La cobertura profunda, el despliegue en local y las ejecuciones ilimitadas de agentes quedan detrás de los planes Pro y Enterprise, así que los equipos pequeños del plan gratuito trabajan con cuotas.
Cómo empezar
- Regístrate en app.codethreat.com y empieza en el plan gratuito con hasta 3 repositorios privados.
- Conecta tu control de código fuente, ya sea GitHub, GitLab, Bitbucket o Azure, y elige los repositorios que quieres analizar.
- Deja que los motores deterministas ejecuten SAST, SCA, análisis de secretos y comprobaciones de IaC por toda la base de código.
- Activa los agentes de IA para la eliminación de falsos positivos y la revisión agéntica de código, y luego enlaza el CI/CD si quieres análisis en cada push.
- Revisa los hallazgos en el panel o en los comentarios del PR, aplica los arreglos sugeridos y haz push.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de CodeThreat.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Equipos pequeños de desarrollo
- Ingenieros de seguridad hartos del ruido
- Empresas pendientes del cumplimiento
Tareas
- Revisar las solicitudes de cambio en busca de seguridad antes de fusionarlas
- Entender una base de código desconocida
- Detectar claves y credenciales filtradas
Casos de uso
- Publicar más rápido sin una etapa dedicada de revisión AppSec
- Incorporar nuevos ingenieros
- Preparar una auditoría de seguridad
Funciones clave
SAST con IA y comprensión del contexto
El análisis impulsado por IA mira el contexto del proyecto para detectar fallos de lógica, flujos de datos y rutas de autenticación que los analizadores basados en reglas pasan por alto. También sigue cómo se mueven los datos entre funciones y archivos, así puede marcar flujos peligrosos sin que tú compiles el proyecto primero. Sin paso de compilación. Sin esperar a un build antes de que empiece la seguridad.
Eliminación de falsos positivos
Es la promesa estrella de CodeThreat, y el precio lo refleja. El agente vuelve a revisar los hallazgos de SAST, marca los no explotables y explica por qué cada uno es probablemente un falso positivo. Menos alertas falsas. Más tiempo en los problemas reales. Los desarrolladores dejan de cerrar tickets que no llevan a ningún sitio.
Revisión agéntica de PR
Cada solicitud de cambio dispara una revisión de seguridad de los archivos modificados, y la respuesta llega como comentarios en el PR. La seguridad pasa a formar parte de la revisión de código en lugar de ser un paso pegado después del despliegue. Ahí es donde la mayoría de los equipos la pierde de vista. Aquí aparece donde ya están los desarrolladores.
Análisis y mapeo agéntico del repositorio
La plataforma mapea todo tu repositorio y genera información sobre la arquitectura, la documentación, los endpoints, las dependencias y el flujo de datos. El mapa visual enlaza componentes y relaciones, así un ingeniero nuevo entiende la estructura sin leer cada archivo. Útil cuando entras en un proyecto con mil archivos y ninguna documentación.
Amplia cobertura de lenguajes e integraciones
CodeThreat soporta más de 27 lenguajes y frameworks de programación, y se conecta a GitHub, GitLab, Bitbucket, canalizaciones de CI/CD y proveedores de nube. No tienes que cambiar cómo trabaja tu equipo para añadirlo. Eso importa más de lo que sugiere la lista de funciones.
Cobertura AppSec completa en un solo sitio
SAST, SCA, IaC, seguridad de contenedores y análisis de secretos se ejecutan desde una única plataforma. Sin malabares con cuatro proveedores, sin coser informes a mano. Para los equipos que ya pagan herramientas separadas, esa consolidación es el gancho real. Un panel. Una factura. Menos huecos entre herramientas.
Trae tu propio LLM
Los clientes Enterprise pueden usar integración con LLM personalizado, incluido el alojamiento de modelos privados. Es la opción a mirar si tu código no puede salir de tu infraestructura y aun así quieres la capa agéntica. Conviene preguntarlo pronto, porque condiciona todo tu plan de despliegue.
Ventajas y desventajas
Ventajas
- La eliminación de falsos positivos ataca la queja más grande sobre las herramientas SAST.
- El plan gratuito es de verdad usable para equipos pequeños, con 3 repos privados y sin recargas de crédito.
- Amplia cobertura de lenguajes (más de 27) e integraciones con GitHub, GitLab, Bitbucket y CI/CD.
- Cobertura todo en uno: SAST, SCA, IaC, contenedores y análisis de secretos bajo el mismo techo.
- Precio transparente por colaborador a $39, con opciones en local y LLM privado en Enterprise.
Desventajas
- Los planes de pago facturan por colaborador, así que el coste escala con la plantilla de desarrolladores, no con el uso.
- Las funciones agénticas más potentes tienen cuota limitada en Free y Pro, y golpean antes a los equipos pequeños.
- El despliegue en local y el alojamiento de LLM personalizado son solo para Enterprise, lo que implica una conversación con ventas.
Preguntas frecuentes
CodeThreat es una plataforma de seguridad de aplicaciones nativa de IA que combina las pruebas de seguridad de aplicaciones estáticas con agentes de IA. Analiza el código en busca de vulnerabilidades, filtra falsos positivos, revisa solicitudes de cambio y mapea repositorios, todo desde un mismo panel.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con CodeThreat.
Alternativas a CodeThreat
Forefront
Forefront · ProgramaciónForefront es una plataforma web para construir con IA de código abierto. Te deja ajustar los principales modelos de lenguaje de código abierto con tus propios datos, evaluar cómo rinden y ejecutarlos a través de una API o exportarlos para alojarlos tú mismo. Los desarrolladores que quieren la comodidad de una plataforma cerrada pero insisten en ser dueños de sus modelos y sus datos son el público objetivo.

Startkit
StartKit.AI · ProgramaciónStartkit es un boilerplate para crear productos de SaaS con IA y wrappers de IA. Piénsalo como un boilerplate para startups de IA con las partes aburridas ya conectadas: autenticación, pagos con Stripe y Lemon Squeezy, límites de uso, correo transaccional y un kit de inicio de API de IA que habla con OpenAI, Anthropic, Groq o Llama. Clonas el repositorio, pones tu precio y te dedicas a la parte del producto por la que la gente paga de verdad. Está hecho con Next.js sobre React y Tailwind, así que buena parte del código boilerplate ya te resulta familiar.
Testim
Tricentis · ProgramaciónTestim es una plataforma de automatización de pruebas impulsada por IA para crear y ejecutar pruebas de extremo a extremo en aplicaciones web, móviles y Salesforce. Se apoya en el aprendizaje automático para mantener las pruebas estables cuando cambia una interfaz, así que los equipos dedican menos tiempo a reparar selectores rotos. No está nada mal para una herramienta de pruebas automatizadas que puedes empezar a usar hoy mismo. Creas pruebas grabando acciones en un navegador y luego añades JavaScript cuando necesitas más control. Es una opción sólida para equipos de QA con mucho trabajo.