
Gecko Security
Gecko Security · Programación
Gecko Security es un ingeniero de seguridad con IA que analiza tu base de código para encontrar vulnerabilidades explotables y entrega las correcciones a los desarrolladores.
Acerca de Gecko Security
Qué es Gecko Security
Gecko Security es una plataforma de seguridad de aplicaciones impulsada por IA. En lugar de buscar patrones conocidos en tu código, construye un modelo semántico de toda tu aplicación: el código fuente, la infraestructura y la documentación en conjunto. Después rastrea cómo fluyen los datos entre servicios y dónde se rompen los límites de confianza. El resultado es la detección de errores complejos que los escáneres antiguos suelen pasar por alto, como fallos en la lógica de negocio y cadenas de ataque de varios pasos.
El usuario objetivo es un equipo de desarrollo o de seguridad que publica código rápido y no puede permitirse un cuello de botella aparte en AppSec, así que Gecko se integra en tu pipeline, revisa cada pull request y sugiere correcciones con un clic. Un bot de PR/MR comenta los hallazgos, y los ingenieros resuelven los problemas sin salir de GitLab o GitHub. El jefe de ingeniería de Cal.com lo dijo claro en un caso de estudio: cada pull request que entra, saben que está protegido.
No es una herramienta gratuita para todo ni está pensada para proyectos de hobby en solitario. El plan gratuito te limita a 10 escaneos. La cobertura real empieza en Pro, a 100 dólares al mes, y las funciones empresariales como el despliegue on-premise y el SSO quedan detrás de un precio anual personalizado. Si solo necesitas un lint rápido en un proyecto secundario, es demasiada carga. Si proteges una base de código en producción dentro de una arquitectura de microservicios, la cosa cambia.
Cómo empezar
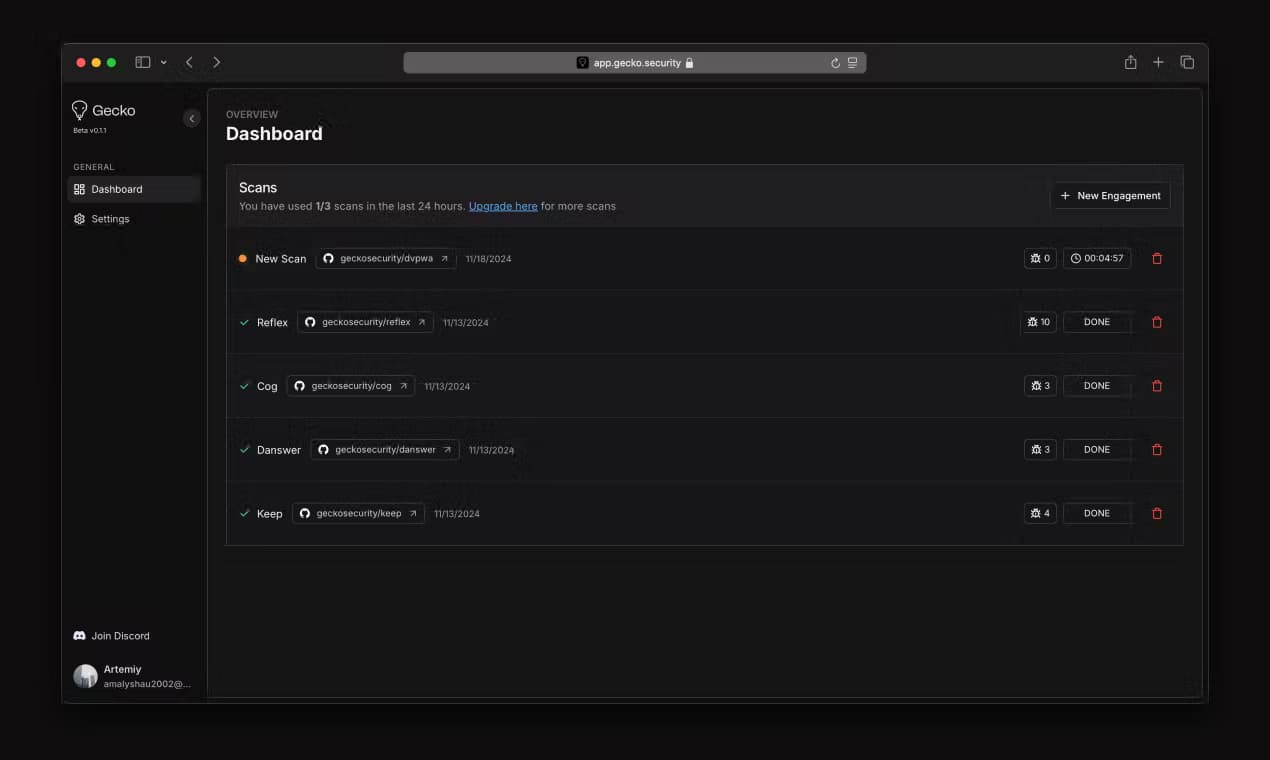
- Crea una cuenta en app.gecko.security y conecta tu repositorio desde GitHub, GitLab o Bitbucket.
- Deja que Gecko indexe la base de código para que pueda construir su grafo semántico de tus servicios y dependencias.
- Conecta el contexto de apoyo, como la configuración de infraestructura y la documentación, para que los escaneos puedan rastrear datos a través de los límites de confianza.
- Ejecuta tu primer escaneo o abre un pull request y deja que el bot de PR/MR marque los hallazgos con correcciones sugeridas.
- Revisa los problemas priorizados, aplica la corrección automática y sigue adelante.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Gecko Security.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Equipos de desarrollo que publican código cada semana
- Ingenieros de seguridad en empresas medianas y grandes
- Fundadores de startups sin un responsable de seguridad dedicado
Tareas
- Revisar pull requests en busca de errores explotables
- Modelar amenazas entre servicios y ciclos de versión
- Escribir políticas de seguridad en lenguaje llano
Casos de uso
- Una app de microservicios donde un fallo solo aparece entre dos servicios
- Un equipo que prepara una revisión de cumplimiento
- Trabajo de sprint donde la seguridad siempre se queda atrás
Funciones clave
Análisis semántico del código
Gecko construye un grafo preciso a nivel de compilador de tu base de código en lugar de apoyarse en un análisis AST frágil o en grafos de llamadas. Así entiende lo que significa tu código, analiza lenguajes de tipado dinámico y sigue vulnerabilidades de varios pasos por toda tu aplicación. Es el motor detrás del SAST con IA de la plataforma.
Detección de rutas de ataque y fallos de lógica
La mayoría de los escáneres busca patrones que ya reconoce. Gecko actúa como un escáner de vulnerabilidades de código que mapea rutas de ataque completas, fallos de lógica y riesgos entre servicios en todo tu entorno. Los errores en la lógica de negocio son justo donde ocurren las brechas, y son el tipo de vulnerabilidad que las herramientas de coincidencia de patrones simplemente no ven, por muchas reglas que escribas.
Reglas en lenguaje natural
Escribes políticas de seguridad como se las explicarías a un compañero, por ejemplo "este servicio no debería escribir datos en una API de terceros". Gecko aplica esa regla a tu código, tus dependencias y tu entorno conectado. Sin DSL que aprender, sin regex que mantener.
Escaneo en CI/CD y pull requests
La plataforma se integra en tu pipeline para que los desarrolladores resuelvan los problemas sin salir de su flujo de trabajo. Revisa pull requests, marca problemas y puede marcar un hallazgo como resuelto cuando alguien sube un cambio, así que la seguridad deja de ser una caseta de peaje al final del sprint.
Escaneo contextual entre servicios
Gecko escanea varios repos y microservicios para encontrar problemas que solo surgen entre límites de confianza, y trae integraciones como Jira, Terraform y la configuración de la nube para entender todo el entorno alrededor de tu código. Los resultados precisos empiezan con ese contexto integrado.
Aprendizaje continuo y priorización
Gecko aprende de tus comentarios para mejorar la precisión con el tiempo, así que los hallazgos se afinan. Las cifras de marketing son 8 veces más verdaderos positivos y un 90% menos falsos positivos, y la empresa también cita un tiempo medio de remediación de alrededor de una hora en los despliegues de sus clientes. Toma esas cifras como datos del proveedor, no como resultados independientes.
Priorización inteligente
No todos los hallazgos merecen tu mañana. Gecko ordena los problemas según lo explotables que sean de forma remota, así que los más peligrosos salen primero. La atención limitada de tu equipo va a las vulnerabilidades a las que un atacante podría llegar de verdad.
Ventajas y desventajas
Ventajas
- Encuentra fallos de lógica y cadenas de ataque de varios pasos que los escáneres basados en patrones suelen pasar por alto.
- El bot de PR/MR integrado y la corrección automática con un clic mantienen la seguridad dentro del flujo del desarrollador.
- El análisis semántico funciona en lenguajes de tipado dinámico, donde las herramientas de grafos de llamadas se atascan.
- Hay plan gratuito con un límite de 10 escaneos, así que puedes probar el flujo antes de pagar.
- Las opciones Enterprise incluyen despliegue autoalojado, SSO/SAML y registros de auditoría para equipos regulados.
Desventajas
- Pro empieza en 100 dólares al mes, que es mucho para desarrolladores en solitario o proyectos secundarios pequeños.
- Los 10 escaneos del plan gratuito se agotan rápido en un repositorio activo.
- El precio Enterprise es personalizado y solo anual, así que no puedes autogestionar todo el conjunto de funciones.
- Las cifras de precisión vienen del proveedor, y las pruebas independientes de terceros todavía son escasas.
Preguntas frecuentes
Escanea tu base de código y la infraestructura conectada para encontrar vulnerabilidades explotables, y luego entrega a los desarrolladores las correcciones que necesitan para resolver cada problema antes de que llegue a producción. Se centra en problemas complejos como fallos de lógica de negocio y cadenas de ataque de varios pasos, no en simples coincidencias de patrones.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Gecko Security.
Alternativas a Gecko Security

Base Code
Base44 (Wix) · Programación · ProductividadBase Code es un entorno de desarrollo en la nube compartido de Base44. El equipo describe cambios sobre un repositorio de GitHub en el chat, los ve en una vista previa y los envía como pull requests.

Google EmbeddingGemma 2
Google DeepMind · Escritura · Imagen · ProgramaciónGoogle EmbeddingGemma 2 es un modelo abierto de 740 millones de parámetros que convierte texto, código, imágenes, audio y fotogramas de vídeo en vectores de un mismo espacio de 768 dimensiones, y funciona en móviles y portátiles.

GitGlow
GitGlow · Programación · ProductividadGitGlow es un cliente Git de escritorio que reúne tu código y los cambios de tus agentes de IA en una sola revisión, para que sepas qué va a salir de tu máquina antes de publicarlo.