

Guardian IDE
Guardian IDE · Programación
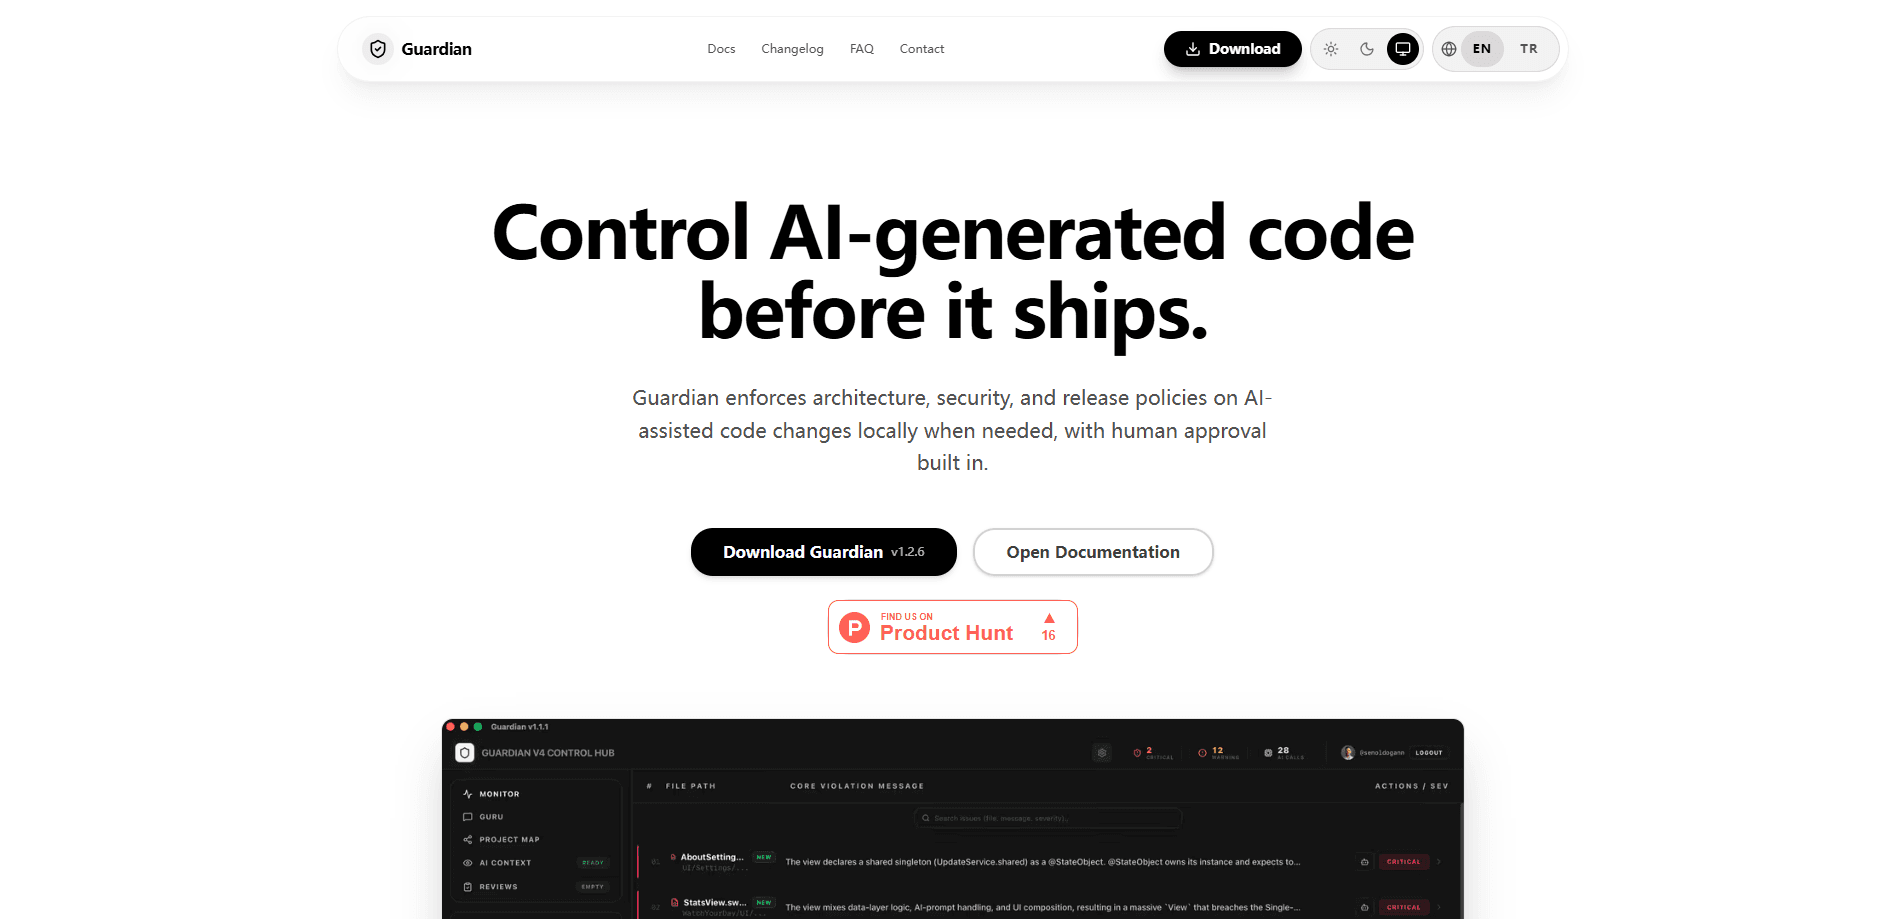
Guardian IDE es una herramienta de gobernanza local que revisa los cambios de código generados por IA contra las reglas de arquitectura, seguridad y publicación de tu equipo antes de que lleguen al despliegue. Corre dentro de tu propio entorno y no en la nube, y añade un paso de aprobación humana para que una persona dé el visto bueno a las ediciones riesgosas en lugar de dejar que un modelo empuje directo a producción. Si tu equipo ya depende de asistentes de código con IA, esta es la capa que mantiene su salida en los rieles.
Acerca de Guardian IDE
Qué es Guardian IDE
Guardian IDE se sitúa entre un asistente de código con IA y tu repositorio. En vez de confiar en lo que produzca el modelo, evalúa cada cambio contra las políticas que define tu equipo: dónde va cada pieza de código, qué patrones están prohibidos, qué dependencias se permiten y qué debe ocurrir antes de sacar una publicación. El resultado es una compuerta. Decide si una edición generada por IA pasa, se marca o espera a una persona.
El problema es real. Los asistentes de IA escriben rápido. También escriben con confianza. Lo que no conocen es el contrato no escrito de tu base de código, así que colocan llamadas de datos en la capa equivocada, omiten las precondiciones que espera tu servicio o tocan sin avisar código que queda fuera de alcance. Guardian IDE convierte esas reglas ocultas en algo que una máquina puede verificar.
La contrapartida es la configuración. Local significa que la herramienta vive en tus máquinas, así que alguien tiene que instalarla, conectarla a tus repos y escribir las políticas iniciales. ¿Quieres un escáner alojado en la nube y sin configuración? Esto pesa más que eso.
Cómo empezar
- Instala Guardian IDE de forma local y apúntalo a los repositorios que quieras cubrir.
- Define tus primeras políticas para los límites de arquitectura, las reglas de seguridad y las condiciones de publicación.
- Conéctalo a tu flujo de trabajo de código con IA para que los cambios generados pasen por Guardian antes de asentarse.
- Revisa los cambios marcados, apruébalos o recházalos, y deja que las ediciones limpias sigan su curso.
- Afina el conjunto de políticas a medida que aparezcan nuevos patrones y riesgos con el tiempo.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Guardian IDE.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Equipos de ingeniería que usan asistentes de código con IA
- Responsables de seguridad y plataforma
- Desarrolladores individuales con estándares estrictos
Tareas
- Revisar pull requests generados por IA
- Aplicar límites de arquitectura
- Condicionar las publicaciones
- Documentar las decisiones de aprobación
Casos de uso
- Añadir asistentes de IA a una base de código existente
- Proyectos regulados o sensibles al cumplimiento
- Limpiar después de un sprint rápido impulsado por IA
Funciones clave
Aplicación de políticas sobre cambios de IA
Guardian IDE evalúa cada cambio generado por IA contra las reglas que escribe tu equipo, y cubre arquitectura, seguridad y condiciones de publicación en una sola pasada. Un cambio que rompe un límite o activa una regla de seguridad se detecta antes de fusionarse, no después de que ya esté en una compilación. El valor está en la consistencia: el mismo estándar se aplica tanto si el código lo escribió una persona como si lo escribió un modelo.
Arquitectura local
La herramienta corre en tu propio entorno, así que tu código fuente y tus políticas no tienen que salir de tus máquinas para que los revisen. Eso importa para equipos con reglas estrictas sobre los datos. También importa para quien no quiere otra dependencia de nube en el circuito. Aquí controlas la versión y la configuración, en lugar de esperar al calendario de lanzamientos de un proveedor.
Flujos de aprobación humana
Los cambios riesgosos no pasan solo porque un agente lo diga. Guardian IDE los deriva a una persona que los revisa y aprueba antes de que algo salga. Consigues un punto de decisión explícito y registrado, que es la diferencia entre "la IA dijo que estaba hecho" y un compañero que de verdad firma.
Barreras de protección de arquitectura y seguridad
Los equipos fijan los límites una vez, y Guardian IDE ajusta cada cambio a ellos. Los patrones prohibidos, las dependencias no permitidas y las reglas estructurales viven en el conjunto de políticas, así que un modelo no puede sortearlos en silencio. Este es el núcleo del producto: convertir los estándares no escritos de tu equipo en verificaciones que se ejecutan solas.
Pensado para flujos de trabajo asistidos por IA
Guardian IDE se diseña alrededor de una realidad simple: ahora los modelos escriben tu código, no solo las personas. Da por sentado que los cambios generados por IA son la norma. Los trata como algo que hay que gobernar y no como algo en lo que confiar por defecto. Ese enfoque da forma a la manera en que detecta los problemas y a dónde inserta el paso de aprobación.
Ventajas y desventajas
Ventajas
- Añade una verificación automática de políticas a los cambios generados por IA, así que las violaciones salen a la luz antes de la fusión.
- El diseño local mantiene el código fuente y las reglas dentro de tu propio entorno.
- El paso de aprobación humana te da un punto de decisión registrado sobre las ediciones riesgosas.
- Cubre arquitectura, seguridad y condiciones de publicación en una sola compuerta.
Desventajas
- Exige trabajo previo para instalar y escribir el conjunto inicial de políticas, que pesa más que un escáner alojado.
- Los flujos de aprobación añaden un paso a cada cambio riesgoso, lo que puede frenar a un equipo que se mueve rápido.
- La documentación y los detalles sobre precios y acceso a la API son difíciles de confirmar a partir de fuentes públicas.
Preguntas frecuentes
Revisa los cambios de código generados por IA contra las políticas que tu equipo define para arquitectura, seguridad y preparación para publicar, y luego deriva las ediciones riesgosas a una persona para su aprobación. Piénsalo como una compuerta. Está entre un asistente de IA y tu repositorio.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Guardian IDE.
Alternativas a Guardian IDE
Forefront
Forefront · ProgramaciónForefront es una plataforma web para construir con IA de código abierto. Te deja ajustar los principales modelos de lenguaje de código abierto con tus propios datos, evaluar cómo rinden y ejecutarlos a través de una API o exportarlos para alojarlos tú mismo. Los desarrolladores que quieren la comodidad de una plataforma cerrada pero insisten en ser dueños de sus modelos y sus datos son el público objetivo.

Startkit
StartKit.AI · ProgramaciónStartkit es un boilerplate para crear productos de SaaS con IA y wrappers de IA. Piénsalo como un boilerplate para startups de IA con las partes aburridas ya conectadas: autenticación, pagos con Stripe y Lemon Squeezy, límites de uso, correo transaccional y un kit de inicio de API de IA que habla con OpenAI, Anthropic, Groq o Llama. Clonas el repositorio, pones tu precio y te dedicas a la parte del producto por la que la gente paga de verdad. Está hecho con Next.js sobre React y Tailwind, así que buena parte del código boilerplate ya te resulta familiar.
Testim
Tricentis · ProgramaciónTestim es una plataforma de automatización de pruebas impulsada por IA para crear y ejecutar pruebas de extremo a extremo en aplicaciones web, móviles y Salesforce. Se apoya en el aprendizaje automático para mantener las pruebas estables cuando cambia una interfaz, así que los equipos dedican menos tiempo a reparar selectores rotos. No está nada mal para una herramienta de pruebas automatizadas que puedes empezar a usar hoy mismo. Creas pruebas grabando acciones en un navegador y luego añades JavaScript cuando necesitas más control. Es una opción sólida para equipos de QA con mucho trabajo.