
Kastra
Kastra · Programación
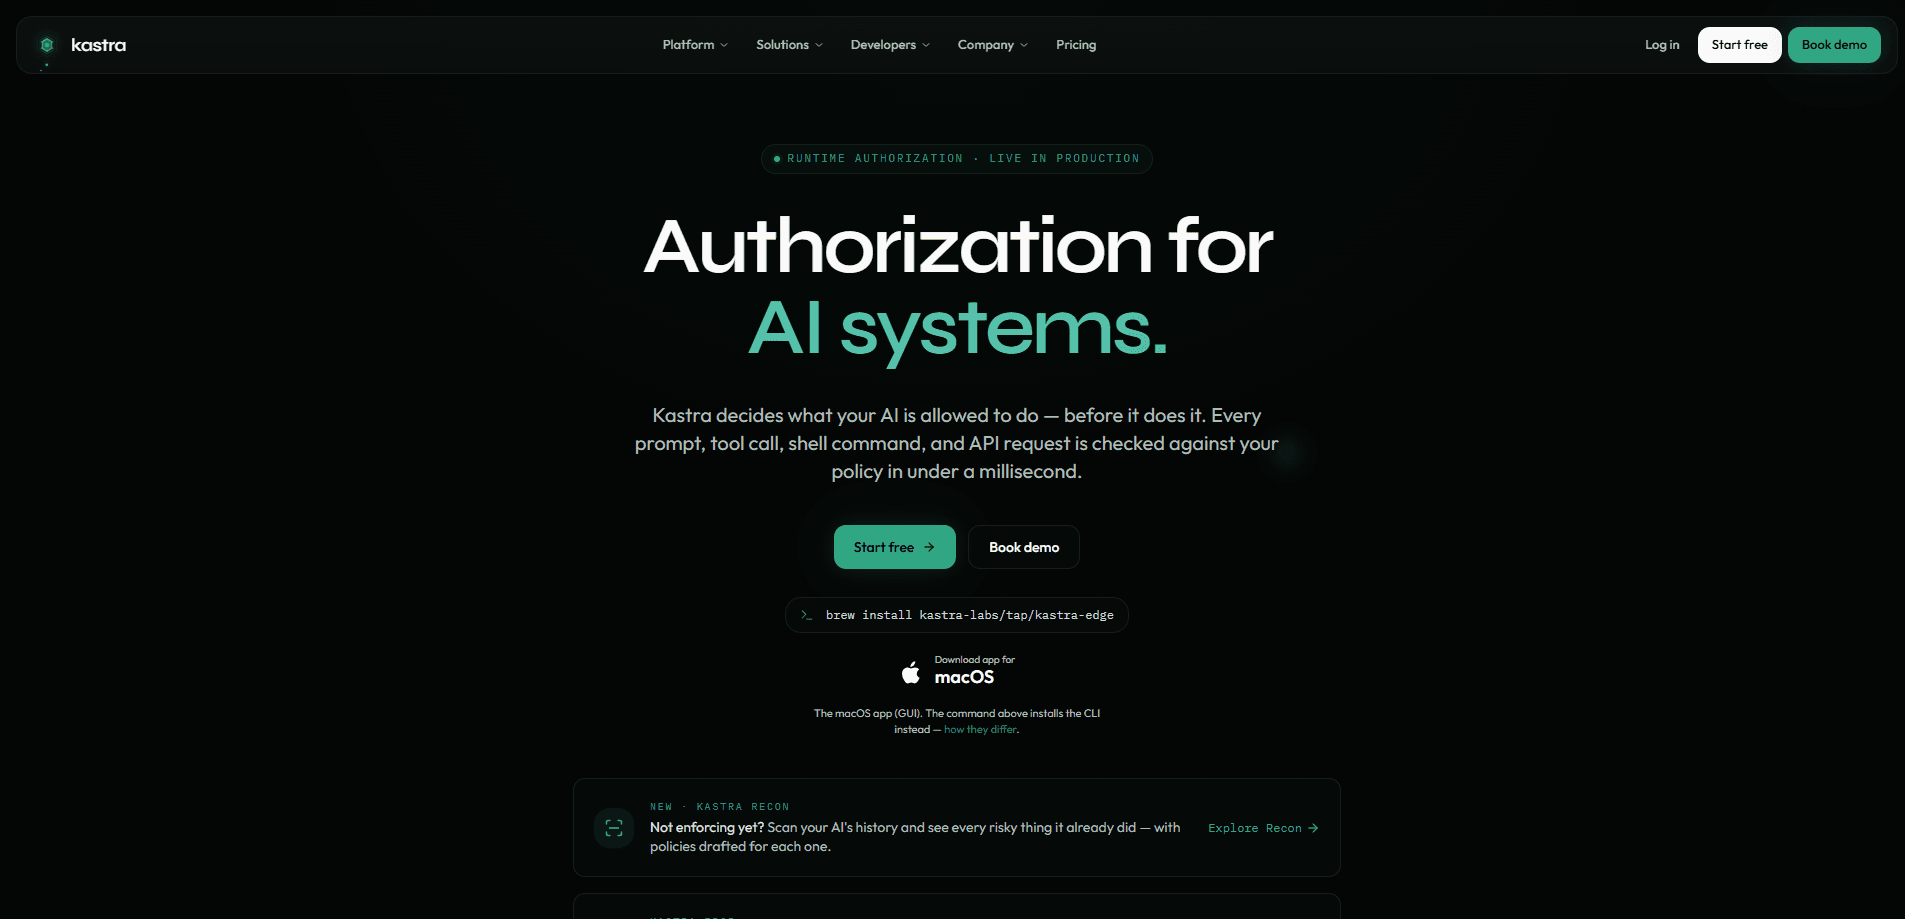
Kastra es una capa de autorización en tiempo de ejecución para sistemas de IA. Se sitúa en la ruta de ejecución de cada prompt, llamada a herramienta, comando de shell, consulta a base de datos y solicitud a API que hace un agente de IA, y devuelve una decisión de permitir o denegar en menos de un milisegundo antes de que se ejecute cualquier acción real. En lugar de vigilar a un agente después de que actúe, Kastra decide primero qué tiene permitido hacer y registra cada decisión en un registro de auditoría a prueba de manipulaciones. Para los equipos que necesitan control de ejecución de IA, es la revisión que ocurre antes del daño. No es lo ideal, ¿verdad? Cualquiera que haya dejado suelto a un agente de programación conoce la sensación. Está pensado para desarrolladores y equipos que ejecutan agentes de programación como Claude Code, Codex CLI y Cursor, además de empresas que necesitan gobernanza sobre flujos de trabajo autónomos.
Acerca de Kastra
Qué es Kastra
Kastra es infraestructura de autorización, no un complemento de monitorización. La mayoría de las herramientas de seguridad de IA registran lo que hizo un agente y señalan los problemas después. Kastra adelanta esa revisión al momento previo a la acción. En cuanto un agente elige su siguiente paso, Kastra lo evalúa contra tu política y devuelve PERMITIR, DENEGAR, REDACTAR o RETENER. Solo las acciones aprobadas llegan a la base de datos, la API o el shell.
El producto se divide en cuatro capas que comparten un mismo lenguaje de políticas: una entrada que captura solicitudes mediante un proxy, un sidecar, un SDK o una pasarela nativa; un motor de políticas determinista; una bóveda de evidencias cifrada; y una capa de despliegue que funciona como nube gestionada, VPC de un solo inquilino o instalación autoalojada totalmente aislada. Puedes empezar poco a poco. Kastra Edge gobierna un único portátil y revisa cada comando de shell, edición de archivos y llamada a API de un agente de programación local. El mismo motor escala a la aplicación forzosa en toda una organización de ingeniería. Ese es todo el argumento.
La limitación principal es el alcance. Kastra gobierna acciones de IA, así que no sustituye a tu proveedor de modelos, tu framework de agentes ni un SIEM completo. Alimenta esas herramientas. Tampoco se encarga de la gobernanza de LLM en lo relativo a la selección de modelos o al entrenamiento. Los SDK nativos para TypeScript, Python y Go figuran como próximos, lo que significa que las primeras integraciones dependen hoy de la ruta del proxy o de la CLI y MCP.
Primeros pasos
- Regístrate en app.kastra.ai con la prueba gratuita de 15 días (sin tarjeta) o instala primero Kastra Edge en macOS o Windows.
- Instala la app de escritorio desde la página de descargas, o ejecuta
brew install kastra-labs/tap/kastra-edgepara obtener la CLI y los hooks. - Inicia sesión con
kastra-edge loginy luego conecta tu agente con un comando comokastra-edge install-cursor. - Escribe políticas en inglés sencillo o en YAML, y deja que Kastra Recon escanee el historial de tu agente para redactar reglas a partir de acciones de riesgo que ya cometió.
- Verifica la aplicación forzosa con
kastra-edge statusy observa cómo las decisiones se transmiten a Slack, un webhook o tu exportación de auditoría.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Kastra.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Desarrolladores que ejecutan agentes de programación
- Equipos de ingeniería que despliegan IA a escala
- Empresas reguladas
Tareas
- Bloquear comandos de shell destructivos
- Filtrar llamadas a base de datos y API
- Generar políticas a partir del historial real
- Auditar decisiones de IA
Casos de uso
- Dejar que un agente de programación trabaje toda la noche
- Extender la IA por todo un equipo
- Superar una revisión de gobernanza de IA
Funciones clave
Decisiones de política en menos de un milisegundo
Kastra revisa cada acción antes de que se ejecute y devuelve un veredicto en menos de un milisegundo, con un p99 publicado por debajo de 1 ms y un p50 cercano a 0,4 ms. La velocidad importa aquí. Una puerta lenta en la ruta de ejecución frenaría cada paso del agente. El motor razona sobre identidad, alcance, intención, contenido y destino en lugar de limitarse a comparar patrones simples.
Cuatro capas combinables
La plataforma apila la entrada, un motor de políticas de IA, una bóveda de evidencias y el despliegue en un único plano de control, y cada capa se puede inspeccionar por separado. Todas comparten un lenguaje de políticas único, así que una regla que escribes para un portátil también sirve en una VPC. Puedes adoptar una capa por vez en lugar de desmontar tu stack actual.
Autoría de políticas en lenguaje sencillo
No hace falta escribir YAML para empezar. Kastra convierte reglas en inglés sencillo en políticas aplicables, y admite YAML además de gestión desde la interfaz para equipos que prefieren el control de versiones. Las políticas se recargan en caliente, así que los cambios surten efecto sin reiniciar el motor. No hay que volver a desplegar.
Kastra Recon
Recon escanea el historial local de tu agente de programación con IA y saca a la luz cada acción de riesgo que ya cometió, y luego redacta una política para cada una. Es la vía más rápida para ver qué ha estado haciendo un agente en una máquina y convertirlo en barreras reales. Cada política redactada se autoverifica. Tú activas las que quieras.
Kastra Edge
Edge lleva la aplicación forzosa al propio portátil y detecta comandos de shell, ediciones de archivos y llamadas a API de Claude Code, Codex CLI y Cursor de forma local antes de que se ejecuten. Las apps de escritorio para macOS y Windows incluyen la CLI y MCP y añaden una interfaz en la barra de menús con una ventana emergente de aprobación. Es la capa que la mayoría de los desarrolladores individuales tocará primero.
Registro de auditoría a prueba de manipulaciones
Cada decisión se firma y se escribe en un registro de solo anexado, encadenado con hash y con cifrado por inquilino. Los prompts sellados permanecen cifrados y solo se abren mediante acceso auditado. Nada se edita a posteriori. Las transmisiones se exportan a herramientas SIEM como Datadog, Splunk y S3, y el plan Team conserva más de un año de retención.
Amplias integraciones con el stack
Kastra se conecta a los proveedores de modelos, frameworks de agentes y herramientas de observabilidad que los equipos ya usan, incluidos OpenAI, Anthropic, Google Gemini, AWS Bedrock, LangChain, LlamaIndex, Vercel AI SDK, Mastra, CrewAI, Kubernetes, Istio y Envoy. Ese alcance significa que no reconstruyes tu pipeline para añadir gobernanza.
Despliegue flexible
El motor funciona como nube gestionada multirregión con SOC 2 Type II y conmutación activo-activo, como VPC de un solo inquilino en AWS, Azure, GCP u Oracle, o como instalación autoalojada totalmente aislada. Los entornos regulados y sin conexión obtienen el mismo motor de políticas que los demás. Tus claves siguen siendo tuyas.
Ventajas y desventajas
Ventajas
- Las decisiones llegan en menos de un milisegundo, así que la aplicación forzosa no ralentiza a los agentes.
- La aplicación forzosa ocurre antes de la acción, lo que detecta comandos destructivos que el registro a posteriori pasa por alto.
- Recon convierte el historial real de un agente en políticas listas para activar, lo que reduce el tiempo de configuración.
- El registro de auditoría está encadenado criptográficamente y es exportable a herramientas SIEM.
- Las opciones de despliegue cubren desde portátiles hasta centros de datos aislados.
Desventajas
- Los SDK nativos para TypeScript, Python y Go siguen figurando como próximos, así que las integraciones basadas en SDK deben esperar.
- El plan Team tiene un mínimo de 3 puestos, que no encaja con un solo desarrollador.
- Tras acabar la prueba de 15 días, Kastra sigue registrando pero deja de bloquear a menos que pagues, así que no es un nivel de aplicación forzosa gratuito.
- Solo gobierna acciones de IA; aún necesitas herramientas aparte para el alojamiento de modelos y la observabilidad completa.
Preguntas frecuentes
Kastra es una capa de autorización que decide si se permite una acción de IA antes de que se ejecute. Revisa prompts, llamadas a herramientas, comandos de shell, consultas a base de datos y solicitudes a API contra tu política y devuelve permitir, denegar, redactar o retener en menos de un milisegundo.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Kastra.
Alternativas a Kastra
Forefront
Forefront · ProgramaciónForefront es una plataforma web para construir con IA de código abierto. Te deja ajustar los principales modelos de lenguaje de código abierto con tus propios datos, evaluar cómo rinden y ejecutarlos a través de una API o exportarlos para alojarlos tú mismo. Los desarrolladores que quieren la comodidad de una plataforma cerrada pero insisten en ser dueños de sus modelos y sus datos son el público objetivo.

Startkit
StartKit.AI · ProgramaciónStartkit es un boilerplate para crear productos de SaaS con IA y wrappers de IA. Piénsalo como un boilerplate para startups de IA con las partes aburridas ya conectadas: autenticación, pagos con Stripe y Lemon Squeezy, límites de uso, correo transaccional y un kit de inicio de API de IA que habla con OpenAI, Anthropic, Groq o Llama. Clonas el repositorio, pones tu precio y te dedicas a la parte del producto por la que la gente paga de verdad. Está hecho con Next.js sobre React y Tailwind, así que buena parte del código boilerplate ya te resulta familiar.
Testim
Tricentis · ProgramaciónTestim es una plataforma de automatización de pruebas impulsada por IA para crear y ejecutar pruebas de extremo a extremo en aplicaciones web, móviles y Salesforce. Se apoya en el aprendizaje automático para mantener las pruebas estables cuando cambia una interfaz, así que los equipos dedican menos tiempo a reparar selectores rotos. No está nada mal para una herramienta de pruebas automatizadas que puedes empezar a usar hoy mismo. Creas pruebas grabando acciones en un navegador y luego añades JavaScript cuando necesitas más control. Es una opción sólida para equipos de QA con mucho trabajo.