
MCP Snitch
Adversis LLC · Programación
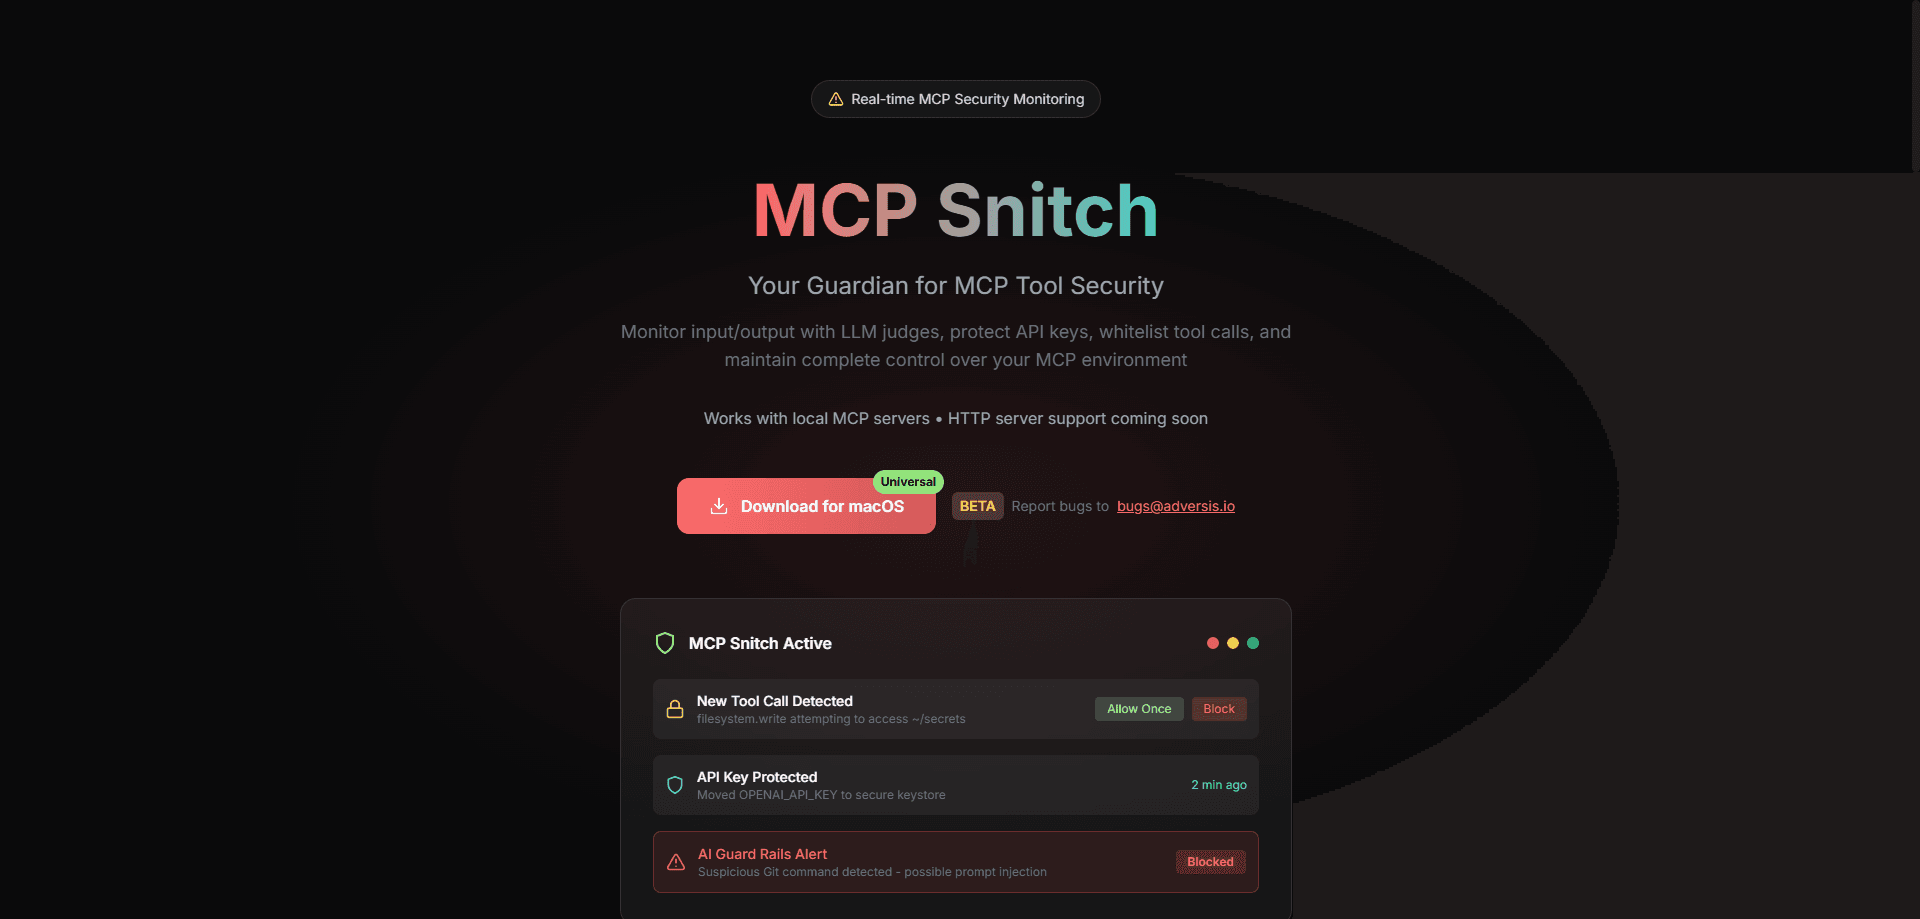
MCP Snitch es un monitor de seguridad para herramientas MCP que vigila cada llamada que hace un agente de IA y decide, en tiempo real, si la permite. Lo creó Adversis, protege las claves de API, refuerza la seguridad del servidor MCP y guarda un historial de auditoría completo que sirve para auditar llamadas de herramientas MCP más tarde. Corre en macOS, se conecta a VS Code y Cursor, y mantiene todo el análisis en tu equipo.
Acerca de MCP Snitch
Qué es MCP Snitch
MCP Snitch es una app de seguridad de escritorio para quien conecta agentes de IA a servidores MCP. El Model Context Protocol permite que las herramientas lean archivos, llamen a APIs y ejecuten comandos en tu nombre. Útil, sí, pero también significa que una sola descripción de herramienta envenenada o una llamada suelta del modelo puede llegar a tus claves SSH o a tu base de datos. MCP Snitch se coloca en medio y revisa cada llamada antes de que corra.
Por dentro usa un esquema de LLM como juez. Un segundo modelo lee la entrada y la salida de una llamada a herramienta, marca lo que se ve raro, y la app aplica la política que tú defines. Cada decisión queda registrada, así que puedes volver atrás y ver exactamente qué herramienta tocó qué. Todo corre en local. Nada sale de tu dispositivo salvo que tú mismo lo apuntes a un servidor HTTP.
El pero está en el alcance. Hoy es una app de macOS y funciona con servidores MCP locales. El soporte para servidor HTTP aparece como próximo, así que los equipos con configuraciones MCP remotas deberían esperar. También es un proyecto joven, publicado por primera vez en octubre de 2025, así que cuenta con que su conjunto de funciones siga moviéndose.
Cómo empezar
- Descarga la app MCP Snitch desde el sitio oficial e instálala en tu Mac.
- Instala la extensión complementaria para VS Code o Cursor para que el editor pueda hablar con el monitor.
- Abre el panel y revisa los servidores y herramientas MCP detectados.
- Define tus políticas para la lista blanca de llamadas a herramientas, los servidores de confianza y el manejo de claves de API.
- Déjalo correr. Aprueba o bloquea llamadas nuevas a medida que llegan las alertas. Eso es todo.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de MCP Snitch.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Desarrolladores que ejecutan agentes de codificación con IA
- Equipos de ingeniería con mentalidad de seguridad
- Creadores que experimentan con MCP en solitario
Tareas
- Revisar la actividad de llamadas a herramientas
- Proteger claves de API
- Controlar lo que puede hacer un agente
Casos de uso
- Sesiones de código con un agente que tiene acceso al sistema de archivos
- Ejecutar una mezcla de servidores MCP de confianza y no confiables
- Después de un incidente, rastrear lo que pasó
Funciones clave
LLM como juez
MCP Snitch no se apoya solo en reglas estáticas. Pasa una revisión de LLM sobre la entrada y la salida de las llamadas a herramientas para detectar patrones sospechosos a medida que ocurren. Eso le permite cazar un comportamiento raro que una lista de permitidos simple dejaría pasar. Piensa en una petición de aspecto normal que lleva algo inusual en los parámetros. ¿Y en qué llamadas confía? Solo en las que tu política autoriza.
Protección de claves de API
Las claves sensibles se sacan de los archivos de configuración en texto plano y se mueven solas a un almacén seguro. Cuando una herramienta intenta leer las variables de entorno que contienen esas claves, la llamada se bloquea y la clave queda fuera de su alcance. Si alguna vez te preocupó que un servidor MCP raspara tus credenciales sin que lo notes, esta función apunta justo a eso.
Lista blanca de llamadas a herramientas
Tú controlas qué herramientas MCP pueden ejecutarse, hasta el nivel de cada llamada. Las llamadas nuevas o desconocidas pueden exigir aprobación explícita mientras las de confianza siguen funcionando, que es la diferencia entre un veto total que mata tu flujo de trabajo y una política con la que de verdad puedes vivir día a día.
Alertas en tiempo real
Cada vez que aparece una llamada nueva, recibes una notificación con tres opciones: permitir siempre, permitir una vez o bloquear. Las notificaciones nativas evitan que tengas que quedarte en el panel esperando. Decides una vez. La app recuerda tu elección.
Servidores MCP de confianza
MCP Snitch mantiene una lista blanca de servidores MCP verificados, así los confirmados corren sin problemas mientras cualquier nuevo se trata con recelo. Con el tiempo se arma una imagen clara de en qué servidores confía de verdad tu entorno. Es algo pequeño. Pero suma.
Visibilidad completa
Cada interacción con una herramienta queda en un historial de auditoría, con la entrada, la salida y la decisión que siguió. Cuando una llamada se bloquea o se marca, puedes ver por qué. Así auditas las llamadas de herramientas MCP sin escarbar registros a mano. Revisar ese historial es la forma de ajustar las políticas sin adivinar.
Ventajas y desventajas
Ventajas
- El análisis solo local mantiene los datos de las herramientas MCP en tu equipo por defecto.
- La vigilancia con LLM como juez caza problemas sutiles que las listas de permitidos estáticas dejan pasar.
- La aprobación por llamada y una lista de servidores de confianza dan un control muy fino.
- El registro de auditoría facilita ver exactamente qué herramientas corrieron y qué tocaron.
- Es gratis y de código abierto bajo GPL-3.0, con el código en GitHub.
Desventajas
- Solo macOS por ahora, así que los usuarios de Windows y Linux quedan fuera.
- El soporte de servidor HTTP todavía no llega, lo que descarta configuraciones MCP remotas.
- Es un proyecto joven. El conjunto de funciones y la estabilidad aún se están asentando.
Preguntas frecuentes
Vigila las llamadas a herramientas MCP en tiempo real y decide si cada una debe ejecutarse, según las políticas que definas. De paso protege claves de API, pone en lista blanca los servidores de confianza y registra cada interacción.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con MCP Snitch.
Alternativas a MCP Snitch
Forefront
Forefront · ProgramaciónForefront es una plataforma web para construir con IA de código abierto. Te deja ajustar los principales modelos de lenguaje de código abierto con tus propios datos, evaluar cómo rinden y ejecutarlos a través de una API o exportarlos para alojarlos tú mismo. Los desarrolladores que quieren la comodidad de una plataforma cerrada pero insisten en ser dueños de sus modelos y sus datos son el público objetivo.

Startkit
StartKit.AI · ProgramaciónStartkit es un boilerplate para crear productos de SaaS con IA y wrappers de IA. Piénsalo como un boilerplate para startups de IA con las partes aburridas ya conectadas: autenticación, pagos con Stripe y Lemon Squeezy, límites de uso, correo transaccional y un kit de inicio de API de IA que habla con OpenAI, Anthropic, Groq o Llama. Clonas el repositorio, pones tu precio y te dedicas a la parte del producto por la que la gente paga de verdad. Está hecho con Next.js sobre React y Tailwind, así que buena parte del código boilerplate ya te resulta familiar.
Testim
Tricentis · ProgramaciónTestim es una plataforma de automatización de pruebas impulsada por IA para crear y ejecutar pruebas de extremo a extremo en aplicaciones web, móviles y Salesforce. Se apoya en el aprendizaje automático para mantener las pruebas estables cuando cambia una interfaz, así que los equipos dedican menos tiempo a reparar selectores rotos. No está nada mal para una herramienta de pruebas automatizadas que puedes empezar a usar hoy mismo. Creas pruebas grabando acciones en un navegador y luego añades JavaScript cuando necesitas más control. Es una opción sólida para equipos de QA con mucho trabajo.