
Opviva
Opviva · Programación
Opviva es un agente de seguridad con IA para apps creadas con IA y código improvisado. En lugar de entregarte un panel de hallazgos en rojo, escanea tu sitio activo y tu código, reproduce cada vulnerabilidad real y abre la corrección como un pull request que tú apruebas. Cada remediación se vuelve a escanear en un sandbox y se firma con Ed25519, así obtienes un escáner de seguridad que corrige y demuestra en lugar de solo informar.
Acerca de Opviva
Qué es Opviva
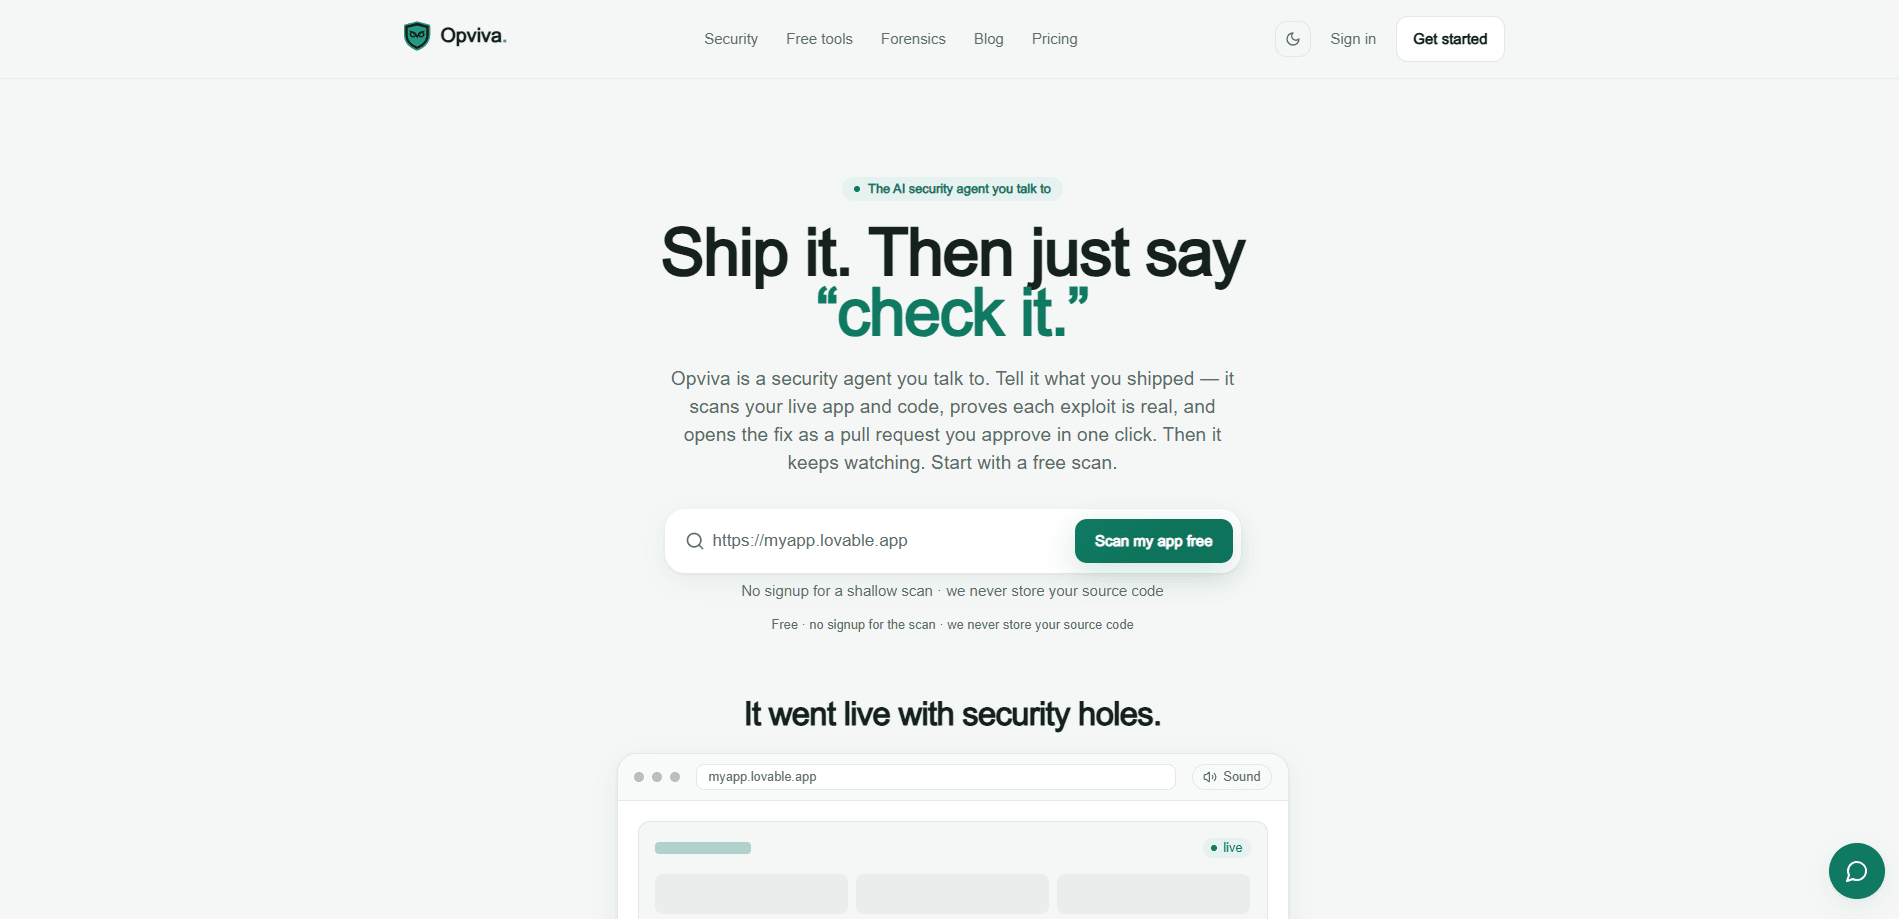
Opviva es un agente de seguridad posterior al despliegue pensado para quien publica apps rápido con herramientas de IA. Pegas una URL activa o conectas tu repositorio de GitHub, y califica la app de A a F mientras explica cada hallazgo en lenguaje claro. La propuesta es simple: la IA lanza funciones rápido y también lanza vulnerabilidades a la misma velocidad. ¿Qué pasa cuando un proyecto de fin de semana sale en vivo con una base de datos abierta? Ese es el problema que ataca.
La apuesta central del producto es que la remediación importa más que el informe. Casi todas las herramientas de escaneo se detienen en una lista de problemas y te dejan el trabajo a ti. Opviva escribe la corrección como un pull request que revisas y fusionas. Ahí está la diferencia. Obtienes software que convierte hallazgos en parches en vez de tareas pendientes.
También se apoya en la prueba. Cada arreglo se vuelve a escanear y se firma en un registro a prueba de manipulación, así tú o un auditor pueden verificar exactamente qué se encontró, qué cambió y si el parche cerró de verdad el hueco antes de que alguien lo apruebe. ¿Las limitaciones principales? Planes de pago para corregir y monitorear, y un modelo de créditos que debes presupuestar.
Primeros pasos
- Ve a la página de inicio de Opviva y pega la URL de tu app para obtener una calificación de seguridad gratuita al instante. El escaneo no exige registro ni tarjeta.
- Si aún no tienes un sitio activo, conecta tu repositorio de GitHub. El agente escanea tu código, tus dependencias y tus secretos sin necesidad de un dominio.
- Revisa tu calificación de A a F y la puntuación de 0 a 100, luego lee cada hallazgo explicado en lenguaje claro en el Evidence Canvas.
- Cambia a un plan de pago para dejar que el agente abra pull requests de corrección, y luego revísalos y fusiónalos con un clic.
- Activa el monitoreo 24/7 una vez conectado un dominio verificado, para que los problemas nuevos se detecten después del lanzamiento.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Opviva.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Desarrolladores independientes y creadores que trabajan con herramientas como Cursor, Lovable, Bolt o v0 y quieren que se detecten las claves expuestas y la autenticación faltante sin tener formación en seguridad.
- Fundadores sin perfil técnico que pueden describir su app en lenguaje claro y dejar el trabajo de seguridad al agente, siempre que estén dispuestos a aprobar las correcciones.
- Ingenieros de seguridad que quieren las correcciones como pull requests revisables y evidencia firmada para cumplimiento, con escaneo de GitHub apto para CI.
Tareas
- Calificar la postura de seguridad de una app de A a F y con una puntuación de 0 a 100 antes del lanzamiento.
- Convertir un escaneo en pull requests de corrección concretos que se vuelven a escanear y se firman.
- Monitorear el tiempo activo, los errores y las nuevas CVE después de que una app sale en vivo.
Casos de uso
- Publicar un proyecto de fin de semana y querer saber si quedaron expuestos secretos o una base de datos abierta.
- Ejecutar un escaneo de código diario en un proyecto personal o una app a medio terminar que todavía no tiene dominio.
- Preparar evidencia para un auditor que necesita prueba verificable de que se corrigió una vulnerabilidad.
Funciones clave
Correcciones como pull requests, no como PDF
Casi todos los escáneres te entregan una lista de problemas y se marchan, dejándote a ti clasificar la gravedad, encontrar el archivo, escribir el parche y esperar que no rompa otra cosa. Opviva escribe la corrección como un pull request en tu repositorio, y tú lo revisas y lo fusionas con un clic. Las correcciones pequeñas se pueden fusionar automáticamente en los planes superiores, así la distancia entre "lo encontré" y "lo arreglé" se reduce a una sola aprobación.
Evidencia firmada y a prueba de manipulación
Cada remediación se vuelve a escanear en un sandbox y se firma con Ed25519, y luego se encadena por hash en un registro que tú o tu auditor pueden verificar de forma independiente. Ese es el modelo de confianza: prueba verificable en lugar de un muro de logos prestados. Para los equipos que preparan una revisión de cumplimiento, esta es la diferencia entre una afirmación y un registro. Se acabó el adivinar.
Agente conversacional en lenguaje claro
No tienes que leer un informe de seguridad. Describe lo que publicaste, o pega una URL, y el agente planifica el escaneo, lo ejecuta y explica cada hallazgo en lenguaje cotidiano. Reproduce exploits para demostrar que son reales, como recuperar los datos de otro usuario de prueba para un IDOR en vez de marcar una suposición.
Reconocimiento de superficie de ataque en apps activas
Para las apps con un dominio verificado, Opviva revisa de afuera hacia adentro: endpoints expuestos, puertos abiertos, claves filtradas y archivos .env accesibles. Esta vista externa detecta los errores de configuración que las apps creadas con IA suelen traer, que una revisión solo del código dejaría pasar. Importa sobre todo cuando la app ya es pública.
Continuous Watch después del lanzamiento
La seguridad posterior al despliegue no se detiene en el primer escaneo. Continuous Watch monitorea el tiempo activo, los errores y las nuevas CVE, y conecta las alertas directamente con la corrección automática. Una vulnerabilidad del día dos no tiene que convertirse en una brecha del día siete. Ese es el objetivo.
Precios por créditos que puedes planificar
Todo funciona con un solo saldo de créditos, así que los créditos de un plan te dicen exactamente cuánto puedes hacer. Un escaneo de código cuesta 50 créditos y una corrección cuesta 250, y los créditos sin usar se acumulan, así no te ves obligado a gastarlos en un solo mes.
Ventajas y desventajas
Ventajas
- Las correcciones llegan como pull requests revisables, así nada se fusiona sin tu aprobación con un clic.
- Cada corrección se vuelve a escanear y se firma con Ed25519 en un registro verificable, útil para auditorías.
- El plan gratuito te da un escaneo de código diario y una calificación de A a F sin registro ni tarjeta.
- Se puede escanear un repositorio sin poseer un dominio, lo que encaja con proyectos a medio terminar.
- El agente explica los hallazgos en lenguaje claro, así un fundador sin perfil técnico puede actuar sobre ellos.
Desventajas
- Los pull requests de corrección y el monitoreo están detrás de planes de pago, así que el plan gratuito solo informa.
- El modelo de créditos obliga a los usuarios intensivos a llevar la cuenta del costo de escaneos y correcciones en vez de pagar una tarifa fija.
- El monitoreo 24/7 necesita un dominio verificado, así que un proyecto solo de repositorio no recibe vigilancia tras el lanzamiento.
- La disponibilidad de API no está documentada en el sitio, lo que dificulta planificar integraciones personalizadas.
Preguntas frecuentes
Sí, hay un plan gratuito que ofrece un escaneo de código al día, una puntuación de seguridad de 0 a 100 y una calificación con letra sin necesidad de tarjeta. Los pull requests de corrección y el monitoreo 24/7 necesitan un plan de pago.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Opviva.
Alternativas a Opviva
Forefront
Forefront · ProgramaciónForefront es una plataforma web para construir con IA de código abierto. Te deja ajustar los principales modelos de lenguaje de código abierto con tus propios datos, evaluar cómo rinden y ejecutarlos a través de una API o exportarlos para alojarlos tú mismo. Los desarrolladores que quieren la comodidad de una plataforma cerrada pero insisten en ser dueños de sus modelos y sus datos son el público objetivo.

Startkit
StartKit.AI · ProgramaciónStartkit es un boilerplate para crear productos de SaaS con IA y wrappers de IA. Piénsalo como un boilerplate para startups de IA con las partes aburridas ya conectadas: autenticación, pagos con Stripe y Lemon Squeezy, límites de uso, correo transaccional y un kit de inicio de API de IA que habla con OpenAI, Anthropic, Groq o Llama. Clonas el repositorio, pones tu precio y te dedicas a la parte del producto por la que la gente paga de verdad. Está hecho con Next.js sobre React y Tailwind, así que buena parte del código boilerplate ya te resulta familiar.
Testim
Tricentis · ProgramaciónTestim es una plataforma de automatización de pruebas impulsada por IA para crear y ejecutar pruebas de extremo a extremo en aplicaciones web, móviles y Salesforce. Se apoya en el aprendizaje automático para mantener las pruebas estables cuando cambia una interfaz, así que los equipos dedican menos tiempo a reparar selectores rotos. No está nada mal para una herramienta de pruebas automatizadas que puedes empezar a usar hoy mismo. Creas pruebas grabando acciones en un navegador y luego añades JavaScript cuando necesitas más control. Es una opción sólida para equipos de QA con mucho trabajo.