
PixieBrix
PixieBrix, Inc. · Programación
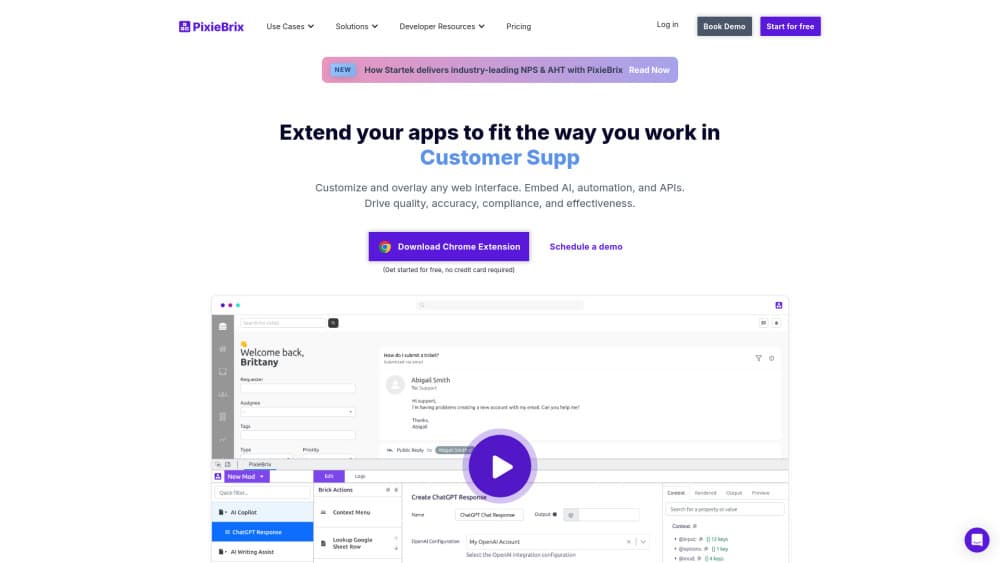
PixieBrix es una extensión de navegador que observa en tiempo real lo que hacen los agentes de un centro de contacto y avisa, bloquea o marca las acciones de riesgo antes de que salga un reembolso o un dato de cliente.
Acerca de PixieBrix
About
Qué es PixieBrix
PixieBrix es una extensión de navegador pensada para la monitorización de la actividad de agentes. Los equipos de operaciones ven lo que ocurre dentro de las aplicaciones web que usan a diario: un reembolso que alguien teclea, un número de tarjeta que se copia, un expediente que se abre a las dos de la mañana. Las políticas que defines en la consola deciden el resto. La acción pasa, lanza un aviso o se corta en seco.
El hueco que cubre está en el último tramo del trabajo en el navegador. Los registros de acceso demuestran que un agente entró con credenciales válidas. No demuestran que ese mismo agente emitió seis reembolsos fuera de política, pegó un número completo de tarjeta en una nota personal o abrió doce cuentas VIP en diez minutos. Aquí la seguridad con extensión de navegador cambia la pregunta: en lugar de quién entró, mira qué hizo.
Antes de contratarlo conviene tener claros dos límites. Todo funciona en un navegador de escritorio, así que el software nativo y las apps móviles quedan fuera. Y el resultado depende de que alguien escriba políticas decentes. Las reglas desplegables resuelven lo habitual en minutos; la lógica fina de umbrales y accesos restringidos pide a una persona que conozca tus flujos.
Primeros pasos
- Pide una demostración o abre la prueba de 14 días y crea tu equipo en la consola web de PixieBrix.
- Instala la extensión desde Chrome Web Store o desde la tienda de complementos de Edge, o empújala con tu herramienta de gestión de dispositivos. Island solo está disponible en los planes Enterprise.
- Registra las aplicaciones web que usa tu gente y elige una política inicial: bloquear una URL, enmascarar tarjetas o impedir subidas de archivos en una página concreta.
- Añade las reglas que importan en tu operación. Topes de reembolso, límites de descuento, restricciones del portapapeles y consultas fuera de turno se configuran desde menús, con lógica propia cuando el menú no llega.
- Revisa el flujo de actividad, ajusta lo que salta demasiado y exporta los eventos por MCP hacia tu CRM, tu SIEM o tu herramienta de BI.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de PixieBrix.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Responsables de operaciones en centros de contacto
- Analistas de fraude y riesgo
- Equipos de cumplimiento en servicios regulados
- Ingeniería de IT y seguridad en operaciones medianas o grandes
Tareas
- Frenar el fraude en reembolsos y descuentos
- Evitar la exposición de tarjetas
- Detectar patrones de riesgo interno
- Cruzar la actividad con otros sistemas
Casos de uso
- Un centro de BPO con varios programas de clientes en máquinas compartidas
- La incorporación de agentes nuevos
- Revisiones de accesos fuera de horario
- Una investigación por sospecha de fuga de datos
Funciones clave
Visibilidad de la actividad en el navegador
La extensión ve lo que pasa dentro de la página, no solo qué URL se cargó. Reembolsos, copiar y pegar, ediciones de registros y búsquedas llegan al flujo de actividad con la aplicación, la pestaña y el agente asociados. Ahí está la diferencia entre saber que alguien entró en el sistema de facturación y saber que anuló un cargo.
Bloqueo y avisos en tiempo real
Cada política puede observar en silencio, avisar al agente o detener la acción. El bloqueo ocurre antes de que el clic llegue a su destino, así que un reembolso por encima del tope nunca alcanza el sistema de pagos. Eliges la respuesta regla por regla, y los controles más ruidosos quedan donde de verdad se pierde dinero.
Un motor de políticas sin código
Casi todas las reglas se arman con menús: bloquear una URL, enmascarar datos, vigilar capturas de pantalla, desactivar una subida de archivos. Sin programar y sin ticket para IT. La consola despliega el cambio en todos los navegadores instalados en minutos. Si una regla salta demasiado, se relaja por la misma vía.
Lógica propia con ayuda de IA
Los menús se quedan cortos en flujos reales. El motor de políticas low-code añade guías de varios pasos, escalado de transacciones, árboles de decisión y la opción de desactivar elementos concretos de la interfaz. Describes el proceso en lenguaje llano, PixieBrix redacta la lógica y tú la ajustas. Es un punto de partida útil, no un reemplazo de conocer tu propio proceso.
Cruce de transacciones entre pestañas
Las políticas comparan lo que hay en una pestaña con lo que hay en otra. Una llamada activa en el softphone se contrasta con la consulta en el CRM en ese mismo instante, de modo que un agente que lee el expediente de otro cliente mientras habla aparece como descuadre. Son patrones que las reglas por aplicación dejan pasar.
Captura con la privacidad por delante
PixieBrix aplica hash y redacta en el dispositivo antes de que nada salga del navegador. La postura por defecto son metadatos y eventos de política, no grabación continua de sesión. Los datos de los sitios que visitan tus agentes no viajan salvo que lo configures. Para quien quiere vigilancia sin convertir cada pantalla en un vídeo, esa diferencia pesa.
Acceso a datos por MCP
Cada acción capturada queda expuesta mediante MCP, el Model Context Protocol. Tus propios agentes de IA y herramientas analíticas pueden consultar esos datos directamente, y tu CRM, SIEM o BI puede tirar de los eventos sin una integración a medida. Así la plataforma no acaba como otro panel que nadie abre.
Ventajas y desventajas
Ventajas
- Se instala como extensión: sin agente en el equipo, sin instalar sistema operativo y sin migrar las aplicaciones web que ya usáis.
- Una sola consola cubre fraude, prevención de pérdida de datos y cumplimiento en centros de contacto, en lugar de tres herramientas que se solapan.
- La intervención llega en el momento de la acción, antes que cualquier informe semanal o rastro de auditoría posterior.
- Funciona en equipos propios, de contratistas y de BPO compartidos, donde las herramientas de endpoint lo tienen difícil para instalarse.
- El acceso por MCP lleva los datos a sistemas en los que ya confías en vez de dejarlos en un silo aparte.
Desventajas
- Chrome y Edge para el despliegue estándar, e Island solo en Enterprise. Quien trabaja con Firefox o Safari se queda fuera.
- No hay tarifa pública. Hay que hablar con ventas para saber si el plan Individual cubre tu plantilla.
- Las reglas interesantes piden a alguien que entienda los flujos y sepa usar el constructor, así que el primer mes tiene trabajo real de configuración.
- La cobertura termina en el navegador, de modo que el trabajo hecho en clientes de escritorio o en el móvil no se ve.
Preguntas frecuentes
Se ejecuta como extensión de navegador, observa lo que hacen los agentes dentro de las aplicaciones web y aplica tus políticas sobre esas acciones. En la práctica, un reembolso por encima del límite se bloquea, los números de tarjeta se enmascaran y los accesos raros se marcan mientras están ocurriendo.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con PixieBrix.
Alternativas a PixieBrix

Base Code
Base44 (Wix) · Programación · ProductividadBase Code es un entorno de desarrollo en la nube compartido de Base44. El equipo describe cambios sobre un repositorio de GitHub en el chat, los ve en una vista previa y los envía como pull requests.

Google EmbeddingGemma 2
Google DeepMind · Escritura · Imagen · ProgramaciónGoogle EmbeddingGemma 2 es un modelo abierto de 740 millones de parámetros que convierte texto, código, imágenes, audio y fotogramas de vídeo en vectores de un mismo espacio de 768 dimensiones, y funciona en móviles y portátiles.

GitGlow
GitGlow · Programación · ProductividadGitGlow es un cliente Git de escritorio que reúne tu código y los cambios de tus agentes de IA en una sola revisión, para que sepas qué va a salir de tu máquina antes de publicarlo.