
Qwiet AI
Qwiet AI (Harness) · Programación
Qwiet AI de Harness es una plataforma de seguridad de código: hace análisis estático de código, ordena los riesgos que un atacante puede alcanzar y redacta parches para revisar.
Acerca de Qwiet AI
What Is Qwiet AI
Qwiet AI es una plataforma de pruebas de seguridad de aplicaciones pensada para equipos que publican código a diario. Un solo escaneo lee el código fuente, las dependencias de código abierto, los archivos de infraestructura, las imágenes de contenedor y los secretos escritos a mano, así que el equipo de seguridad deja de saltar entre cinco paneles distintos. La empresa nació como ShiftLeft y pertenece a Harness desde septiembre de 2025, dentro del módulo de pruebas de seguridad de la plataforma.
La propuesta es señal, no volumen. Los escáneres antiguos marcan patrones que parecen peligrosos. Qwiet AI arma un grafo de propiedades del código y rastrea si una línea riesgosa recibe entrada del usuario durante la ejecución. Los hallazgos que nadie llama caen en la lista. El proveedor declara una tasa de 97% de verdaderos positivos, y esa cifra sale de sus propias pruebas, no de un laboratorio externo.
Hay dos límites que conviene mirar antes de firmar. El precio no se publica, así que habrá una llamada comercial y un contrato calculado por líneas de código o por aplicación. Además, AI Autofix escribe parches con un modelo de lenguaje, de modo que alguien tiene que revisar cada pull request. Conviene tratar el arreglo propuesto como un primer borrador de un colega rápido.
Getting Started
- Conecta un repositorio desde GitHub, GitLab, Bitbucket o un job de CI. El primer escaneo lee el código y construye el grafo.
- Elige las aplicaciones que vas a escanear y define el disparador. Lo normal es empezar con pull requests y añadir una compilación nocturna después.
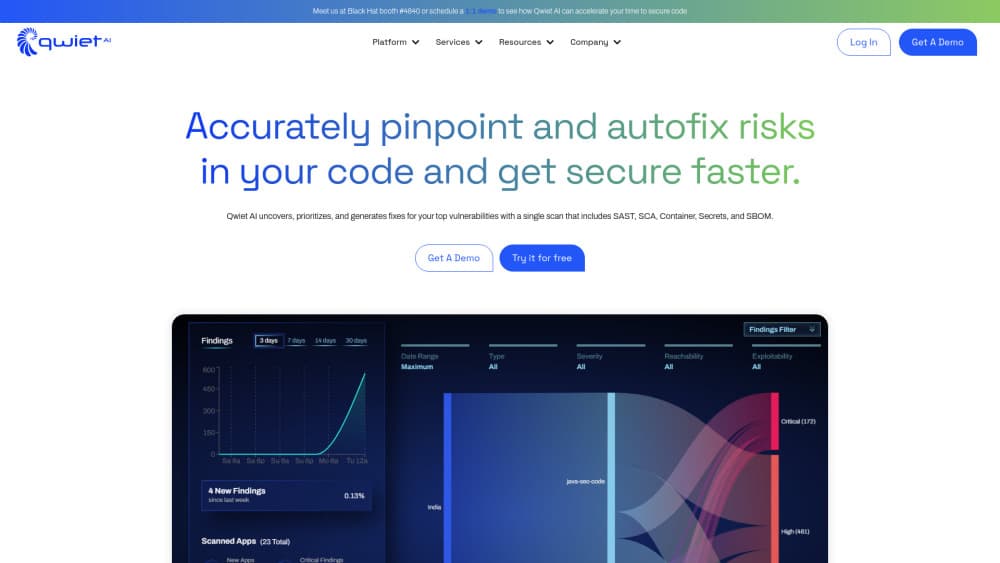
- Abre la lista de hallazgos, ordenada por alcanzabilidad y por explotación activa. Cada entrada muestra el flujo de datos desde el origen hasta el sumidero.
- Ejecuta AI Autofix sobre un hallazgo, lee el parche y su prueba unitaria, y luego integra el cambio con tu revisión habitual.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Qwiet AI.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Ingenieros de seguridad en empresas medianas y grandes
- Desarrolladores en equipos con mandato de seguridad
- Responsables de auditoría y cumplimiento
Tareas
- Escanear pull requests antes de integrar
- Vaciar una cola vieja de hallazgos
- Revisar dependencias de código abierto
- Redactar parches de primera pasada
Casos de uso
- Una puerta de salida en CI
- Preparar una auditoría
- Heredar un código desconocido
Funciones clave
Un escaneo, cinco escáneres
Un solo análisis cubre código fuente, bibliotecas de código abierto, infraestructura como código, imágenes de contenedor y secretos incrustados. La consolidación es el argumento: un alta, una lista de hallazgos y un lenguaje de políticas en lugar de cuatro portales con credenciales separadas.
Filtros de alcanzabilidad y explotación
Qwiet AI rastrea si una entrada no confiable llega a una función vulnerable y luego pondera los hallazgos que ya se explotan en el mundo real. El efecto práctico es una cola más corta arriba de la lista, que es donde el equipo pasa la mañana. Los hallazgos inalcanzables siguen disponibles para auditorías sin llenar la vista.
AI Autofix con parches probados
Autofix genera un cambio de código y una prueba unitaria para un hallazgo, y el parche aparece como un pull request normal. Lo revisas como el trabajo de cualquier compañero, así que el modelo nunca sube nada por su cuenta. El proveedor habla de un 95% menos de tiempo de remediación, una cifra que conviene probar en tus propios repositorios antes de planear el equipo con ella.
Análisis con grafo de propiedades del código
En lugar de buscar patrones de texto, Qwiet modela variables, llamadas y flujo de datos entre archivos y servicios. Ese modelo es lo que deja al escáner seguir un valor desde un manejador HTTP hasta una consulta a base de datos, y también lo que detecta lógica que solo parece segura dentro de un archivo.
Integraciones con tuberías y repositorios
El escáner corre dentro de Harness y también se conecta a GitHub Actions, GitLab CI, Jenkins, Azure DevOps y un cliente de línea de comandos. Los resultados llegan como chequeos de compilación y como tickets en Jira o ServiceNow. La mayoría de los equipos conserva su CI y suma Qwiet como un paso más.
Panel de hallazgos y exportación
Una consola web agrupa los hallazgos por aplicación, gravedad y alcanzabilidad, y exporta en SARIF para otras herramientas. Las reglas de política pueden tumbar una compilación por umbral de gravedad o por categoría concreta, y así el producto se convierte en puerta de salida.
Ventajas y desventajas
Ventajas
- Un escaneo sustituye herramientas separadas de SAST, SCA, IaC, contenedores y secretos, con menos costo y menos dispersión.
- El contexto de alcanzabilidad hace usable una lista enorme de hallazgos, y la reducción de ruido aguanta mejor que las etiquetas de gravedad.
- Los hallazgos aparecen en el pull request y en el sistema de tickets de siempre, sin hábitos nuevos para el desarrollador.
- AI Autofix entrega un parche con su prueba unitaria, y la revisión se acorta en las clases de fallo más comunes.
- Hay un plan gratuito y funcionamiento dentro de Harness, así que una prueba piloto no exige un ciclo de compras.
Desventajas
- El precio no es público. No puedes estimar el costo desde la web y el presupuesto obliga a hablar con ventas.
- El 97% de precisión lo reporta el proveedor. Los benchmarks independientes de Qwiet AI escasean, así que prueba con tu código real.
- Los arreglos sugeridos necesitan un revisor con contexto. Un parche que compila también puede cambiar el comportamiento de formas que el modelo no ve.
- Personalizar políticas y consultas del grafo pide perfil técnico, y los equipos pequeños quizá nunca usen el conjunto completo de reglas.
Preguntas frecuentes
Qwiet AI es una herramienta SAST y SCA que escanea el código de una aplicación y sus dependencias en busca de fallos de seguridad, y ordena los hallazgos según si un atacante puede alcanzarlos de verdad. También propone arreglos y corre dentro de la tubería de CI como puerta de salida.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Qwiet AI.
Alternativas a Qwiet AI

Udon
Udon · Programación · ProductividadUdon convierte un Mac con Apple Silicon en un servidor doméstico que se gestiona desde el navegador, con contenedores, archivos compartidos y un administrador de sistemas con IA opcional.

offstage
offstage cloud · Programación · Productividadoffstage da a los agentes de IA y a los trabajos de CI un Mac de verdad: una cuenta de macOS 27 sobre Apple silicon, manejada por API y cobrada por segundo.

BotBus
Chengdu Tuyang Tusen Technology Co., Ltd. · Programación · ProductividadBotBus te deja controlar desde el móvil y el reloj los agentes de programación con IA que corren en tu ordenador: apruebas comandos, lanzas tareas y lees resultados sin volver al escritorio.