
rep+
Bour Abdelhadi · Programación
rep+ es una extensión de Chrome DevTools que lleva las pruebas de solicitudes HTTP estilo Repeater directamente a tu navegador, sin configurar ningún proxy. Captura y reproduce el tráfico de cualquier pestaña, ayuda a descubrir endpoints y parámetros ocultos en JavaScript, marca secretos filtrados y ejecuta modos de ataque integrados como Sniper y Cluster Bomb. Una capa de IA añade explicaciones de solicitudes y sugerencias de ataque mediante tu propia clave de API o un modelo local, lo que la convierte en una herramienta práctica de pruebas de seguridad de API para cazadores de bug bounty, equipos rojos y desarrolladores que quieren entender qué envía realmente una aplicación.
Acerca de rep+
Qué es rep+
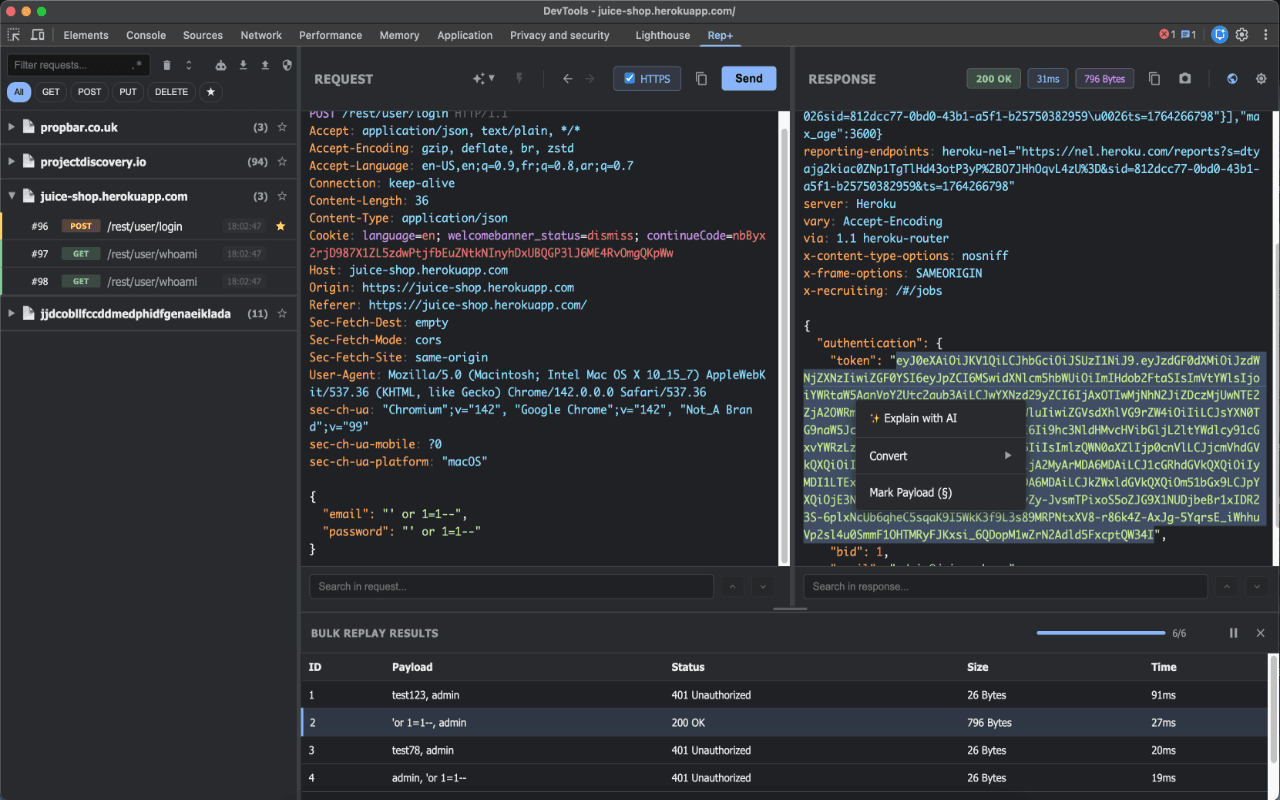
rep+ es una extensión de navegador que vive dentro de Chrome DevTools y funciona como una alternativa ligera a Burp Suite Repeater, con un asistente de IA alrededor. Abres DevTools, inicias la captura y cada solicitud de la pestaña actual aparece en una lista que puedes agrupar, filtrar, bloquear o buscar con texto simple o expresiones regulares. La extensión actúa como un interceptor de solicitudes web que nunca tuviste que configurar. Sin proxy. Sin certificado. Ese paso de configuración es justo lo que más molesta de las herramientas clásicas.
La extensión se apoya tanto en el análisis pasivo como en la reproducción manual. Lee el JavaScript de la página y extrae endpoints que el sitio nunca anuncia, clasifica los parámetros de las solicitudes por riesgo y busca secretos con las reglas Kingfisher de alta cobertura. Los resultados se exportan a CSV o Postman, así que una sesión rápida de navegación se convierte en una colección de pruebas que conservas.
El límite está en el alcance. rep+ solo ve el tráfico de una pestaña de Chrome. No toca una app móvil, un cliente de escritorio ni protocolos que no sean HTTP. Es una extensión, no una plataforma de intercepción completa, y las pruebas pesadas en producción siguen perteneciendo a herramientas dedicadas. El precio se sitúa entre gratis para lo básico y planes de pago según el uso de IA. Las funciones de IA necesitan tu propia clave de proveedor o un modelo local como Ollama para funcionar.
Primeros pasos
- Instala rep+ desde la Chrome Web Store y fíjala en tu barra de herramientas.
- Abre el sitio objetivo, luego abre DevTools (F12) y cambia al panel de rep+.
- Inicia una sesión de captura para registrar las solicitudes de la pestaña actual, o importa una solicitud manualmente.
- Envía una solicitud al editor, ajusta las cabeceras, el cuerpo o los parámetros, y reprodúcela para comparar respuestas.
- Ejecuta un ataque automatizado o pide al panel de IA que explique la respuesta y sugiera siguientes pasos, luego exporta los hallazgos que quieras conservar.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de rep+.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Cazadores de bug bounty
- Investigadores de seguridad y equipos de AppSec
- Desarrolladores web que depuran APIs
Tareas
- Reproducir y modificar solicitudes HTTP
- Encontrar endpoints ocultos
- Detectar secretos filtrados
- Ejecutar ataques automatizados
Casos de uso
- Clasificar una respuesta de API sospechosa durante una evaluación
- Auditar una aplicación web que ya tienes abierta
- Preparar una colección de Postman desde un sitio en vivo
- Aprender cómo funciona la manipulación de solicitudes
Funciones clave
Captura y reproducción sin proxy
rep+ se engancha a Chrome DevTools y registra las solicitudes de la pestaña activa, así que la configuración lleva segundos. Envías cualquier solicitud capturada al editor, cambias lo que necesites y la reproduces. Las solicitudes duplicadas se eliminan durante la captura. Eso mantiene la lista legible cuando una página dispara la misma llamada decenas de veces.
Descubrimiento pasivo de endpoints y parámetros
La extensión analiza el JavaScript de la página para sacar a la luz endpoints que nunca aparecen en la interfaz. También encuentra parámetros de consulta, cuerpo, cabecera y ruta, y luego clasifica cada uno por riesgo con una puntuación de confianza. Ese ranking de riesgo es la parte útil, porque las listas de parámetros sin procesar se alargan enseguida.
Detección de secretos con reglas Kingfisher
El JavaScript de la página se escanea en busca de credenciales expuestas con las reglas Kingfisher de alta cobertura. Captura claves, tokens y cadenas similares que los desarrolladores envían al cliente sin querer. Los hallazgos se exportan junto a los endpoints para que puedas entregárselos a quien sea dueño del código.
Ataques automatizados integrados
Los modos Sniper, Battering Ram, Pitchfork y Cluster Bomb cubren los patrones de fuzzing estándar sin una herramienta aparte. Marcas los puntos de inyección, cargas un conjunto de payloads y lo dejas correr. El mismo modelo mental que Burp Intruder. Simplemente vive dentro del navegador.
Análisis de solicitudes con IA y sugerencias de ataque
Conecta tu propia clave de API de LLM o apunta rep+ a un modelo local mediante Ollama, y explica solicitudes, propone ediciones y sugiere ataques. Cada solicitud tiene su propio hilo de chat que puede referenciar otras solicitudes, así el contexto se queda con el hallazgo. El manejo de tokens está ajustado para mantener bajos los costos, algo que importa cuando usas esto todo el día.
Conversión de datos en línea e inspección de respuestas
Base64, codificación URL, decodificación JWT y conversión Hex o UTF-8 ocurren en línea, así que no pegas payloads en un decodificador aparte. Las respuestas se muestran en varios formatos con resaltado de sintaxis y números de línea, y puedes buscar en lo más profundo de los cuerpos de respuesta y del JavaScript.
Exportación a CSV o Postman
Los endpoints, parámetros y secretos se exportan a CSV para informes o directamente a una colección de Postman para pruebas posteriores. Cierra el círculo entre curiosear un sitio en el navegador y entregar un conjunto estructurado de pruebas.
Ventajas y desventajas
Ventajas
- Sin proxy ni configuración de certificado CA, lo que elimina el mayor punto de fricción en las pruebas de solicitudes.
- El descubrimiento pasivo de endpoints, parámetros y secretos convierte la navegación normal en reconocimiento.
- Las explicaciones de IA y las sugerencias de ataque funcionan con tu propia clave o un modelo local.
- Los modos de ataque automatizados cubren los patrones de fuzzing comunes desde el primer momento.
- Las exportaciones a CSV y Postman mantienen los hallazgos portátiles.
Desventajas
- Solo captura el tráfico dentro de una pestaña de Chrome. Las apps móviles, los clientes de escritorio y el tráfico no HTTP quedan fuera de alcance.
- Las funciones de IA necesitan una clave de API externa o un modelo local, así que las partes más inteligentes no son autónomas.
- Al ser una extensión de navegador, no reemplaza a una plataforma completa cuando necesitas automatización de escáner o cobertura profunda de protocolos.
Preguntas frecuentes
Captura solicitudes HTTP dentro de Chrome DevTools, te deja modificarlas y reproducirlas, y añade análisis pasivo más ayuda de IA por encima. Piénsalo como una herramienta de pruebas de solicitudes HTTP nativa del navegador más que como una suite de proxy completa.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con rep+.
Alternativas a rep+

Base Code
Base44 (Wix) · Programación · ProductividadBase Code es un entorno de desarrollo en la nube compartido de Base44. El equipo describe cambios sobre un repositorio de GitHub en el chat, los ve en una vista previa y los envía como pull requests.

Google EmbeddingGemma 2
Google DeepMind · Escritura · Imagen · ProgramaciónGoogle EmbeddingGemma 2 es un modelo abierto de 740 millones de parámetros que convierte texto, código, imágenes, audio y fotogramas de vídeo en vectores de un mismo espacio de 768 dimensiones, y funciona en móviles y portátiles.

GitGlow
GitGlow · Programación · ProductividadGitGlow es un cliente Git de escritorio que reúne tu código y los cambios de tus agentes de IA en una sola revisión, para que sepas qué va a salir de tu máquina antes de publicarlo.