
Sourcery Sentinel
Sourcery · Programación
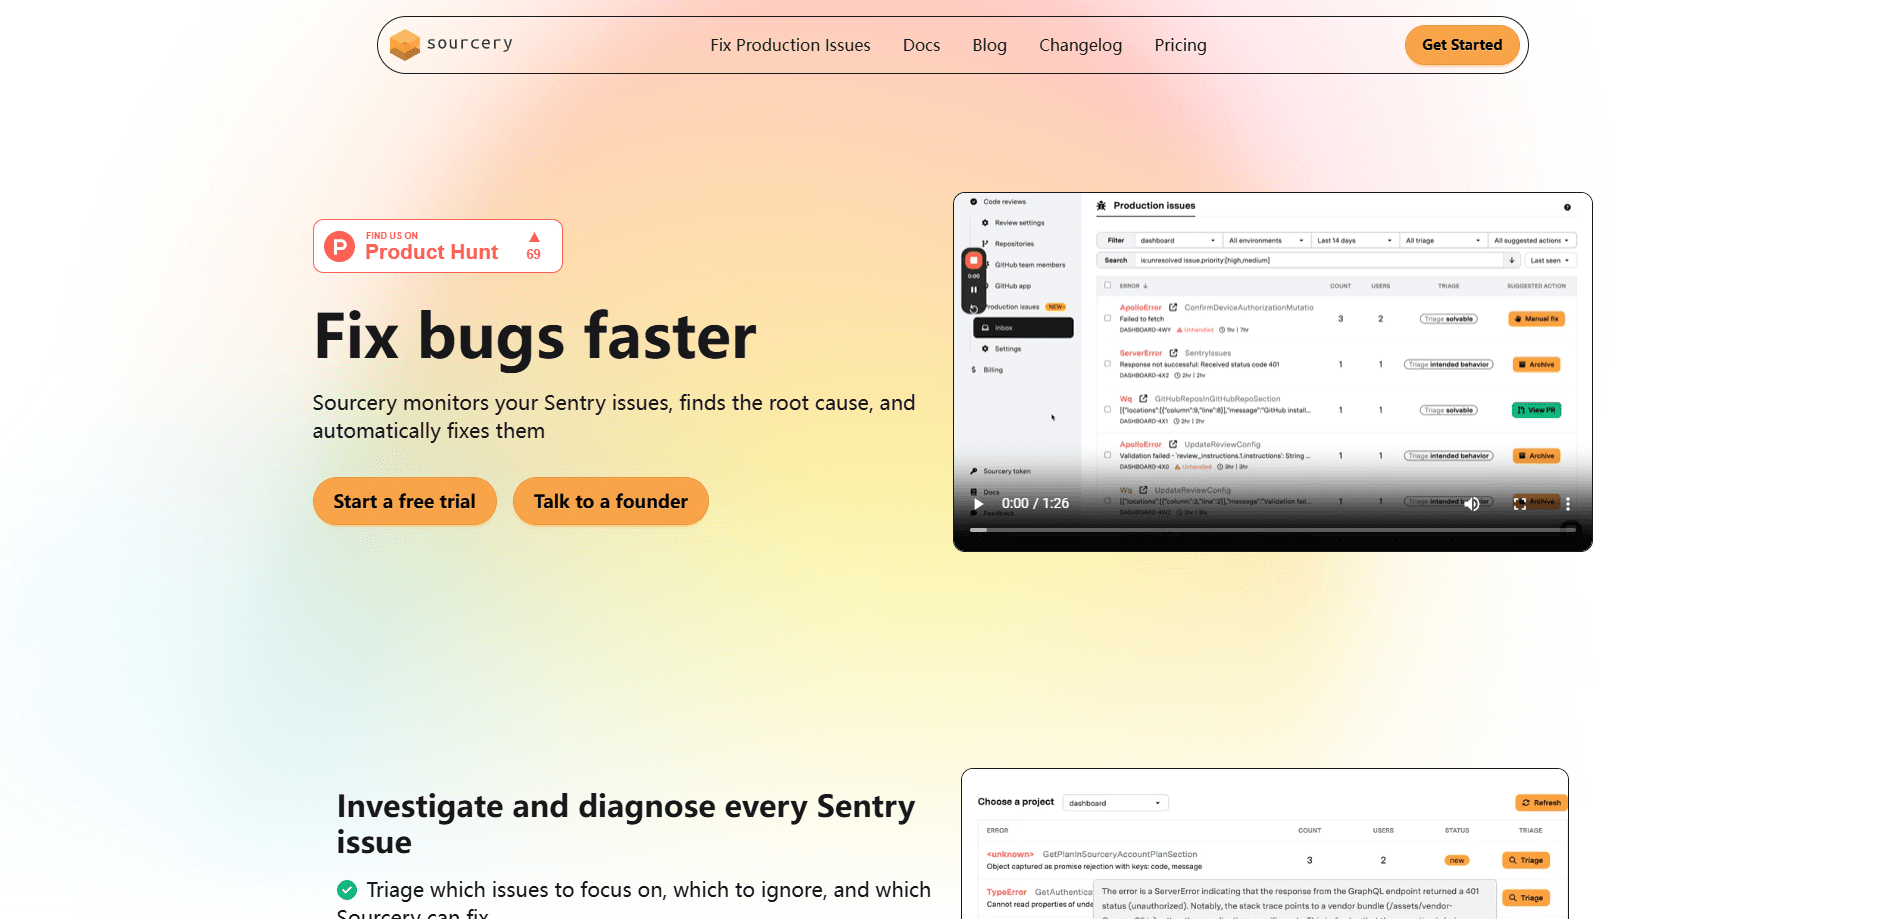
Sourcery Sentinel es una herramienta de revisión de código con IA de Sourcery que revisa cada pull request, explica errores y riesgos de seguridad, y publica arreglos que puedes confirmar con un clic.
Acerca de Sourcery Sentinel
About
Qué es Sourcery Sentinel
Sourcery Sentinel es la parte de revisión de código y escaneo de seguridad de Sourcery, una plataforma pensada para equipos de software. Se conecta a GitHub o GitLab y revisa cada pull request en minutos: deja un resumen en lenguaje llano, comentarios línea por línea y arreglos sugeridos. La idea es simple. Un revisor humano no puede leer todos los cambios de un repositorio con mucho movimiento, así que la revisión automática de código hace la primera pasada por ti, antes de que nadie abra el archivo. Es una opción razonable para equipos que publican más rápido de lo que pueden leer, y una forma práctica de plantear la revisión de pull requests y la revisión de código para desarrolladores que van justos de tiempo.
La herramienta ataca el cuello de botella real del desarrollo actual. Los agentes de código con IA escriben deprisa y eso vuelca montañas de cambios en las colas de revisión. Sourcery Sentinel los lee, señala errores de lógica, casos límite olvidados y vulnerabilidades, y explica por qué importa cada uno. En el plan Team también ejecuta escaneos programados que buscan secretos expuestos, código vulnerable, infraestructura mal configurada y dependencias con CVE conocidos.
Su límite principal es el alcance. Sourcery Sentinel cubre revisión de código y escaneo de seguridad, no generación de código. No escribe tus funciones ni sustituye a tu agente de programación, y las funciones más fuertes, como el alojamiento propio y el SSO, quedan en el plan Enterprise. Los equipos pequeños en Pro obtienen revisiones de repositorios privados, pero no los escaneos nocturnos de todo el código.
Cómo empezar
- Entra en app.sourcery.ai con tu cuenta de GitHub o GitLab.
- Instala la aplicación de Sourcery en los repositorios que quieras revisar. La instalación tarda unos dos minutos y no pide tarjeta.
- Abre un pull request como siempre. Sourcery Sentinel publica un resumen, comentarios y arreglos sugeridos en minutos.
- Lee los hallazgos, confirma los cambios que te convenzan y deja que los PR de bajo riesgo se aprueben solos cuando pase la CI.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Sourcery Sentinel.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Equipos de ingeniería con la cola de PR desbordada
- Desarrolladores que trabajan solos en repositorios privados
- Maintainers de código abierto
Tareas
- Detectar errores de lógica antes de fusionar
- Revisar código generado por IA
- Escaneo de seguridad continuo
Casos de uso
- Triaje diario de pull requests
- Incorporarte a código desconocido
- Cumplimiento y auditoría
Funciones clave
Revisiones de pull request al instante
La revisión de código en GitHub es donde Sourcery Sentinel pasa la mayor parte del tiempo, y revisa cada pull request en minutos: deja un resumen, comentarios línea por línea y arreglos sugeridos. Detecta errores de lógica, casos límite olvidados y fallos de seguridad, y luego explica el problema y cómo resolverlo. La revisión corre sola, así que nada empieza hasta que alguien abre un PR, lo que mantiene la revisión de código en GitHub igual para todo el equipo.
Arreglos sugeridos con un clic
Cuando encuentra un problema, escribe el arreglo como un cambio sugerido que puedes confirmar directamente en el PR. Así un hallazgo se convierte en un arreglo fusionado sin pasar por tu editor. Es la función que más tiempo ahorra en errores repetitivos y mecánicos.
Aprobación automática de PR de bajo riesgo
Sourcery Sentinel aprueba los pull requests que no tienen hallazgos bloqueantes, así que los fusionas en cuanto pasa la CI. Esto saca de la cola los cambios triviales, como subir una dependencia o corregir una errata, sin que nadie los toque. Los hallazgos bloqueantes siguen frenando la fusión.
Escaneo de seguridad programado
En el plan Team, los escaneos nocturnos cubren hasta 50 repositorios y señalan secretos expuestos, código vulnerable, infraestructura mal configurada y dependencias con CVE conocidos. Una opción de escaneo bajo demanda y un panel de hallazgos te dejan revisar un repositorio cuando quieras. Los escaneos miran tu código existente, no solo el diff.
Resúmenes de PR para revisores humanos
Cada revisión incluye un resumen que muestra qué cambió y dónde mirar, tanto si el código viene de un compañero como de un agente. Quien abre un PR de 500 líneas recibe una guía corta en vez de un muro de cambios. Sourcery también marca qué cambios necesitan atención y cuáles son seguros.
Integraciones con IDE y API
Sourcery corre en VS Code, Cursor, Windsurf y los IDE de JetBrains, así que puedes revisar y aplicar sugerencias sin salir del editor, y se conecta a Jira en el plan Pro. Una API REST permite a los equipos llevar los hallazgos de seguridad a sus propias herramientas y pipelines. Encaja en quien ya tiene un panel propio o un job de CI casero.
Ventajas y desventajas
Ventajas
- Las revisiones llegan en minutos en cada pull request, así que la cola deja de crecer sin control.
- Los arreglos sugeridos son cambios de un clic que confirmas directamente, lo que acorta el ciclo en errores mecánicos.
- Gratis para repositorios públicos, con controles de seguridad incluidos, lo que abarata probarlo en código abierto.
- Los escaneos van más allá del diff y revisan el código existente en busca de secretos, CVE e infraestructura mal configurada.
- El cumplimiento SOC 2 Type II y un Trust Center público dan a los equipos de seguridad la documentación que piden.
Desventajas
- No genera código. Si buscas un asistente que escriba funciones, Sourcery Sentinel no hace ese trabajo.
- Los escaneos nocturnos exigen el plan Team a $24 por asiento al mes con facturación anual, así que en Pro solo hay revisiones a nivel de diff.
- El alojamiento propio, el SSO y el uso de tus propias claves de LLM quedan en Enterprise, lo que implica hablar con ventas si el sector está regulado.
- Las extensiones de IDE y la integración con Jira requieren cuenta de pago, así que el tramo gratuito es más estrecho que la cobertura de GitHub y GitLab.
Preguntas frecuentes
Revisa cada pull request en GitHub o GitLab y deja un resumen, comentarios línea por línea y arreglos sugeridos. Detecta errores de lógica, casos límite olvidados y fallos de seguridad, y en los planes de pago también escanea tu código en busca de secretos y dependencias vulnerables.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Sourcery Sentinel.
Alternativas a Sourcery Sentinel

Base Code
Base44 (Wix) · Programación · ProductividadBase Code es un entorno de desarrollo en la nube compartido de Base44. El equipo describe cambios sobre un repositorio de GitHub en el chat, los ve en una vista previa y los envía como pull requests.

Google EmbeddingGemma 2
Google DeepMind · Escritura · Imagen · ProgramaciónGoogle EmbeddingGemma 2 es un modelo abierto de 740 millones de parámetros que convierte texto, código, imágenes, audio y fotogramas de vídeo en vectores de un mismo espacio de 768 dimensiones, y funciona en móviles y portátiles.

GitGlow
GitGlow · Programación · ProductividadGitGlow es un cliente Git de escritorio que reúne tu código y los cambios de tus agentes de IA en una sola revisión, para que sepas qué va a salir de tu máquina antes de publicarlo.