
Strix
OmniSecure, Inc. · Programación
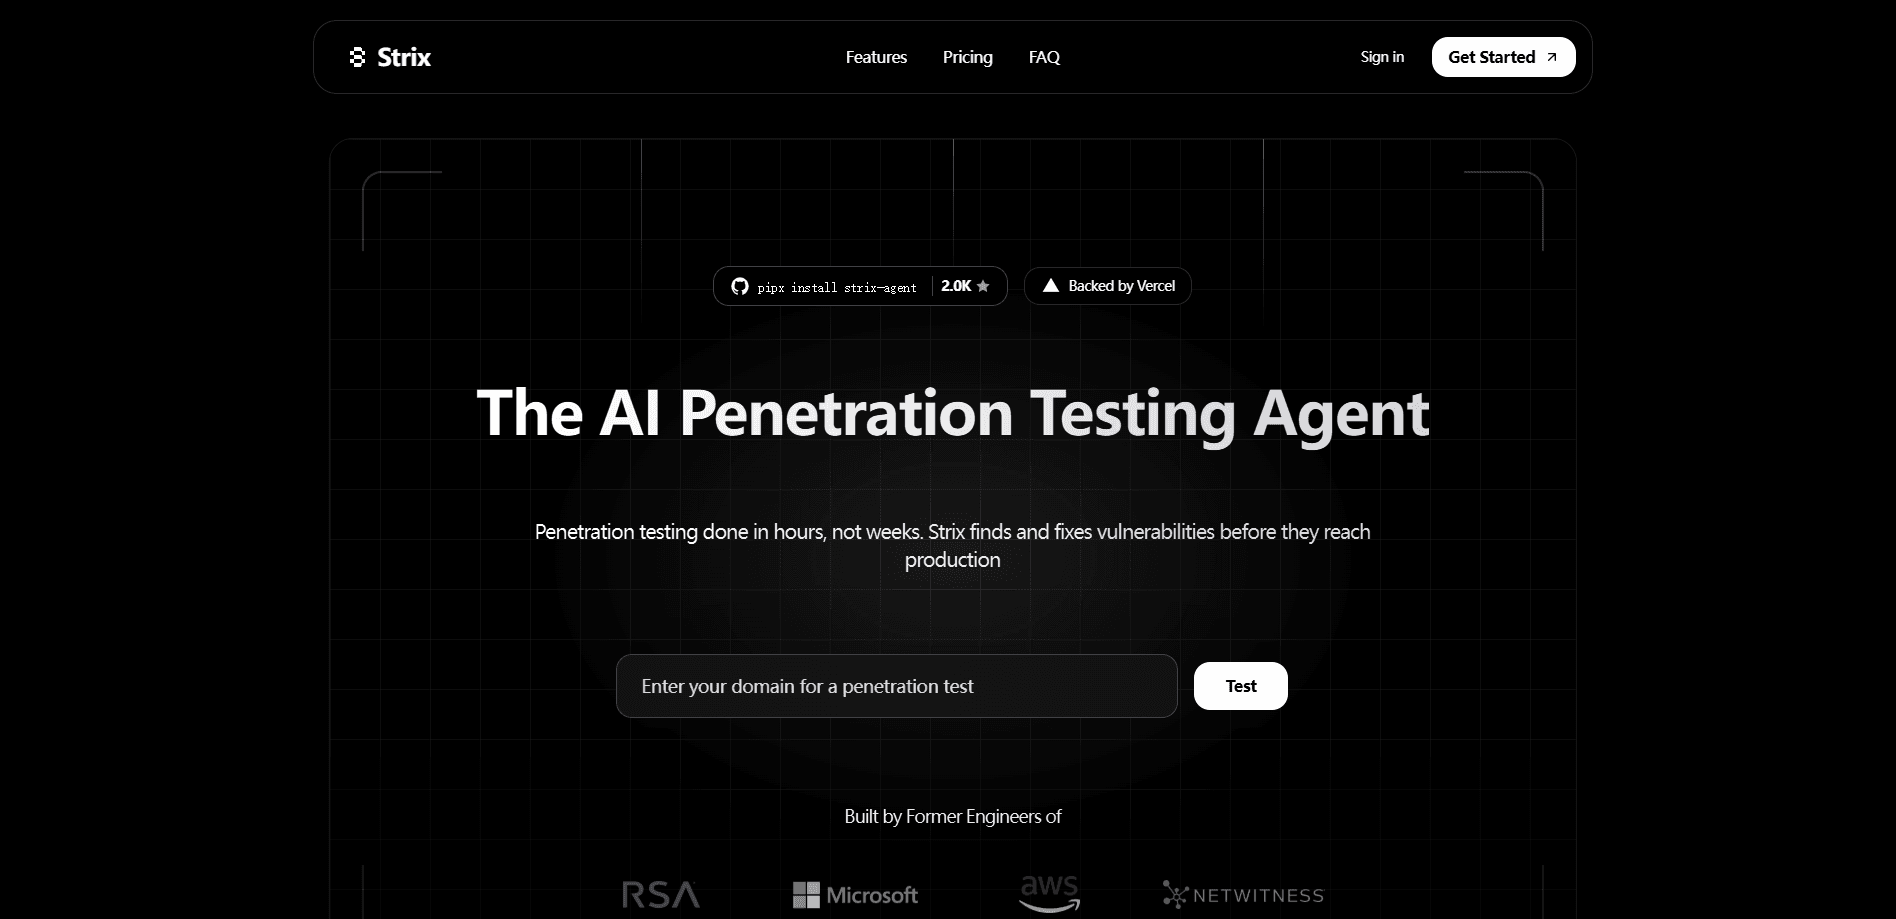
Strix es un agente de pruebas de penetración con IA de código abierto creado por OmniSecure que actúa como un hacker real contra tus aplicaciones. Ejecuta tu código en un sandbox, busca vulnerabilidades de seguridad y solo informa de las que puede explotar de verdad con una prueba de concepto funcional. Le señalas una carpeta local, un repositorio de Git o una aplicación web en producción, y te devuelve una lista de hallazgos validados junto con los arreglos que puedes aplicar. Piénsalo como una herramienta de pruebas de penetración con IA que se gana cada hallazgo.
Acerca de Strix
Qué es Strix
Strix es un agente de IA autónomo para pruebas de penetración, ese tipo de revisión de seguridad en la que alguien hace de atacante para ver qué se rompe. En lugar de marcar problemas «posibles» como hacen las herramientas de análisis estático, ejecuta código, envía solicitudes reales y confirma cada vulnerabilidad explotándola. Eso significa que cuando Strix dice que algo está roto, normalmente lo está. Obtienes una ruta de reproducción, no una suposición. Ese es justo el punto de un agente de pentesting de código abierto en el que puedes confiar.
El conjunto de herramientas dentro de cada agente cubre toda la cadena de ataque: reconocimiento, un proxy HTTP para reescribir solicitudes, un navegador con varias pestañas para probar XSS y flujos de autenticación, una terminal para ejecutar comandos y un entorno de Python para escribir exploits a medida. Varios agentes trabajan en paralelo y comparten lo que encuentran, así que un agente de reconocimiento puede pasarle un fallo sospechoso a un agente de explotación que lo demuestra.
El principal inconveniente es la configuración. Strix se ejecuta en local mediante Docker y necesita una clave de API de un LLM de OpenAI, Anthropic, Google u otro proveedor compatible. Esas llamadas al modelo las pagas tú, así que los escaneos pesados se acumulan. No es barato en repositorios grandes. Los planes alojados Strix Cloud y Enterprise eliminan ese trabajo extra, pero cuestan dinero y trasladan el escaneo fuera de tu máquina.
Primeros pasos
- Asegúrate de que Docker esté en marcha en tu máquina y de que tengas una clave de API de un proveedor de LLM compatible.
- Instala la CLI con
curl -sSL https://strix.ai/install | bashopipx install strix-agent. - Configura tu modelo y tu clave, por ejemplo
export STRIX_LLM="openai/gpt-5.4"yexport LLM_API_KEY="your-api-key". - Apúntalo a un objetivo como
strix --target ./your-appo una URL en vivo, y elige un modo de escaneo. - Lee los hallazgos en la carpeta
strix_runs/<run-name>, o deja que abra pull requests con los arreglos sugeridos.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Strix.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Desarrolladores sin equipo de seguridad
- Ingenieros de seguridad
- Cazadores de bug bounty
Tareas
- Escanear un código en busca de vulnerabilidades reales
- Revisar pull requests
- Probar aplicaciones y API en vivo
Casos de uso
- Comprobaciones de seguridad antes de publicar
- Monitorización continua
- Informes de cumplimiento
Funciones clave
Agentes autónomos que atacan como hackers
Strix no se limita a escanear; razona sobre un objetivo y decide qué probar después. Cada agente ejecuta código, envía payloads y se adapta según lo que recibe, igual que un tester humano avanzando por una ruta de ataque. La recompensa para ti son hallazgos que se sostienen, porque nada llega al informe hasta que el agente ha entrado de verdad. Sin suposiciones.
Validación real de exploits
Cada hallazgo viene con una prueba de concepto funcional y pasos de reproducción. Eso acaba con el problema de falsos positivos que arrastran casi todos los escáneres de vulnerabilidades, donde pasas horas separando problemas reales del ruido. Si Strix marca un fallo, puedes ver el exploit en marcha y la solicitud o ruta de código exacta que lo disparó. Esto es lo que separa una CLI de pentest con IA real de un linter disfrazado.
Orquestación multiagente
Un solo escaneo se divide en agentes especializados en reconocimiento, explotación y post-explotación. Se ejecutan en paralelo y comparten descubrimientos, encadenando problemas pequeños hasta formar una ruta de ataque completa. En objetivos grandes, ese reparto del trabajo te da una cobertura que un solo agente dejaría pasar.
Kit completo de pentesting integrado
Cada agente lleva el equipo que un tester real busca: un proxy HTTP completo para leer y reescribir solicitudes, un navegador con varias pestañas para probar XSS y CSRF, una terminal interactiva y un entorno de Python para código de exploit a medida. No tienes que montar un conjunto de herramientas aparte antes de empezar.
Modos de escaneo para cada necesidad
Tres niveles de profundidad te dejan ajustar el esfuerzo al momento. quick termina en minutos y sirve para cualquier pull request. standard tarda entre 30 y 60 minutos para revisiones rutinarias. deep, el predeterminado, dedica de una a cuatro horas a explorar exploits encadenados y casos límite. Elige según el tiempo que tengas.
Integración con CI/CD y DevSecOps
Strix se conecta a GitHub Actions y otras pipelines, así que las pruebas de seguridad se ejecutan en cada merge request. Devuelve un código de salida distinto de cero cuando encuentra algo, que puedes usar como puerta de fusión. Es una revisión de seguridad de PR sin intervención en cada commit. También se conecta a GitLab, Bitbucket, Slack, Jira y Linear.
Autoarreglo e informes
En las configuraciones compatibles, Strix genera parches de seguridad como pull requests listos para fusionar y produce informes de pentest aptos para cumplimiento. Cada hallazgo lleva una puntuación de gravedad CVSS, una categoría OWASP y orientación de remediación.
Núcleo de código abierto
El agente principal es de código abierto bajo la licencia Apache 2.0. Lo ejecutas en local, inspeccionas el código y lo alojas tú mismo gratis, pagando solo tu propio uso del LLM. Esa transparencia importa cuando le das a una herramienta de seguridad acceso a tu código.
Ventajas y desventajas
Ventajas
- Hallazgos validados con pruebas de concepto funcionales que reducen los falsos positivos.
- El núcleo de código abierto se ejecuta en local, así que tu código nunca sale de tu máquina.
- El diseño multiagente cubre reconocimiento, explotación y ataques encadenados en una sola ejecución.
- El kit integrado evita montar por separado el proxy, el navegador o el desarrollo de exploits.
- La integración con CI/CD y el autoarreglo convierten los hallazgos en parches que puedes fusionar.
Desventajas
- El uso local requiere Docker y tu propia clave de API de LLM, así que el coste del escaneo crece con el uso del modelo.
- Necesitas cierta soltura con la línea de comandos para ponerlo en marcha; no es una herramienta de un clic.
- Los escaneos profundos pueden tardar horas y consumir tokens, algo que se acumula en códigos grandes.
Preguntas frecuentes
Ejecuta agentes de IA autónomos que prueban tus aplicaciones en busca de vulnerabilidades de seguridad como lo haría un pentester humano. Los agentes ejecutan tu código, intentan exploits y solo informan de problemas que pueden demostrar que son reales, cada uno con una prueba de concepto funcional.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Strix.
Alternativas a Strix
Forefront
Forefront · ProgramaciónForefront es una plataforma web para construir con IA de código abierto. Te deja ajustar los principales modelos de lenguaje de código abierto con tus propios datos, evaluar cómo rinden y ejecutarlos a través de una API o exportarlos para alojarlos tú mismo. Los desarrolladores que quieren la comodidad de una plataforma cerrada pero insisten en ser dueños de sus modelos y sus datos son el público objetivo.

Startkit
StartKit.AI · ProgramaciónStartkit es un boilerplate para crear productos de SaaS con IA y wrappers de IA. Piénsalo como un boilerplate para startups de IA con las partes aburridas ya conectadas: autenticación, pagos con Stripe y Lemon Squeezy, límites de uso, correo transaccional y un kit de inicio de API de IA que habla con OpenAI, Anthropic, Groq o Llama. Clonas el repositorio, pones tu precio y te dedicas a la parte del producto por la que la gente paga de verdad. Está hecho con Next.js sobre React y Tailwind, así que buena parte del código boilerplate ya te resulta familiar.
Testim
Tricentis · ProgramaciónTestim es una plataforma de automatización de pruebas impulsada por IA para crear y ejecutar pruebas de extremo a extremo en aplicaciones web, móviles y Salesforce. Se apoya en el aprendizaje automático para mantener las pruebas estables cuando cambia una interfaz, así que los equipos dedican menos tiempo a reparar selectores rotos. No está nada mal para una herramienta de pruebas automatizadas que puedes empezar a usar hoy mismo. Creas pruebas grabando acciones en un navegador y luego añades JavaScript cuando necesitas más control. Es una opción sólida para equipos de QA con mucho trabajo.