
Veriom
Veriom · Programación
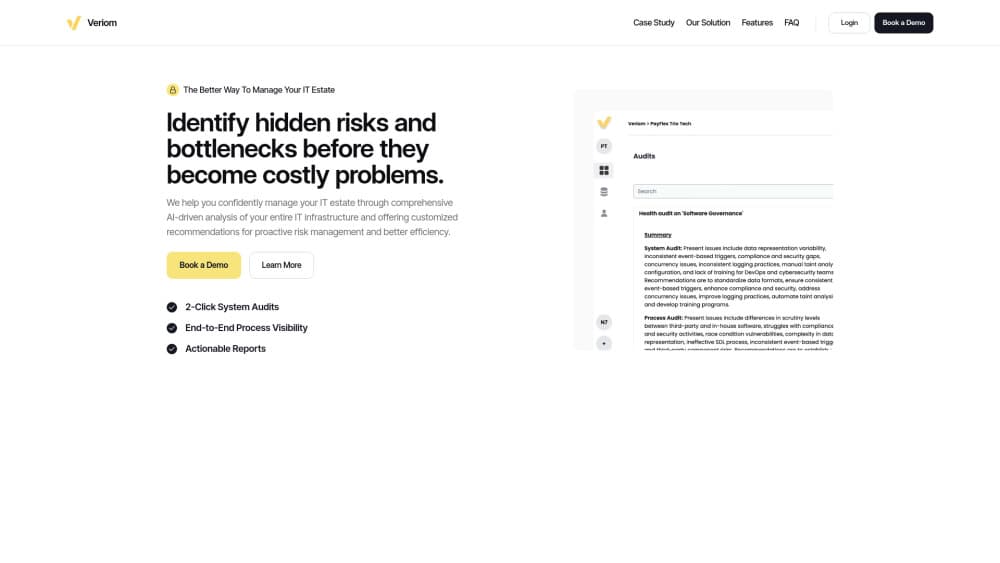
Veriom construye un modelo actualizado de tu software a partir del código, la nube y el CI/CD, y lo respalda con pruebas, para que los equipos de seguridad e ingeniería vean qué cambió y por qué importa.
Acerca de Veriom
About
Qué es Veriom
Veriom es una plataforma de inteligencia de arquitectura pensada para equipos de seguridad e ingeniería. Toma pruebas de repositorios, cuentas de nube, pipelines de CI/CD, escáneres y artefactos subidos, y las une en un único modelo del sistema: servicios, bases de datos, identidades, rutas de red y las relaciones entre todo ello.
La diferencia con un diagrama es que cada entidad y cada relación relevante puede llevar su origen, la fecha de observación, un nivel de confianza, las contradicciones detectadas y su historial. Abres un servicio y ves qué commit lo definió, qué inventario de nube lo observó y dónde dos fuentes no coinciden. Eso es la arquitectura basada en evidencia que vende la empresa.
El producto está en beta privada. El acceso pasa por un formulario y los precios no son públicos. Apunta a equipos que ya tienen escáneres en marcha, no a quien busca su primera herramienta de seguridad.
Primeros pasos
- Pide acceso en la web de Veriom y reserva una llamada introductoria. La empresa abre espacios de beta privada, así que no hay registro automático.
- Conecta un repositorio. En GitHub, GitLab y Bitbucket eliges los proyectos uno a uno, y las credenciales de auditoría son de solo lectura.
- Instala el colector gestionado de AWS, Azure o Google Cloud para recibir inventario ligado a cada cuenta, con datos de cobertura y antigüedad.
- Lanza una auditoría, abre un hallazgo y sigue la pista hasta la fuente. Desde ahí puedes generar un informe o un pull request de remediación que una persona debe aprobar.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de Veriom.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Arquitectos de seguridad
- Ingenieros de seguridad de aplicaciones
- Equipos de plataforma e infraestructura
- Responsables de ingeniería de IA
Tareas
- Análisis de impacto de cambios
- Preguntas sobre límites de confianza y radio de impacto
- Revisión de debilidades estructurales
- Preparación de informes y arreglos
Casos de uso
- Se acerca una revisión de arquitectura de seguridad trimestral y el diagrama tiene dos años
- Un escáner marca una dependencia en el fondo de un servicio
- Un agente interno debe responder preguntas de arquitectura
Funciones clave
Grafo de evidencia con origen
Cada entidad y relación relevante guarda de dónde salió, cuándo se observó, cuánta confianza merece y qué otra fuente la contradice. Así una afirmación sobre la arquitectura se puede comprobar. Cuando dos fuentes chocan, el conflicto sigue a la vista en lugar de diluirse en un promedio.
Código y nube en el mismo modelo
Veriom lee repositorios de GitHub, GitLab y Bitbucket, además del inventario de AWS, Azure y Google Cloud. El acceso al código es de solo lectura, tú eliges los proyectos y cada revisión exacta queda pegada a la prueba. Los colectores de nube informan cobertura y antigüedad, de modo que sabes cuándo la foto está incompleta.
Impacto de cambios y análisis de límites de confianza
El modelo responde preguntas de ruta: qué tocó este cambio, qué identidades alcanzan ese almacén, a dónde lleva un endpoint público. Las respuestas traen identificadores de evidencia, no solo texto. Aquí se nota la diferencia con una herramienta de diagramas, porque la pregunta se puede repetir cada vez que el código se mueve.
Comprobaciones deterministas antes del merge
Las puertas de arquitectura se ejecutan sobre un commit exacto en GitHub, GitLab y Bitbucket. La misma evidencia produce siempre el mismo resultado y la comprobación no puede escribir en tu repositorio. Sirve para frenar una regresión estructural antes del merge sin dar permisos de commit a un agente.
Interfaces para agentes y desarrolladores
Un contrato OpenAPI 3.1 tipado, tokens de espacio de trabajo con alcance limitado, errores estructurados, cabeceras de límite de peticiones y un gateway MCP de evidencias por HTTP configuran la plataforma para usarla desde código. Cada salida de un agente es un artefacto tipado con identificadores de evidencia, confianza y decisión registrada. La CLI oficial cubre los comandos doctor, scopes, openapi y request acotado.
Remediación con aprobación humana
Veriom redacta informes y pull requests de corrección, y una persona tiene que aprobar ambos. Los pull requests nunca se fusionan solos. Crear tickets, asignar responsables y abrir excepciones de política exige permisos por capacidad y la aprobación de otra persona, de modo que cada acción con consecuencias deja rastro.
Ventajas y desventajas
Ventajas
- El origen y la confianza viven en el propio modelo, así que las afirmaciones sobre la arquitectura se auditan en lugar de darse por buenas.
- El código del repositorio se trata como entrada no confiable y las auditorías no ejecutan builds, tests, hooks ni scripts de paquetes.
- La API, la CLI y el gateway MCP permiten conectar un agente interno sin abrirle todo el código.
- La remediación queda bajo aprobación humana, con autorización separada para tickets y excepciones.
Desventajas
- Es una beta privada sin precios publicados ni plan gratuito de autoservicio, así que calcular el coste exige hablar con ventas.
- Veriom ordena la evidencia de los escáneres, pero no sustituye a tus escáneres, y eso suma otra factura si aún no tienes uno.
- Los conectores de conocimiento y los agentes de espacio de trabajo con MCP siguen en la hoja de ruta, así que parte de la integración tendrá que esperar.
- El resultado depende de cuánta evidencia conectes, y un repositorio o una cuenta de nube a medias dan una imagen a medias.
Preguntas frecuentes
Construye y mantiene un modelo de la arquitectura de un sistema a partir de pruebas del repositorio, la nube, el CI/CD, los escáneres y los archivos que subas. Cada pieza puede mostrar su origen, cuándo se observó y cuánta confianza tiene, así que una revisión comprueba el dato en vez de aceptar un diagrama.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con Veriom.
Alternativas a Veriom

Udon
Udon · Programación · ProductividadUdon convierte un Mac con Apple Silicon en un servidor doméstico que se gestiona desde el navegador, con contenedores, archivos compartidos y un administrador de sistemas con IA opcional.

offstage
offstage cloud · Programación · Productividadoffstage da a los agentes de IA y a los trabajos de CI un Mac de verdad: una cuenta de macOS 27 sobre Apple silicon, manejada por API y cobrada por segundo.

BotBus
Chengdu Tuyang Tusen Technology Co., Ltd. · Programación · ProductividadBotBus te deja controlar desde el móvil y el reloj los agentes de programación con IA que corren en tu ordenador: apruebas comandos, lanzas tareas y lees resultados sin volver al escritorio.