
VibeDefend by CybeDefend
CybeDefend · Programación · Productividad
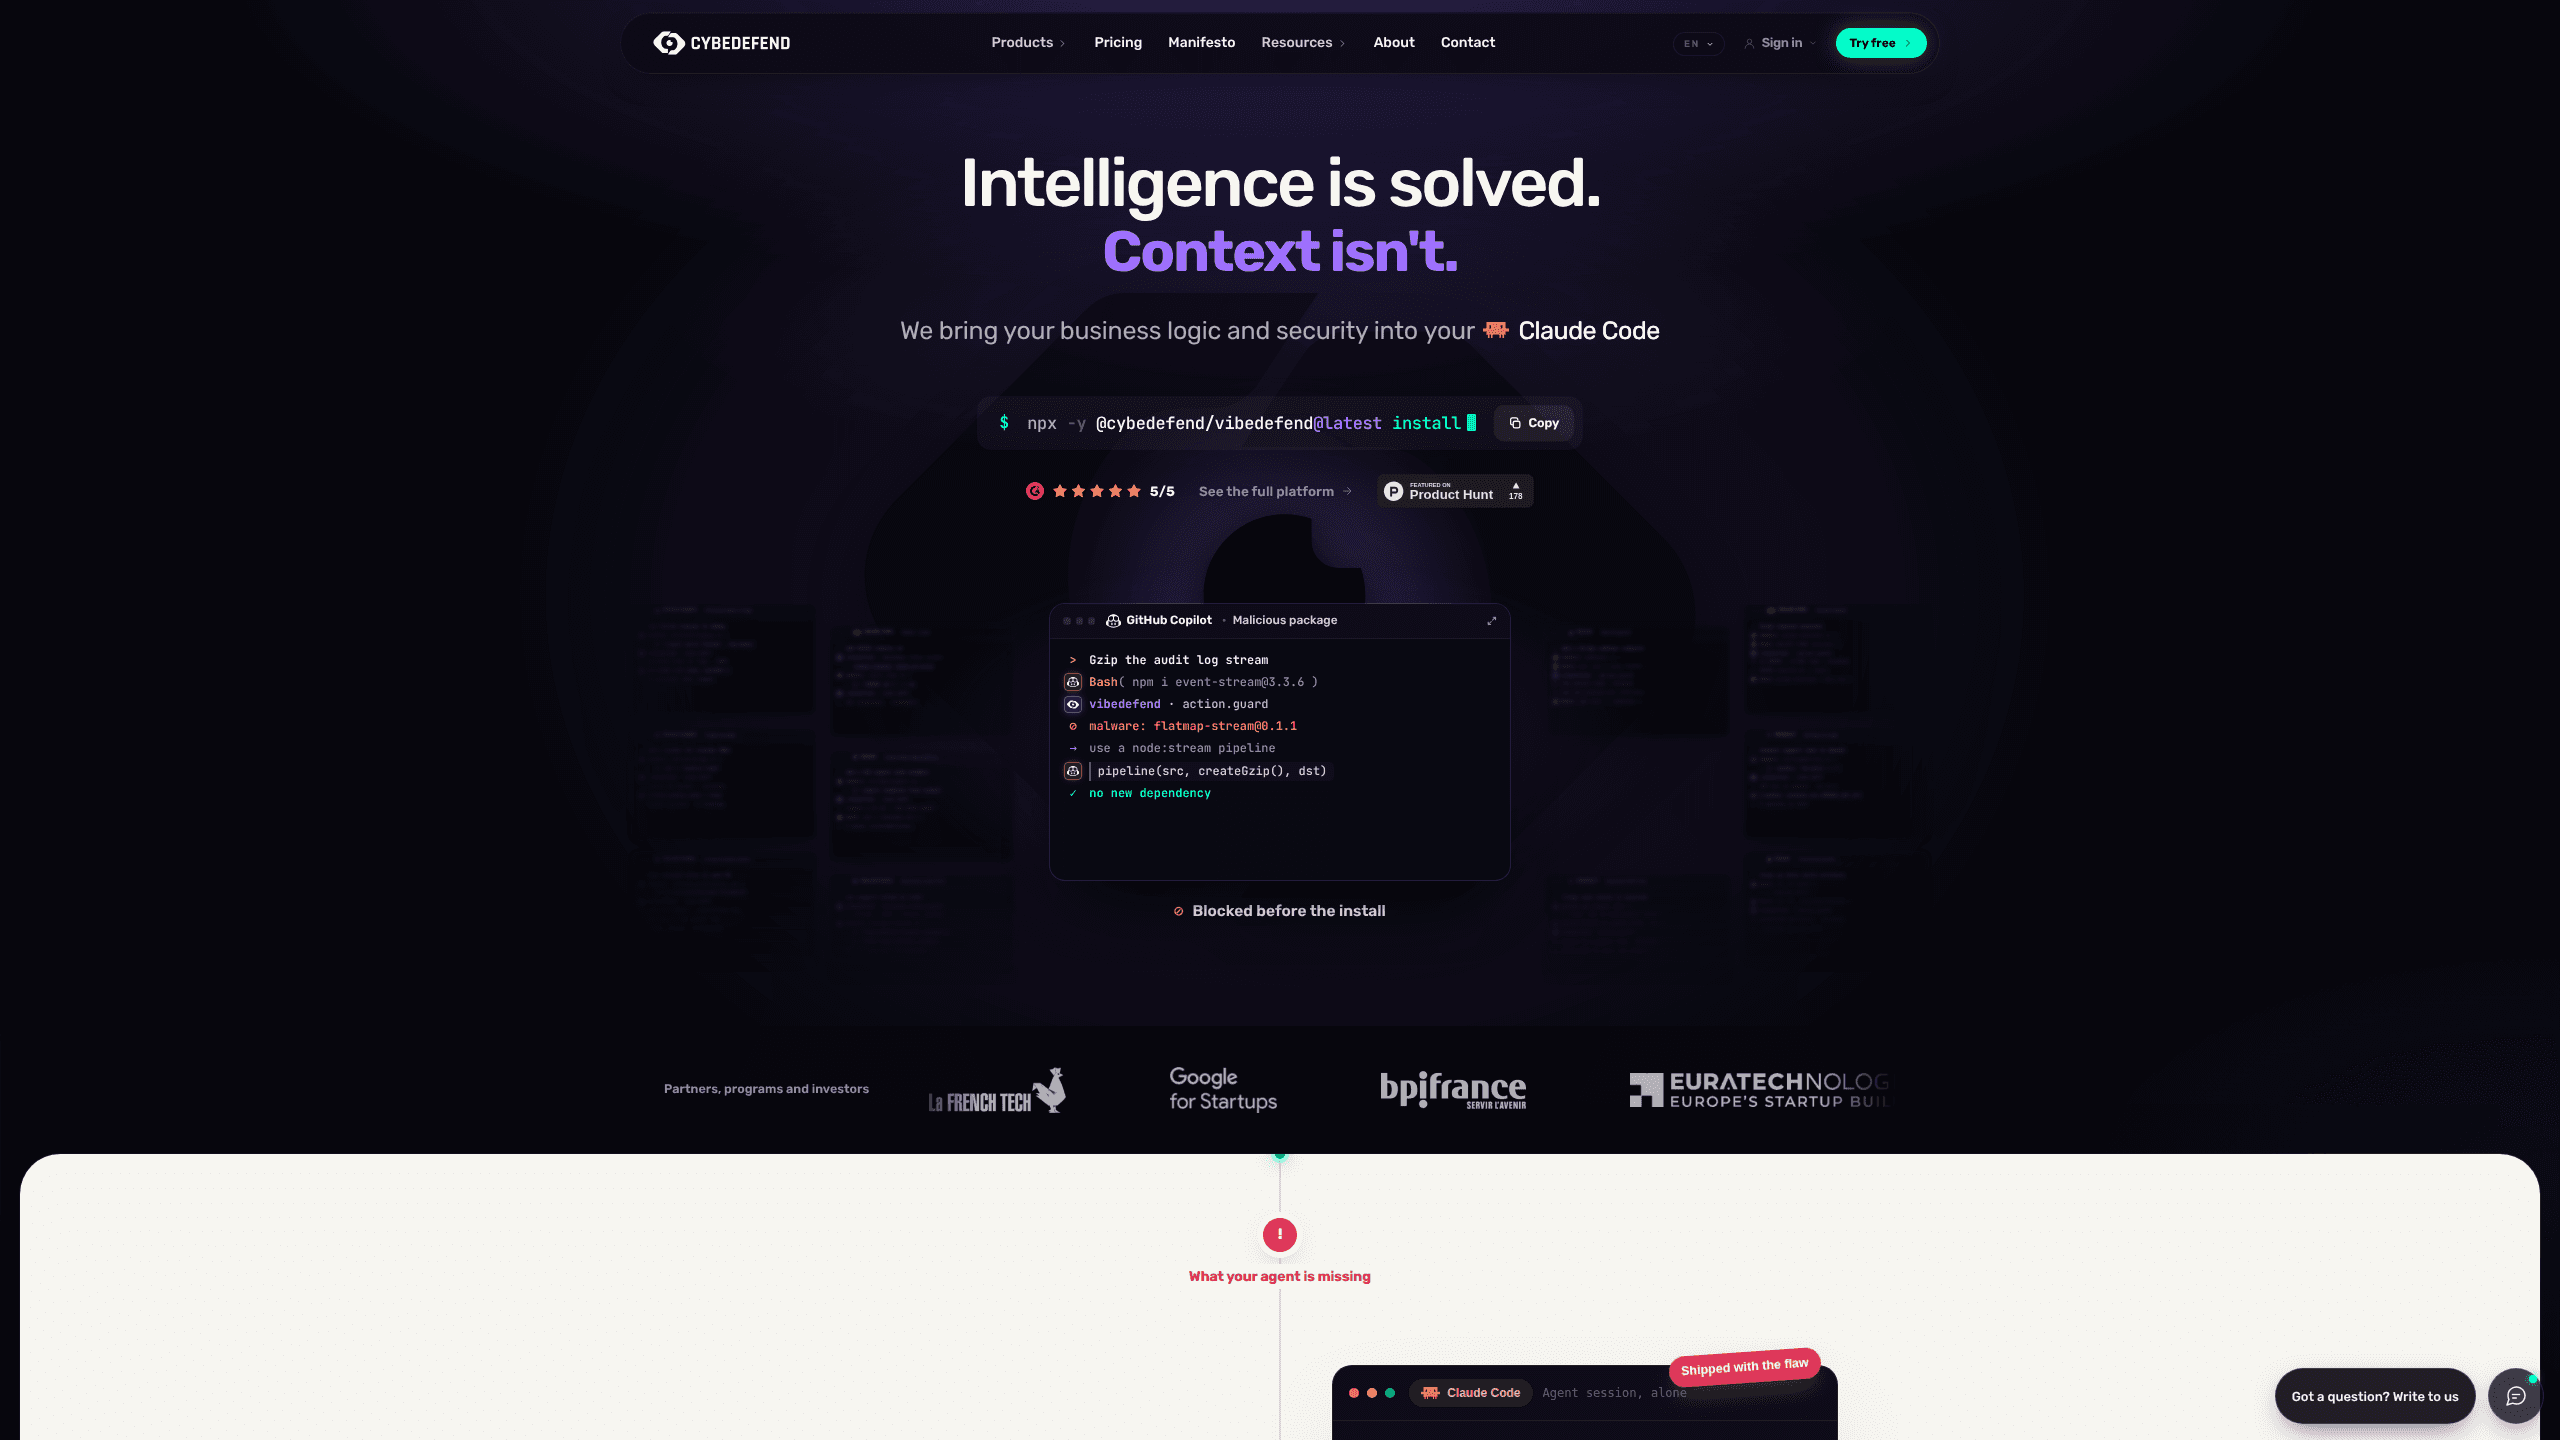
VibeDefend incorpora tus reglas de negocio y de seguridad en Claude Code, Cursor, Windsurf, Copilot y Codex con un solo comando, bloquea acciones peligrosas y revisa cada diff antes del commit.
Acerca de VibeDefend by CybeDefend
About
Qué es VibeDefend
VibeDefend es la capa para agentes de CybeDefend, una empresa de seguridad fundada en Lille en 2025. Se instala como herramienta de línea de comandos en el equipo de cada desarrollador y, desde la sesión siguiente, el agente trabaja con las reglas que tu equipo ya había acordado. El agente no cambia. Lo que cambia es el contexto con el que trabaja.
El producto entra en la categoría de seguridad para agentes de IA, que apareció cuando los agentes empezaron a escribir código de producción. Apunta a un fallo concreto. El equipo escribe un AGENTS.md, el agente lo lee y dos líneas después rompe la norma igual. CybeDefend hizo un estudio controlado el 24 de agosto de 2026 con un mismo agente resolviendo treinta tickets en tres configuraciones: 2,28 reglas incumplidas por ticket sin herramienta, 2,27 con un archivo de reglas mantenido a mano y 0,28 con VibeDefend. La empresa también cita el dato de Wallarm en API ThreatStats 2026: el 43% de las vulnerabilidades de API explotan lógica de negocio, no un CVE conocido.
Tres límites conviene saberlos antes de instalar. Los bloqueos, la parte que rechaza una orden, solo funcionan en Claude Code, Cursor y Codex; Windsurf y Copilot reciben las reglas y el escaneo del diff. BLSA, el análisis de lógica de negocio, está abierto a socios de diseño y no al público general. Y el plan gratuito cubre una cuota mensual; a partir de ahí se paga por uso.
Primeros pasos
- Comprueba que tienes Node 18.17 o superior y ejecuta
npx -y @cybedefend/vibedefend@latest installen una terminal de macOS, Linux o Windows. - Revisa la lista de agentes detectados: el instalador escribe el cableado MCP, los hooks de reglas y los archivos de doctrina en cada uno.
- Elige región, UE o EE. UU., e inicia sesión una vez en el navegador.
- Abre Claude Code, Cursor, Windsurf, Copilot o Codex y trabaja como siempre. Las reglas llegan con la edición y un comando bloqueado aparece en el editor con el motivo.
- Consulta el mapa en Brain, la consola de CybeDefend que vincula cada regla servida y cada acción rechazada con su desarrollador.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de VibeDefend by CybeDefend.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Desarrolladores que dejan que Claude Code o Cursor escriban la mayor parte del código
- Responsables de ingeniería que unifican cinco agentes en un equipo
- Equipos de seguridad que necesitan pruebas
Tareas
- Mantener el aislamiento por inquilino y los controles de permiso en las consultas que escribe el agente
- Frenar comandos destructivos y lecturas de secretos
- Resolver hallazgos de inyección y dependencias antes de la revisión
Casos de uso
- Código sujeto al RGPD, SOC 2 o el Reglamento Europeo de IA
- Equipos donde cuatro personas usan cuatro agentes distintos
- Incorporaciones
Funciones clave
Un comando para cinco agentes
El instalador detecta cuáles de Claude Code, Cursor, Windsurf, GitHub Copilot y OpenAI Codex están en la máquina y conecta cada uno en una sola pasada. Escribe el cableado MCP, los hooks de reglas y los archivos de doctrina por su cuenta, así que no hay pipeline que montar ni agente que configurar a mano. La instalación termina en segundos y el desarrollador inicia sesión una vez.
Reglas en la línea que se edita
Las reglas de negocio se extraen de tu repositorio y las de seguridad salen de tu stack, de tus obligaciones de licencia y de marcos como OWASP, SOC 2 y el RGPD. El par llega mientras el agente edita un archivo, elegido para ese archivo y no volcado en un bloque largo de instrucciones. CybeDefend informa de que los agentes aplicaron el 89% de las reglas precisas con VibeDefend, frente al 12% sin herramienta y el 13% con un archivo de reglas.
Guardas que rechazan antes de ejecutar
Las caídas de esquema, sudo, los push forzados, la lectura de .env y la escritura en directorios protegidos se comparan con tus guardas antes de que el comando arranque. El agente recibe un rechazo que explica la norma y propone otra vía, como una cláusula WHERE expires_at < now() o una referencia process.env. Cada bloqueo queda en la traza de auditoría y cualquier regla puede alternar entre avisar y bloquear.
Escaneo del diff con la corrección incluida
Cuando el agente se detiene, sus cambios pasan por un escaneo antes del commit en busca de inyección alcanzable, dependencias vulnerables, tokens filtrados, ajustes arriesgados de Terraform o Kubernetes y acciones de CI comprometidas. Los hallazgos vuelven a la sesión del agente como un único elemento corregible, con CWE, archivo y línea. El agente parchea el diff antes de confirmar, así que la revisión llega limpia en lugar de con un informe.
Análisis de lógica de negocio con pruebas
BLSA, desarrollado con el CNRS y el laboratorio CRIStAL, comprueba si un cambio sigue respetando una regla de negocio. Su modo de prueba muestra la regla, el camino por el código y la línea donde está la comprobación, de modo que el veredicto llega con un argumento y no con una nota. Se ejecuta después del commit y hoy está detrás de un programa para socios de diseño.
Brain, un mapa por equipo
Cada regla servida, cada acción rechazada y cada corrección se rastrea hasta un agente y un desarrollador en un solo mapa. Seguridad ve qué repositorio atrae bloqueos y los responsables comprueban si las reglas llegan a quien las necesita. Nada de eso exige leer un registro por agente.
Ventajas y desventajas
Ventajas
- La instalación es un único comando npx en macOS, Linux o Windows, con Node 18.17 como único requisito.
- Las reglas llegan antes de la edición y no como consejo posterior, que es justo la diferencia que midió el estudio de agosto de 2026.
- Las mismas reglas cubren cinco agentes, así que un equipo con editores distintos deja de discutir sobre qué configuración manda.
- Los bloqueos y las correcciones se registran por desarrollador, lo que da a seguridad un historial sin pedir informes a mano.
Desventajas
- Las guardas solo actúan en Claude Code, Cursor y Codex. Quien use Windsurf o Copilot recibe reglas y escaneo, de modo que un comando peligroso todavía puede ejecutarse ahí.
- La consola, BLSA y la facturación por uso suponen una cuenta de CybeDefend, es decir, dependencia de la nube y una elección de región al instalar.
- Es joven. BLSA es un producto para socios de diseño y el estudio del propio proveedor es la principal prueba pública hasta ahora.
Preguntas frecuentes
VibeDefend es una herramienta de línea de comandos de CybeDefend que mete reglas de negocio y de seguridad dentro de los agentes de IA, rechaza comandos peligrosos y escanea cada cambio antes del commit.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con VibeDefend by CybeDefend.
Alternativas a VibeDefend by CybeDefend

Base Code
Base44 (Wix) · Programación · ProductividadBase Code es un entorno de desarrollo en la nube compartido de Base44. El equipo describe cambios sobre un repositorio de GitHub en el chat, los ve en una vista previa y los envía como pull requests.

Google EmbeddingGemma 2
Google DeepMind · Escritura · Imagen · ProgramaciónGoogle EmbeddingGemma 2 es un modelo abierto de 740 millones de parámetros que convierte texto, código, imágenes, audio y fotogramas de vídeo en vectores de un mismo espacio de 768 dimensiones, y funciona en móviles y portátiles.

GitGlow
GitGlow · Programación · ProductividadGitGlow es un cliente Git de escritorio que reúne tu código y los cambios de tus agentes de IA en una sola revisión, para que sepas qué va a salir de tu máquina antes de publicarlo.