

ZeroPath
ZeroPath · Programación
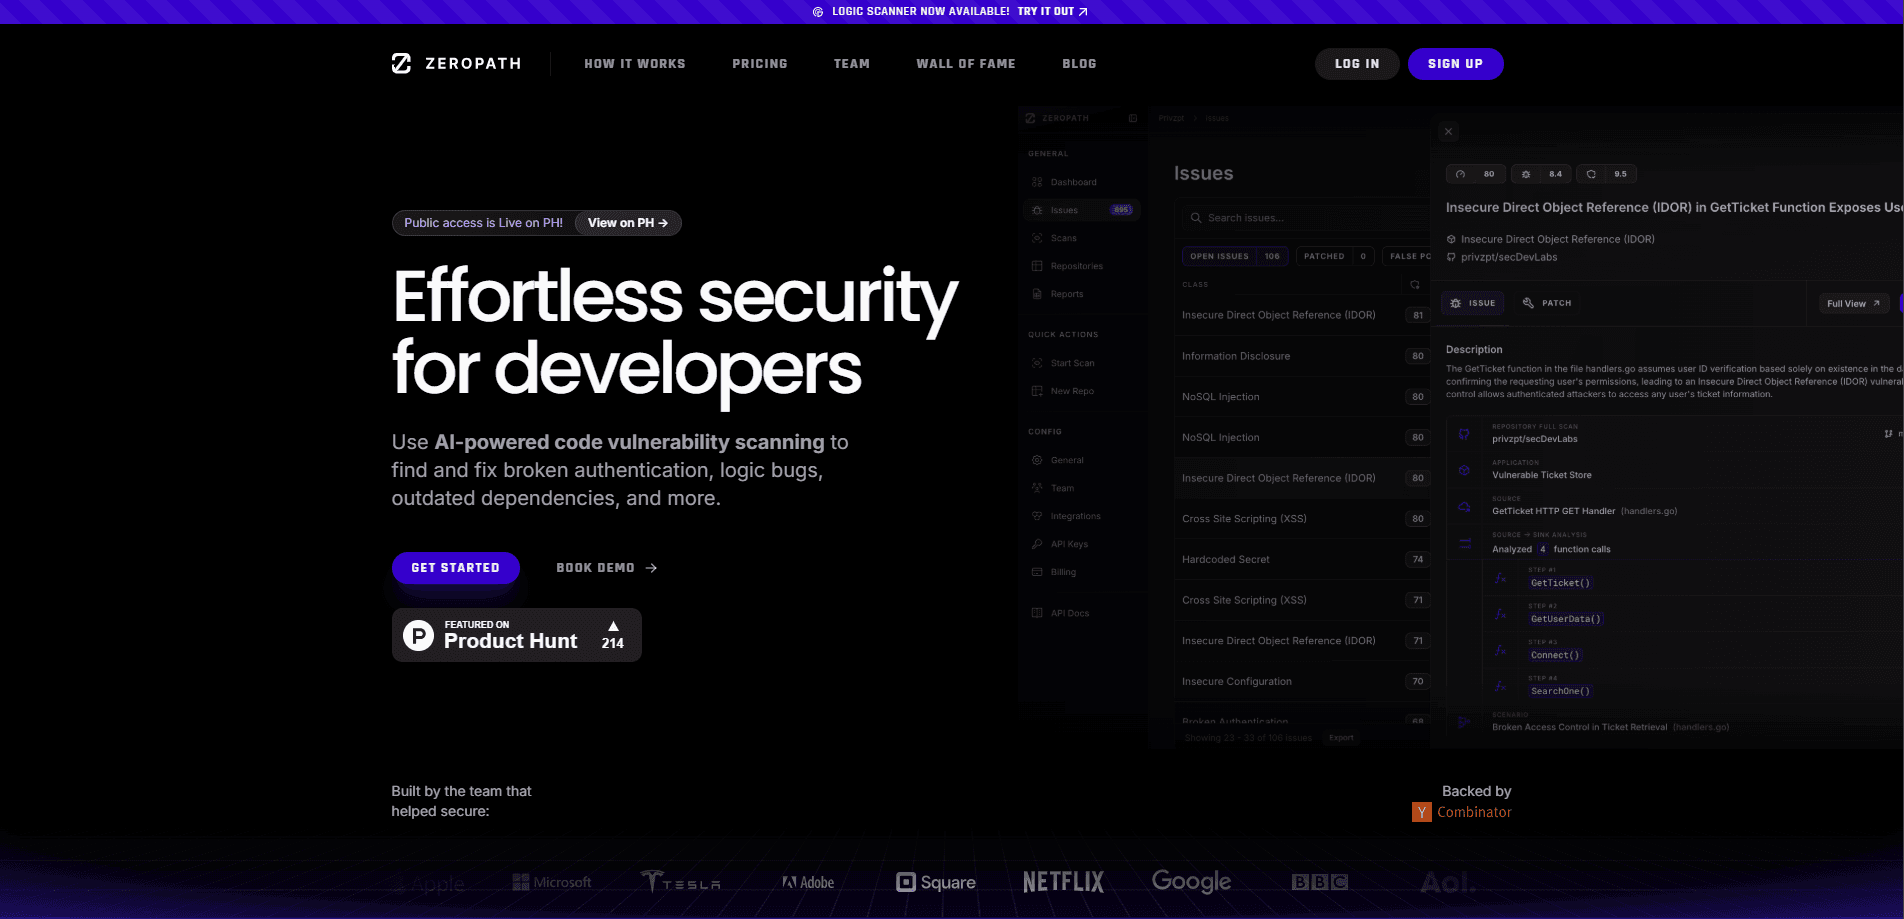
ZeroPath es una plataforma de seguridad de aplicaciones nativa de IA que revisa código, dependencias e infraestructura, confirma qué fallos son explotables y escribe parches.
Acerca de ZeroPath
What Is ZeroPath
ZeroPath es una plataforma de seguridad de aplicaciones que trabaja con razonamiento de IA en lugar de coincidencia de patrones. En vez de soltar cientos de alertas sobre el equipo, sigue el recorrido real de los datos dentro de la aplicación, evalúa el modelo de seguridad que hay detrás y solo reporta los hallazgos que se sostienen. Es la herramienta AppSec que pone la explotabilidad por delante del volumen de alertas. La empresa arrancó en 2024 dentro de la camada de verano de Y Combinator y llegó al Top 10 del Innovation Sandbox de RSAC 2026.
El problema que ataca de raíz es el ruido en AppSec. Las herramientas clásicas de análisis estático marcan cualquier cosa que parezca sospechosa, así que los equipos de seguridad pasan el día clasificando en lugar de arreglando. ZeroPath lee por su cuenta el contexto del repositorio, incluida la lógica de filtrado y autenticación, y luego puntúa cada hallazgo según si de verdad se puede alcanzar y explotar. Los fallos de lógica de negocio y las autenticaciones rotas, esas clases que los escáneres basados en reglas suelen dejar pasar, están en el centro del trabajo.
Es un producto de pago y pensado para equipos, no una utilidad para desarrolladores sueltos. El acceso empieza por una demo, y el plan comercial más pequeño se va por encima de los cuatro dígitos al mes. El código fuente sale de tu entorno salvo que elijas el nivel autoalojado de Enterprise, así que los equipos con normas estrictas sobre dónde residen los datos deben tenerlo en cuenta.
Getting Started
- Pide una demo en la web de ZeroPath y conecta un repositorio como GitHub, GitLab, Bitbucket o Azure DevOps.
- Apunta la plataforma a los repositorios que quieras cubrir y deja que indexe el código.
- Revisa los hallazgos priorizados, cada uno con una explicación en lenguaje llano de la ruta que lo vuelve explotable.
- Aplica un parche generado desde el pull request, o pasa el problema a un compañero por Jira, Linear o Slack.
- Activa los escaneos continuos y las comprobaciones de CI/CD para que cada nuevo push reciba la misma revisión.
Información del producto
Un vistazo rápido a los precios, las plataformas compatibles y el rendimiento de ZeroPath.
Ideal para
Los usuarios, tareas y casos de uso en los que esta herramienta encaja mejor.
Usuarios
- Ingenieros de seguridad en empresas en crecimiento
- Equipos de desarrollo sin una persona dedicada a seguridad
- Responsables de seguridad de aplicaciones con muchos repositorios
Tareas
- Detectar fallos de lógica de negocio y de autenticación
- Clasificar el riesgo de dependencias
- Publicar arreglos rápido
Casos de uso
- Un equipo de producto que mueve código a diario
- Una organización con requisitos de cumplimiento preparando una auditoría
- Una startup que quiere mover la seguridad a la izquierda
Funciones clave
SAST nativo de IA con cobertura de lógica de negocio
El motor de análisis estático lee el contexto del repositorio para entender los límites de confianza, la autenticación y el flujo de datos, y luego busca fallos de lógica que los emparejadores de patrones no ven. Los hallazgos llegan con una explicación de la ruta de ataque, no solo con un número de línea. Es la capacidad en la que ZeroPath más se apoya y la que lo separa de los escáneres convencionales.
SCA con análisis de alcanzabilidad
El análisis de composición de software revisa tus dependencias, pero solo se elevan las funciones vulnerables a las que tu código llega de verdad. Así la lista de CVE se queda corta y enfocada. Los equipos dejan de actualizar librerías que no suponen amenaza real.
Detección de secretos con validación
ZeroPath revisa más de 40 tipos de archivo en busca de credenciales expuestas y luego las valida, así que una clave marcada suele estar viva y no ser un marcador de posición. Menos falsas alarmas significa menos tickets ignorados.
Generación de parches automáticos
Para los hallazgos que cumplen los criterios, la plataforma escribe un parche que compila y pasa las pruebas, y lo presenta como pull request para revisar. El desarrollador pule un parche en lugar de escribirlo desde cero. La meta es un arreglo que se fusione limpio, no una sugerencia para reescribir una función.
Revisiones continuas de PR
Cada push dispara una revisión de seguridad que aterriza como comentarios en línea en el pull request. Quien revisa ve el problema donde mismo lee el código. La seguridad deja de ser una puerta al final del lanzamiento y pasa a ser parte del flujo normal.
Motor de políticas y gestión de riesgo
Las políticas personalizadas se versionan, se prueban y se aplican por repositorio o para toda la organización. Los hallazgos se sincronizan con Jira, Linear y ServiceNow, así la remediación vive donde el equipo ya trabaja.
Modelado de amenazas e inventario de IA
El modelado automático de amenazas evalúa cada cambio a nivel de agente, PR y repositorio frente al diseño previsto de la aplicación. Un inventario aparte mapea los modelos, agentes y servidores MCP que hay en tu código y puede emitir una lista de materiales de IA en formato CycloneDX.
Ventajas y desventajas
Ventajas
- Prioriza por explotabilidad real, así los equipos clasifican mucho menos ruido que con el SAST tradicional
- Detecta fallos de lógica de negocio y autenticaciones rotas que los escáneres basados en reglas suelen pasar por alto
- Genera parches revisables que compilan y pasan las pruebas, con lo que el ciclo de arreglo se acorta
- Cobertura de integraciones amplia con GitHub, GitLab, Bitbucket, Azure DevOps, Gerrit y sistemas de control de versiones heredados
- Las opciones de autoalojado y BYOK en Enterprise mantienen el código y las claves de modelo bajo control del cliente
Desventajas
- No hay plan gratuito ni registro público sin ventas, así que evaluar el producto siempre empieza por una conversación comercial
- El plan Team arranca en $1.000/mes más $60 por desarrollador, algo fuera del alcance de desarrolladores individuales y equipos muy pequeños
- El escaneo en la nube envía el código fuente a los servidores de ZeroPath salvo que pagues el nivel on-prem
- El precio por créditos sigue apareciendo como próximamente, así que calcular el coste de escaneos esporádicos no está claro
Preguntas frecuentes
Hace detección de vulnerabilidades en toda tu base de código, averigua cuáles son realmente explotables y escribe parches para arreglarlas. Reúne análisis estático, revisión de dependencias, detección de secretos y escaneo de infraestructura en una misma plataforma.
Contenido relacionado
Explora herramientas, habilidades y artículos relacionados con ZeroPath.
Alternativas a ZeroPath

Udon
Udon · Programación · ProductividadUdon convierte un Mac con Apple Silicon en un servidor doméstico que se gestiona desde el navegador, con contenedores, archivos compartidos y un administrador de sistemas con IA opcional.

offstage
offstage cloud · Programación · Productividadoffstage da a los agentes de IA y a los trabajos de CI un Mac de verdad: una cuenta de macOS 27 sobre Apple silicon, manejada por API y cobrada por segundo.

BotBus
Chengdu Tuyang Tusen Technology Co., Ltd. · Programación · ProductividadBotBus te deja controlar desde el móvil y el reloj los agentes de programación con IA que corren en tu ordenador: apruebas comandos, lanzas tareas y lees resultados sin volver al escritorio.