
Aegisora
Aegisora · Programmation
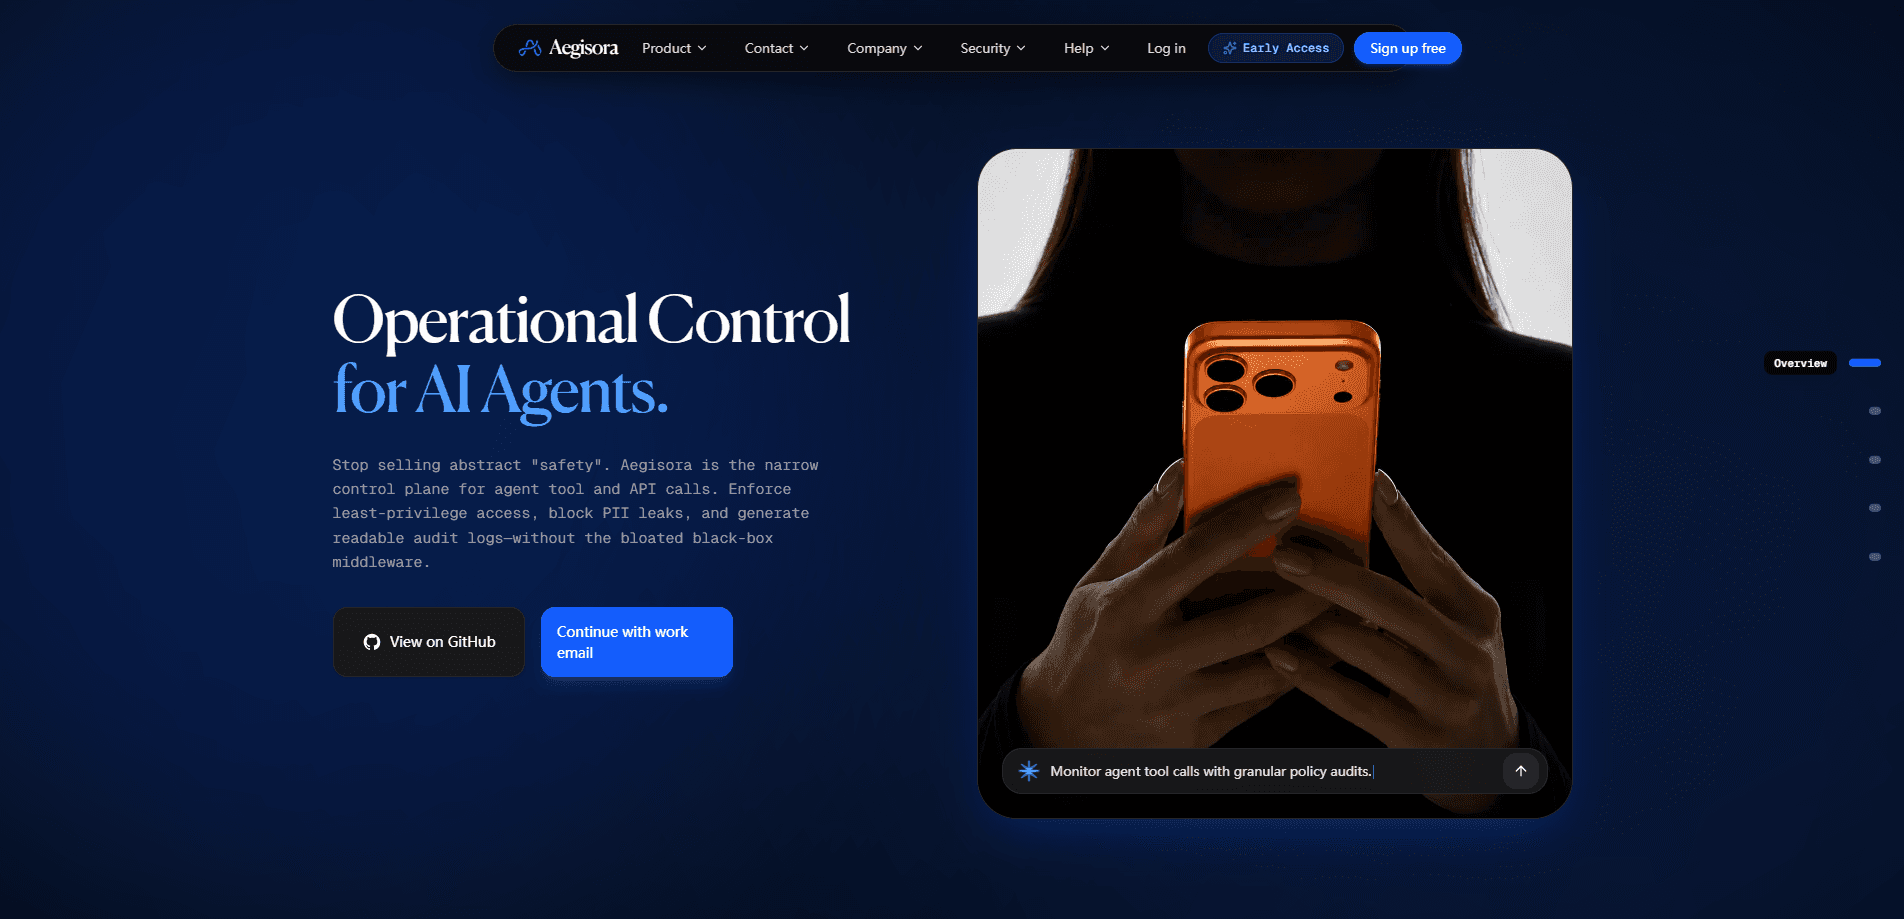
Aegisora est un plan de contrôle d'exécution pour agents d'IA qui se place entre un agent et ses outils, et vérifie chaque appel au modèle et chaque invocation d'outil avant qu'ils ne s'exécutent. Plutôt que de demander au modèle de bien se comporter, il applique les politiques au moment de l'exécution : bloquer les actions risquées, exiger une validation humaine au-delà d'un seuil défini et consigner chaque décision avec une preuve cryptographique. Les équipes qui construisent des agents autonomes s'en servent pour garder l'autonomie dans des limites définies.
À propos de Aegisora
Qu'est-ce qu'Aegisora
Aegisora est un plan de contrôle d'exécution pour agents d'IA. Il se branche sur le chemin entre un agent et les outils qu'il appelle, puis décide de ce qui est autorisé avant que quoi que ce soit n'arrive. La promesse est simple : cessez de traiter la sécurité comme quelque chose que vous espérez voir le modèle respecter, et commencez à la traiter comme une porte que la requête doit franchir. Ce sont des garde-fous pour agents qui vivent dans l'exécution, pas dans le prompt.
Le produit vise le vide qui apparaît dès que les agents reçoivent de vraies permissions. Un agent relié à une base de données, à une API de paiement ou à un shell peut causer de vrais dégâts en un seul mauvais appel. La réponse d'Aegisora, c'est l'interception. Il trace chaque exécution, l'évalue face à votre politique et renvoie autoriser, bloquer ou en attente de relecture humaine.
La limite principale, c'est le périmètre. Aegisora gouverne des actions ; il ne rend pas un agent plus intelligent et ne répare pas un flux de travail mal conçu. Alors que se passe-t-il quand vous reliez un agent à une base de données en production et qu'il improvise ? L'installation suppose aussi que vous êtes à l'aise avec le code, car les points d'entrée actuels sont des SDK pour Python et TypeScript, pas un tableau de bord en glisser-déposer. Si votre équipe ne sait pas écrire des règles de politique, la valeur ici est difficile à atteindre.
Pour commencer
- Inscrivez-vous sur le site d'Aegisora et obtenez l'accès au SDK.
- Installez le SDK pour votre stack (
pip install aegisora-deepagentspour Python, ou le paquet npm pour TypeScript). - Initialisez le garde avec une identité pour l'agent et un ensemble de politiques, comme bloquer les données personnelles ou exiger une validation au-delà d'un plafond de dépense.
- Enveloppez l'exécution des tâches de votre agent pour que chaque appel passe par le garde.
- Relisez les traces et les décisions de politique dans la plateforme, puis ajustez les règles à mesure que vous découvrez ce que votre agent fait réellement.
Informations sur le produit
Aperçu des tarifs, des plateformes compatibles et des performances de Aegisora.
Idéal pour
Les utilisateurs, tâches et cas d'usage où cet outil convient le mieux.
Utilisateurs
- Ingénieurs plateforme et backend
- Responsables sécurité et conformité
- Startups qui déploient des agents face aux clients
Tâches
- Bloquer la fuite de données personnelles via un appel d'outil
- Placer les actions à forte valeur sous relecture humaine
- Tracer les exécutions de l'agent pour déboguer
- Lancer des évaluations sur les prompts
Cas d'usage
- Déployer un agent qui touche aux paiements ou aux données de production
- Auditer le comportement de l'agent après un incident
- Tester un nouveau prompt avant le déploiement
Fonctionnalités clés
Interception avant exécution
Aegisora vérifie chaque invocation d'outil avant qu'elle ne s'exécute, pas après. Ce moment, c'est tout l'intérêt. Un faux blocage vous coûte une nouvelle tentative ; un appel destructeur qui passe vous coûte des données. Le garde renvoie une décision, et les appels bloqués n'atteignent jamais l'outil. Cette interception des appels d'outils, c'est ce qui le distingue des outils qui ne font que rapporter le problème une fois qu'il a eu lieu.
Contrôles basés sur des politiques
Vous définissez des règles comme RequireApproval ou BlockPII, et l'exécution les applique. L'idée, c'est que la politique décide, pas le modèle. Cela compte quand le modèle a été convaincu de faire ce qu'il ne devrait pas, puisqu'une instruction au niveau du prompt se contourne par la discussion et qu'une politique stricte, non. C'est du moindre privilège pour les agents, appliqué au moment de l'action.
Journaux d'audit cryptographiques
Chaque décision atterrit dans un journal conçu pour être inviolable. Pour les équipes à qui l'on demande « qu'a fait l'agent à 3 h du matin », c'est la partie qui répond. Elle transforme une affirmation vague sur la sécurité en un relevé que vous pouvez confier à quelqu'un d'autre.
Traces d'exécution complètes
Les agents échouent rarement deux fois de la même façon. Aegisora montre le prompt, le modèle et l'outil derrière chaque résultat, pour que vous puissiez remonter un mauvais résultat jusqu'à sa source au lieu de deviner quelle étape a dérapé. C'est de l'observabilité d'agents qui a des dents.
Exécutions d'évaluation
Vous pouvez lancer des évaluations automatiques sur des milliers de traces et comparer à une base de référence. L'usage pratique est de comparer deux prompts avant de déployer le changement, plutôt que de découvrir en production que le nouveau est pire.
Stack en plusieurs pièces
Aegisora se divise en Core (construire des agents), Engine (observabilité et évaluation) et Shield (passerelle de déploiement avec bacs à sable et gestion des identifiants). Vous pouvez adopter une pièce à la fois. Elles fonctionnent quand même mieux ensemble.
Couverture des frameworks et langages
Les SDK couvrent Python et TypeScript, avec des branchements pour les frameworks d'agents courants. Vous pouvez donc ajouter le garde à une installation existante au lieu de tout reconstruire autour d'un nouveau framework.
Avantages et inconvénients
Avantages
- Applique les limites au moment de l'exécution, donc un modèle ne peut pas contourner une règle par la discussion.
- Conserve des journaux d'audit signés qui tiennent quand vous devez expliquer le comportement d'un agent.
- Vous laisse mettre en pause les actions à forte valeur pour une validation humaine au lieu de les bloquer d'emblée.
- Se divise en couches construire, observer et sécuriser, donc vous pouvez commencer par une seule.
- L'intégration via SDK évite de reconstruire votre agent de zéro.
Inconvénients
- Pas de tarif public, donc il faut parler à l'équipe avant de pouvoir le budgéter.
- L'installation suppose des compétences en programmation, et il n'existe pas de parcours de configuration au clic pour les non-développeurs.
- Il gouverne les actions mais ne répare pas un flux de travail d'agent mal conçu en dessous.
- Une bonne partie du détail vit dans la documentation et les références du SDK, alors prévoyez de lire avant de déployer.
Questions fréquentes
Il intercepte les appels au modèle et aux outils d'un agent d'IA avant leur exécution, vérifie chacun face à votre politique et les autorise, les bloque ou les retient pour validation humaine. Chaque décision est consignée.
Contenus associés
Découvrez des outils, des compétences et des articles liés à Aegisora.
Alternatives à Aegisora

Base Code
Base44 (Wix) · Programmation · ProductivitéBase Code est un environnement de développement cloud partagé signé Base44. Votre équipe décrit des modifications sur un dépôt GitHub dans le chat, les vérifie en aperçu et les renvoie sous forme de pull requests.

Google EmbeddingGemma 2
Google DeepMind · Rédaction · Image · ProgrammationGoogle EmbeddingGemma 2 est un modèle ouvert de 740 millions de paramètres qui transforme texte, code, images, audio et images vidéo en vecteurs d'un même espace de 768 dimensions, sur un téléphone ou un ordinateur portable.

GitGlow
GitGlow · Programmation · ProductivitéGitGlow est un client Git de bureau qui place votre code et les modifications de vos agents IA dans une même revue, pour savoir ce qui quitte votre machine avant de livrer.